#1

 r0rt1z2/ghostlock
针对部分 Amazon 设备的内核 root 漏洞利用(CVE-2026-43499)
 impalabs/cve-2023-27326
Parallels Desktop <18.1.1 虚拟机逃逸
 tijme/amd-ryzen-master-driver-v17-exploit
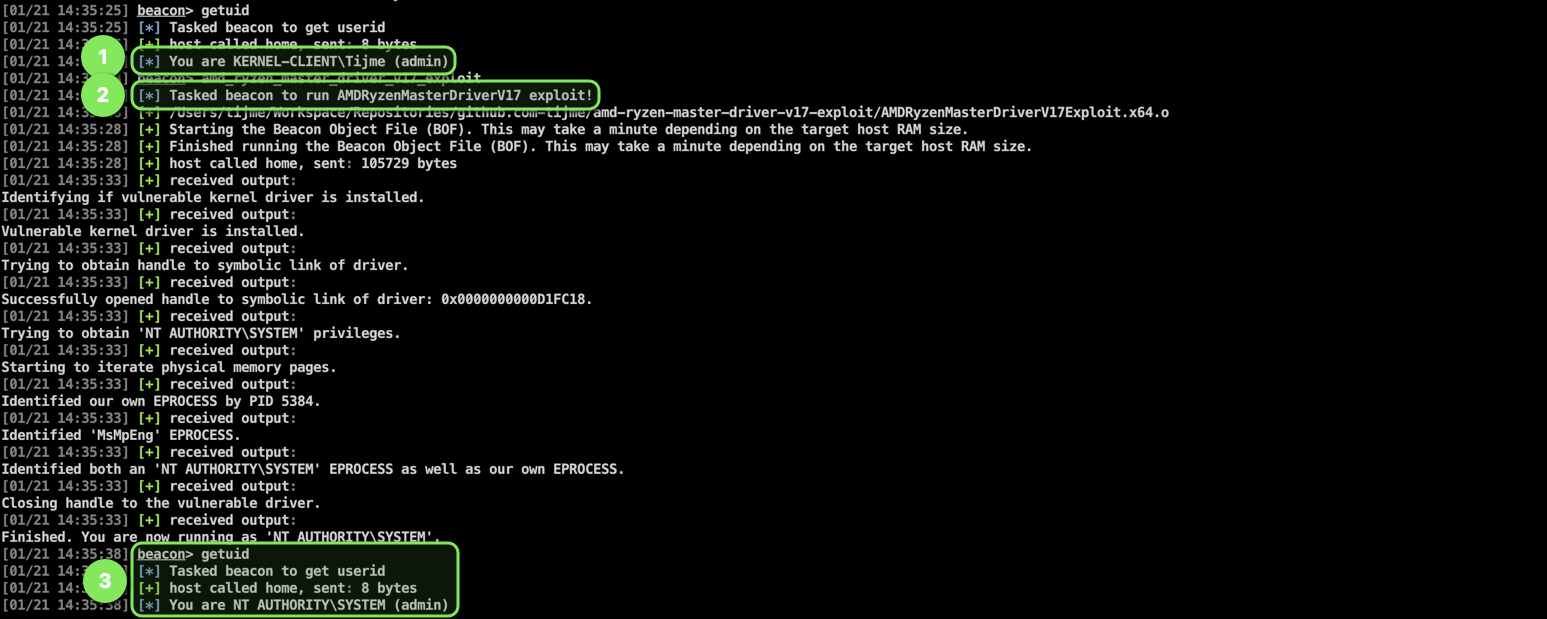
Cobalt Strike (CS) 信标对象文件(BOF),用于利用 AMD 的 Ryzen Master 驱动程序(版本 17)进行内核利用。
 sec-consult/aggrokatz
Aggrokatz 是 Cobalt Strike 的一个攻击者插件扩展,它使 pypykatz 能够远程与信标进行交互,并允许其解析 LSASS 转储文件和注册表配置单元文件,以提取凭据和其他存储的机密信息,而无需下载文件,也无需将可疑代码上传到信标。
 zerodaylab/powersploit
PowerSploit - 一个 PowerShell 后期渗透利用框架
 s0lst1c3/dropengine
DropEngine 提供了一个可扩展的框架,用于创建 shellcode 加载器,允许操作者从一系列组件中选择并进行组合,从而在几秒钟内创建高度复杂的有效载荷。
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework 是一个渗透测试辅助工具和漏洞利用框架。它倡导“以网攻网”的原则,并通过其响应式界面实现随时随地的渗透测试。
 safebuffer/metateta
自动化网络协议扫描与利用工具,利用Metasploit模块在大型网络中快速进行渗透测试,支持SMB、SMTP、SNMP等协议。
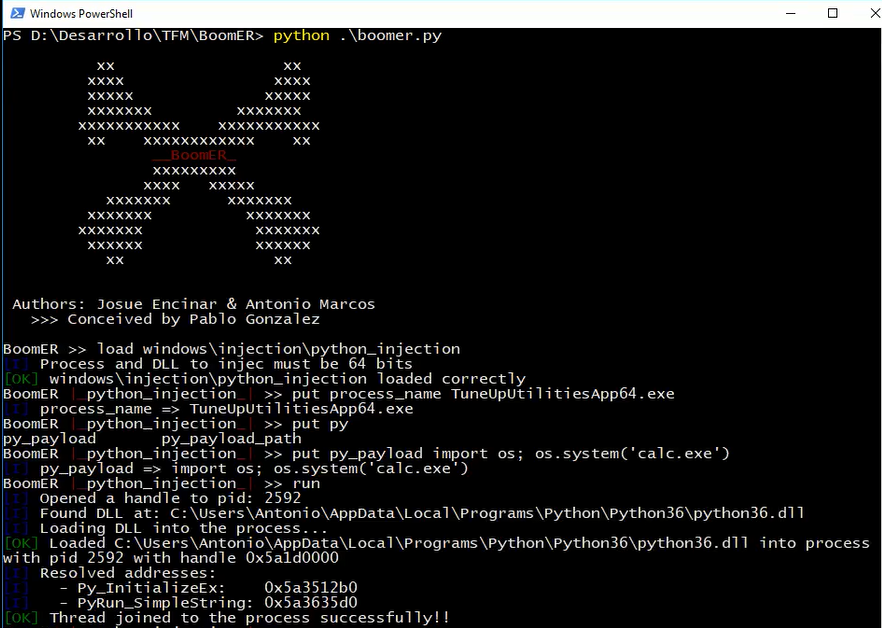 josue87/boomer
用于利用本地漏洞的框架
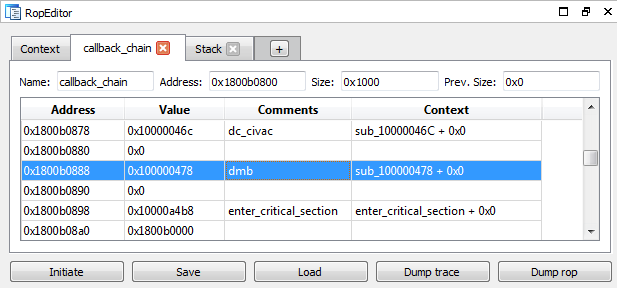 dsecurity/crauemu
crauEmu 是一个 uEmu 扩展,用于开发和分析代码重用攻击的有效载荷。
 mohshomis/modo
精选网络安全学习资源、CTF题解、研究论文及实战实验室,覆盖Web安全、漏洞利用、开源情报和取证分析,助力动手技能提升。
 zenyxx-xd/rootmyvivo
一键获取vivo/iQOO设备(已锁定引导加载程序)的root权限 | CVE-2026-43499 + KernelSU
 outflanknl/external_c2
Cobalt Strike 外部 C2 的 POC
 hktalent/cve_2020_2546
CVE-2020-2546,CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 WebLogic T3 有效载荷利用 PoC python3,
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock(CVE-2026-43499)漏洞利用适配
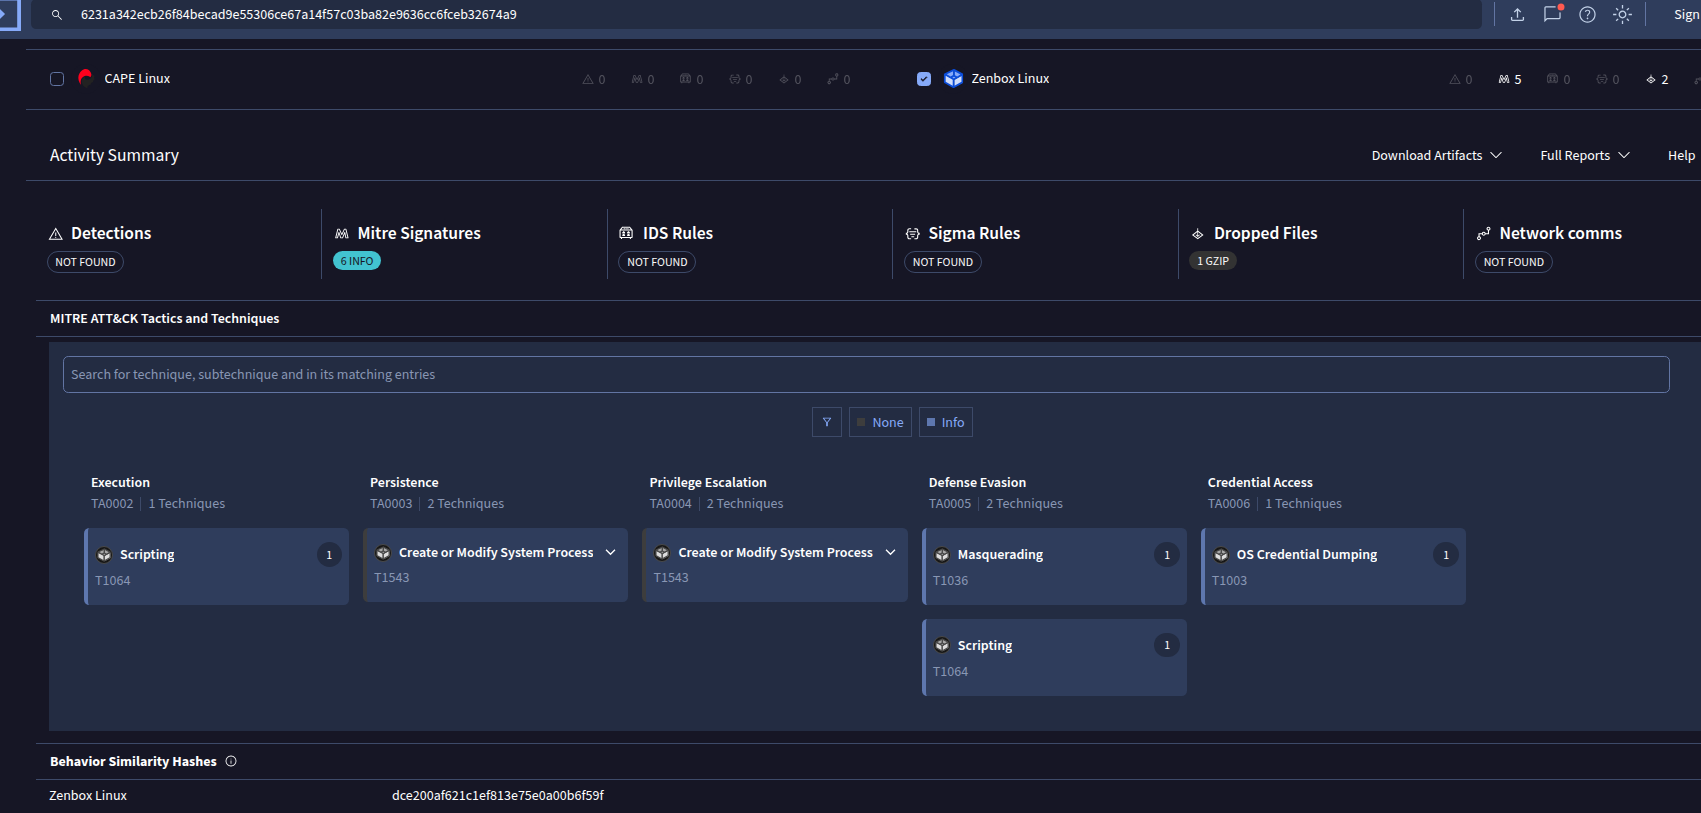 jm00nj/phantom-evasion-loader
基于 SROP 和零拷贝注入的 x64 汇编注入引擎,用于绕过 EDR/XDR 及内核监控。通过 XOR 加密的载荷实现最小的检测面。