#1

 seemoo-lab/internalblue
用于 Broadcom 和 Cypress 芯片的蓝牙实验框架。
 al3xtjames/ghidra-firmware-utils
Ghidra 扩展,用于 PC 固件逆向工程,提供针对 PCI 选项 ROM、Intel Flash Descriptor、coreboot CBFS 和 UEFI 固件卷的加载器,以及用于类型恢复和 GUID 识别的 UEFI 辅助脚本。
 therealsaumil/static-arm-bins
用于调试和运行时分析的静态编译 ARM 二进制文件
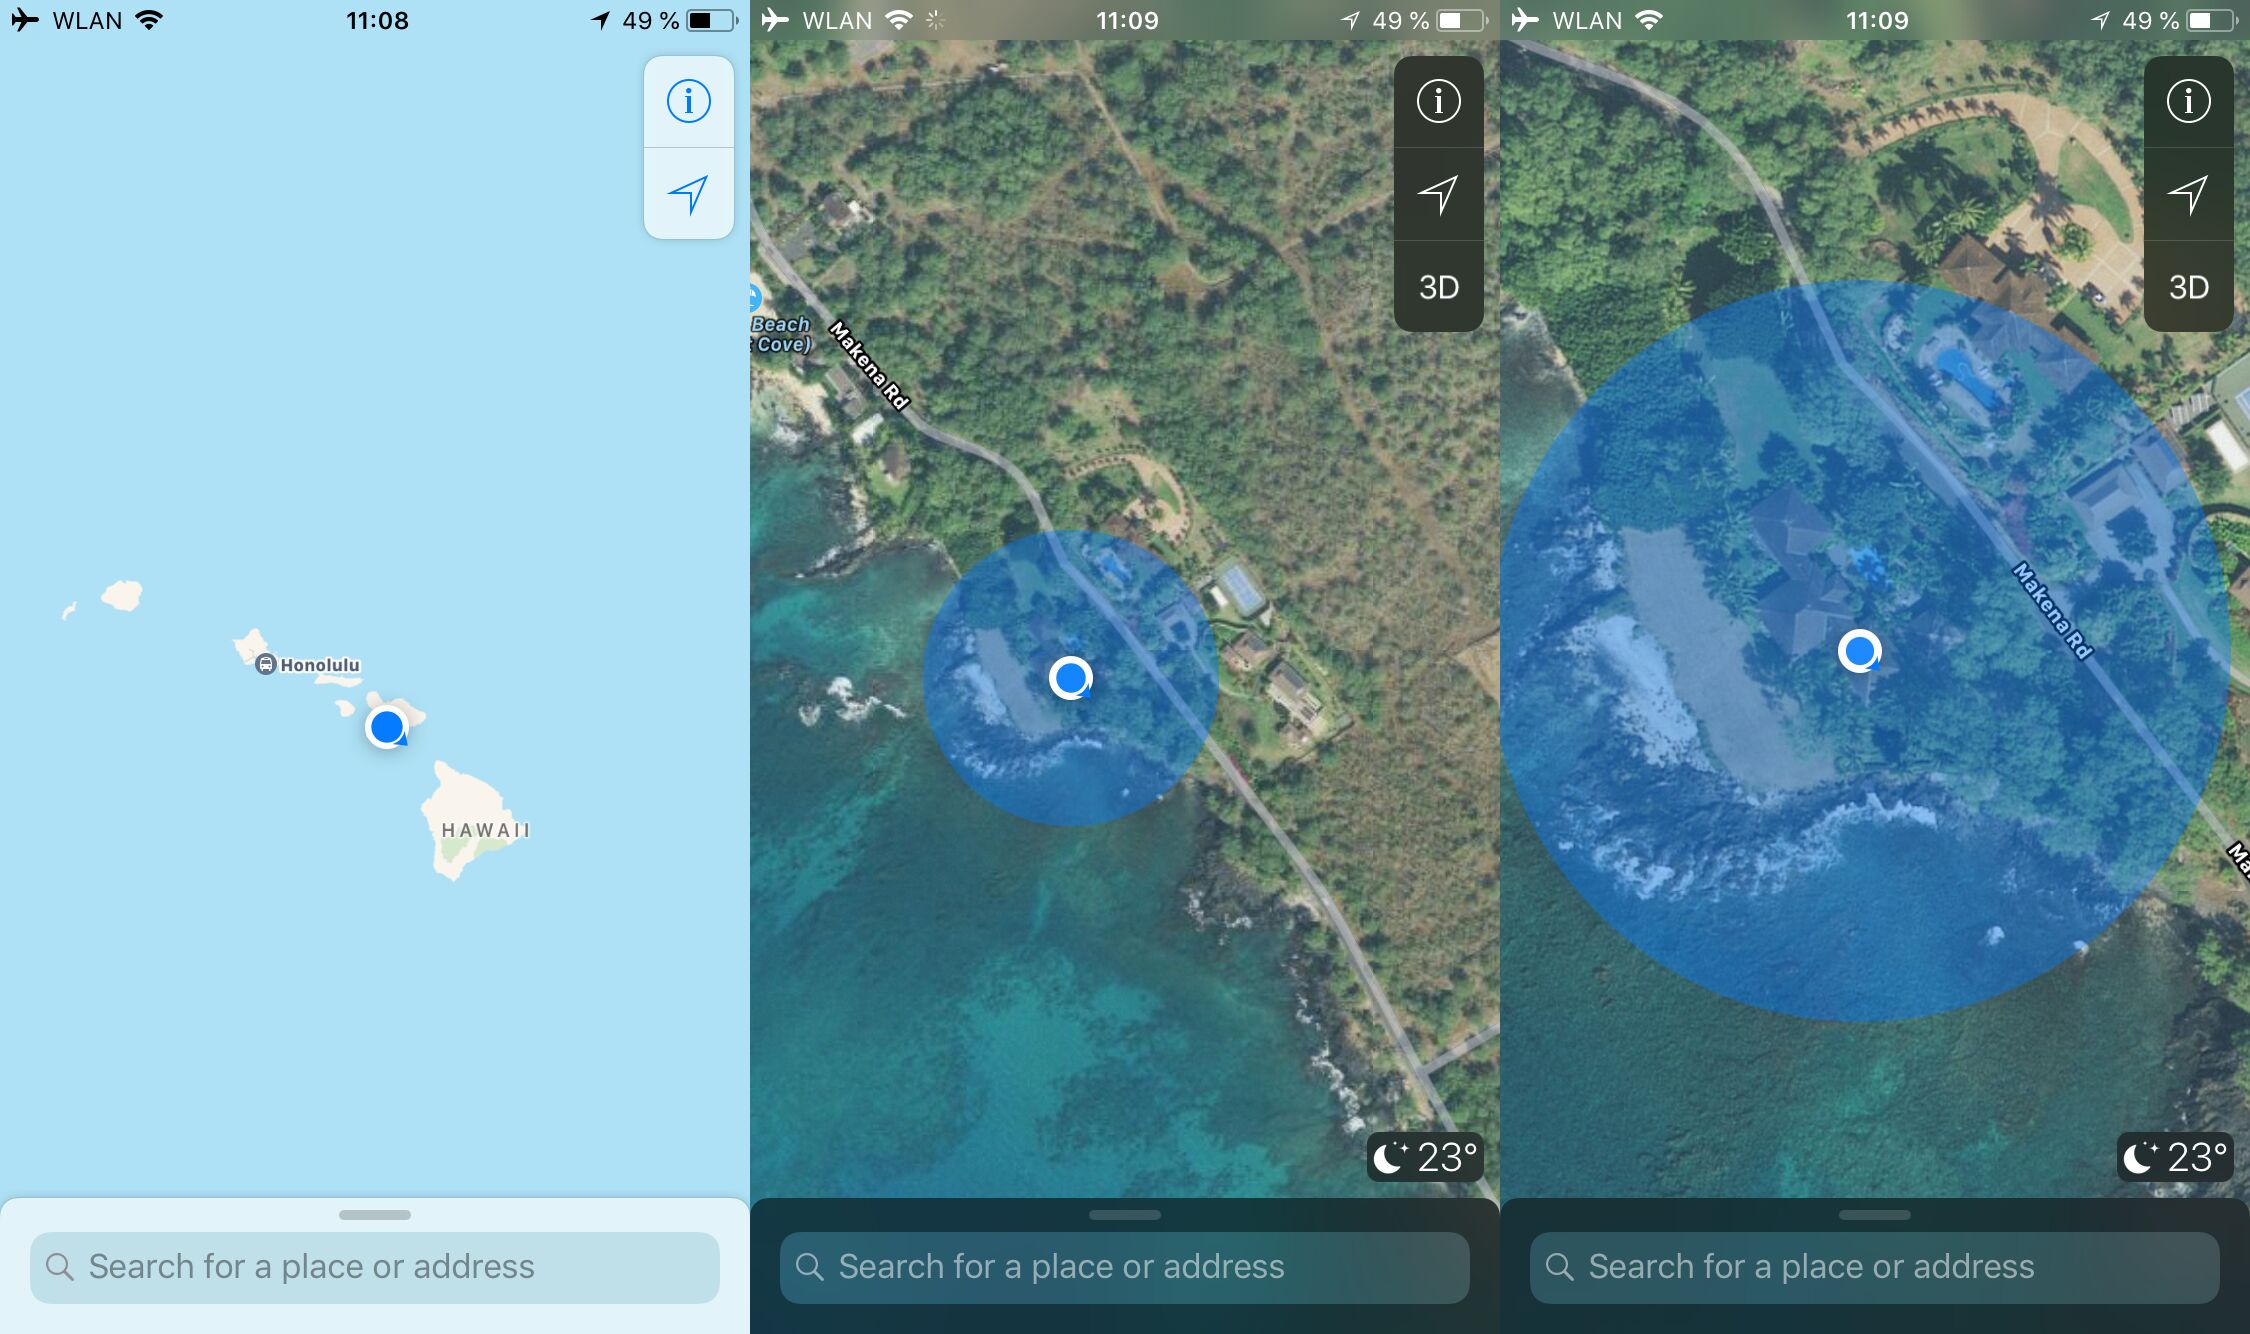 adamhrv/skylift
基于 ESP8266 / ESP32 的 Wi-Fi 地理定位欺骗
 pq-code-package/mlkem-native
安全、快速且可移植的 ML-KEM / FIPS 203 C90 实现
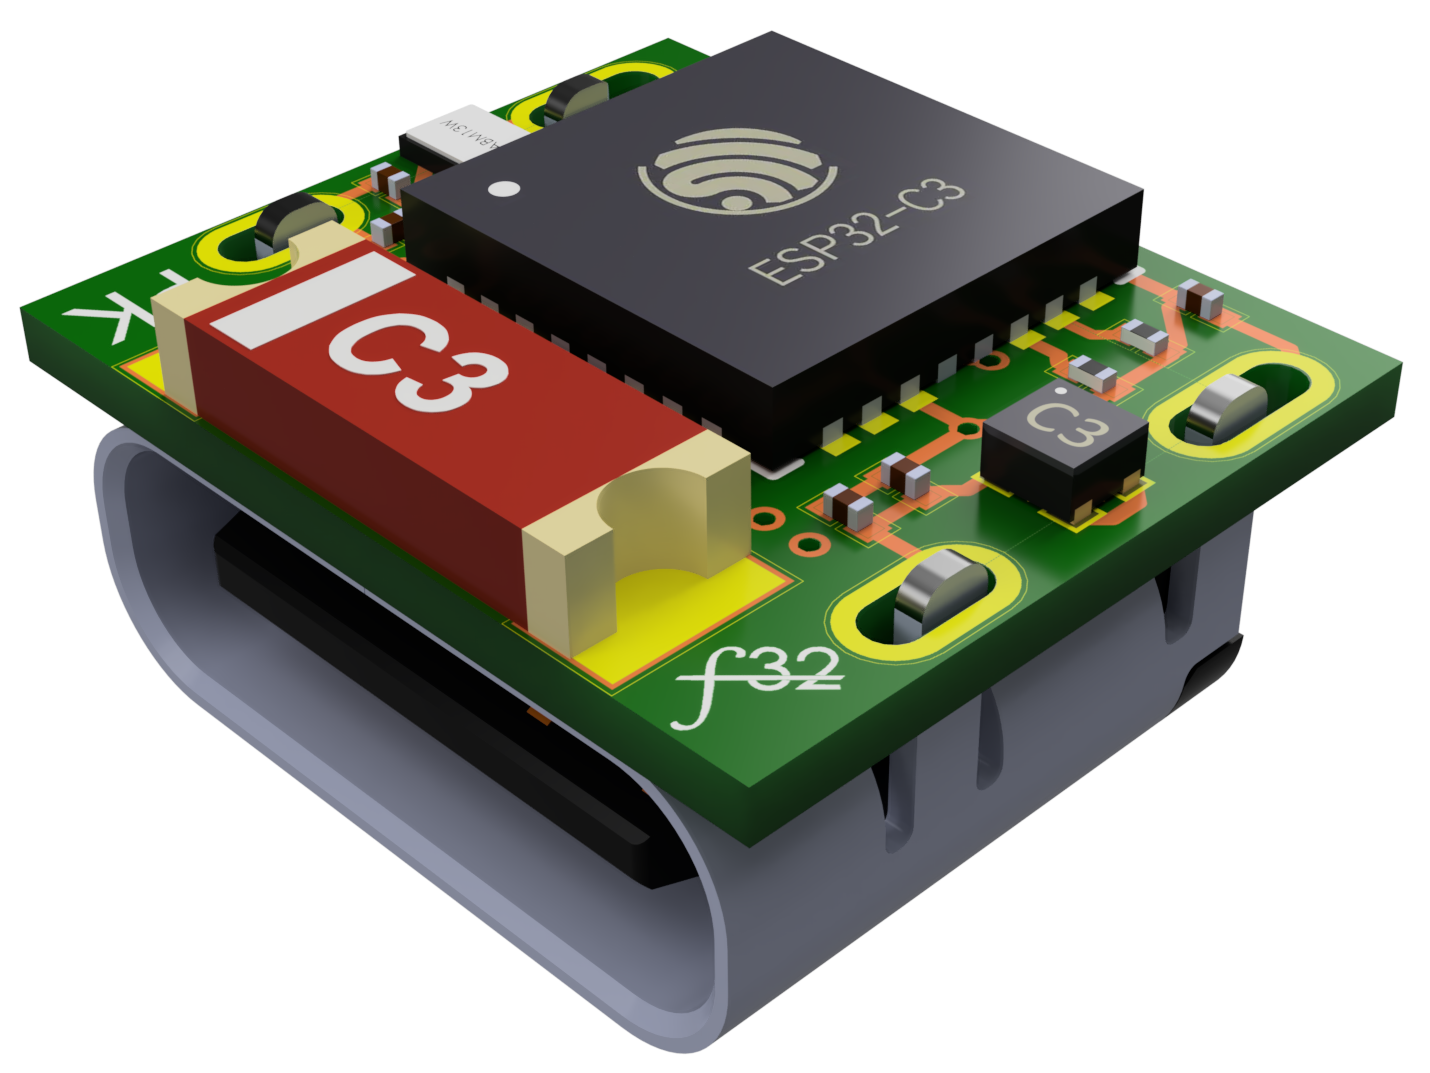 pegork/f32
专为嵌入式安全研究设计的超紧凑ESP32-C3开发板,具有带WiFi扫描和LED控制的 captive portal 示例。包括详细的硬件构建指南和固件刷写说明。
 laginimaineb/extractkeymaster
利用CVE-2015-6639和CVE-2016-2431提取高通KeyMaster密钥的漏洞利用程序
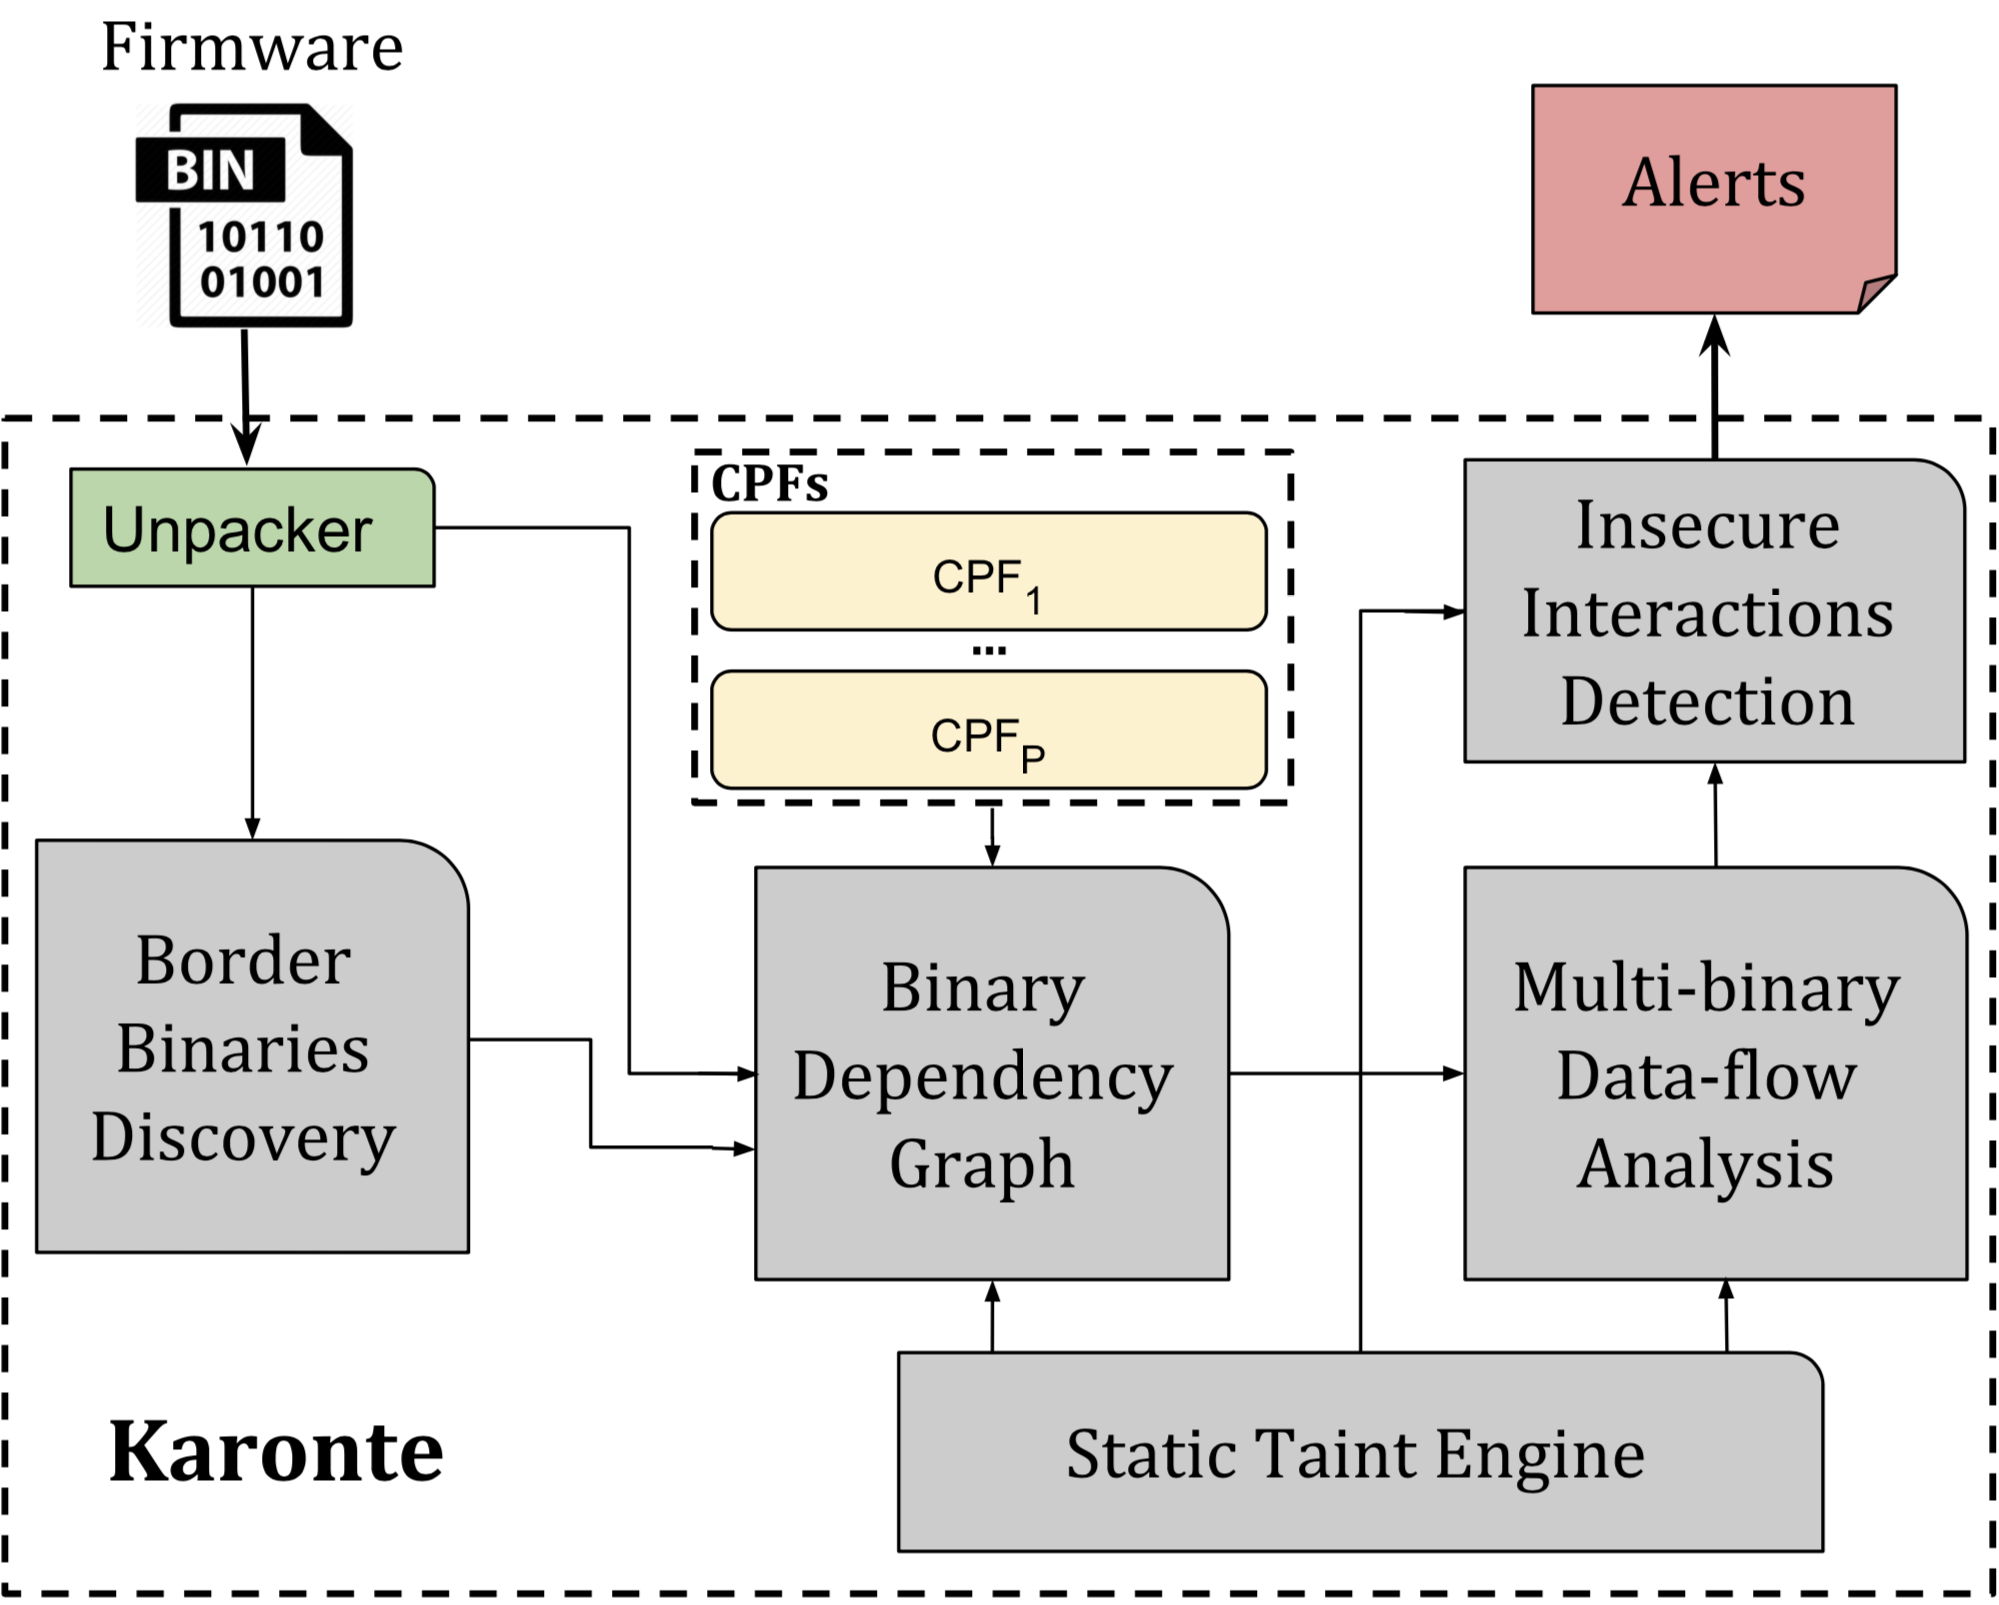 ucsb-seclab/karonte
Karonte 是一个静态分析工具,用于检测嵌入式固件中的多二进制漏洞。
 rfidtool/esp-rfid-tool
一种用于数据记录/测试带 Wiegand 接口的设备的工具。可用于打造便携式 RFID 读取器,或直接安装到现有装置中。通过 AP 或客户端模式下的 WiFi 提供基于 Web 的界面访问。可与几乎所有配备标准 5V Wiegand 接口的设备配合使用。主要目标群体是 26-37 位 HID…
 tothi/pwn-hisilicon-dvr
针对海思 hi3520d DVR/NVR 设备的 PoC 漏洞利用与漏洞披露。演示了通过 Web 界面实现的远程代码执行(RCE)、后门凭据以及缓冲区溢出分析。
 tomking062/cve-2022-38694_unlock_bootloader
这是一次性签名验证绕过。如需持久性签名验证绕过,请查看 https://github.com/TomKing062/CVE-2022-38691_38692
 e-m-b-a/embark
集中式固件扫描与报告平台,提供 Web UI、REST API 和自动化分析工作流,用于保障嵌入式/IoT 设备的安全。
 artkond/cisco-rce
CVE-2017-3881 Cisco Catalyst 远程代码执行 PoC
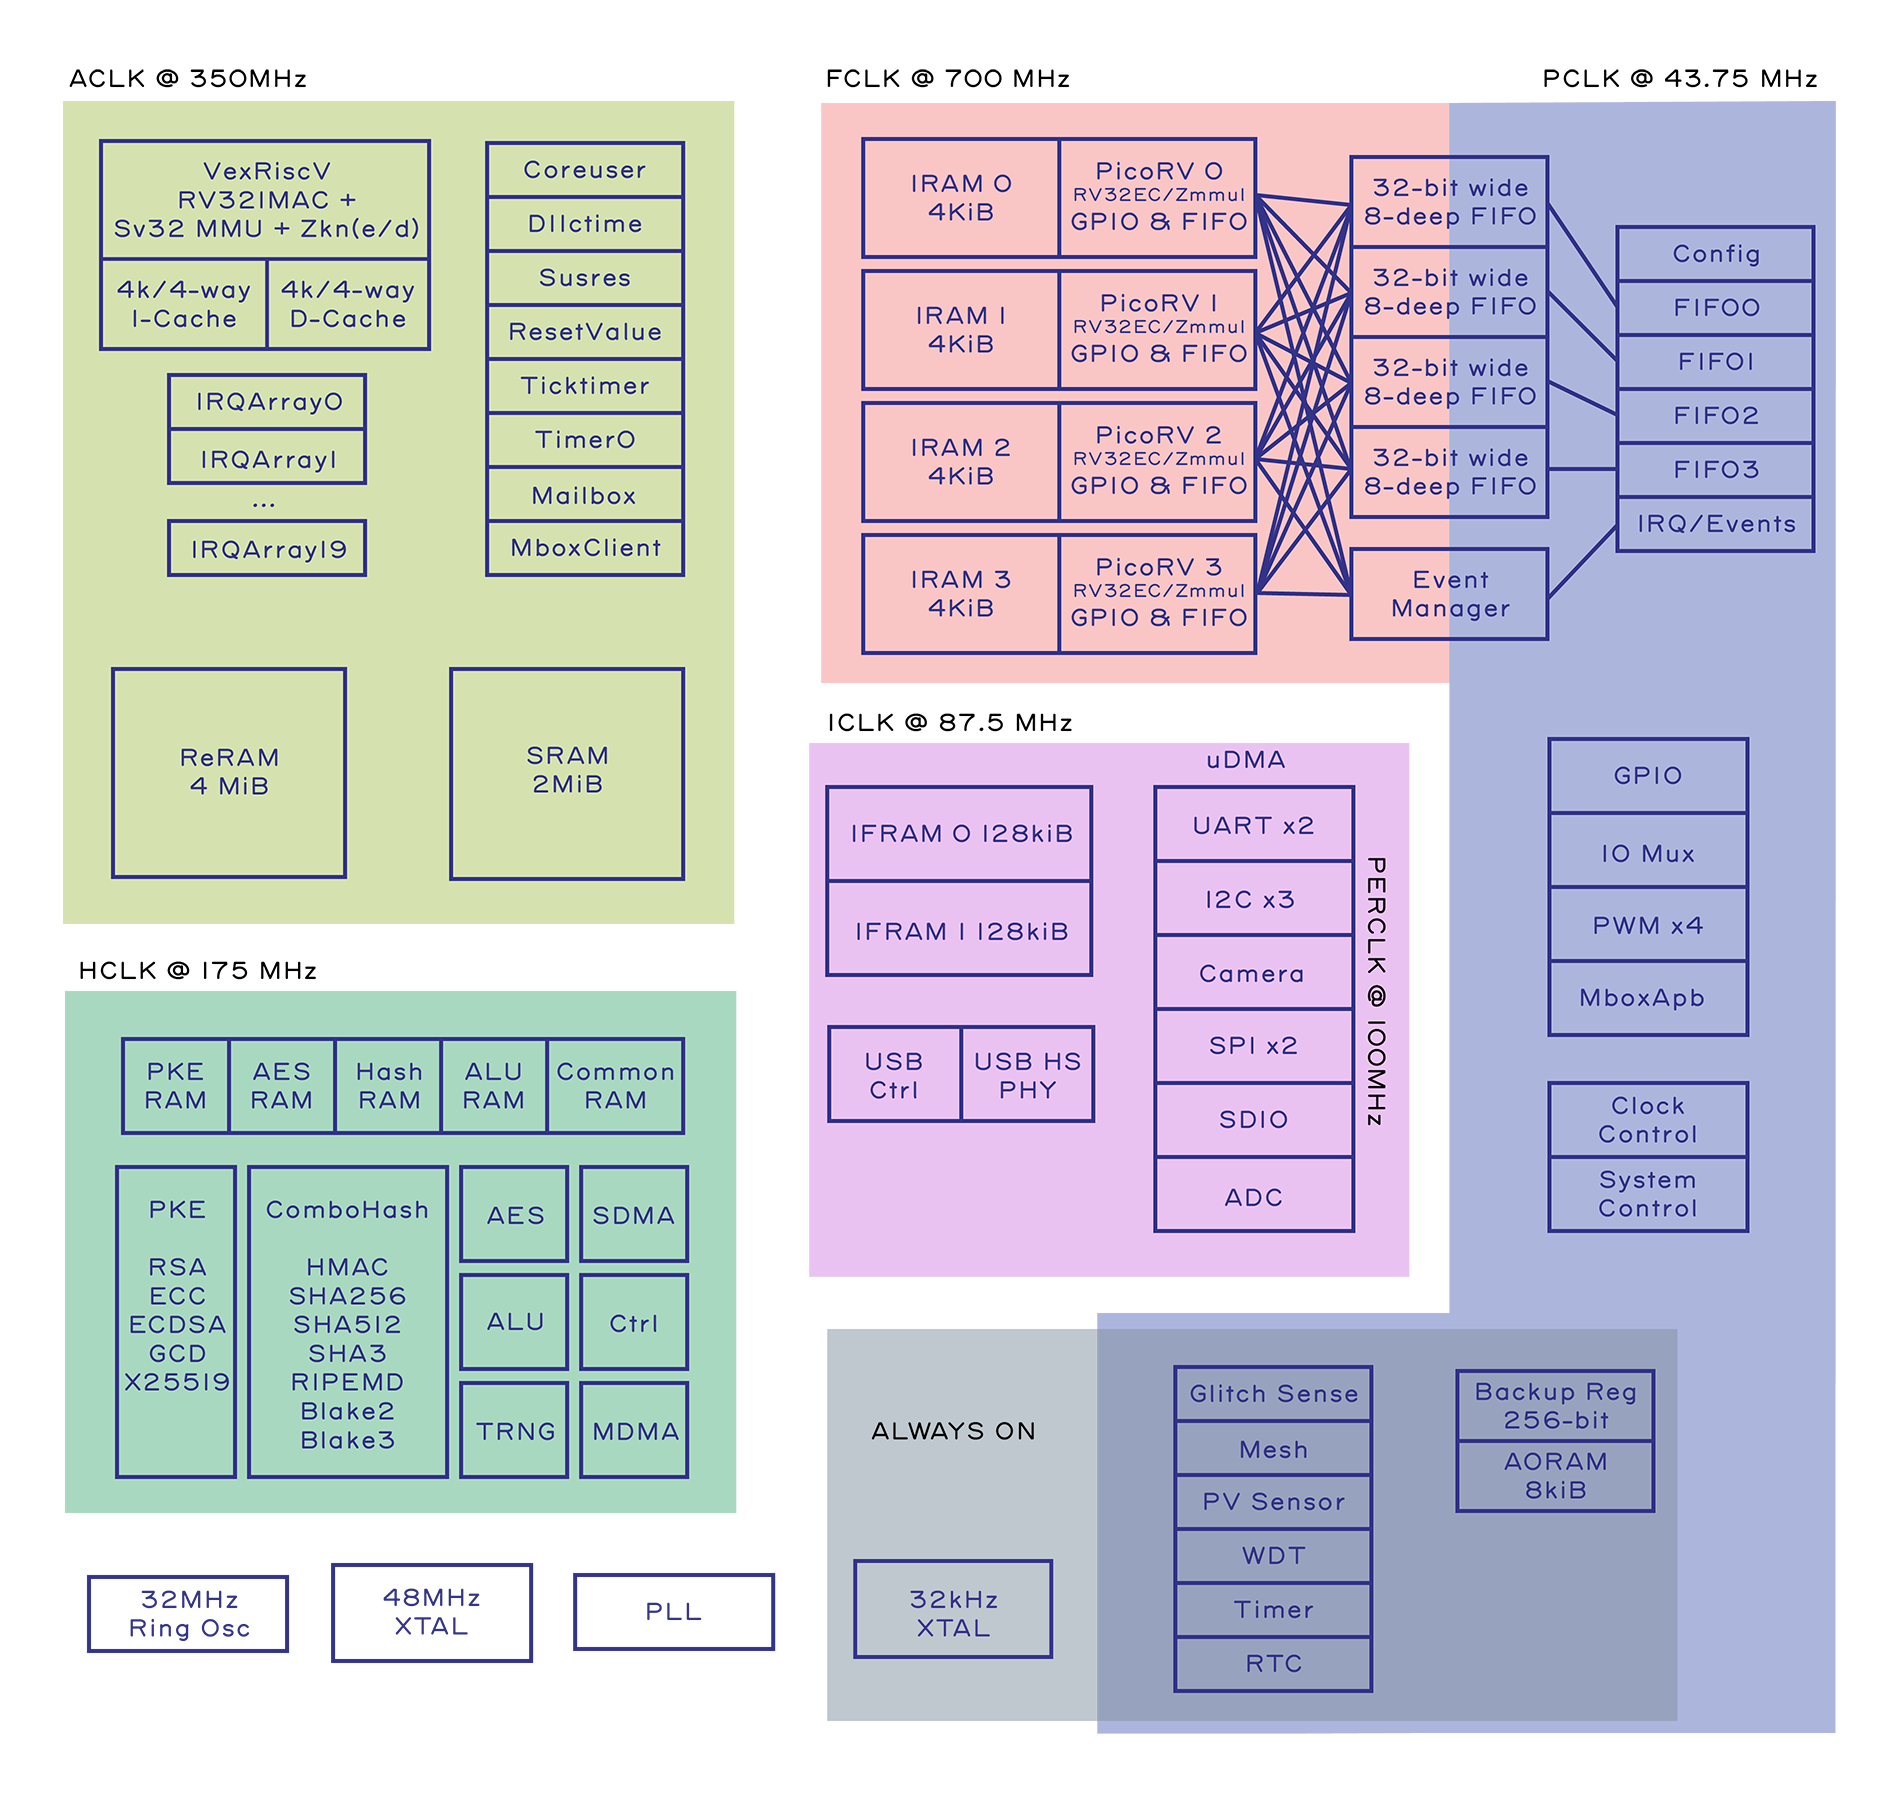 baochip/baochip-1x
开源硅RTL和仿真工具,用于Baochip 1x SoC,包含VexRiscv CPU、基于Verilator的验证以及硬件开发和调试文档。
 eiln/ane
逆向工程 Linux 内核驱动和用户空间库,用于 Apple Neural Engine (ANE),可在 Linux 系统上实现硬件访问和分析。
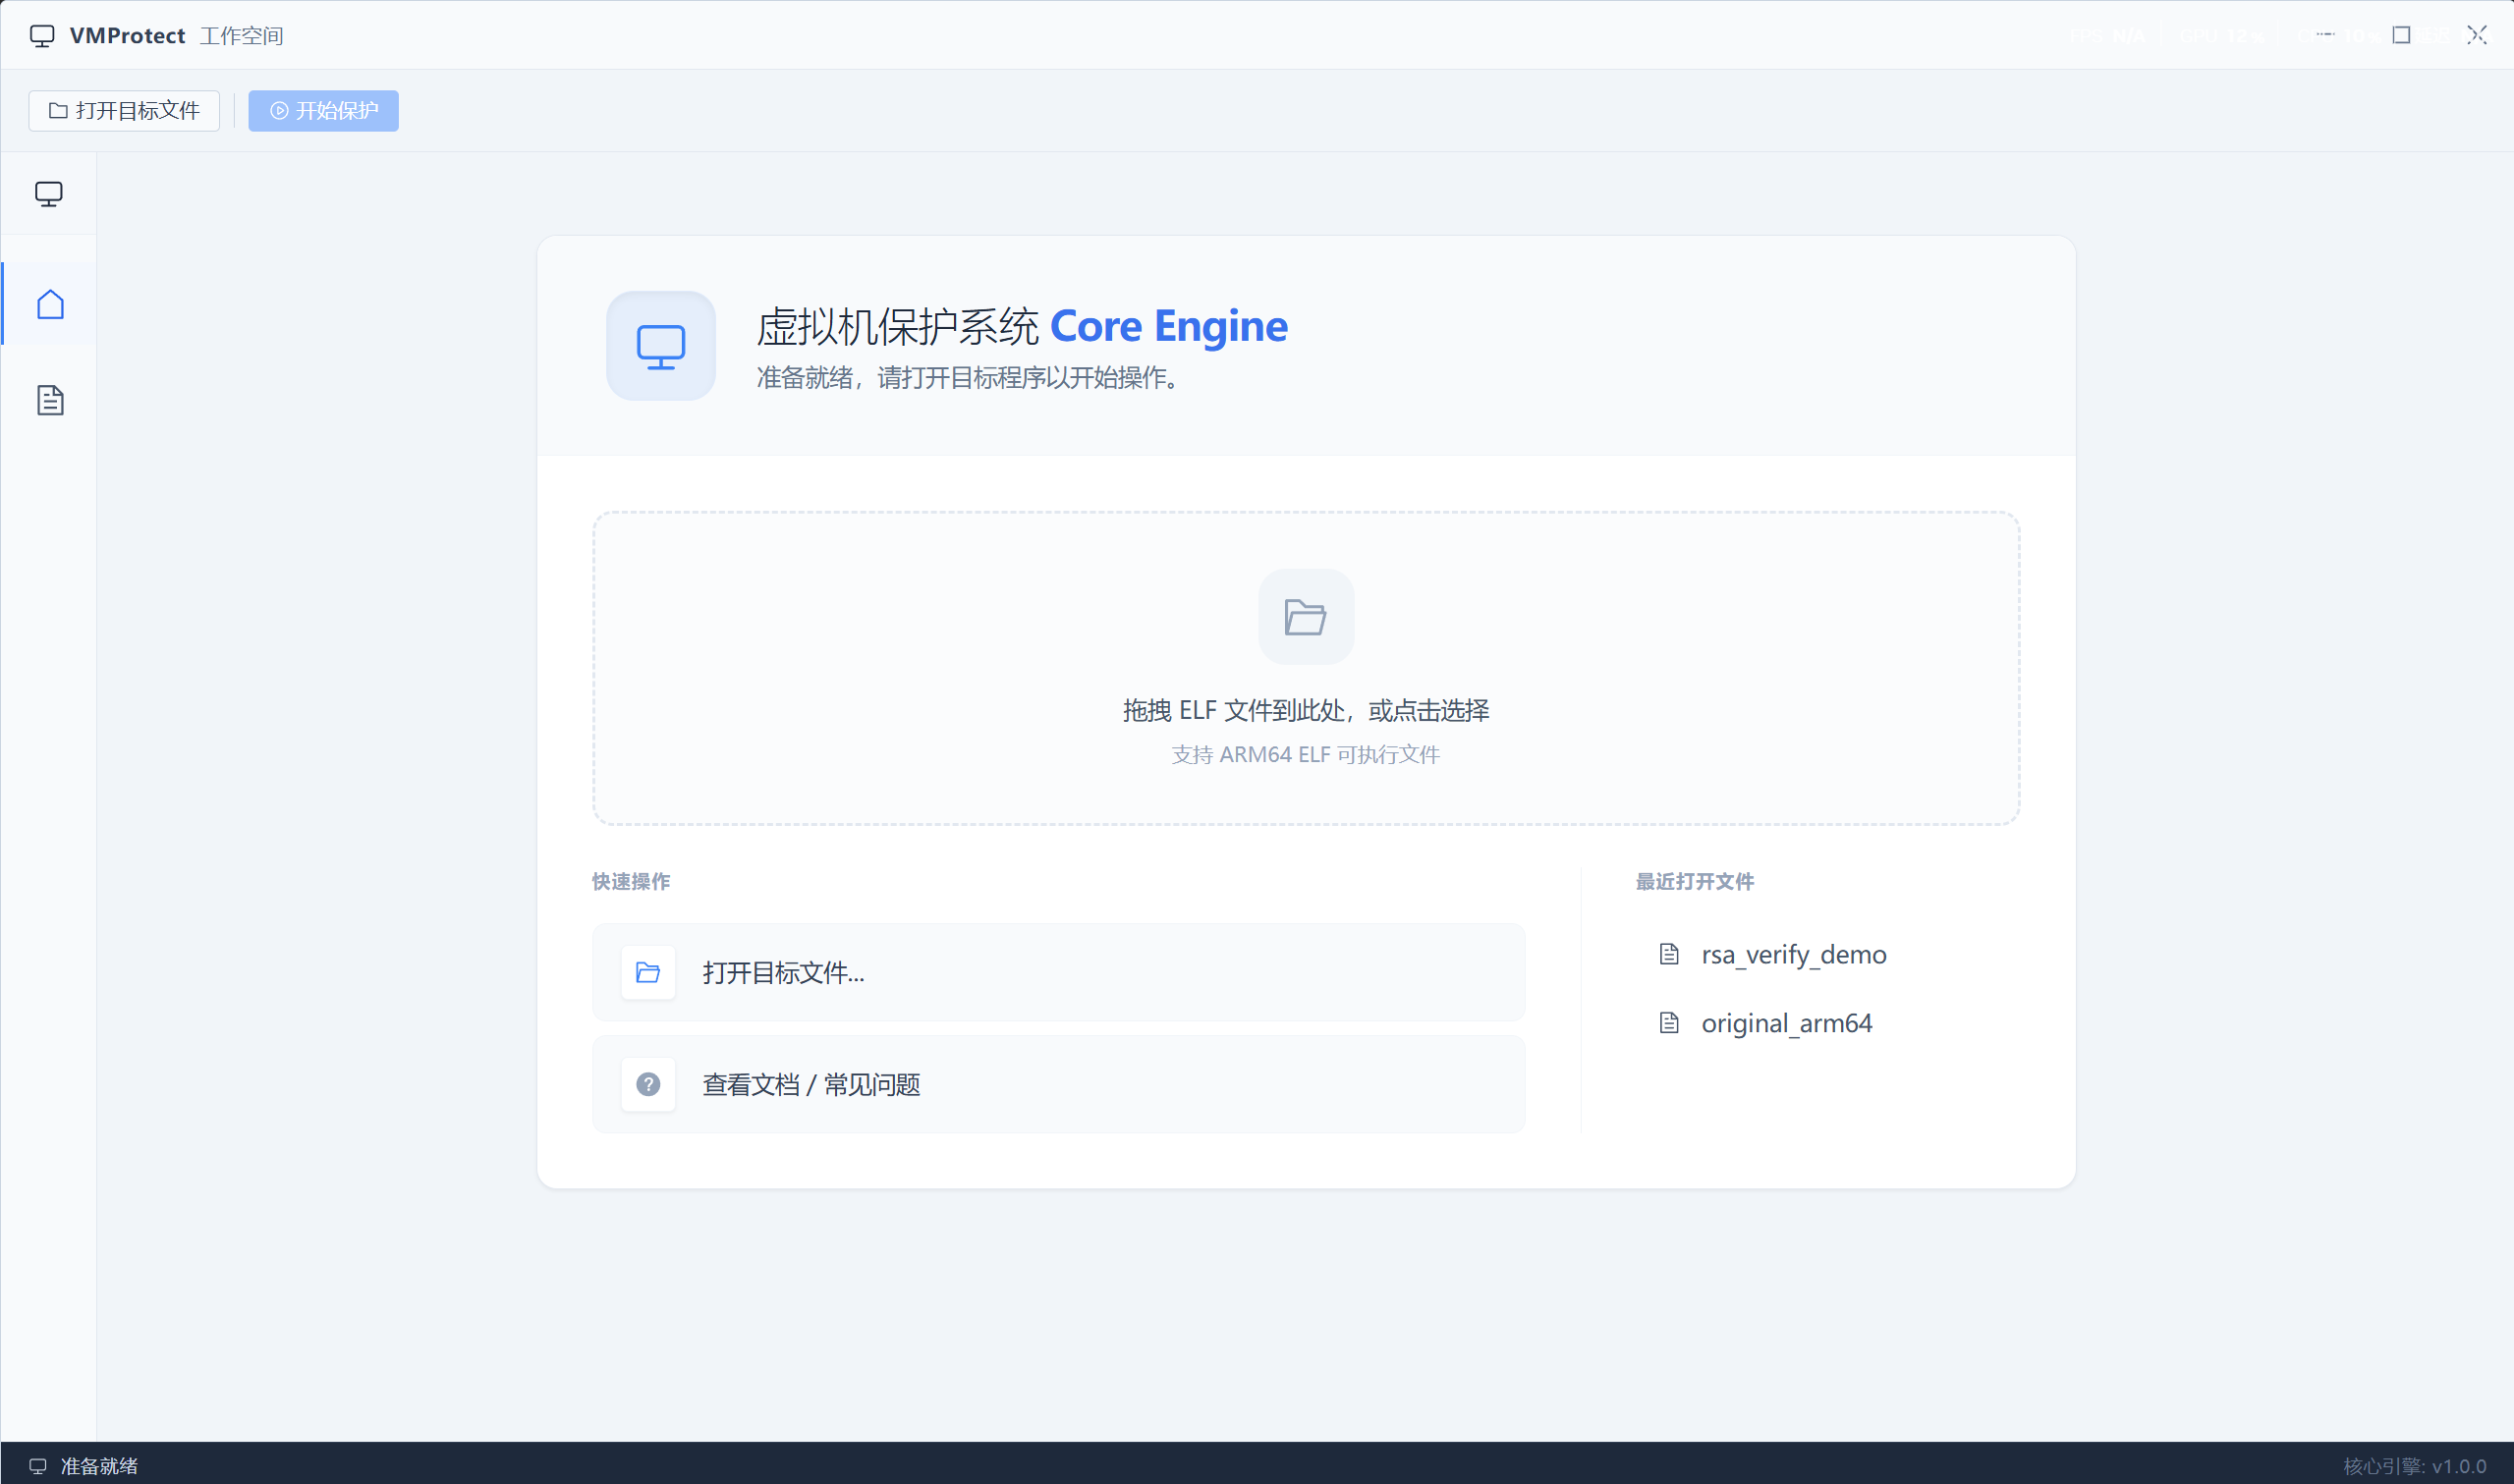 leochen-coremind/vmpacker
ARM64 ELF 虚拟机保护系统