
 #1

 rickdejager/cve-2023-4911
CVE-2023-4911概念验证
 rxwx/cve-2017-8570
CVE-2017-8570 的概念验证利用
 joesecurity/sigma-rules
Joe Security 的 Sigma 规则
 shipsecai/studio
安全团队的工作流自动化
 noahoksuz/osripper
跨平台反病毒规避后门与加密器框架,集成轻量级webUI
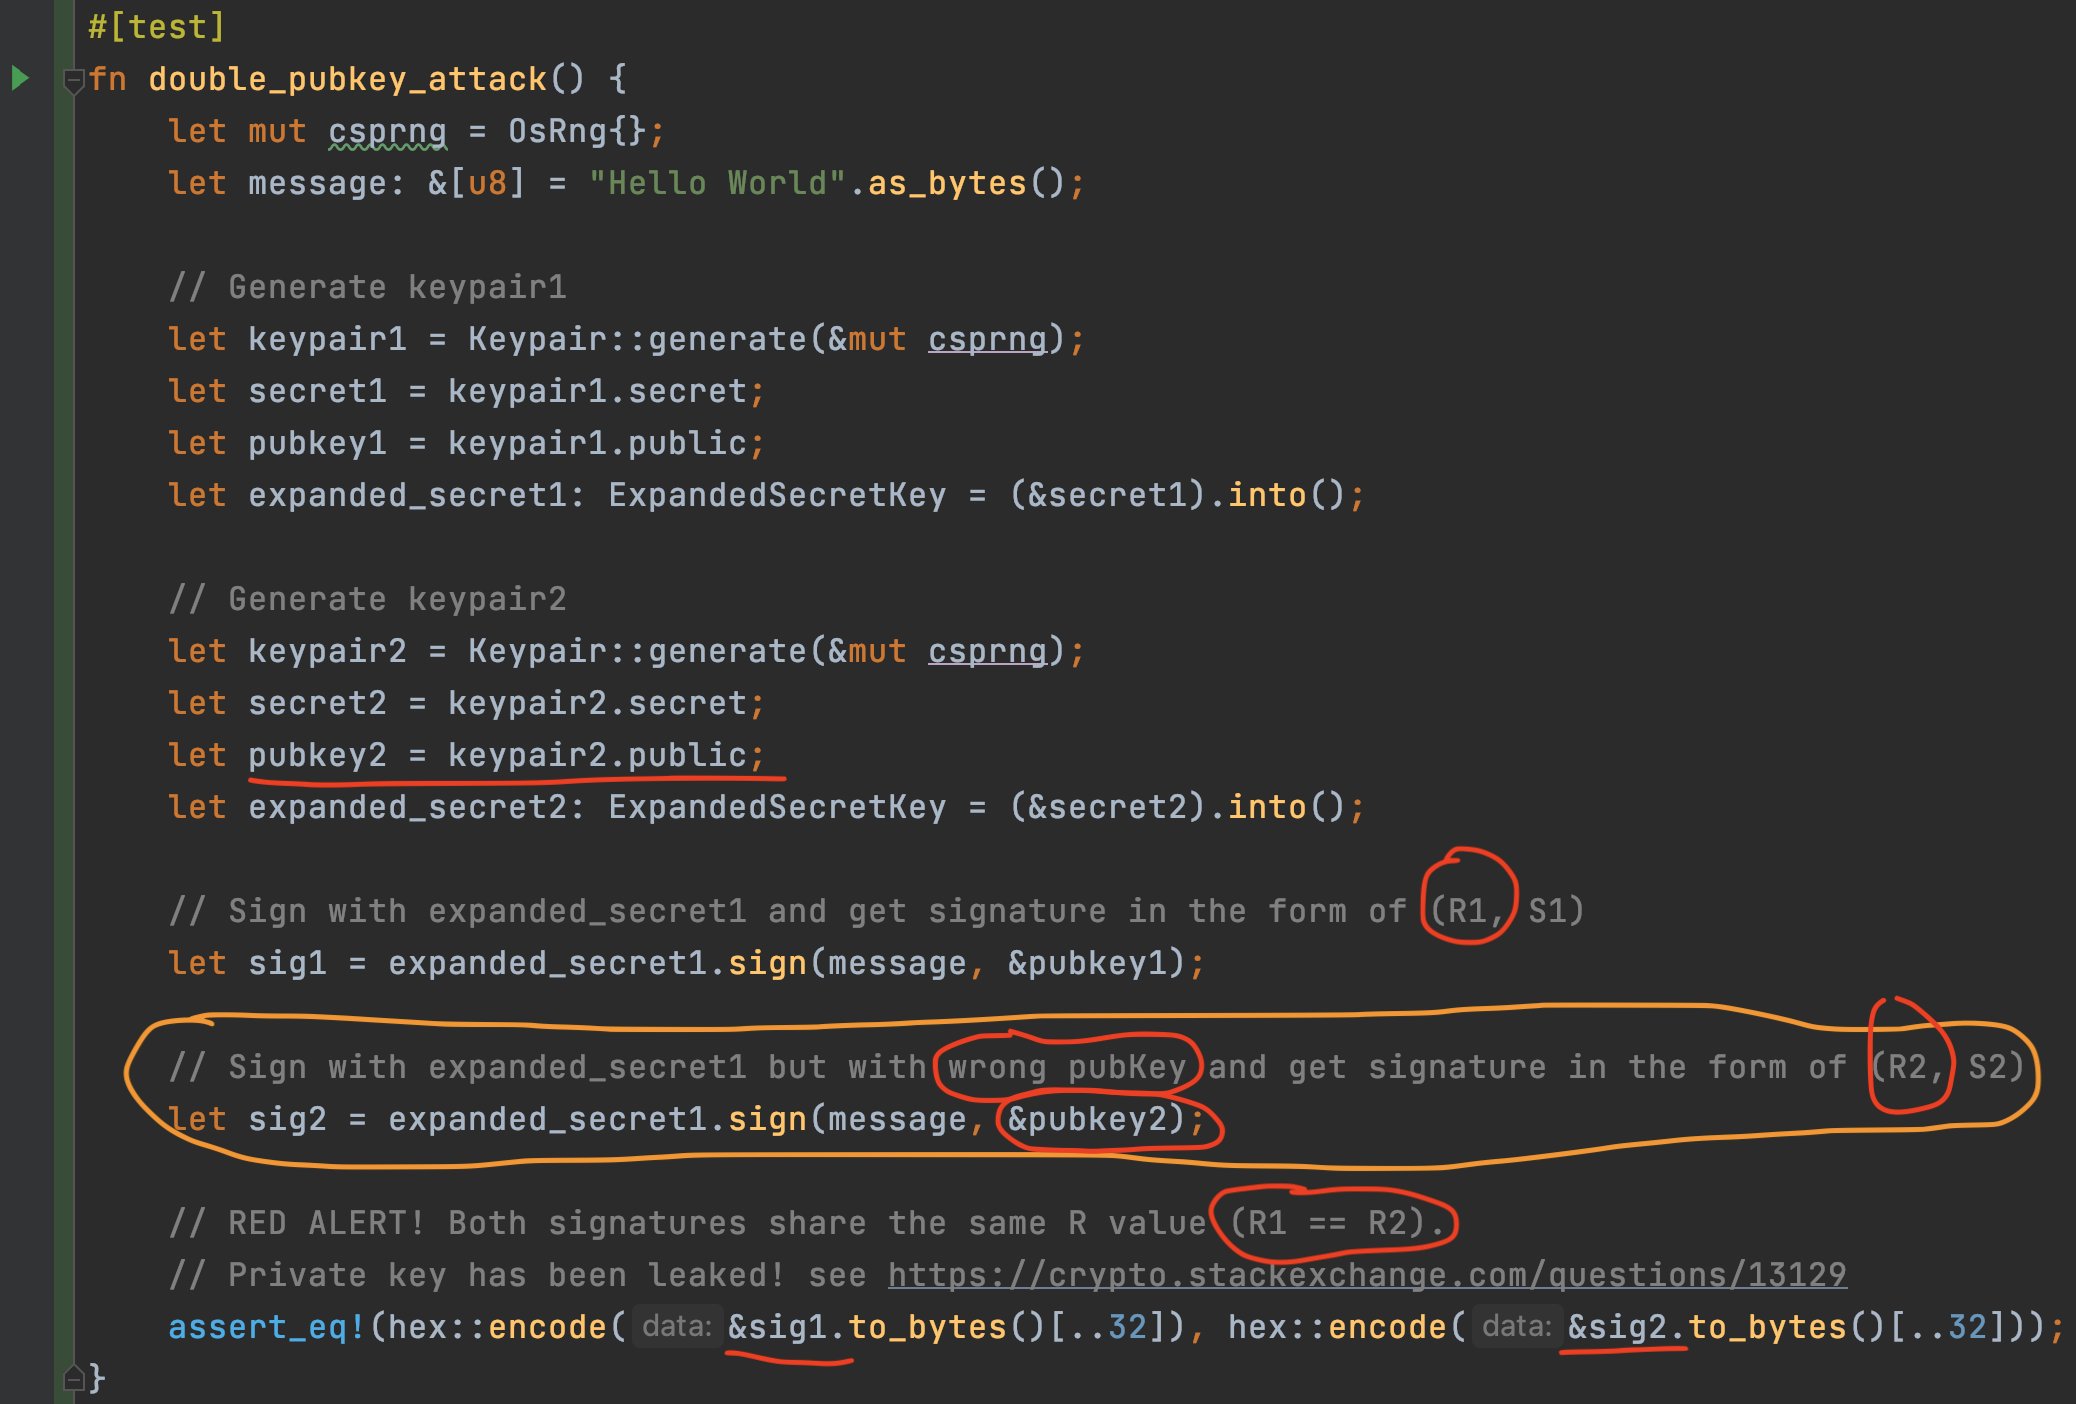 mystenlabs/ed25519-unsafe-libs
不安全的 ed25519 签名库列表
 doctoreww/evilfonttool
一款基于字体的欺骗工具,适用于红队演练、安全研究及其他任何用途。
 virtualalllocex/payload-download-cradles
这些是不同类型的下载载体(download cradle),可以作为灵感来试验和创建新的下载载体,从而在下载载体检测的背景下绕过 AV/EPP/EDR。
 devzero-security/redstackpro
在画布上编排红队基础设施和 Active Directory 靶场,然后编译为完整的 Terraform 和 Ansible 工作目录,由你自己运行。在生产运维级别验证 TTP 和工具。支持 GCP、AWS 和 Azure。
 justinsteven/advisories
收录 Web、云、基础设施和开源软件漏洞的个人安全公告披露仓库。

 securityfirst/umbrella_android
开源Android、iOS和Web应用,用于学习和管理数字与物理安全。内容涵盖从发送安全信息到处理绑架事件。Umbrella提供40多个主题的最佳实践指南,支持多种语言。高危国家工作者(记者、活动人士、外交官、商务旅行者等)日常使用。
 pinksawtooth/how_to_become_a_malware_analyst
精选的恶意软件分析师成长指南,涵盖必备知识、逆向工程、分析工具以及 LLM 辅助学习,并配有实践练习和资源。
 sncker/cve-2021-3129
Laravel 调试模式 RCE
 outflanknl/presentations
Outflank团队成员在公开活动中展示的演示材料。
 zack0x01/cve-2025-55182-advanced-scanner-
用于检测和利用 Next.js 应用中 CVE-2025-55182(React Server Components RCE)的命令行扫描器。支持在授权安全测试中执行自定义命令。
 hakaioffsec/ingressnightmare-poc
这是一个用于利用 IngressNightmare 漏洞(CVE-2025-1097、CVE-2025-1098、CVE-2025-24514 和 CVE-2025-1974)的 PoC 代码。









