
 #1

 appsecco/vulnerable-mcp-servers-lab
一系列故意存在漏洞的服务器,用于学习渗透测试MCP服务器。
 zer0condition/gdrvloader
利用CVE-2018-19320的未签名驱动程序加载器
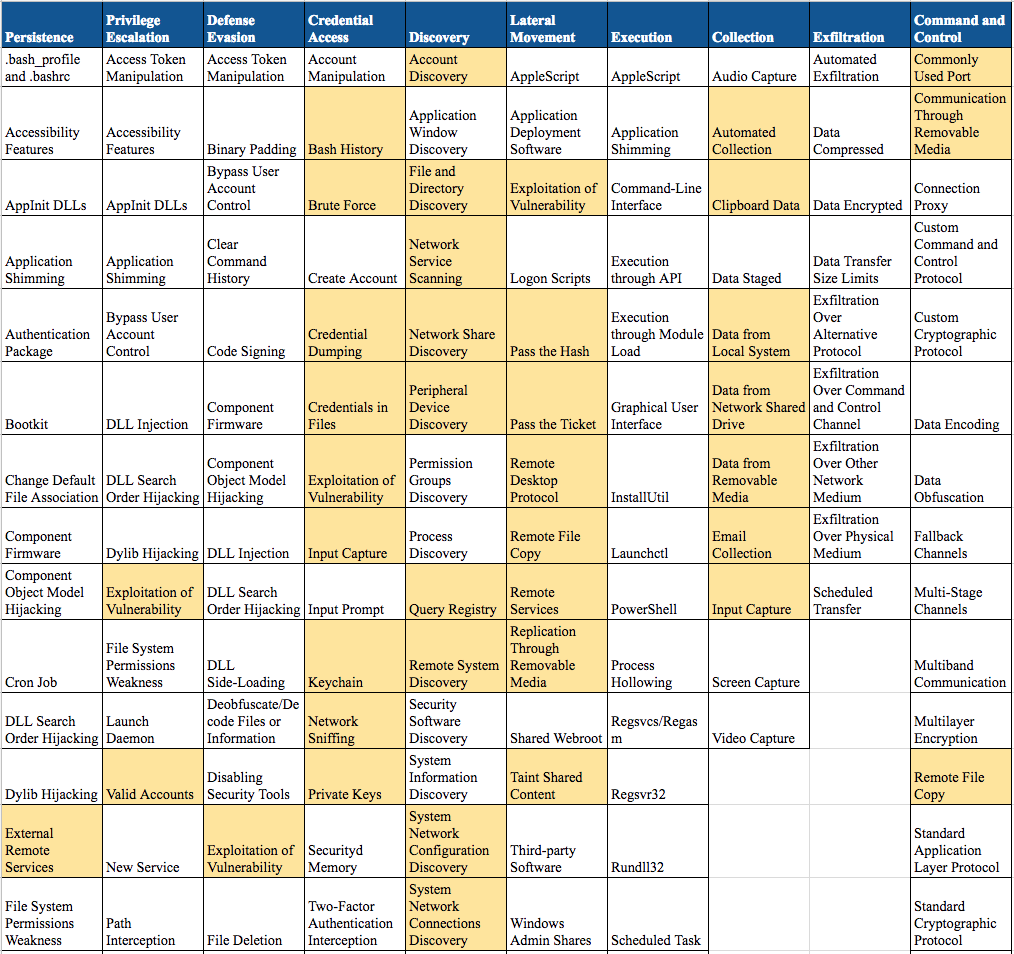 0x4d31/deception-as-detection
基于欺骗的检测技术,映射到MITRE的ATT&CK框架
 jymcheong/autottp
自动化战术、技术与程序
 arosenmund/defcon33_silence_kill_edr
用于击杀和静默 EDR 代理的 DEFCON 工作坊实战材料:实验环境搭建、BYOVD、自定义 C/C++ 规避工具以及逆向工程。
 fknmega/aether
AI 驱动的 OSINT 与安全研究代理,可从公开数据构建实时知识图谱,并内置侦察工具和用于授权调查的攻防安全操作手册。

 samyk/quickjack
Quickjack 是一款点选式工具,用于直观地生成高级点击劫持和帧切片攻击。
 nextronsystems/ransomware-simulator
安全的勒索软件模拟工具,用于测试防病毒检测。模拟宏植入、卷影副本删除、文档加密和勒索信投放,而不会损害真实文件。
 cy4nguy/python-ransomware
完整的Python勒索软件源代码及完整文档。
 gojue/ehids-agent
一个基于eBPF的Linux主机入侵检测系统。
 helixo32/crimsonedr
模拟AV/EDR的行为,用于恶意软件开发培训。
 zhuyansen/awesome-ai-reverse-engineering
Open-source AI reverse engineering tools for coding agents: Ghidra MCP, IDA Pro MCP, jadx, Frida, skills and REA. 122 repos, each read and…
 chompie1337/linux_lpe_ebpf_cve-2021-3490
基于eBPF的Linux内核本地权限提升漏洞利用,针对CVE-2021-3490。在易受攻击的Ubuntu内核5.8.0-25至5.11.0-16上提供root shell访问。
 iss4cf0ng/openpetya
一个受 Petya 勒索软件启发的概念验证型 bootkit 和 UEFI 启动应用程序,使用 Assembly、C 和 C++ 编写。
 owasp/serverless-goat
OWASP ServerlessGoat:一个演示常见无服务器安全漏洞的无服务器应用。
 binarly-io/supplychainattacks
精选的固件供应链攻击文档库,汇集了 IoCs、检测工具和参考资料,帮助防御者理解和应对固件供应链入侵。









