
 #1

 waelmas/frameless-bitb
一种浏览器中的浏览器(BITB)新方法,不使用iframe,允许绕过像Microsoft这样的登录页面实现的传统framebuster,并能与Evilginx配合使用。
 silentchainai/silentchain
面向 Burp Suite 的 AI 驱动漏洞扫描器扩展,支持多家提供商(Ollama、OpenAI、Claude、Gemini)
 bishopfox/cloudfoxable
创建你自己的、设计上存在漏洞的 AWS 渗透测试靶场
 machine1337/gmailc2
一个完全无法检测的C2服务器,通过Google SMTP进行通信,以逃避防病毒保护和网络流量限制。
 sqlmapproject/testenv
一个存在 SQL 注入漏洞的网页集合
 cedricbonhomme/stegano
一个纯 Python 隐写术模块。
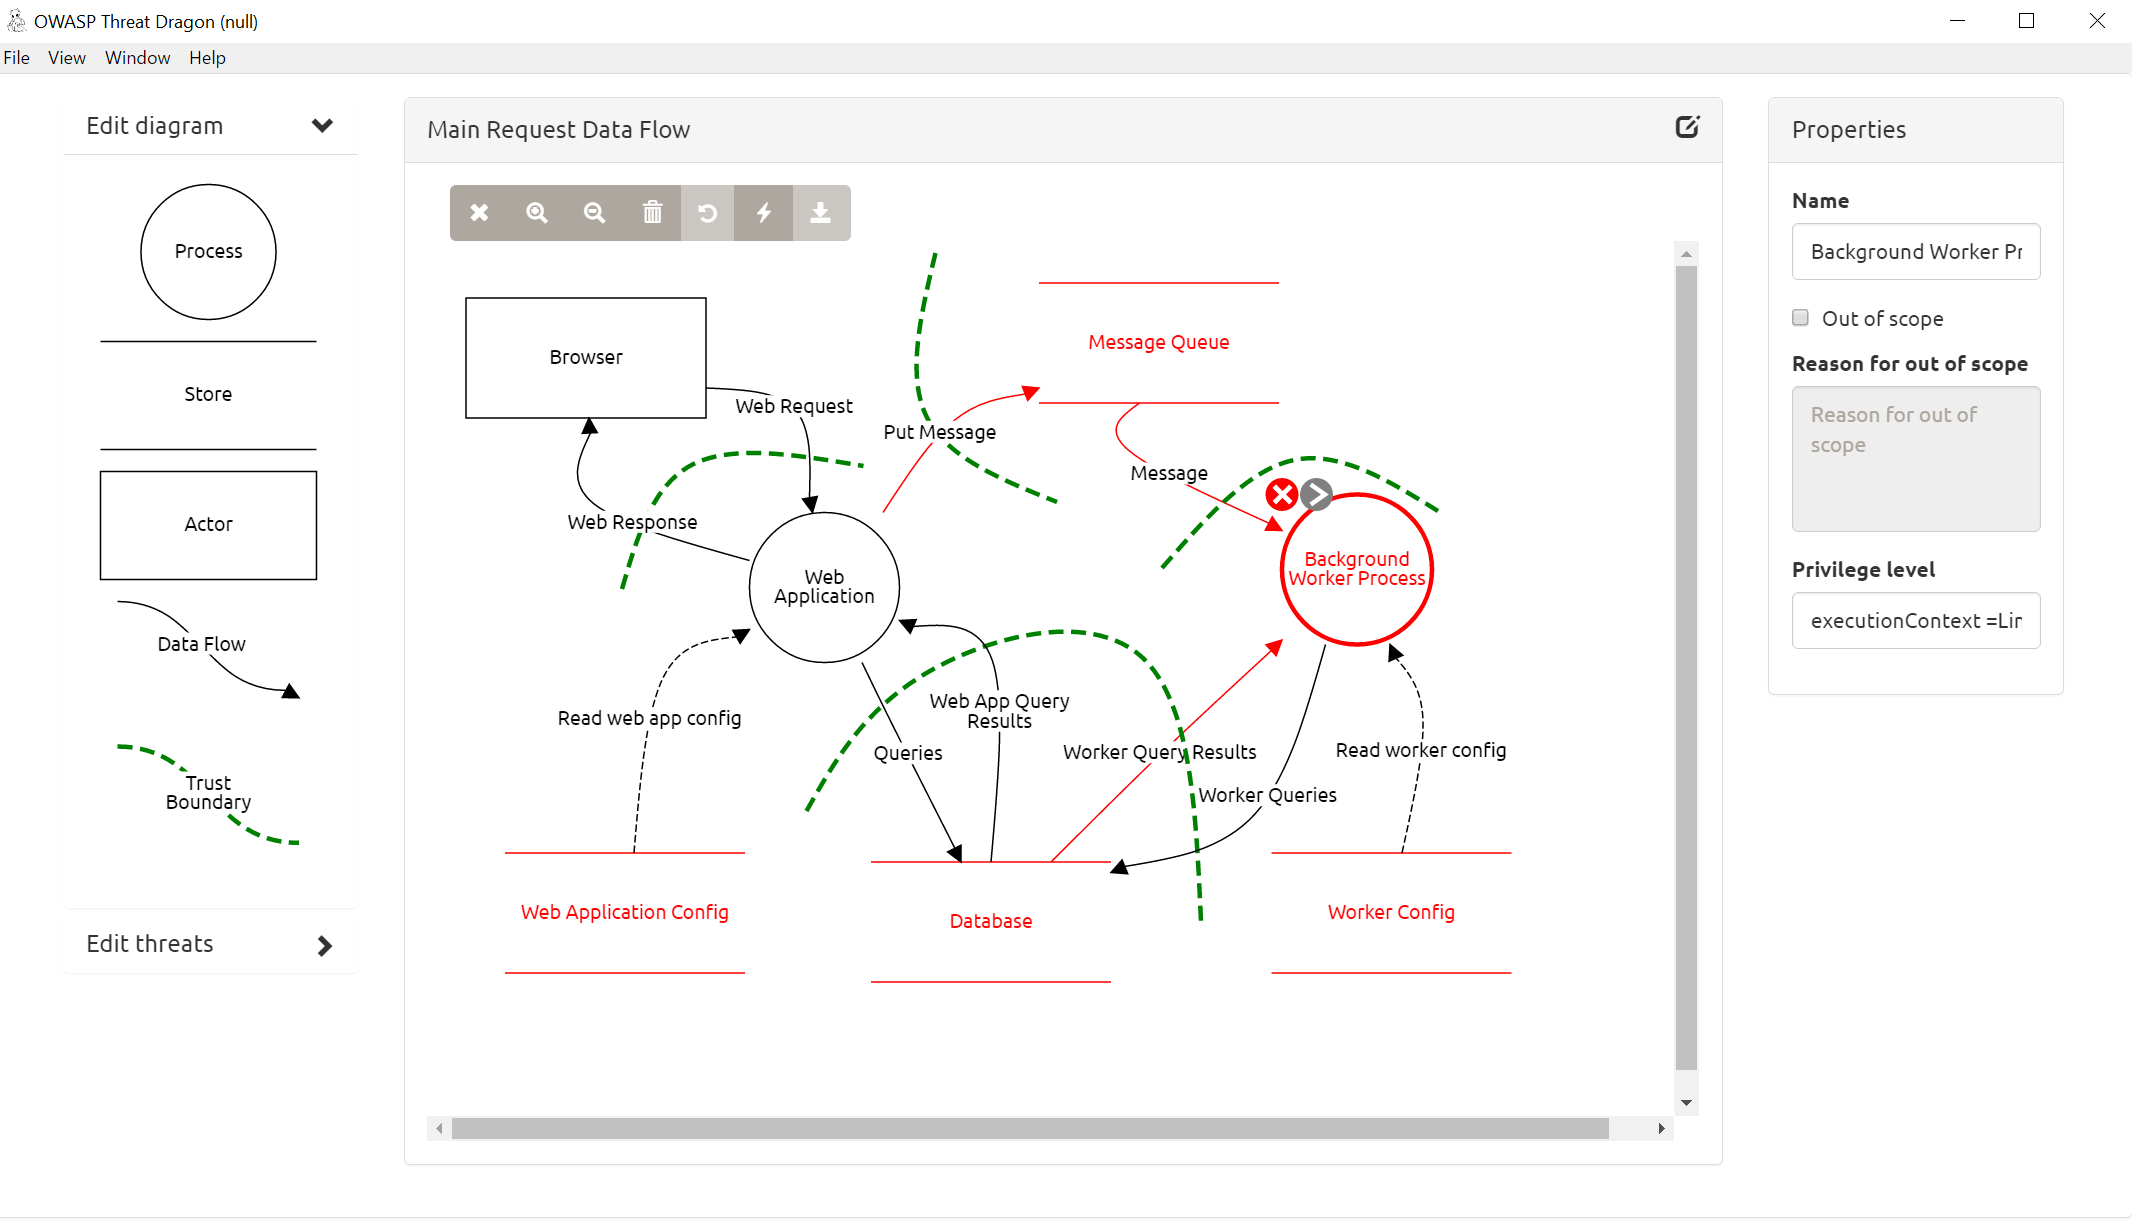 mike-goodwin/owasp-threat-dragon-desktop
OWASP Threat Dragon 的可安装桌面版本
 tandasat/minivisorpkg
支持启动操作系统的研究型 UEFI 虚拟机监控程序。
 treehacks/botnet-hackpack
使用 C 语言构建一个基础的命令与控制(C2)僵尸网络
 0x00pf/0x00sec_code
Educational repository of offensive security source code: remote shells, ELF injectors, crypters, memory injection, and droppers for Linux,…
 shellphish/ictf-framework
开源框架,用于举办攻防CTF比赛,具备自动化游戏机器人、脚本执行、VPN路由和基于云的基础设施管理,专为教育者和培训师设计。
 y4er/weblogic-shiro-shell
WebLogic利用CVE-2020-2883打Shiro rememberMe反序列化漏洞,一键注册蚁剑filter内存shell
 securityjoes/masterparser
MasterParser 是一款强大的 DFIR 工具,专为分析和解析 Linux 日志而设计。
 sh4hin/gopurple
又一个shellcode加载器,包含多种技术,用于评估端点安全解决方案的检测能力。
 iknowjason/purplecloud
一个用于玩转Azure Identity的小工具 - Azure和Entra ID实验室创建工具。 博客: https://medium.com/@iknowjason/sentinel-for-purple-teaming-183b7df7a2f4
 al1ex/linuxeelvation
Linux 提权(持续更新)









