
 #1
网络安全研究、资料、实验室和学习路径,包括 CTF 与精选教育资源。
Kitploit 推荐

 dhotrey/awesome-cybersec
一个汇集了关于安全领域的优秀平台、博客、文档、书籍、资源以及酷炫内容的集合。
 kalilinuxtricksyt/easysploit
EasySploit - Metasploit自动化(比以往更简单、更快速)

 pegork/f32
专为嵌入式安全研究设计的超紧凑ESP32-C3开发板,具有带WiFi扫描和LED控制的 captive portal 示例。包括详细的硬件构建指南和固件刷写说明。
 taleliyahu/threat_model_examples
跨各种技术的真实世界威胁模型示例集合,为识别和缓解安全风险提供实用见解。
 can1357/cve-2018-8897
使用 CVE-2018-8897 以内核权限执行任意代码。
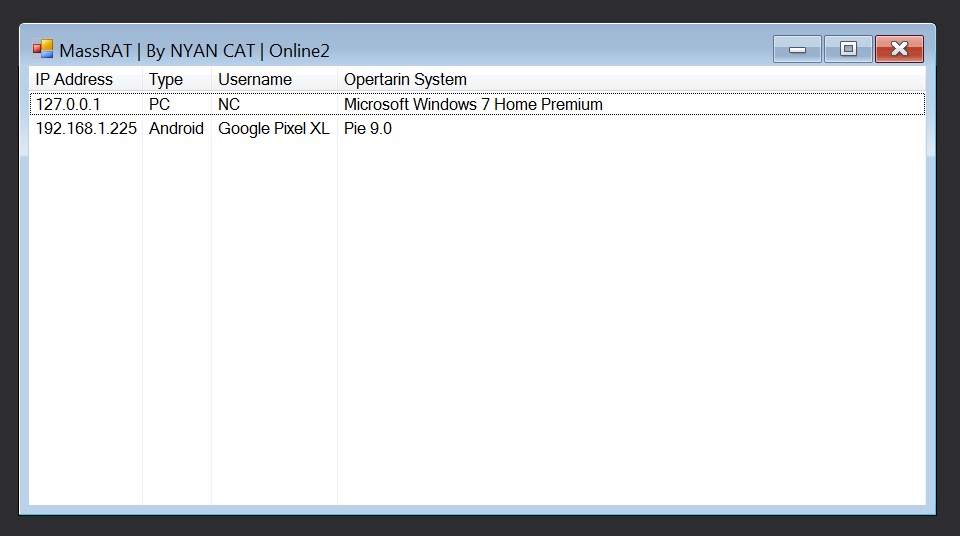 nyan-x-cat/mass-rat
基础多平台远程管理工具 - Xamarin
 robustbench/robustbench
标准化的对抗鲁棒性基准测试,配有公开排行榜和可下载的模型库,用于评估机器学习模型在 Lp 攻击和常见扰动下的表现。

 poppopjmp/vmdragonslayer
多引擎框架,用于解包和分析 VM 保护的二进制文件,采用动态污点跟踪、符号执行、模式分类和机器学习驱动的优先级排序,自动化逆向工程商业及自定义保护器。
 fofainfo/awesome-fofa
FOFA 库收集了 FOFA 的使用技巧、常见场景、常见问题(F&Q)等。
 persistence-info/persistence-info.github.io
精选的 Windows 持久化机制参考资料,涵盖注册表、计划任务、服务等多个方面,旨在提升防护与检测能力。
 drew-alleman/datasurgeon
快速从文本中提取IP地址、电子邮件地址、哈希值、文件、信用卡号、社会安全号码以及更多信息。
 oz9un/sshole
musl 上的 openssh 对无密码账户接受任意 257 个字符以上的密码。自 2016 年起。check.sh、poc、patch。

 jas502n/log4j2-cve-2021-44228
CVE-2021-44228 Log4j2远程代码注入利用,包含JNDI载荷生成、WAF绕过技术以及渗透测试的实践利用指南。
 praetorian-inc/augustus
LLM 安全测试框架,用于检测提示注入、越狱和对抗性攻击 — 190+ 探针、28 个提供商、单个 Go 二进制文件
 hahwul/mad-metasploit
Metasploit 自定义模块、插件、资源脚本以及……超棒的 Metasploit 合集








