#1

 rizemon/exploit-writing-for-oswe
编写漏洞利用脚本的技巧(更快!)
 whgojp/javaseclab
全面的 Java 漏洞实验环境,包含易受攻击和已修复的代码、攻击场景、source/sink 审计笔记,以及用于安全培训和工具评估的安全编码指南。
 konatabrk/shellen
:cherry_blossom: 交互式 shellcode 环境,可轻松制作 shellcode
 cybercx-sta/purpleops
一个开源的自托管紫色团队管理Web应用程序。
 doctorwebltd/malware-iocs
来自 Doctor Web 恶意软件调查的精选入侵指标(IOC),发布用于威胁情报、检测工程和事件响应。
 francozappa/bluffs
用于测试蓝牙会话建立抵御前向保密和未来保密攻击的工具包,采用固件修补、PCAP 分析和自动化设备漏洞检测。
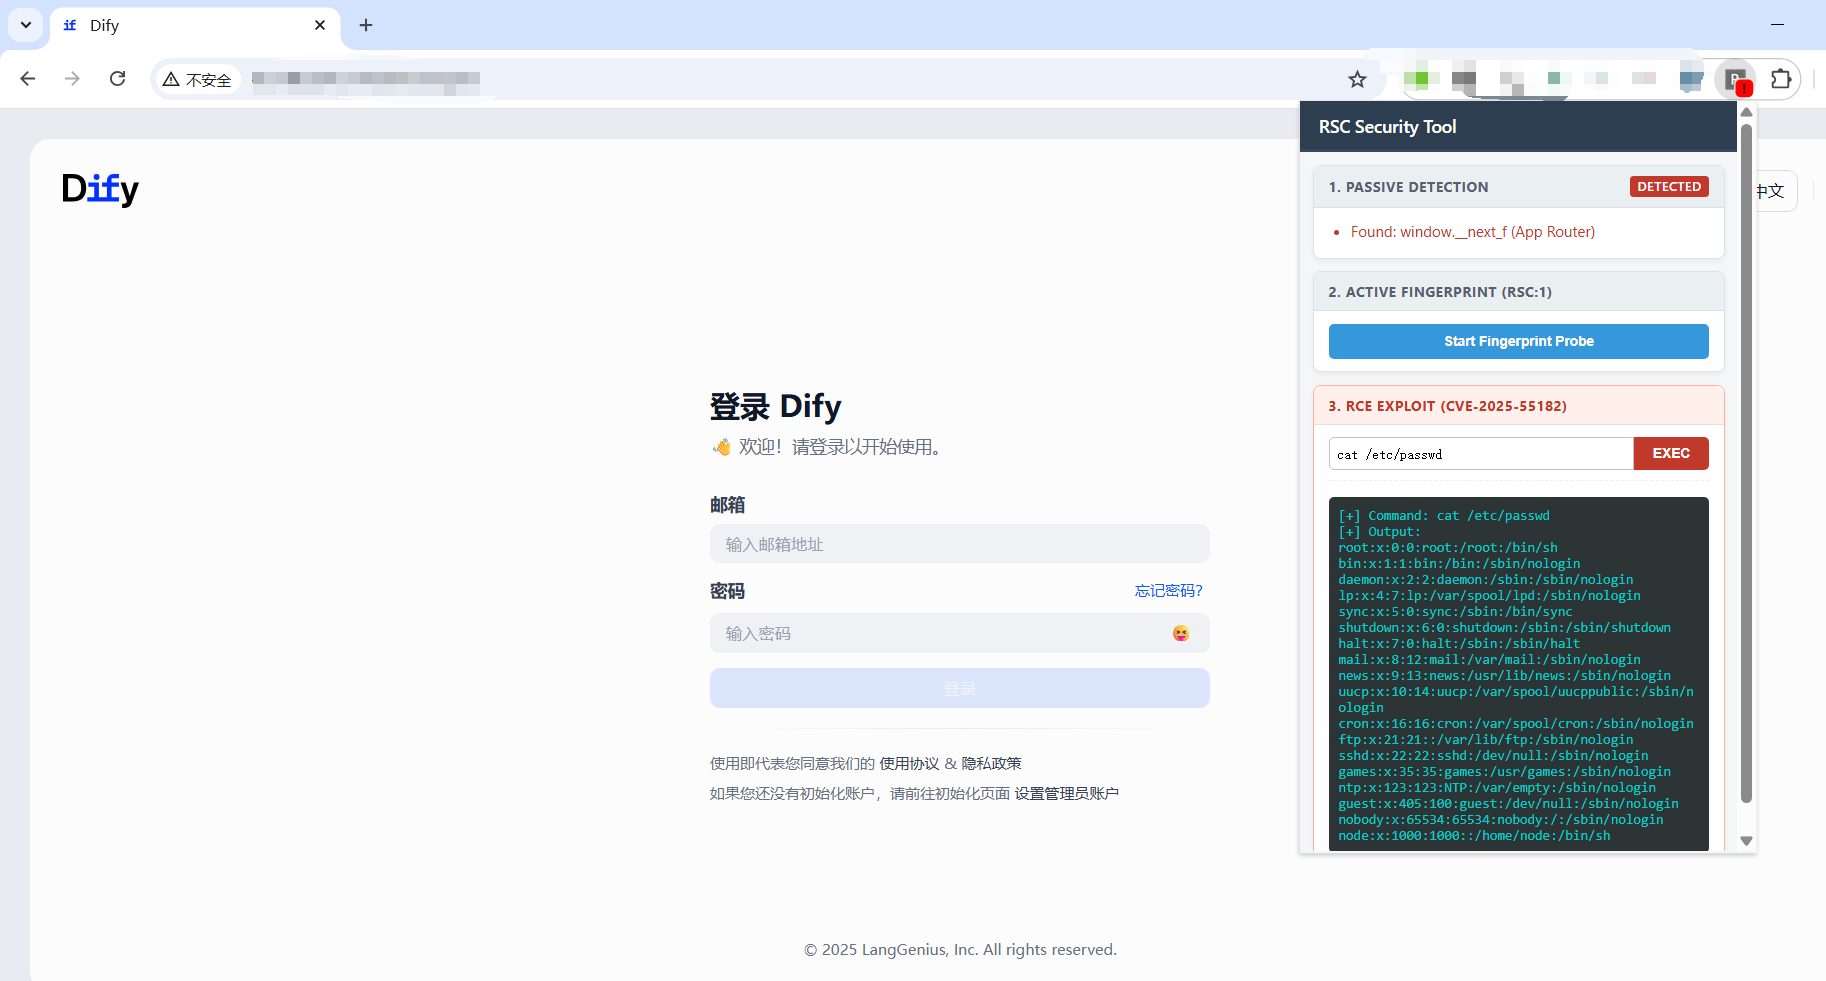 mrknow001/rsc_detector
支持RSC指纹识别和利用React组件漏洞CVE-2025-55182。
 misp/misp-taxonomies
用于 MISP 分类系统中的分类法,也可供其他信息共享工具使用。
 francisck/danderspritz_lab
一个只需2条命令即可运行的全功能DanderSpritz实验室
 waf-bypass-maker/waf-community-bypasses
精选的社区来源 Web 应用防火墙绕过载荷 CSV 集合,用于测试和验证 WAF 防护。
 brannondorsey/dns-rebind-toolkit
用于创建DNS重绑定攻击的前端JavaScript工具包。
 ironfox-oss/ironfox
Hardened Android web browser forked from Mull/Firefox with privacy-focused patches, anti-fingerprinting, telemetry removal, and secure defaults for…
 francescostabile/numasec
AI安全代理,在终端中运行,协调本地工具、操作手册与代理,用于授权的应用安全、渗透测试、OSINT和CTF工作流,具备持久化操作内存与证据追踪功能。
 edr4/xss-bypass-filters
精选 XSS Payload 集合与过滤器绕过速查表:针对特定 WAF 的绕过技术、JS/HTML 注入向量、编码技巧、DOMPurify 与 Markdown 绕过。
 zerkereod/krakenhashes
分布式密码破解平台,通过Hashcat协调GPU/CPU代理实现高速哈希恢复,具备实时作业管理、检查点记录和分析功能,专为渗透测试人员和红队设计。
 harendra-shakya/smart-contract-attack-vectors
智能合约攻击向量精选列表
 r-s0n/ars0n-framework
模块化的赏金猎杀框架,自动化进行侦察、子域名枚举和漏洞扫描,侧重于教育,旨在帮助有抱负的安全工程师学习现实世界的应用安全(AppSec)概念。