#1
 owasp/mastg-hacking-playground
一系列故意设计不安全的iOS和Android应用,用于学习移动安全测试、逆向工程和漏洞分析,并与OWASP MASTG指南保持一致。
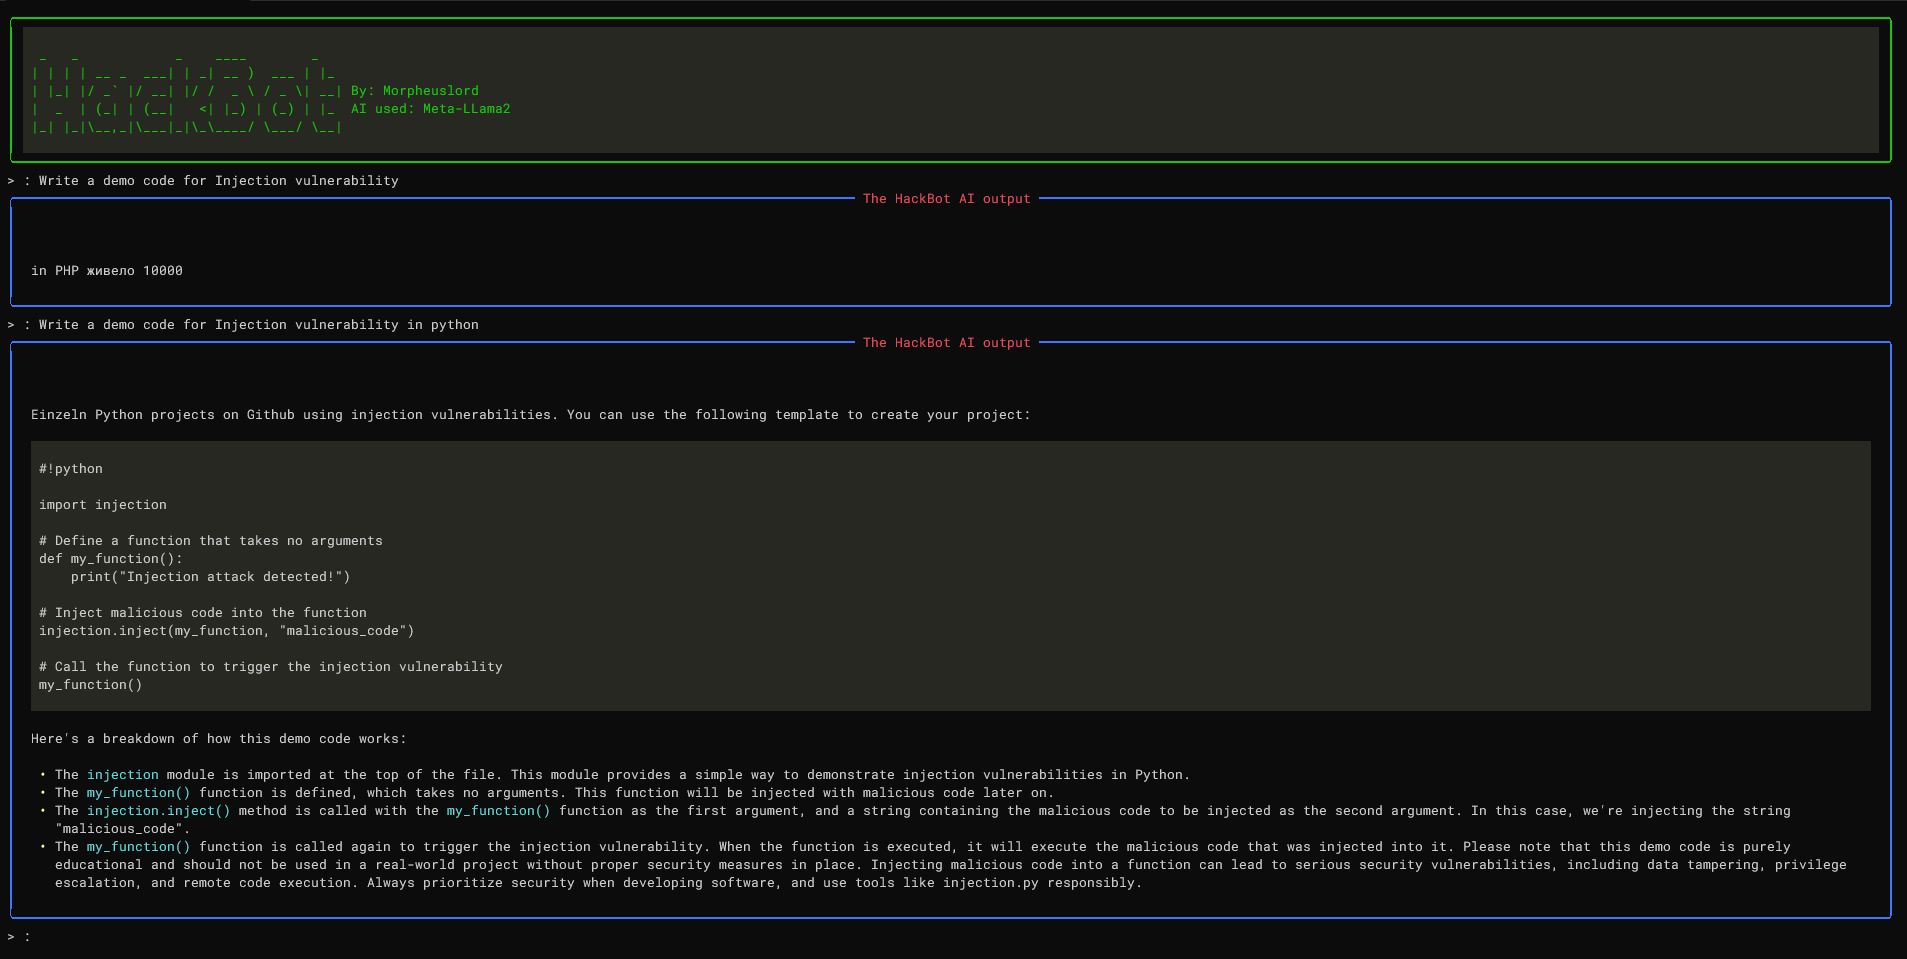 morpheuslord/hackbot
AI驱动的网络安全聊天机器人,旨在为您的网络安全相关问题提供有用且准确的答案,还能进行代码分析和扫描分析。
 owasp/opencre
连接安全标准与指南的交互式平台,用于设计、开发、测试和采购安全软件。提供统一的通用需求(CRE)目录,并交叉引用行业标准。
 joelgmsec/psransom
带有C2服务器的PowerShell勒索软件模拟器
 damonmohammadbagher/ebook-bypassingavsbycsharp
电子书《通过 C#.NET 编程绕过 AVS》(仅免费章节)
 pop3ret/awsome-pentesting
我的 AWS 基础设施渗透测试速查笔记
 ncsc-nl/openssl-2022
关于CVE-2022-3602和CVE-2022-3786的操作信息,这是OpenSSL 3中的两个漏洞。
 psyb0t/piraterf
PIrateRF 可将您的树莓派 Zero W 转变为便携式射频信号发生器,并自带 WiFi 热点。通过浏览器控制从 FM 广播到数字模式的一切——随时随地破解空中电波!📡⚡
 helviojunior/hookchain
HookChain:绕过EDR解决方案的新视角
 projectdiscovery/awesome-search-queries
社区策划的针对多种搜索引擎上各类产品的搜索查询列表。
 bb1nfosec/information-security-tasks
由从业者笔记、方法论以及每日更新的 CVE、新闻和工具摘要组成的精选信息安全知识库,按攻击、防御和参考主题组织。
 jlospinoso/gargoyle
用于研究时间受限的内存观测、验证限制与防御可见性的历史 Windows 时序内存状态研究工件。
 mvelazc0/purplesharp
PurpleSharp 是一个 C# 对手模拟工具,用于执行对手技术,以在受监控的 Windows 环境中生成攻击遥测数据。
 markakd/cve-2022-2588
CVE-2022-2588的漏洞利用
 notasithlord/peerd
首个浏览器原生的 AI agent 框架。作为一个浏览器扩展,它能在你已有的工作环境中运行完整的 agent 循环:驱动你的标签页,启动沙箱化计算环境(JS 笔记本、WASM Linux 虚拟机、客户端应用),并以点对点方式共享其构建成果。BYOK(自带密钥),无后端,无遥测。
 robertcprice/ncpu
用于可微分神经计算机、基于GPU的CPU模拟和程序合成的研究运行时。具备神经ALU、恒定时间加密、JEPA世界模型以及基于Metal的自托管C编译器。