Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
PurpleOps — 一个开源的自托管紫色团队管理Web应用程序。 | Kitploit
工具/GitHubGitHub/cybercx-sta/purpleops
渗透测试框架学习与教育红队
GitHubcybercx-sta/purpleops

PurpleOps

一个开源的自托管紫色团队管理Web应用程序。

查看仓库网站
31254472个月前Kitploit 审核通过
分享


PurpleOps Logo
PurpleOps

一个开源自托管的紫队管理 Web 应用程序。

主要功能 • 安装 • 联系我们 • 致谢 • 许可证

主要功能

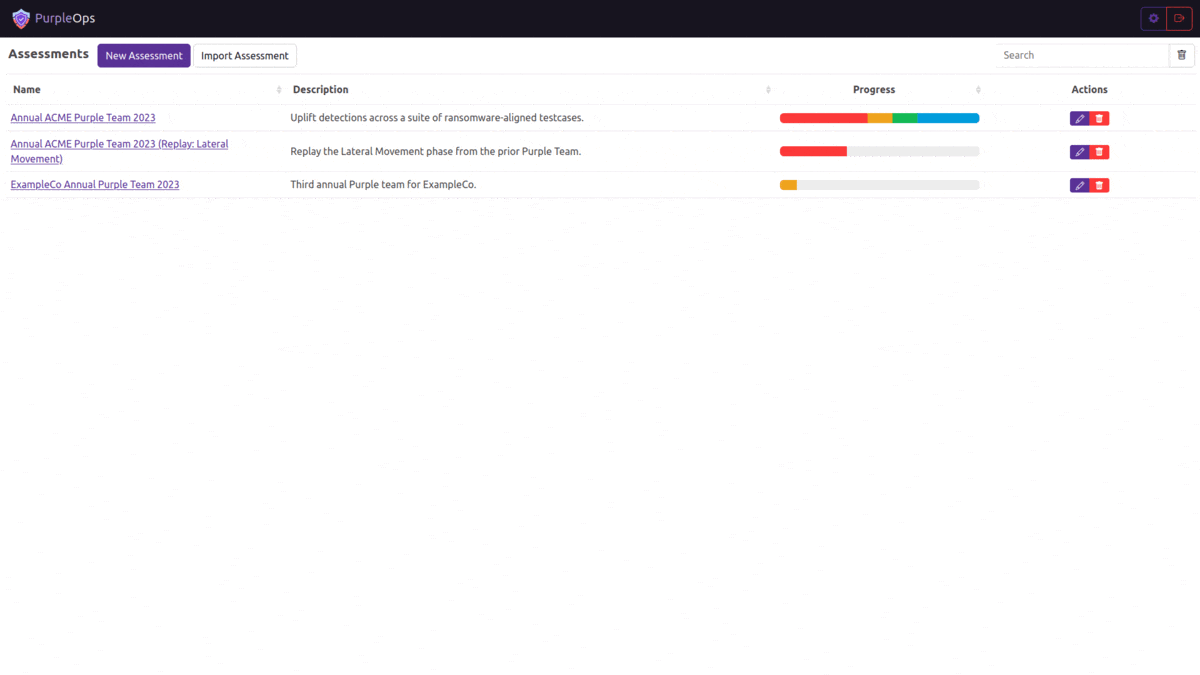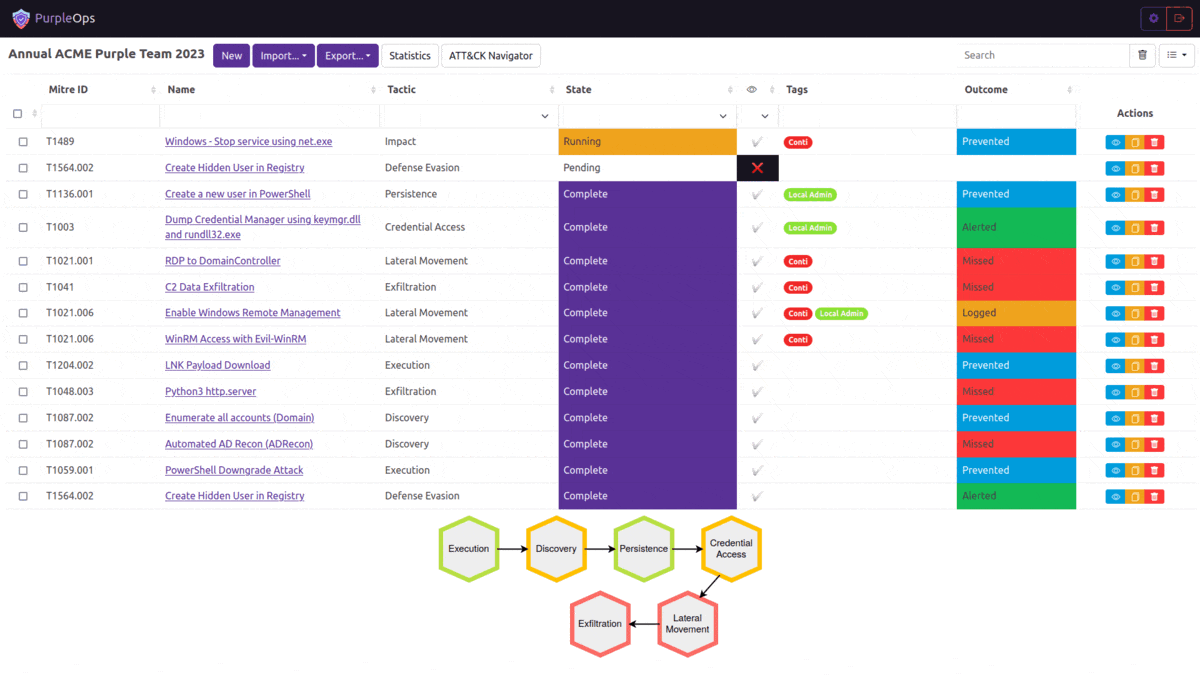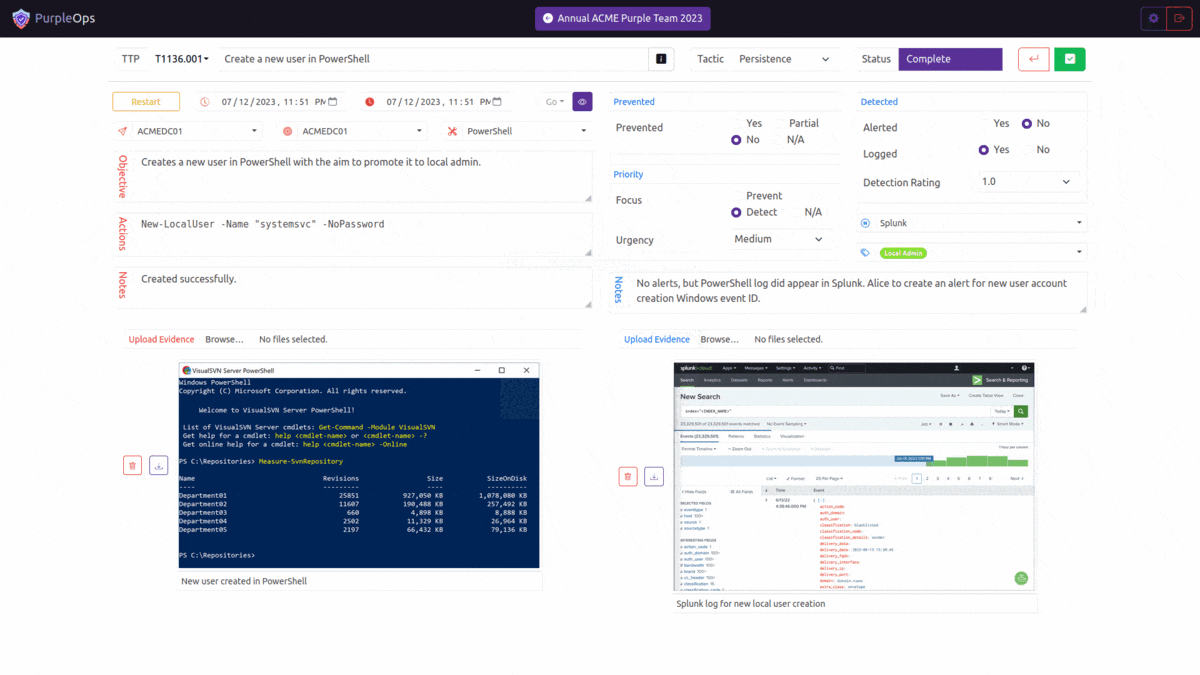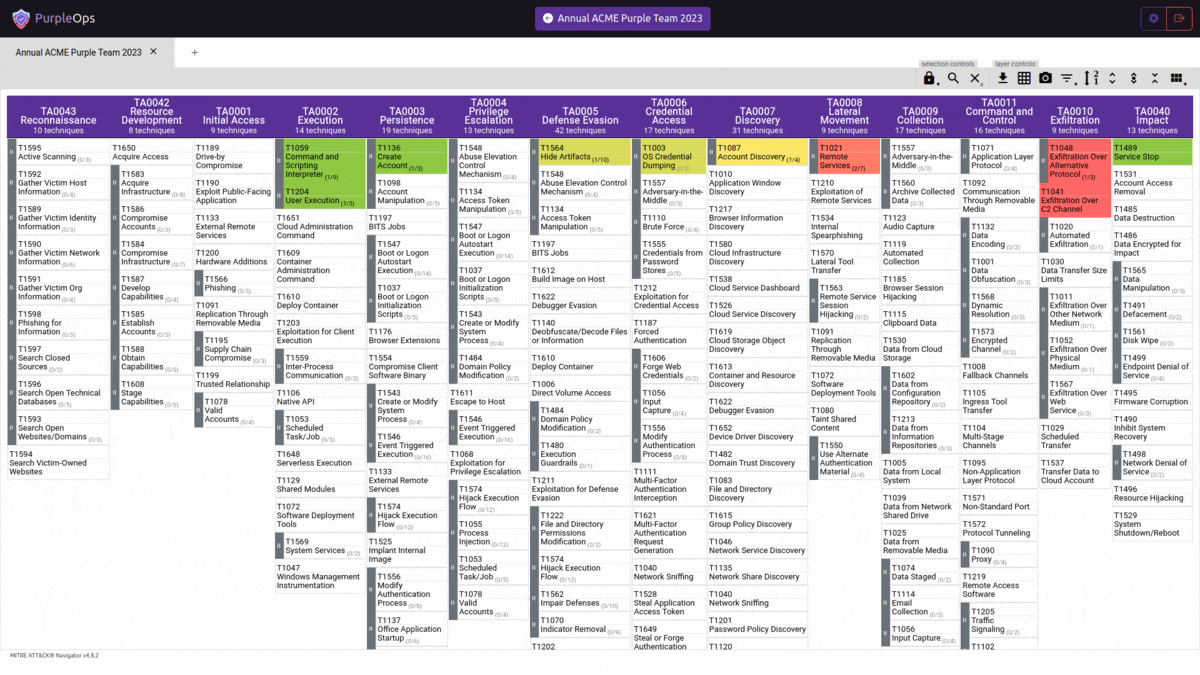
  • 模板化评估和测试用例
  • 框架友好
  • 基于角色的访问控制及多因素认证
  • 内置 DOCX 报告 + 自定义模板支持

PurpleOps 的不同之处:

  • 无需说明出处
  • 可破解,无“禁止逆向工程”条款
  • 无需 tomcat、redis、手动数据库迁移等复杂操作,权限模型简洁易懂

安装

默认

```bash

克隆此仓库

$ git clone https://github.com/CyberCX-STA/PurpleOps

进入仓库目录

$ cd PurpleOps

修改 PurpleOps 设置(如需自定义任何内容,但开箱即可运行)

$ nano .env

使用 docker 运行应用程序(添加 -d 以在后台运行)

$ sudo docker compose up

PurpleOps 现在应该可以通过 http://localhost:5000 访问,建议在其前面添加反向代理(如 nginx 或 Apache)以便对外暴露服务。

```

Kali

```bash

安装 docker-compose

sudo apt install docker-compose -y

克隆此仓库

$ git clone https://github.com/CyberCX-STA/PurpleOps

进入仓库目录

$ cd PurpleOps

修改 PurpleOps 设置(如需自定义任何内容,但开箱即可运行)

$ nano .env

使用 docker 运行应用程序(添加 -d 以在后台运行)

$ sudo docker-compose up

PurpleOps 现在应该可以通过 http://localhost:5000 访问,建议在其前面添加反向代理(如 nginx 或 Apache)以便对外暴露服务。

```

手动安装

```bash

或者

$ sudo docker run --name mongodb -d -p 27017:27017 mongo $ pip3 install -r requirements.txt $ python3 seeder.py $ python3 purpleops.py ```

NGINX 反向代理 + Certbot

将两处 purpleops.example.com 替换为您的 FQDN,并确保您的机器对公网开放 80/443 端口。

```bash sudo apt install nginx certbot python3-certbot-nginx -y sudo nano /etc/nginx/sites-available/purpleops # 粘贴以下文件内容 sudo ln -s /etc/nginx/sites-available/purpleops /etc/nginx/sites-enabled/ sudo certbot --nginx -d purpleops.example.com sudo service nginx restart ```

``` server { listen 80; server_name purpleops.example.com;

location / {
    proxy_pass http://localhost:5000;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
}

} ```

使用 ufw 进行 IP 白名单

```bash sudo apt install ufw -y sudo ufw allow 22 sudo ufw deny 80 sudo ufw deny 443 sudo ufw insert 1 allow from 100.100.100.100/24 to any port 443 sudo ufw enable ```

重置 MFA

```bash sudo docker exec -it purpleops flask --app purpleops.py shell from model import User; user = User.objects(email="[email protected]").first(); user.tf_totp_secret = None; user.save() ```

联系我们

我们非常希望收到您的反馈,如果任何功能出现故障或您有改进建议,请提交工单或通过 PurpleOps Discord 联系我们,或发送邮件至 [email protected] | @_w_m__

致谢

  • Atomic Red Team(许可证)提供的示例命令
  • CyberCX 的基础支持

许可证

Apache

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    395
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    258
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    252

探索所有工具

浏览我们的工具集合

查看所有工具 →









