#1

 klezvirus/cve-2021-40444
CVE-2021-40444 - 完全武器化的 Microsoft Office Word 远程代码执行漏洞利用
 tanc7/exocet-av-evasion
EXOCET - 规避杀毒软件、无法检测的有效载荷投递工具
 simplerhacking/evilginx3-phishlets
本仓库为渗透测试人员和红队提供了一套丰富的动态钓鱼模板集合,专为配合 Evilginx3 使用而设计。可能会定期更新。
 microsoft/windowsprotocoltestsuites
⭐⭐ 加入我们,在 SNIA SDC 参加 SMB3 IO Lab(2026年9月28日至10月1日),查看即将举行的互操作性活动

 smgorelik/windows-rce-exploits
漏洞利用样本数据库是一个存储 **RCE**(远程代码执行)漏洞利用及 **WINDOWS** 平台概念验证(Proof-of-Concepts)的仓库,这些样本上传用于红队和蓝队的教育目的。
 paulmillr/noble-curves
经过审计且极简的椭圆曲线密码学 JS 实现。
 eset/malware-research
为我们的各类恶意软件调查而编写的代码
 azr43lkn1ght/dfir-labs
动手实践的DFIR挑战,涵盖数字取证、事件响应、恶意软件分析与威胁狩猎,包含CTF风格的标志和真实世界场景。
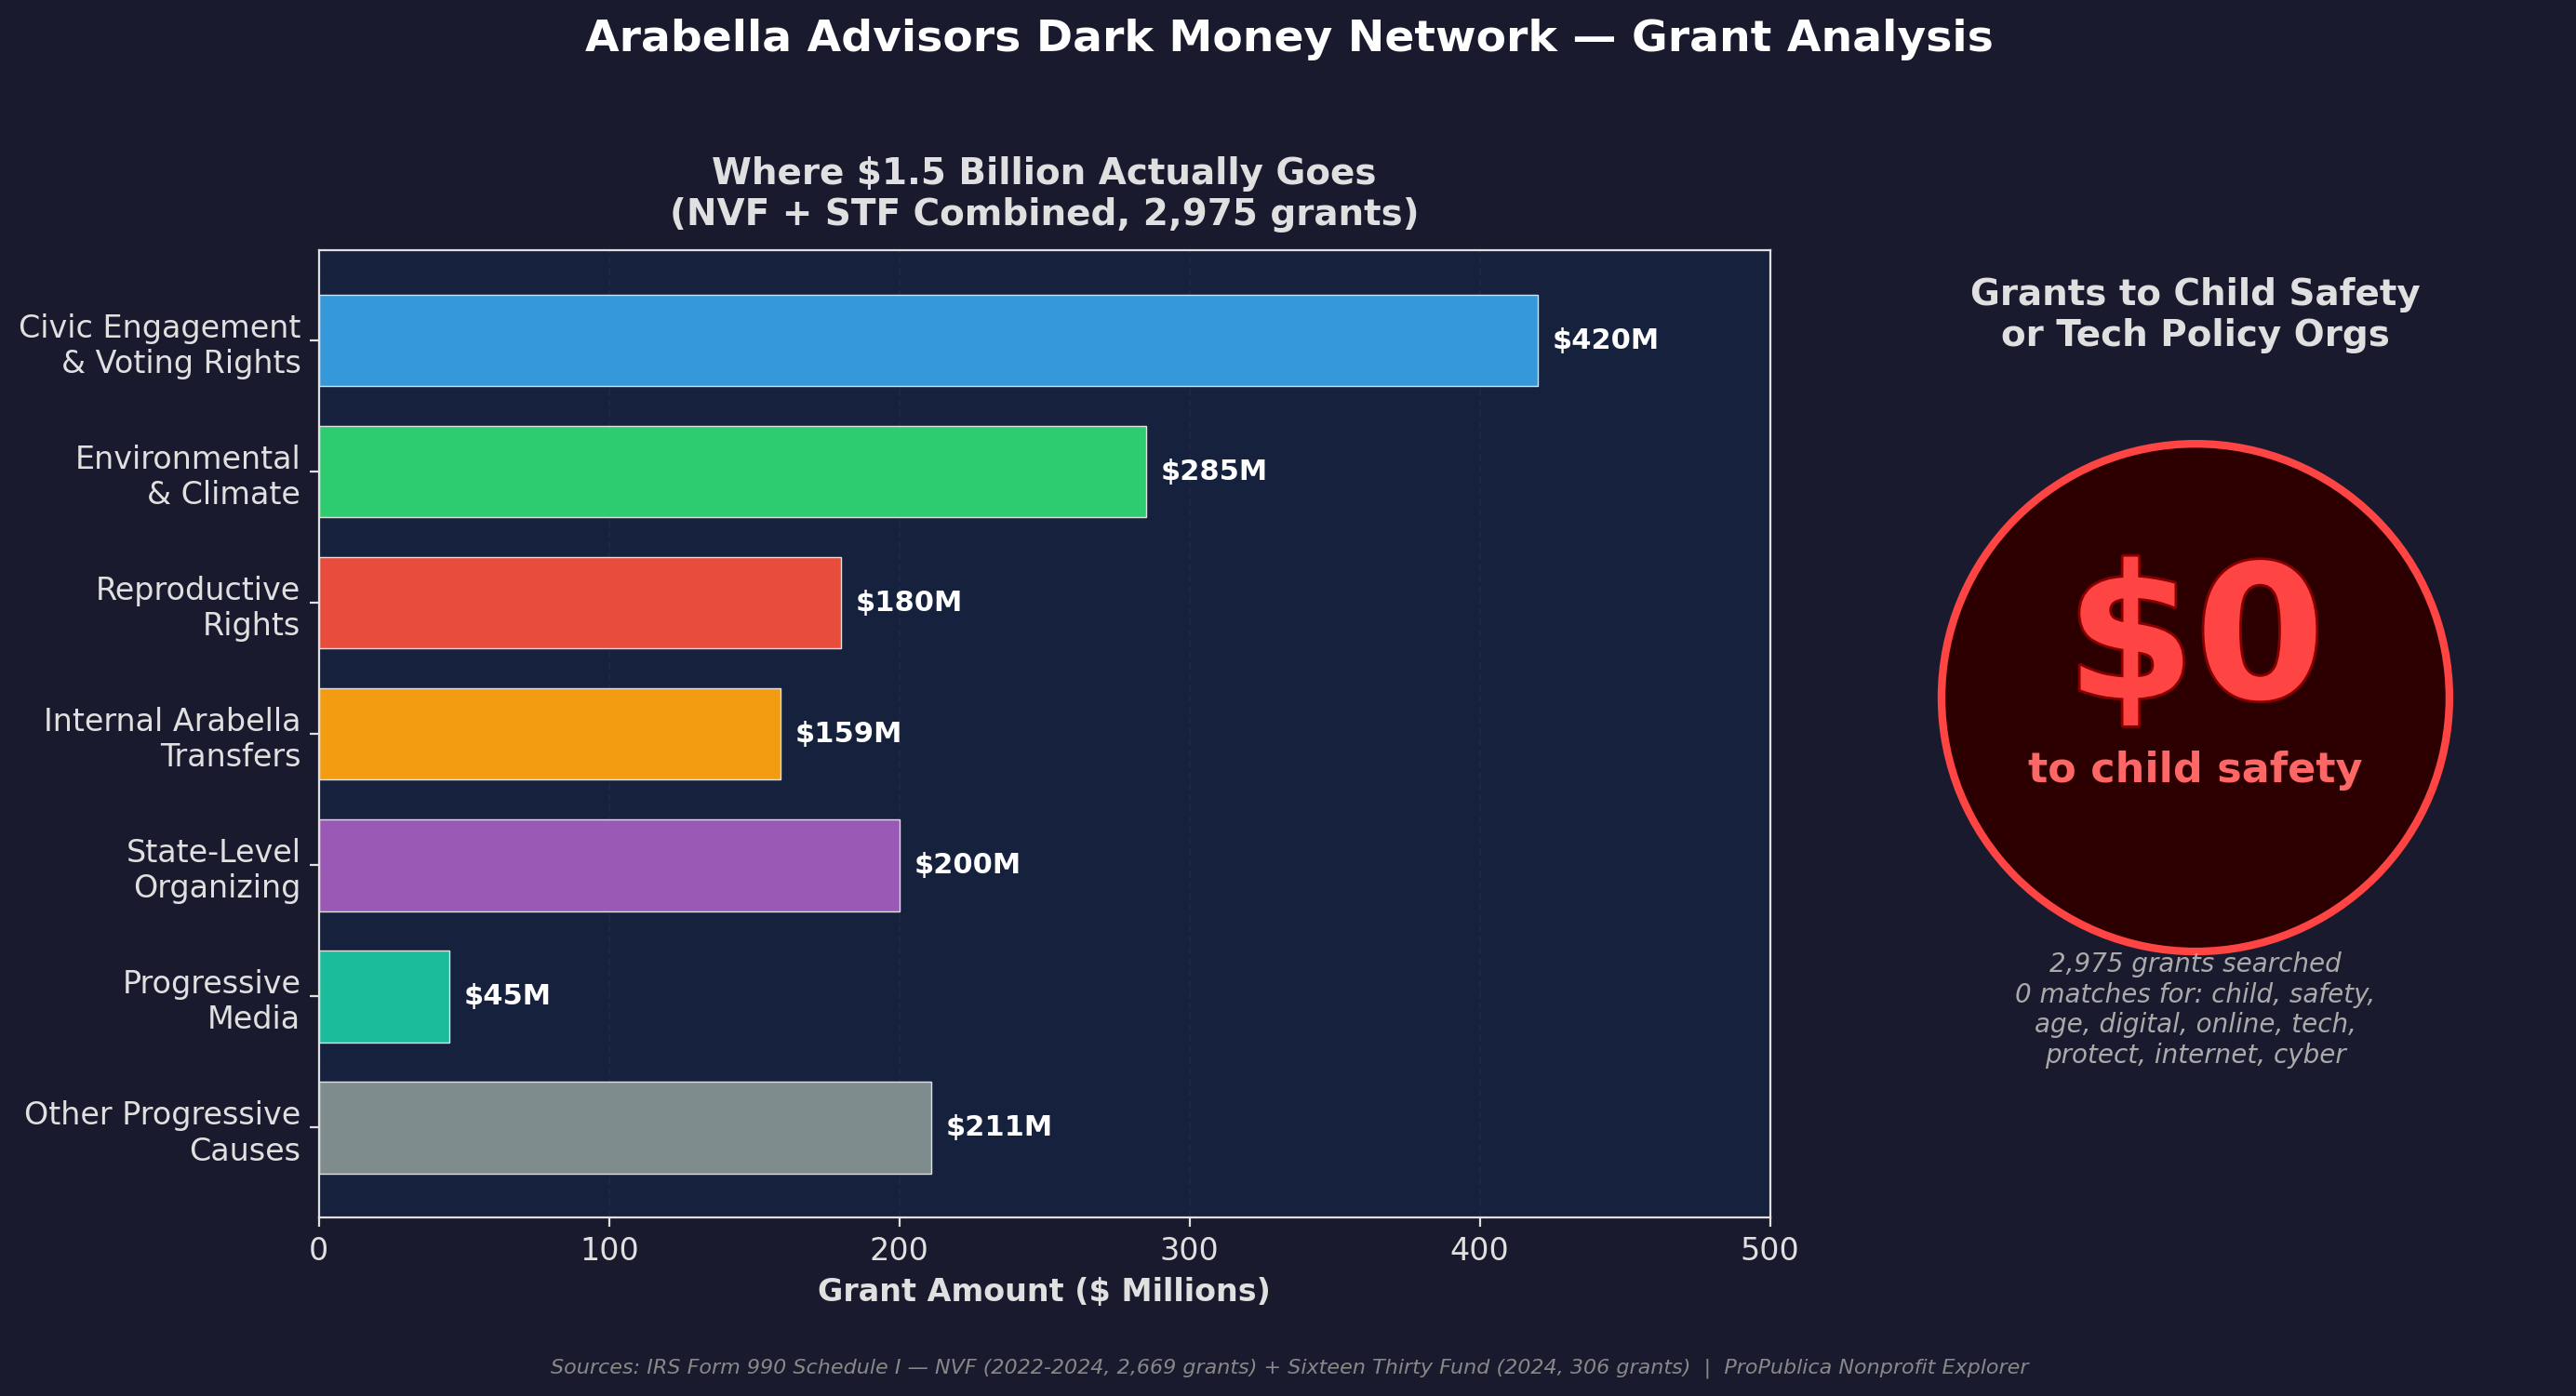 upper-up/meta-lobbying-and-other-findings
对Meta围绕《应用商店问责法案》的多渠道游说活动进行开源情报调查,通过公共记录分析追踪暗钱流动、立法影响以及伪草根倡导。
 google/bughunters
Google 漏洞奖励计划的参考资源,包括域名层级、OSS 仓库层级列表以及面向安全研究人员的已奖励补丁示例。
 curated-intel/ukraine-cyber-operations
Curated Intelligence 正在与来自世界各地的分析师合作,为乌克兰境内寻找更多免费威胁情报的组织提供有用的信息。Slava Ukraini。荣耀归于乌克兰。
 provos/ironcurtain
一个用于自主 AI 代理的安全*运行时。策略源自纯英文宪法。(*https://ironcurtain.dev)
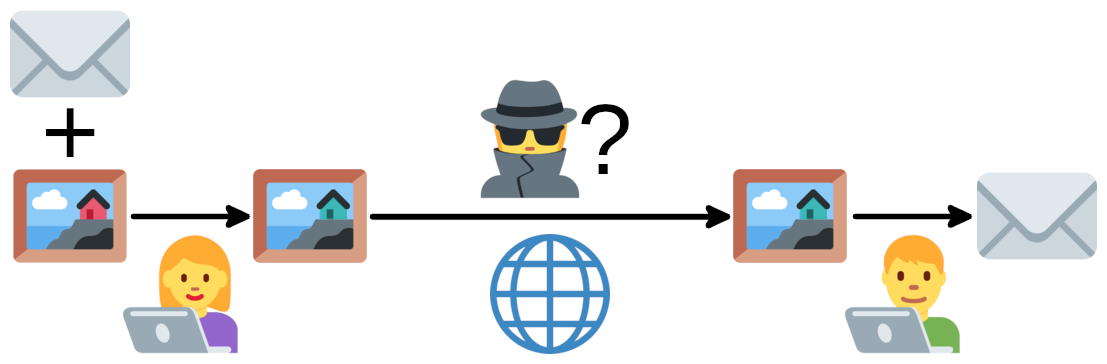 ragibson/steganography
最低有效位隐写术,适用于位图图像(.bmp 和 .png)、WAV 声音文件以及字节序列。针对位图图像的简单 LSB 隐写分析(LSB 提取)。
 1llu50ry/mcp-reverse
MCP 服务器,提供 180 多个逆向工程工具,聚合了 Ghidra、IDA、x64dbg、Frida 以及其他 56 个后端,并内置原生二进制解析器和包含 4,200 项技能的知识库。
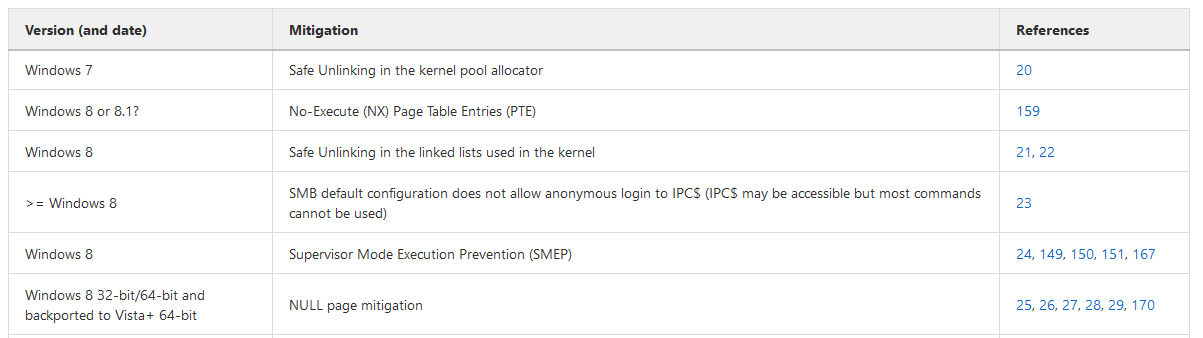 nccgroup/exploit_mitigations
跨多种操作系统、架构、应用程序及版本上可用的漏洞利用缓解措施知识库。
 ejpir/cve-2025-55182-research
CVE-2025-55182的技术概念验证与深度分析,这是React Flight协议中一个严重的RCE漏洞,涉及路径遍历、伪造chunk注入以及$B处理器滥用。