
 #1

 nickvourd/windows-local-privilege-escalation-cookbook
Windows 本地权限提升手册
 grimm-co/notquite0dayfriday
这是一个记录真实软件中真实 Bug 的仓库,用于说明趋势,并学习如何更快地预防或发现它们。
 michenriksen/drawio-threatmodeling
Draw.io 威胁建模图库
 olafhartong/threathunting
一个与MITRE ATT&CK映射的Splunk应用,用于指导您的威胁狩猎

 p0dalirius/windows-coerced-authentication-methods
一系列方法,用于通过远程过程调用(RPC)并使用各种协议,强制 Windows 机器向攻击者控制的机器进行身份验证。
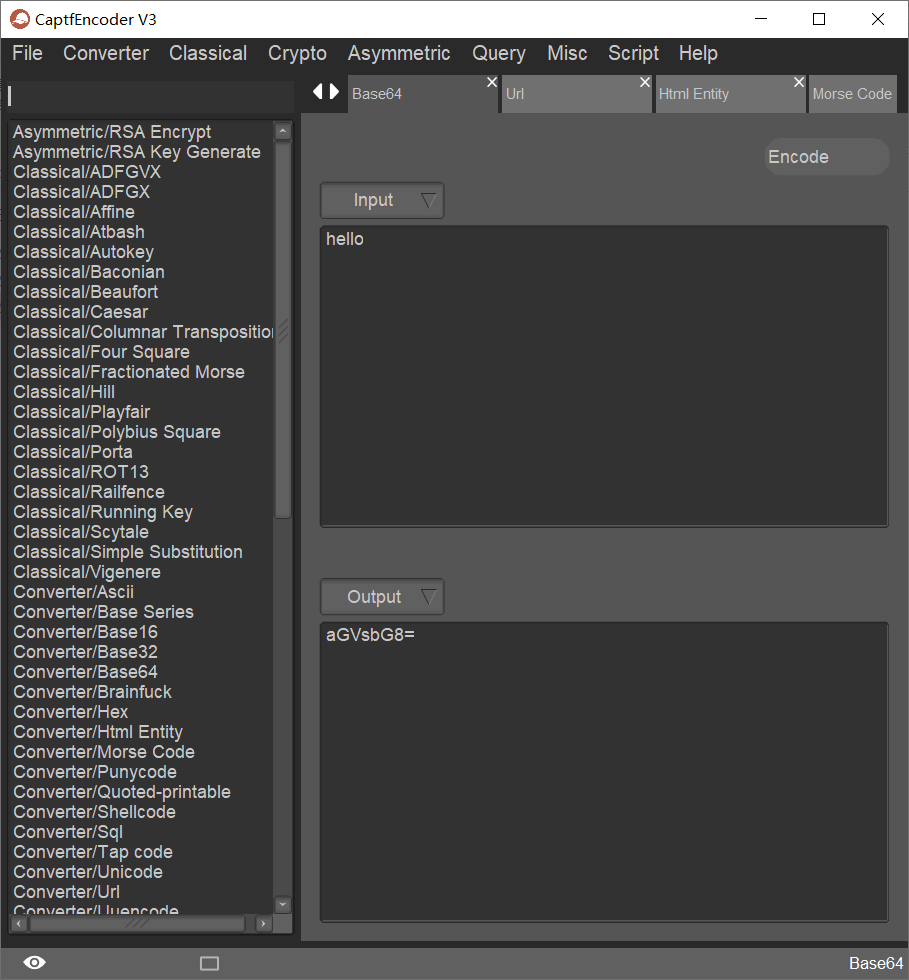 guyoung/captfencoder
跨平台安全工具包,用于编码、经典与现代密码学、哈希计算以及在线侦察查询,专为CTF和安全分析设计。
 bee-san/name-that-hash
通过CLI或Web应用即时识别300多种哈希类型。优先识别常见哈希,提供摘要,并与HashCat和John the Ripper集成,用于密码破解工作流程。
 ahxr/ghost
轻量级RAT,为Windows系统提供静默远程命令行访问、隐藏文件下载/执行以及持久化机制。加密的C2通信,支持自动重连。
 xtiankisutsa/mara_framework
MARA 是一个移动应用逆向工程与分析框架。它是一个工具包,汇集了常用的移动应用逆向工程和分析工具,以协助针对 OWASP 移动安全威胁进行移动应用测试。
 safety-research/bloom
面向LLM的自动化行为评估框架,可生成多样化测试场景,用于探测谄媚、偏见及其他安全相关行为,并支持可复现的种子配置。
 selinuxproject/selinux-notebook
关于SELinux的全面开源书籍,涵盖内核组件、用户空间库、策略工具链和策略语言。包含HTML、PDF和EPUB格式的构建说明。
 owasp/docker-security
掌握容器安全
 strangerealintel/cyberthreatintel
针对APT和网络犯罪团伙的恶意软件分析与网络威胁情报
 0xhossam/killer
Killer 是一个超级简单的工具,旨在使用各种规避技术绕过 AV/EDR 安全工具,并被 Patchwork 组织使用。
 qubesos/qubes-secpack
精选的 Qubes OS 安全公告、金丝雀、PGP 密钥和 ISO 摘要库,通过 git 标签和分离签名进行认证验证。
 wmal/linux-kodachi
强化版基于Debian的隐私操作系统,预集成匿名栈(Tor、VPN、DNSCrypt)、反取证工具、SOC安全中心,以及用于渗透测试、取证和应急响应的独立安全二进制文件。









