
 #2

 nvidia/skillspector
用于 AI 代理技能的安全扫描器。在安装 Claude Code、Codex 和 MCP 技能之前,检测其中的漏洞、恶意模式、安全风险、提示注入、数据外泄和供应链风险。
 gojue/ecapture
使用eBPF无需CA证书即可捕获SSL/TLS明文。支持amd64/arm64架构的Linux/Android内核。
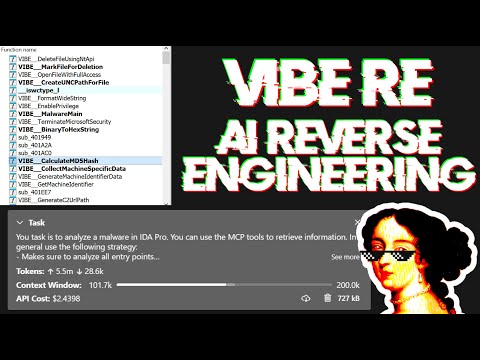 mrexodia/ida-pro-mcp
AI驱动的逆向工程助手,通过MCP将IDA Pro与语言模型连接起来。
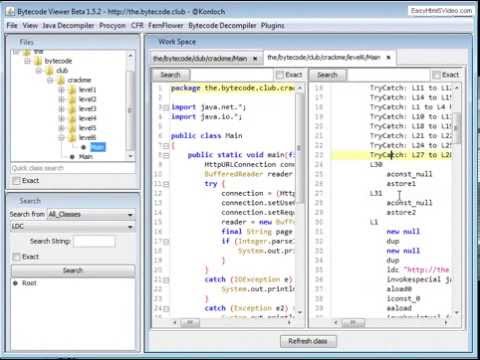 konloch/bytecode-viewer
一个 Java 8+ Jar 和 Android APK 逆向工程套件(反编译、编辑、调试等功能)
 angr/angr
一个强大且用户友好的二进制分析平台!
 livecontainer/livecontainer
无需实际安装即可运行 iOS 应用!
 horsicq/detect-it-easy
用于确定文件类型的程序,适用于 Windows、Linux 和 MacOS。
 kata-containers/kata-containers
Kata Containers 是一个开源项目和社区,致力于构建轻量级虚拟机(VM)的标准实现,其使用体验和性能表现与容器相似,但提供了虚拟机的工作负载隔离和安全优势。https://katacontainers.io/
 sensepost/objection
基于Frida的运行时移动探索工具包,用于评估iOS和Android应用安全性。绕过SSL pinning,转储钥匙串,操纵堆对象,并在未越狱的情况下修补内存。
 wtsxdev/reverse-engineering
优秀的逆向工程资源列表
 firerpa/lamda
Android 全栈设备控制平台:基于 WebRTC/H.264 的远程桌面、UI/OCR/图像匹配自动化、一键 MITM、内置 Frida、代理/VPN/frp/P2P 组网、MCP/Agent、160+ 个 API,专为多设备集群和工程化部署设计。
 anthropics/defending-code-reference-harness
威胁建模、扫描、分类、修补的技能,外加一个可自行/customize的自主扫描工具集
 kevoreilly/capev2
恶意软件配置与有效载荷提取
 mandiant/commando-vm
可自定义的基于Windows的虚拟机发行版,预装了用于渗透测试和红队行动的攻击性安全工具。
 aflplusplus/aflplusplus
AFL++ 是一款最先进的模糊测试工具,在基准测试中排名第一。它最初基于 AFL。如今它配备了 qemu 5.1、无冲突覆盖率、增强的 laf-intel 与 redqueen、AFLfast++ 功耗调度、MOpt 变异器、unicorn_mode 以及更多功能!
 dnspyex/dnspy
知名 .NET 调试器和程序集编辑器 dnSpy 的非官方复兴版
 mandiant/capa
基于规则的静态和动态分析工具,可识别PE、ELF、.NET和shellcode文件中的功能,并将其映射到MITRE ATT&CK技术,用于恶意软件分类。







