
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
磁盘取证 | Kitploit
分类

磁盘取证

用于分析硬盘、固态硬盘和其他存储介质以恢复数据和人工痕迹的工具。

Kitploit 推荐

精选工具

10 已选择
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k4个月前
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k20小时12分前
plaso preview#3

plaso

GitHublog2timeline/plaso
2.2k1天前
bulk_extractor preview#4

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k28天前
testdisk preview#5

testdisk

GitHubcgsecurity/testdisk
2.6k1个月前
dissect preview#6

dissect

GitHubfox-it/dissect
1.1k7个月前
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k4天前
velociraptor preview#8

velociraptor

GitHubvelocidex/velociraptor
4.2k18小时8分前
libewf preview#9

libewf

GitHublibyal/libewf
3174天前
libfsntfs preview#10

libfsntfs

GitHublibyal/libfsntfs
2385天前
最新相关性最受欢迎最近更新
73 结果
ForensicMiner preview

ForensicMiner

GitHubsecurityjoes/forensicminer

为网络安全专业人士量身打造的一款出色的DFIR自动化工具,用于证据收集与分析。

disk-forensicsmemory-forensicsforensics+2
1641年前
libqcow preview

libqcow

GitHublibyal/libqcow

用于访问 QEMU 写时复制(QCOW)镜像格式的库和工具
disk-forensicsencryption-decryption-toolsdata-recovery+2
622个月前
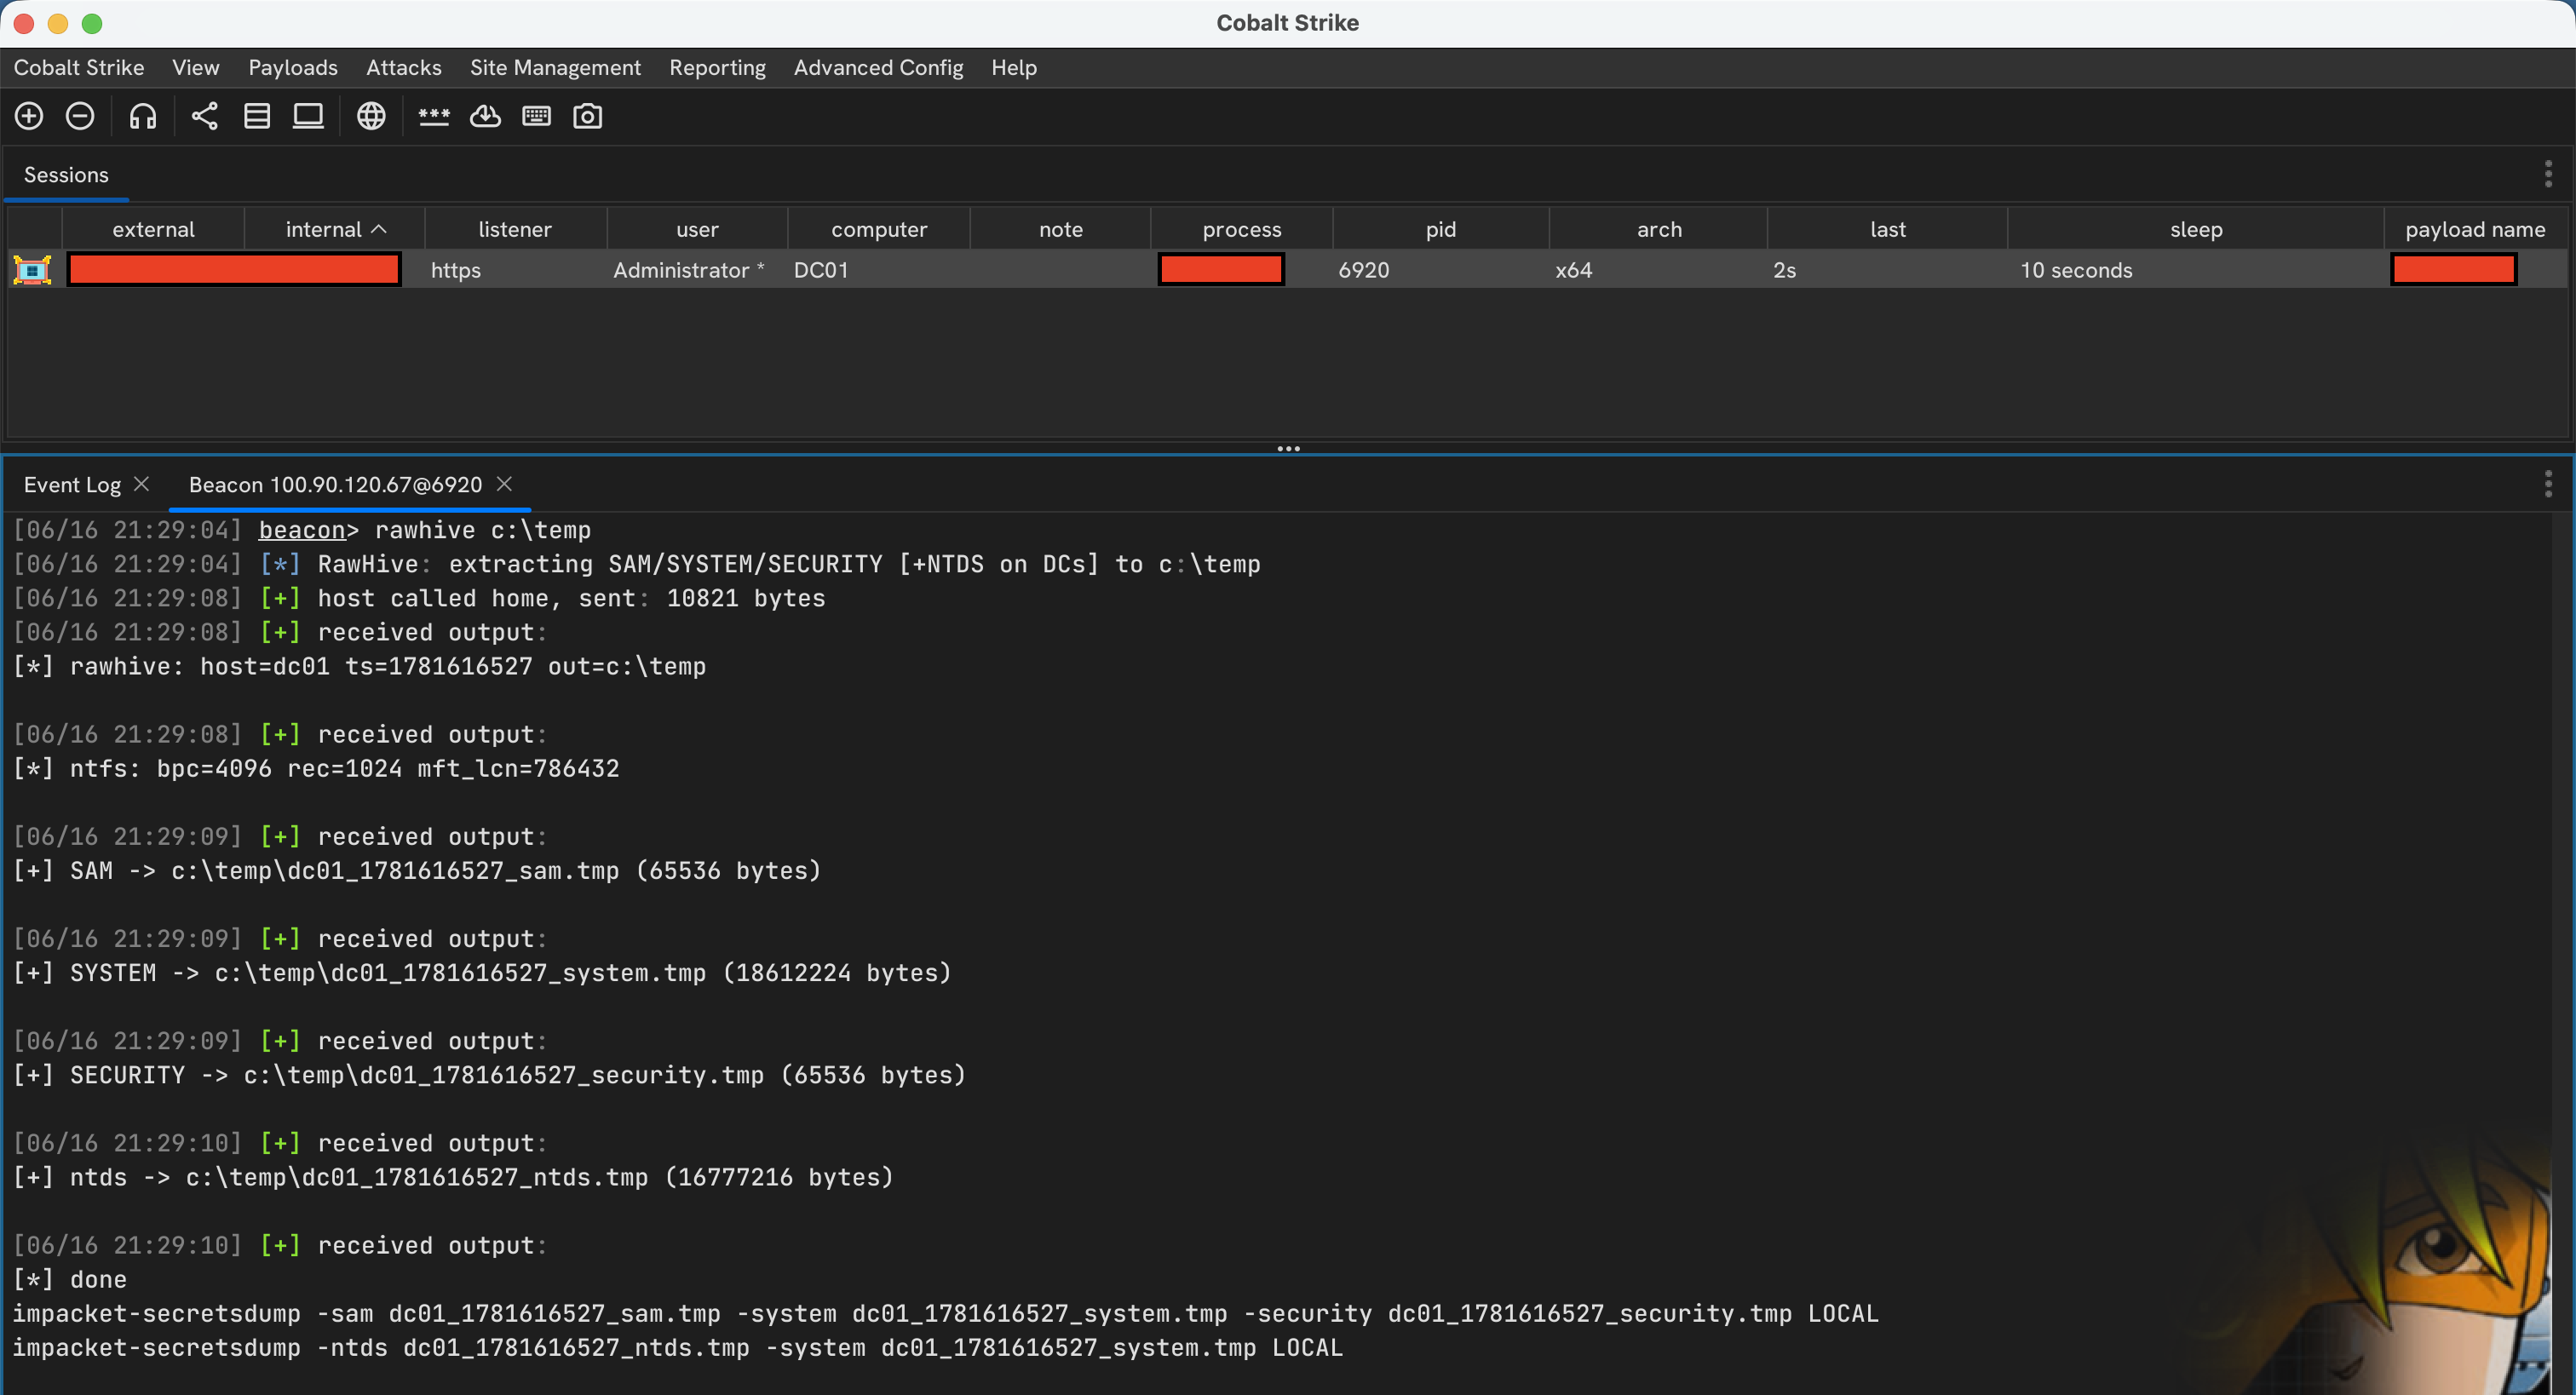
RawHive preview

RawHive

GitHubnmht3t/rawhive

一个Cobalt Strike BOF,通过解析NTFS元数据并直接从磁盘读取文件数据,从原始NTFS卷中提取选定的Windows注册表配置单元。

disk-forensicsexploitationforensics+4
933个月前
hashr preview

hashr

GitHubgoogle/hashr

从磁盘镜像、软件包和归档文件中构建取证文件哈希集,支持跨 GCP、AWS 和本地来源,具备去重功能,并可导出至 PostgreSQL/Spanner,适用于 DFIR 工作流。
disk-forensicshash-analysisforensics+2
1307个月前
ATMMalScan preview

ATMMalScan

GitHubfboldewin/atmmalscan

用于扫描Windows ATM系统的命令行DFIR工具,检测进程内存和磁盘中的恶意软件痕迹,并自动创建内存转储用于取证分析。
disk-forensicsmemory-forensicsmalware-analysis+2
565年前
extundelete preview

extundelete

GitHubcherojeong/extundelete

从 ext3 和 ext4 文件系统中恢复意外擦除的文件,利用 inode 扫描和块恢复技术进行取证与数据丢失恢复。

disk-forensicsdata-recoverydigital-forensics
5310年前
truehunter preview

truehunter

GitHubadoreste/truehunter

Truehunter

disk-forensicsencryption-decryption-toolsforensics+2
317年前
magic-extractor preview

magic-extractor

GitHubxchwarze/magic-extractor

通用 Windows 解压工具,可检测未知文件并将其路由到正确的内置解压器。

disk-forensicsmemory-forensicsreverse-engineering+8
351个月前
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

取证扫描器

disk-forensicsmemory-forensicsnetwork-forensics+3
4113年前
BSOD_bitlocker_recover preview

BSOD_bitlocker_recover

GitHubfishermavis/bsod_bitlocker_recover

用于提取Bitlocker VMK密钥的Python脚本
disk-forensicsencryption-decryption-toolsmemory-forensics+3
267个月前
usn_analytics preview

usn_analytics

GitHub4n6ist/usn_analytics

它不仅仅是UsnJrnl(USN日志记录/变更日志记录)解析器。
disk-forensicsforensicsdata-recovery+1
248年前
ltm preview

ltm

GitHubagent-hellboy/ltm

ltm 是一款面向 Linux 的机器历史调试器。它通过 eBPF 记录进程、文件、网络、内存和块 I/O 元数据,然后允许你查询时间线。
disk-forensicsosintdynamic-analysis-sandboxing+7
232个月前
ForensiX preview

ForensiX

GitHubtheevidencehunter/forensix

数字取证情报框架

disk-forensicshash-analysisforensics+4
5个月前
veeam-velociraptor preview

veeam-velociraptor

GitHubsynacktiv/veeam-velociraptor

概念验证 Velociraptor 取证工件包,用于展示远程 Veeam 取证流水线。
disk-forensicsforensicsdigital-forensics+1
12年前
ddrescue preview

ddrescue

GitHubgnu-mirror-unofficial/ddrescue

从损坏或故障的存储设备中复制数据,处理读取错误,并执行高效的救援操作,以尽可能多地恢复数据。

disk-forensicsdata-recoverydigital-forensics
14年前
LAB-DFIR-cve-2023-38831 preview

LAB-DFIR-cve-2023-38831

GitHubra3edaj/lab-dfir-cve-2023-38831

d

disk-forensicsmemory-forensicsvulnerability-analysis+6
2年前
osxcollector preview
Archived

osxcollector

GitHubyelparchive/osxcollector

一个用于 OS X 的取证证据收集与分析工具包

disk-forensicsosintmemory-forensics+3
1.9k7年前
mig preview
Archived

mig

GitHubmozilla/mig

分布式 & 实时数字取证,速度如云

disk-forensicsmemory-forensicsvulnerability-analysis+6
1.2k7年前
上一页12345下一页