#1
 ccob/volumiser
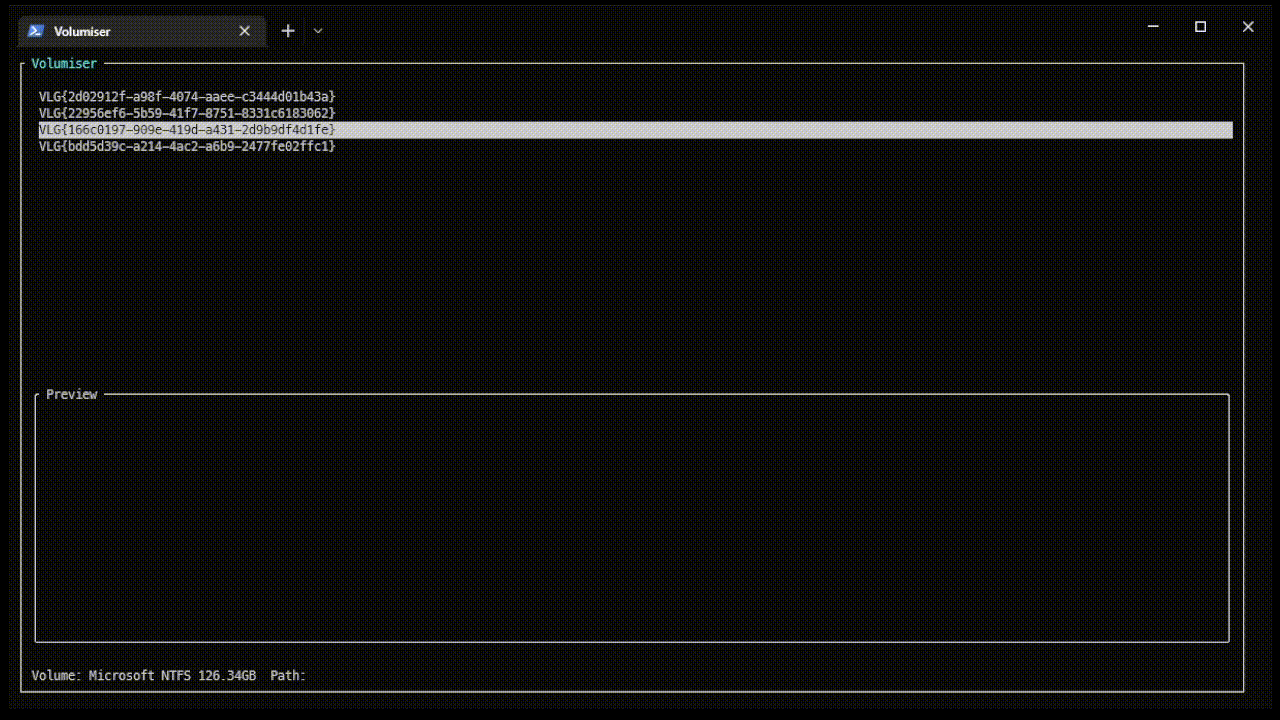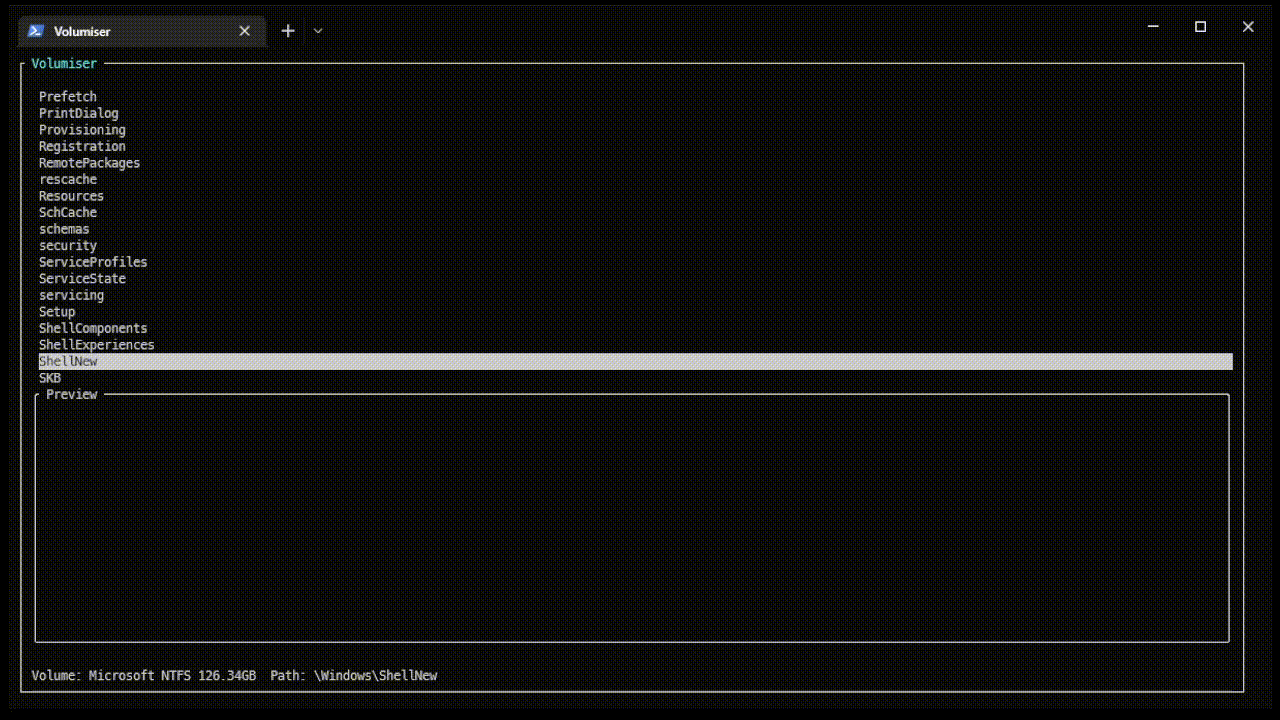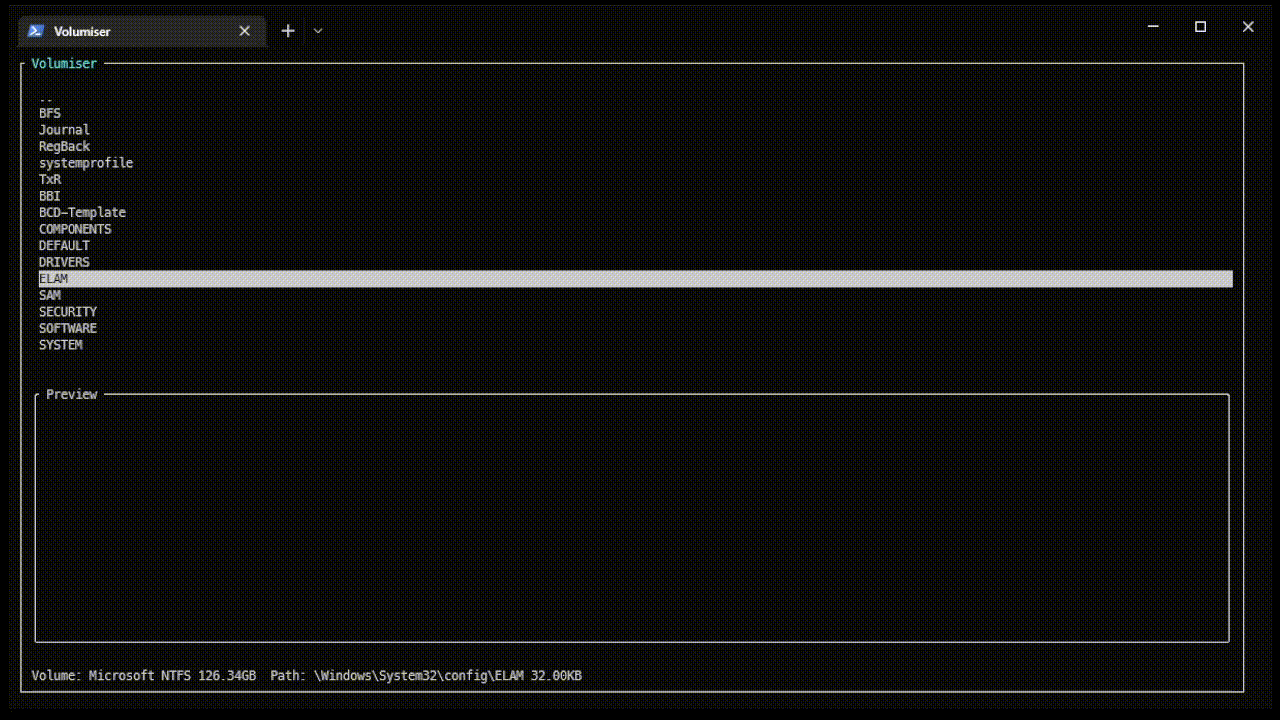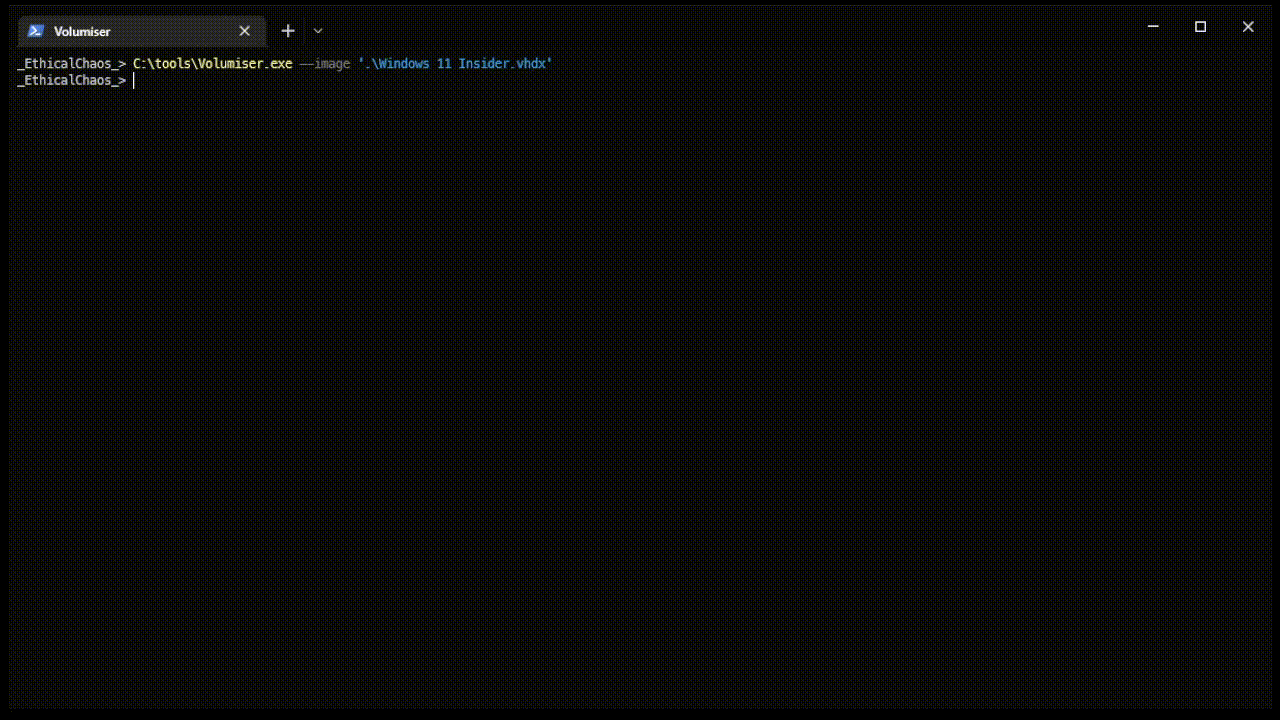
CLI 和交互式控制台,用于列出、浏览和提取虚拟机磁盘映像(VHDX、VMDK、EBS 快照、原始磁盘)中的文件,用于红队数据外渗。
 korczis/foremost
文件雕刻工具,通过可配置规则匹配文件头、文件尾和内部结构,从磁盘镜像和原始驱动器中恢复已删除的文件。
 dwmetz/cyberpipe
一个易于使用的PowerShell脚本,用于收集内存和磁盘取证以进行DFIR调查。
 kfallahi/underlaycopy
PowerShell 工具包,通过 MFT 解析和原始磁盘读取来提取被锁定的 Windows 文件(SAM、SYSTEM、NTDS、...)
 trustedsec/tscopy
Python工具,解析NTFS $MFT以在事件响应期间复制被锁定的文件,通过读取原始磁盘位置绕过操作系统锁定。支持递归、通配符和多文件复制,并带有缓存以提升性能。
 ghassan-elsman/crow-eye
开源Windows取证引擎,可采集、解析并关联各类痕迹(MFT、USN、注册表等),借助AI辅助分析重建时间线,并具备法庭级证据封存能力。
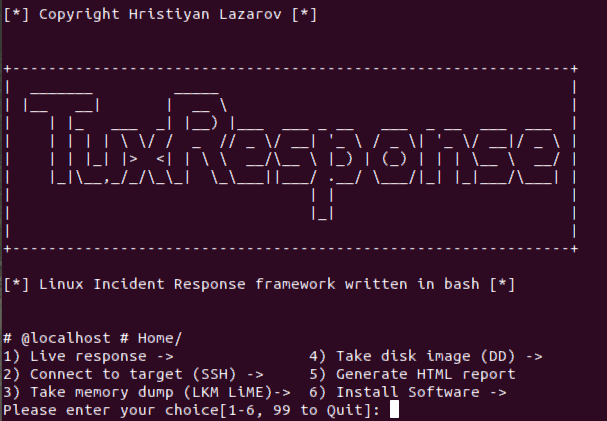 la3ar0v/tuxresponse
自动化Linux事件响应脚本,包含实时分类、内存获取(LiME)、磁盘镜像、YARA扫描和HTML报告生成。
 dmtrkovalenko/ffs
去他妈的 文件系统 - 命令行文件搜索工具,绕过操作系统内核直接读取你的磁盘
 jschicht/extractusnjrnl
用于从 NTFS 卷中提取 $UsnJrnl 的工具
 adamwhitehat/judge-jury-and-executable
一款文件系统取证分析扫描与威胁狩猎工具。可在MFT和操作系统层面扫描文件系统,并将数据存储于SQL、SQLite或CSV中。利用SQL的强大功能与语法,可对威胁与数据进行探查。