#1

 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
 sleuthkit/scalpel
用于数字取证的文件雕刻和索引工具,通过头部/尾部模式匹配、正则表达式、多线程以及可选的 GPU 加速处理,从磁盘镜像中恢复文件。
 fox-it/dissect
Dissect 是一个数字取证与事件响应框架及工具集,由 Fox-IT(NCC Group 旗下)开发,可让您快速访问和分析来自各种磁盘和文件格式的取证痕迹。

 libyal/libewf
用于取证 EWF 镜像处理的 C 库和命令行工具包:可获取、导出、校验、恢复和挂载 EnCase 与 SMART 格式的证据文件。
 bert-janp/incident-response-powershell
基于PowerShell的事件响应工具包,收集25+个取证工件(进程、网络连接、注册表、浏览器历史),并导出CSV用于SIEM集成。支持Defender for Endpoint的实时响应。
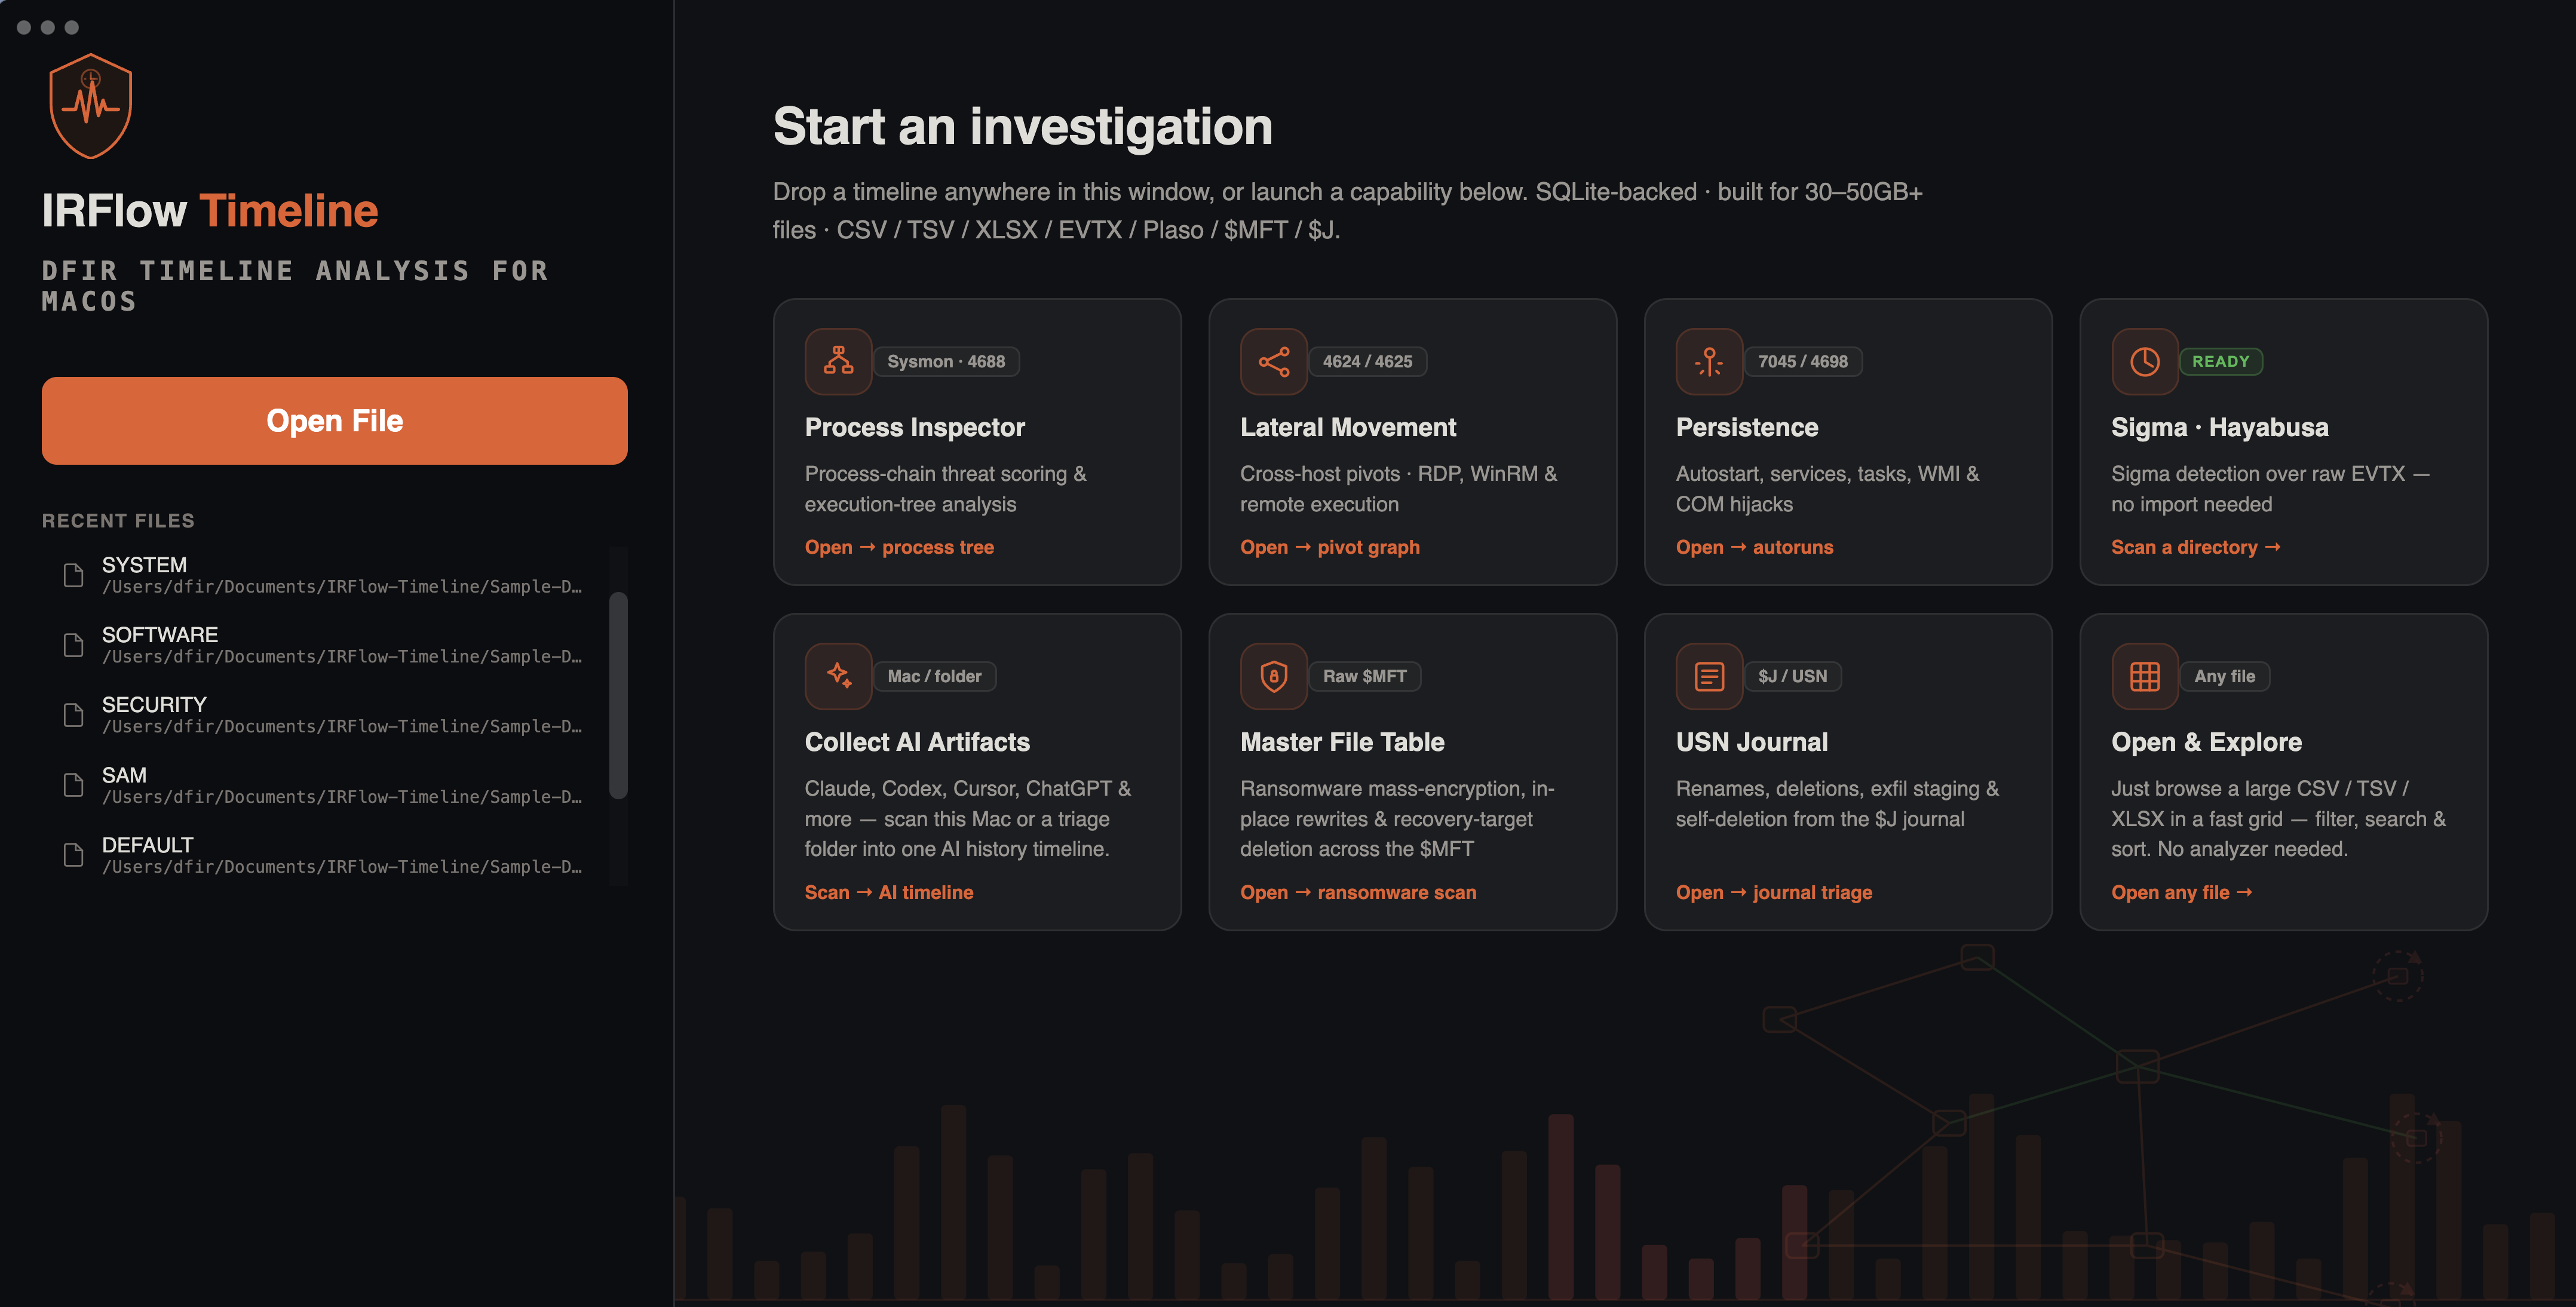 r3nzsec/irflow-timeline
DFIR macOS 时间线分析 —— 基于 SQLite 的查看器,支持 CSV、TSV、XLSX、EVTX、Plaso、$MFT 和 $J 文件,具备 AI 工件分析、AI 秘密搜索、进程检查、横向移动追踪、持久化检测和 VirusTotal 增强功能。
 diogo-fernan/ir-rescue
一个Windows Batch脚本和一个Unix Bash脚本,用于在事件响应期间全面收集主机取证数据。
 thewhiteninja/ntfstool
用于NTFS的取证工具(解析器、MFT、BitLocker、已删除文件)
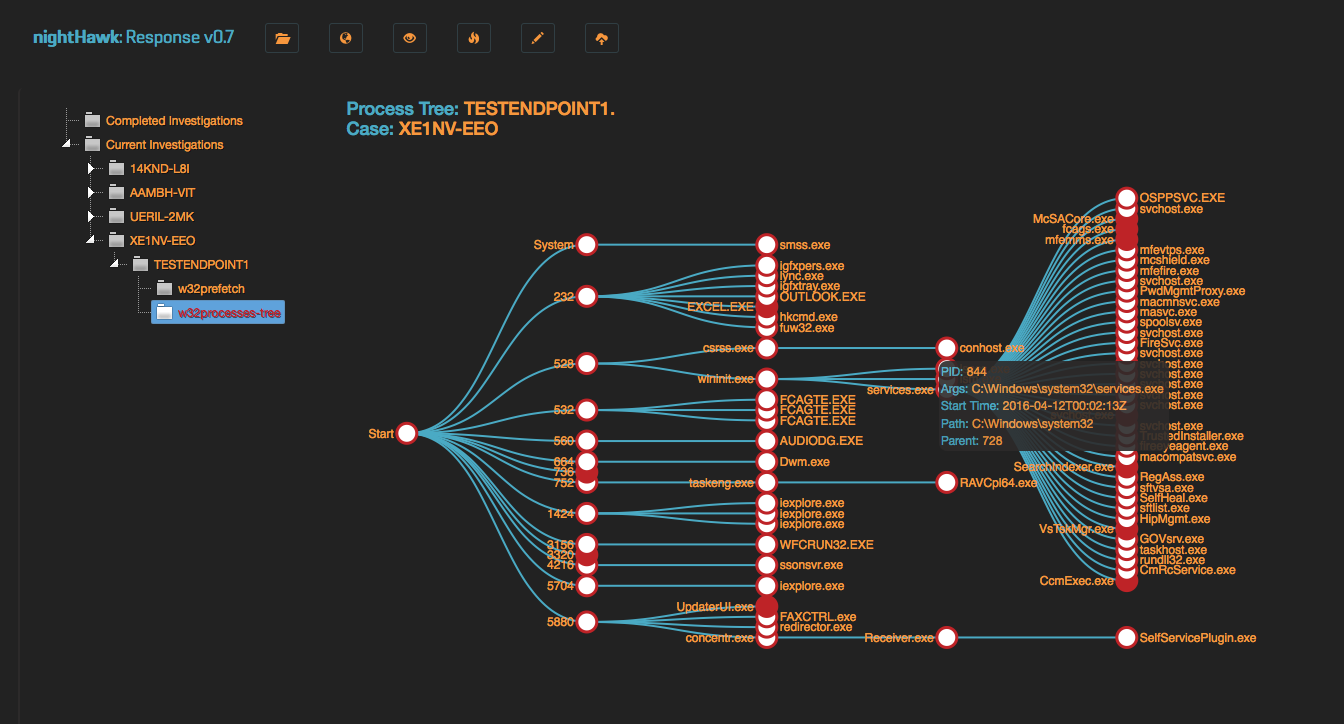 biggiesmallsag/nighthawkresponse
应急响应取证框架
 aburgh/disk-arbitrator
一款 Mac OS X 取证实用工具,用于管理文件系统挂载以支持取证程序。

 sekoialab/fastir_collector
Live Windows forensic acquisition tool that collects system artefacts (registry, memory, disk, files) into CSV/JSON for early compromise detection…

 rowingdude/analyzemft
analyzeMFT.py 旨在完整解析 NTFS 文件系统中的 MFT 文件,并尽可能准确地将结果以多种格式呈现。