
 #1


 sleuthkit/sleuthkit
用于分析磁盘和文件系统镜像、恢复已删除数据、生成时间线以及使用哈希验证证据的取证库和CLI工具包。
 mvt-project/mvt
面向 Android 和 iOS 设备的取证收集与分析工具包,利用公开和私有的入侵指标(IOC)识别由已知间谍软件造成的潜在入侵。
 log2timeline/plaso
数字取证引擎,可解析日志、文件和系统工件以构建超级时间线,从而实现调查中的时间顺序事件关联。
 frankwxu/digital-forensics-lab
面向学生和教职员工的免费实操数字取证实验室
 sepinf-inc/iped
IPED 数字取证工具。它是一个开源软件,可用于处理和分析通常在犯罪现场由执法部门查获或在企业调查中由私人审查员获取的数字证据。
 google/grr
远程实时取证和事件响应框架,配备Python代理,用于从端点收集取证数据,包括内存、磁盘和网络工件。
 libyal/libewf
用于取证 EWF 镜像处理的 C 库和命令行工具包:可获取、导出、校验、恢复和挂载 EnCase 与 SMART 格式的证据文件。
 google/timesketch
用于摄取、搜索和注释事件日志的协作式取证时间线分析平台,以支持事件响应和 DFIR 调查。

 mandiant/flare-floss
FLARE 混淆字符串求解器 - 自动从恶意软件中提取混淆字符串。
 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
 ericzimmerman/kapefiles
此仓库用作社区为 KAPE 创建的 Targets 和 Modules 的存放处。
 r3nzsec/irflow-timeline
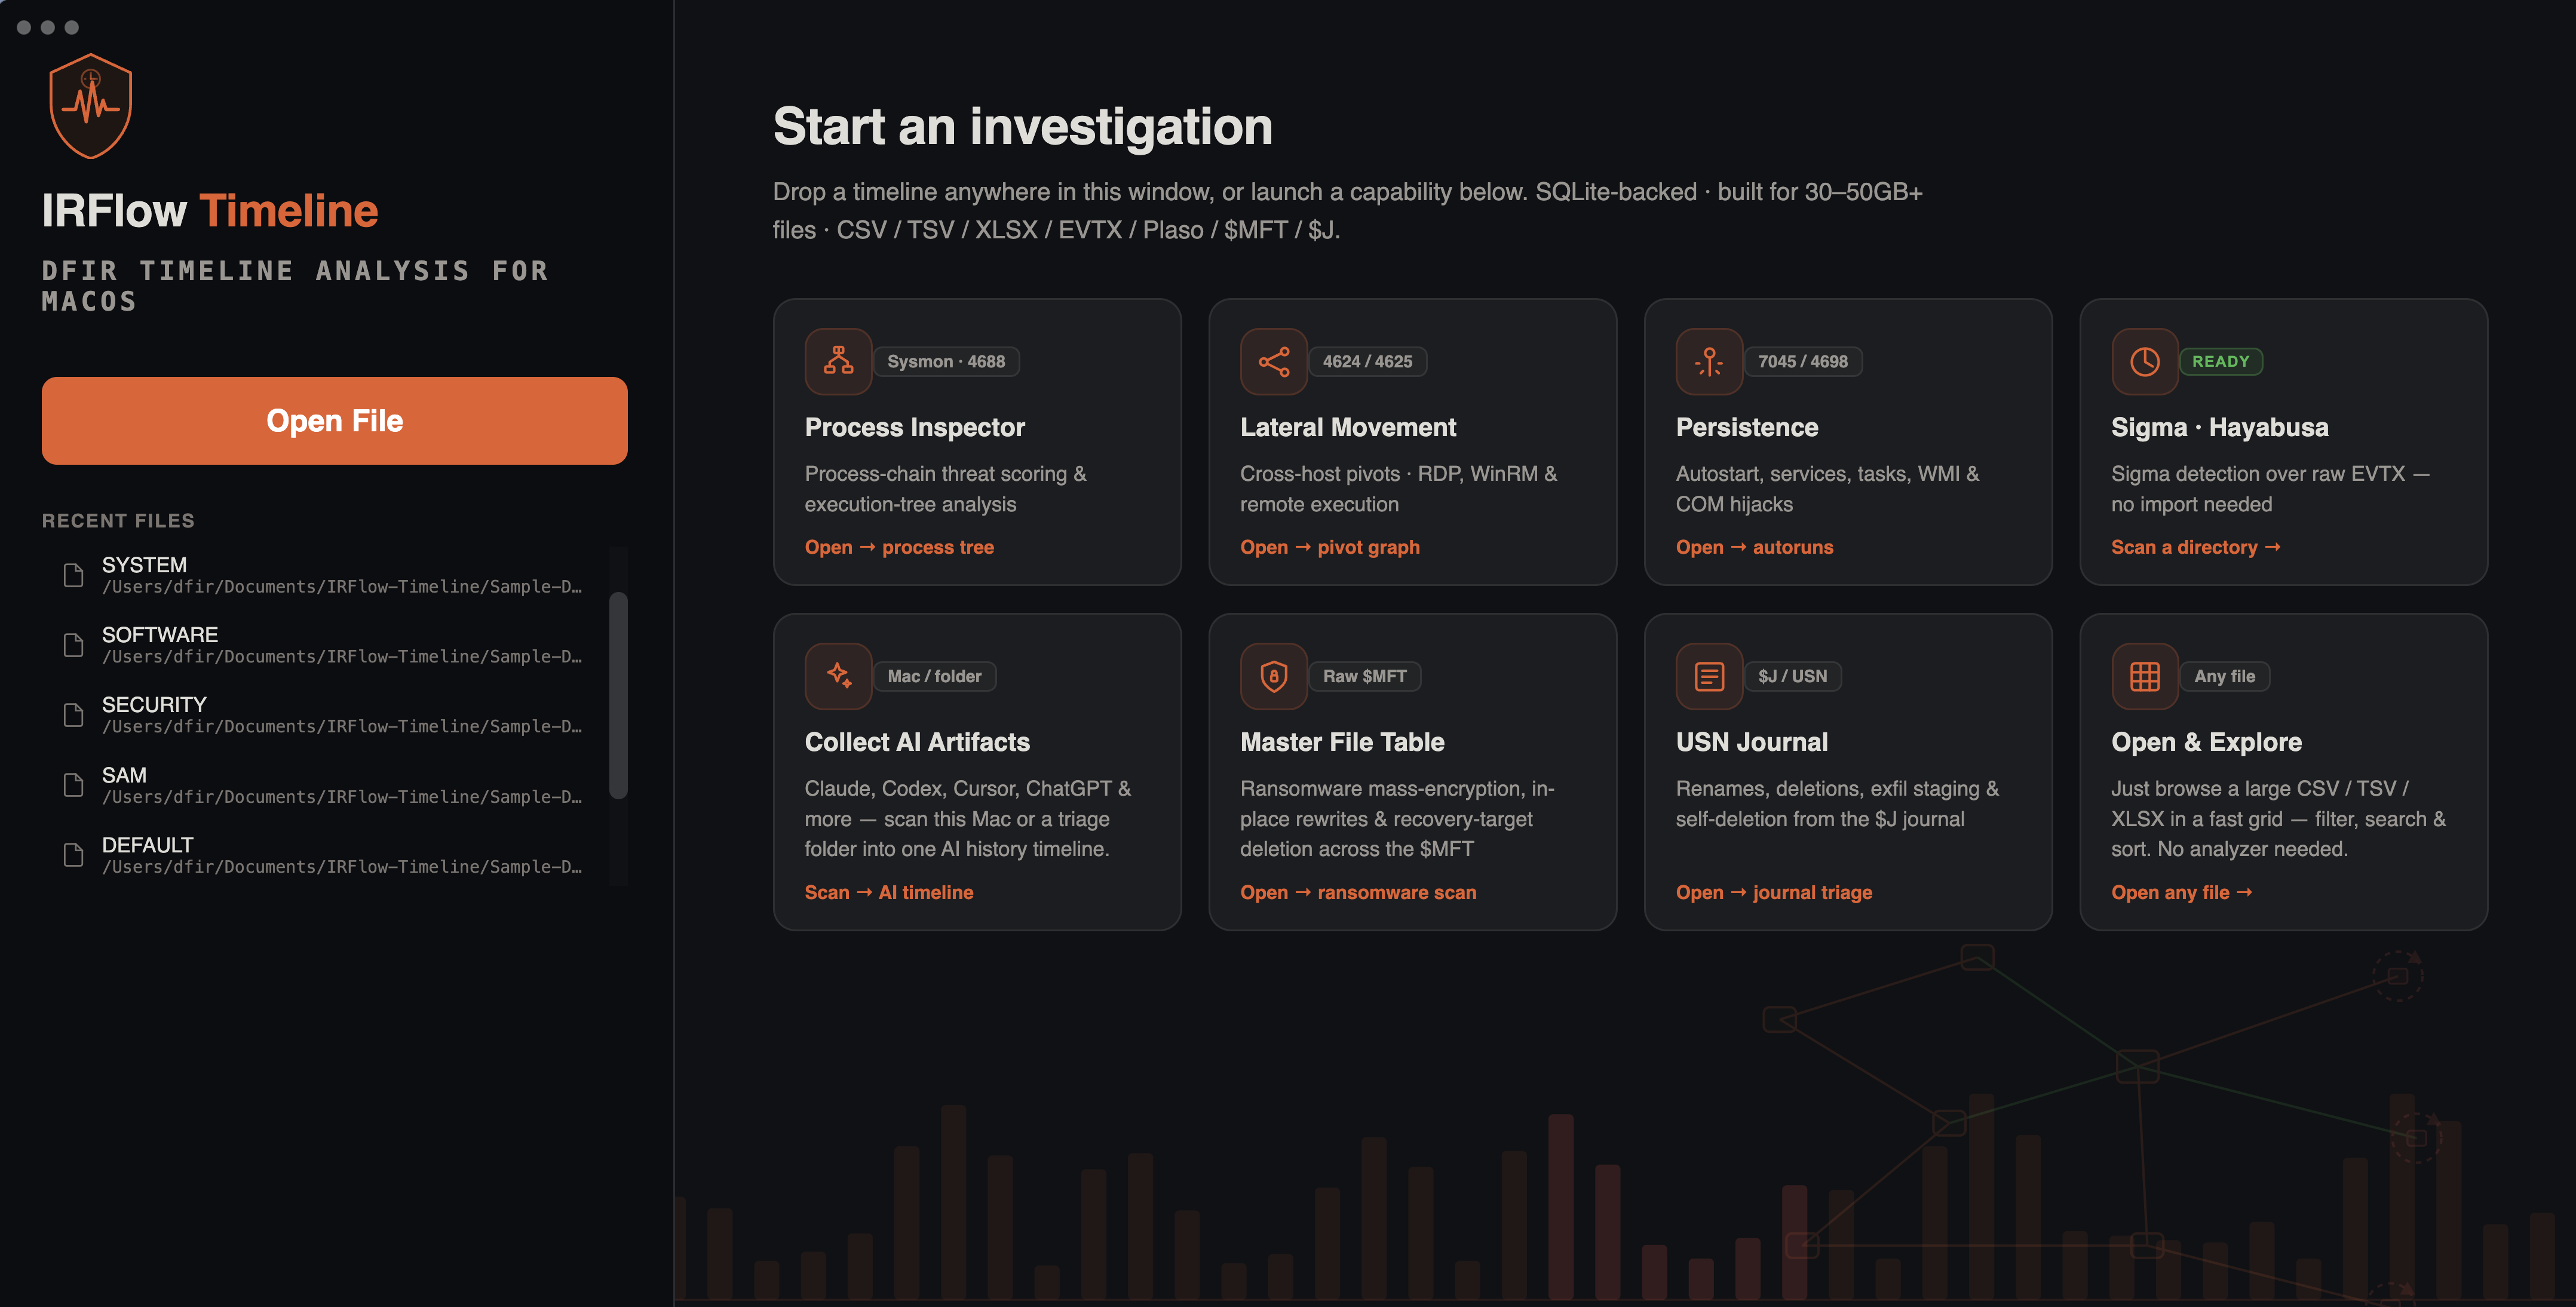
DFIR macOS 时间线分析 —— 基于 SQLite 的查看器,支持 CSV、TSV、XLSX、EVTX、Plaso、$MFT 和 $J 文件,具备 AI 工件分析、AI 秘密搜索、进程检查、横向移动追踪、持久化检测和 VirusTotal 增强功能。



