#1

 withsecureopensource/chainsaw
快速搜索并追踪 Windows 取证痕迹
 yamato-security/hayabusa
多线程Windows事件日志取证时间线生成器和威胁狩猎工具,完全支持Sigma规则,生成CSV/JSON时间线,供Elastic Stack、Timesketch和Timeline Explorer分析。
 cisagov/malcolm
容器化网络流量分析套件,可摄取PCAP、Zeek日志和Suricata警报,通过OpenSearch Dashboards和Arkime进行自动规范化、丰富和关联。
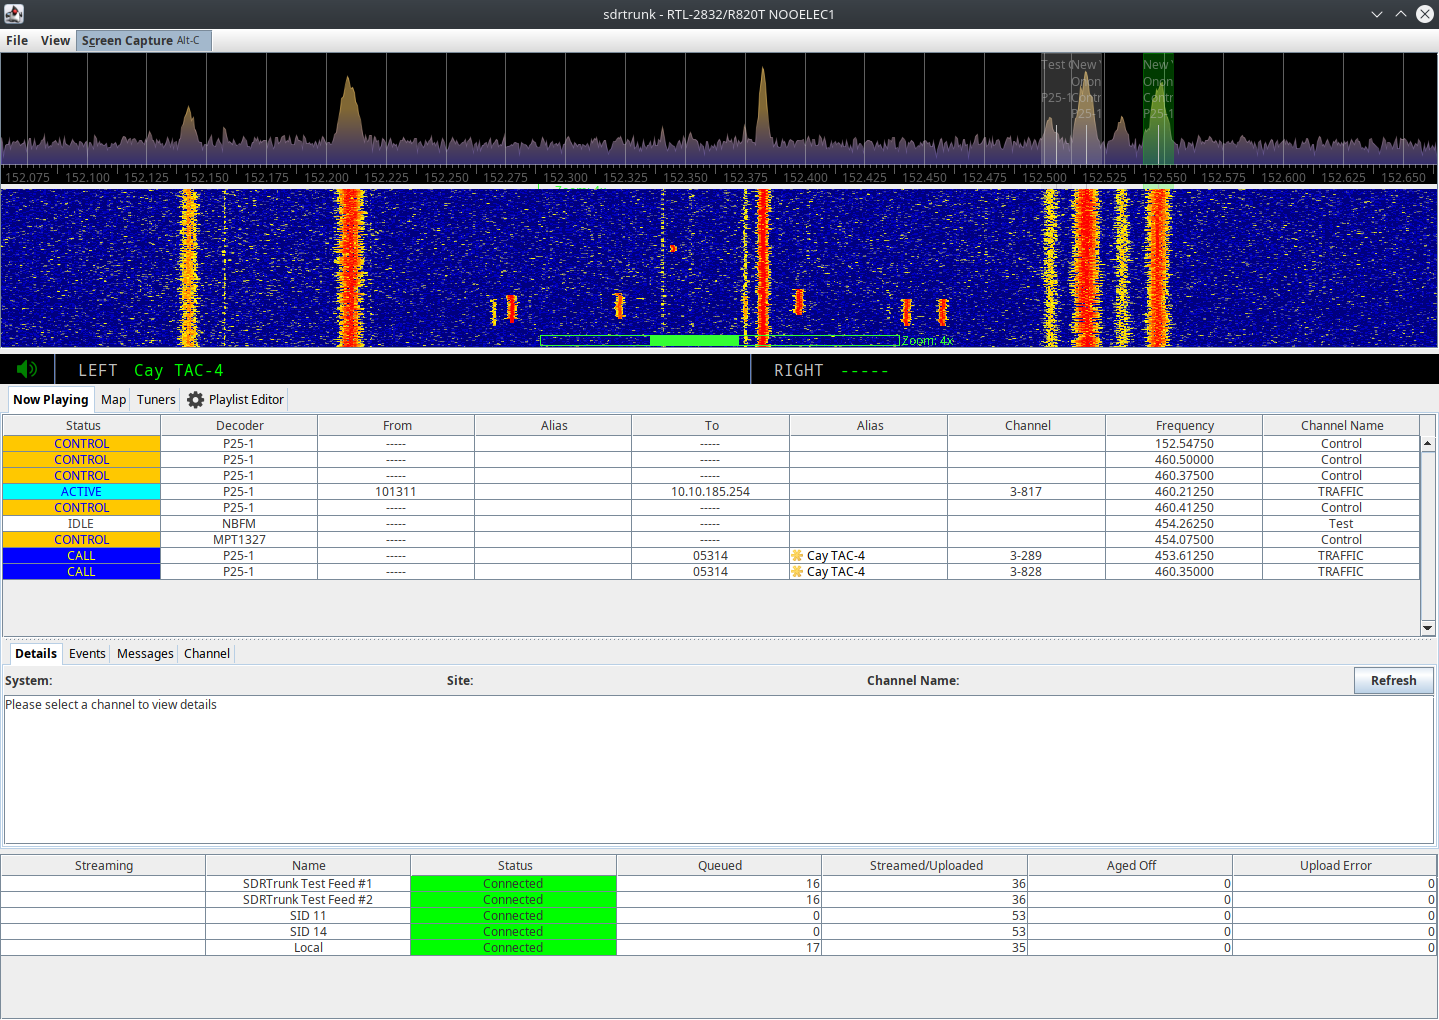 dsheirer/sdrtrunk
一个跨平台的Java应用程序,用于使用软件定义无线电(SDR)解码、监控、记录和流式传输集群移动及相关无线电协议。 网站:
 usarmyresearchlab/dshell
Dshell 是一个网络取证分析框架。
 log2timeline/plaso
数字取证引擎,可解析日志、文件和系统工件以构建超级时间线,从而实现调查中的时间顺序事件关联。
 microsoft/procdump-for-linux
ProcDump Sysinternals 工具的 Linux 版本
 b16f00t/whapa
用于解析、解密和提取Android和iOS设备上的WhatsApp数据(包括Google Drive和iCloud备份)的图形化取证工具包,具备自动化报告生成功能。
 jpcertcc/logontracer
通过可视化和分析Windows事件日志来调查恶意Windows登录事件
sleuthkit/autopsyAutopsy® 是一个数字取证平台,也是 The Sleuth Kit® 及其他数字取证工具的图形界面。执法部门、军方和企业检查人员均可使用它来调查计算机上发生的事件。你甚至可以用它来恢复相机存储卡中的照片。


 cgsecurity/testdisk
恢复丢失的分区并修复引导扇区;从损坏的磁盘和文件系统中提取480多种文件格式,用于数据恢复和取证。
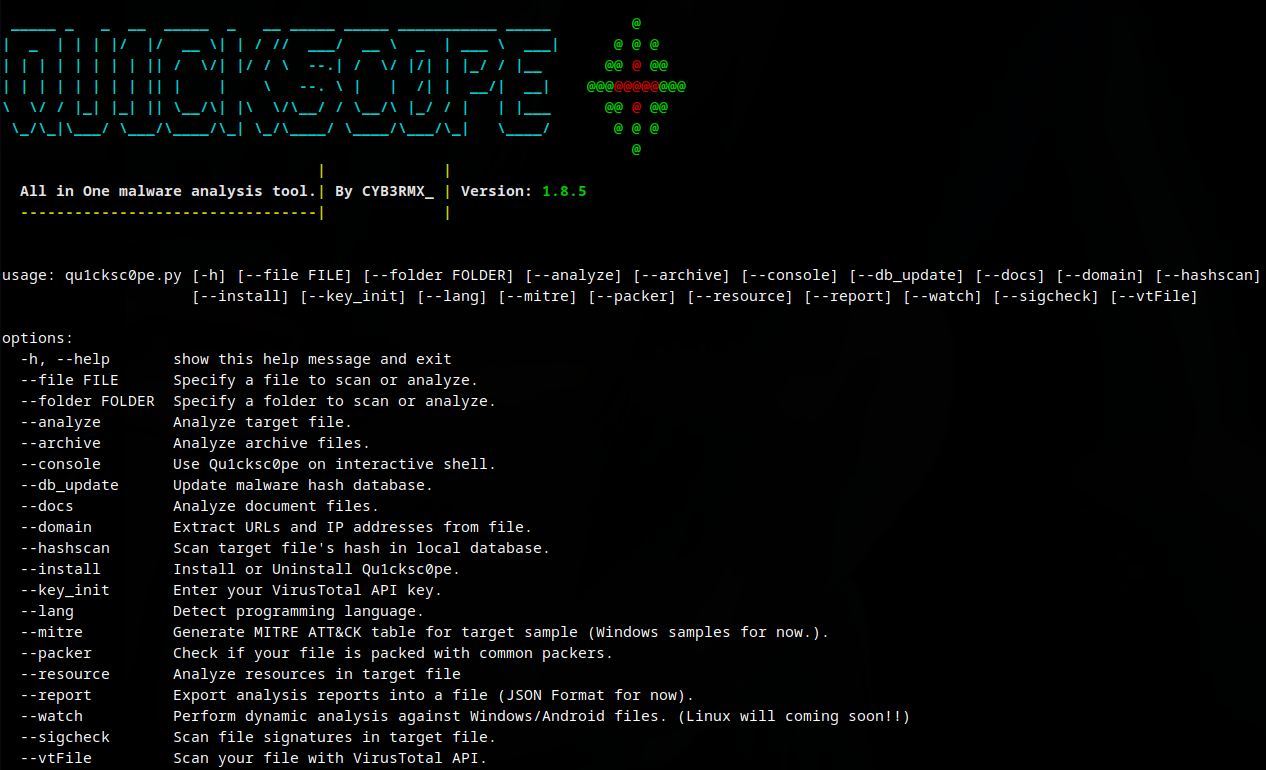 cyb3rmx/qu1cksc0pe
一体式恶意软件分析工具。
 charles2gan/gda-android-reversing-tool
最快且最强大的安卓反编译器(原生工具,无需Java VM即可运行),支持APK、DEX、ODEX、OAT、JAR、AAR和CLASS文件。具备恶意行为检测、隐私泄露检测、漏洞检测、路径求解、加壳检测、变量追踪、去混淆、Python和Java脚本、设备内存提取、数据解密与加密等功能。