#1

 yonathanpy/cve-2025-65320
CVE-2025-65320 概念验证,演示通过调试器附加从进程内存中提取明文许可证密钥,从而在 Abacre Restaurant POS 上实现软件激活绕过。
 ppwwiinn/cve-2026-2763-poc
CVE-2026-2763 的概念验证漏洞利用程序,针对 Mozilla JavaScript 引擎中的释放后使用(use-after-free)漏洞,演示了受约束的 1 位写入原语,进而导致越界读写。
 crowthearchfiend/rtcore64-probe
一个用于测试通过存在漏洞的 RTCore64.sys 驱动程序/设备(CVE-2019-16098)读取内存的小型 C++ 程序。它尝试使用该驱动程序从自身内存中读取一个“秘密”,以测试句柄是否已被关闭。执行前需要先加载 RTCore64.sys 驱动程序!

 corelight/zeek-spicy-wireguard
基于 Spicy 的 Zeek Wireguard 协议分析器。
 the-tcpdump-group/tcpdump
TCPdump 网络解析器
 vignesh07/babyshark
流优先的 PCAP TUI(案例文件,出色的用户体验)。Do do do do.
 vignesh-hp/lockbit-ransomware-analysis
关于LockBit勒索软件利用CVE-2023-4966 (Citrix Bleed)的威胁情报和事件响应案例研究。
 jordelmir/elysium-vanguard-sentinel-audit
官方 Sentinel Edition v7.11 - 针对 Honor Magic V2 的 Hypervisor 检测与内核内存审计套件。研究 CVE-2025-38352 和 EL2 RKP 防御。
 illegal-instruction-co/processhacker-mcp
面向 AI 智能体的运行时进程分析与内存黑客 MCP 服务器。支持动态扩展加载、只读模式、审计日志记录,以及用于自定义绕过的即时 C 代码编译。
 franksec42/mongobleed-exploit-cve-2025-14847
漏洞利用、实验室、扫描器 - 外部和Docker容器,用于SMongobleed-CVE-2025-14847以及phoenix安全上传器
 themoonsir/watcher
检测反向 shell 并在尝试 shell 之前将其终止。
 google/hashr
从磁盘镜像、软件包和归档文件中构建取证文件哈希集,支持跨 GCP、AWS 和本地来源,具备去重功能,并可导出至 PostgreSQL/Spanner,适用于 DFIR 工作流。
 mephistolist/soviet
一个用C语言编写的Linux ELF二进制运行时加密器。
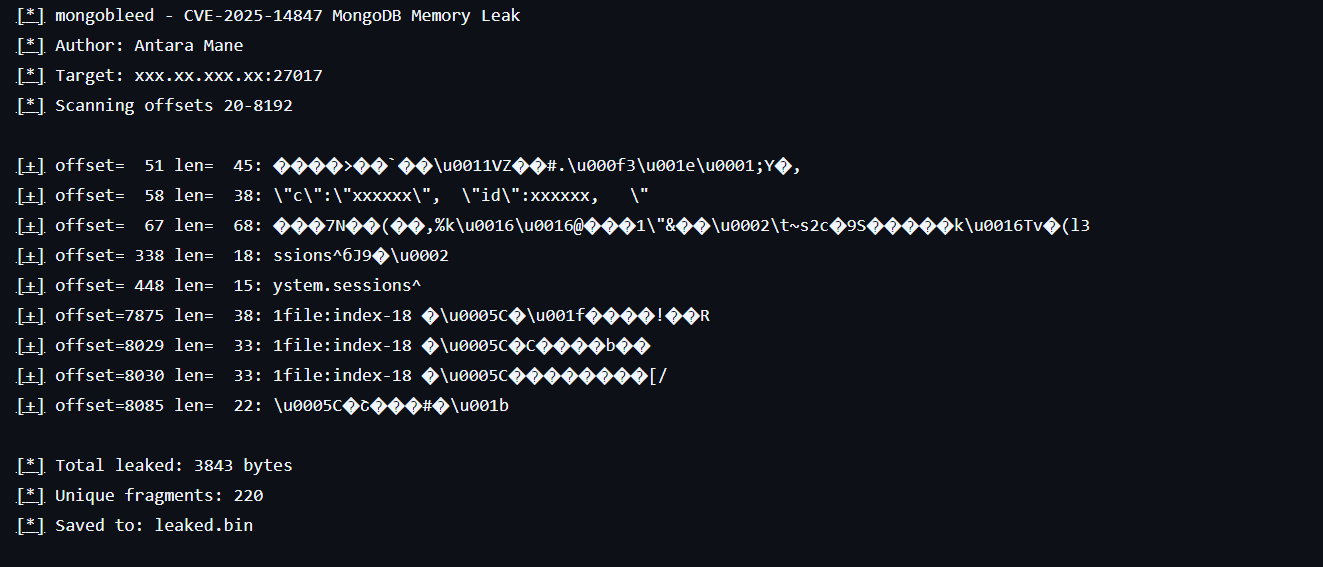 infosecantara/cve-2025-14847-mongodb
教育研究工具,用于演示 MongoDB BSON 解压缩中的 CVE-2025-14847 内存泄露。模拟边界检查失败和内存安全概念,用于漏洞分析。
 activecm/passer
被动服务定位器,一个可识别服务器、客户端、名称以及更多信息的 Python 嗅探器
 demining/ramnesia-attack
针对硬件漏洞(CVE-2025-6202、CVE-2023-39910)的科学调查,通过Rowhammer和DRAM中间人攻击,能够从比特币基础设施中恢复ECDSA密钥。