针对硬件漏洞(CVE-2025-6202、CVE-2023-39910)的科学调查,通过Rowhammer和DRAM中间人攻击,能够从比特币基础设施中恢复ECDSA密钥。
本研究对使用DDR5内存的现代计算机系统的硬件内存上的两类关键攻击进行了全面分析: Phoenix Rowhammer攻击(CVE-2025-6202) 和 RAMnesia攻击(CVE-2023-39910) 。这两种攻击都展示了加密材料处理与存储中的基本漏洞,为恢复比特币钱包私钥创造了前所未有的利用途径。该研究整合了对可信执行环境(TEE)攻击的分析结果,包括Intel SGX、AMD SEV-SNP和NVIDIA Confidential Computing,这些攻击在2025年10月披露的WireTap和TEE.fail攻击中得以展示。比特币加密货币生态系统的安全性基于一个基本假设:使用secp256k1曲线的椭圆曲线密码学(ECDSA)系统无法提取私钥。然而,苏黎世联邦理工学院研究人员与Google工程师合作开展的最新硬件安全研究,以及佐治亚理工学院和普渡大学研究小组的研究表明,这一假设并非通过针对ECDSA数学基础的密码分析攻击被打破,而是通过利用内存管理中的物理和软件漏洞被攻破。
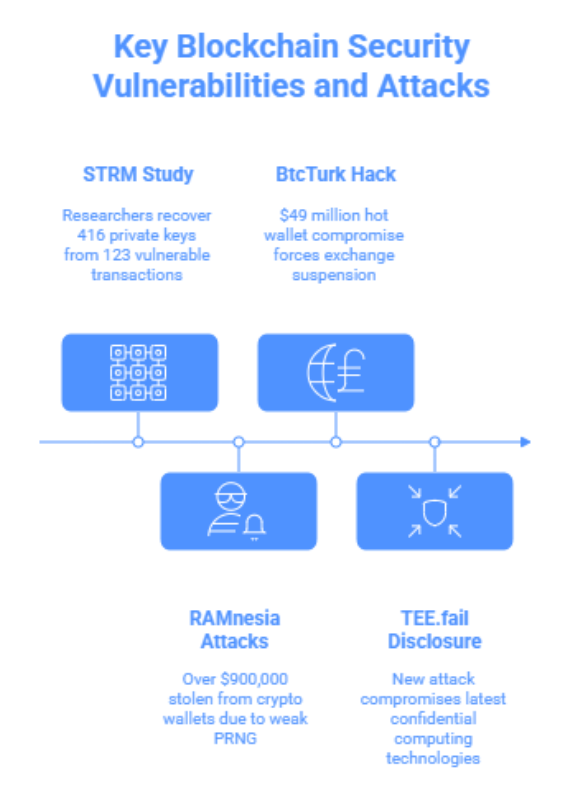
2025年10月,科学界面临一系列影响Intel、AMD和NVIDIA的可信执行环境(TEE)技术的严重漏洞的披露。 WireTap 和 TEE.fail 攻击对使用基于Intel SGX(软件保护扩展)及相关技术的硬件安全模块的区块链基础设施的密码安全性构成了根本性威胁。这些发现为了解现代加密货币基础设施易受攻击的威胁的系统性本质提供了关键背景。
科学分类: DRAM总线被动中间人攻击与确定性加密利用——利用确定性内存加密预言机对可信执行环境的物理侧信道攻击。
Phoenix Rowhammer是经典物理内存攻击的演进,它利用DRAM单元之间的电磁干扰,在包含ECDSA随机数值的关键内存区域中诱发受控的比特翻转。Rowhammer是 现代DRAM芯片中的一种硬件缺陷 ,即重复访问特定内存行(称为“锤击”)会导致电磁干扰,从而在物理相邻的内存行中引发比特反转。这种效应是由于内存单元不断缩小的工艺尺寸和日益增加的晶体管密度造成的,使得现代DDR5芯片更容易受到相邻单元之间的电气干扰。
RAMnesia攻击 则侧重于利用密码库中的内存管理缺陷,即私钥和助记词在密码操作完成后仍保留在未清除的RAM缓冲区中。关键漏洞 CVE-2023-39910 ,也称为 “Milk Sad”,存在于 libbitcoin Explorer 库中 ,导致数千个比特币钱包被攻破,超过 900,000美元 的资金被盗。
WireTap攻击利用了Intel SGX确定性内存加密引擎的一个基本架构漏洞,该引擎使用AES-XTS(高级加密标准——基于XEX的调整密码本模式与密文窃取)算法。确定性意味着写入同一物理内存地址的相同数据始终会产生相同的密文。这一特性使得攻击者能够构建一个密码学预言机来恢复秘密密钥。
研究人员开发了一种被动的DIMM(双列直插式内存模块)中介板,物理安装在处理器和DDR4/DDR5内存模块之间。该设备由现成的第三方组件构成:一个DIMM转接板、镊子和一把烙铁。关键的创新在于通过修改DIMM元数据来降低高速内存总线的速度,从而允许使用老旧且廉价逻辑分析仪来捕获流量。该硬件成本 低于50美元 ,使得该攻击对广泛范围的攻击者而言皆可实施。
关键结论: 硬件漏洞对比特币构成的威胁比理论上的量子攻击更为直接。根据研究,未来十年内对ECDSA-256成功实施量子攻击的概率约为31%,而Phoenix Rowhammer和RAMnesia攻击已能以最小代价实现。对于部分随机数泄漏的情况 ,使用 基于格的 攻击和 隐藏数问题(HNP) 求解算法。研究表明,通过格攻击成功恢复密钥需要 500到2100个签名 ,具体取决于受损随机数比特的数量。一项CISPA研究(2018年)表明,ECDSA随机数重用是 比特币 生态系统中一个 反复出现的问题 。攻击者通过利用随机数重用成功提取了 412.80 BTC (峰值时约330万美元)。Kudelski Security的研究人员使用窗口大小为N=5的滑动窗口攻击,在一台128核虚拟机上,以约285美元的成本,在2天19小时内攻破了 762个独特的钱包 。
| 参数 | 数值 |
|---|---|
| CVE标识符 | CVE-2025-6202 |
| CVSS评分(v4.0) | 7.1(高危) |
| 攻击向量 | AV:L/AC:H/AT:N/PR:L/UI:N/VC:N/VI:H/VA:N/SC:H/SI:H/SA:H |
| 受影响软件 | SK Hynix DDR5(2021–2024年生产) |
| 运行时间 | ~109秒直至权限提升 |
| 平均比特翻转次数 | 每次攻击约4989次(短模式) |
| 短模式有效性 | 基准的2.62倍 |
DDR5内存制造商已实施多层针对Rowhammer攻击的防护措施:纠错码(ECC)和目标行刷新(TRR)。然而,研究人员发现了TRR实现中的一个关键漏洞:保护机制未能监控特定的刷新间隔,从而产生了可利用的盲区。Phoenix使用一种 称为自校正同步 的技术,允许攻击者通过与tREFI(刷新间隔)同步,自动检测并补偿缺失的内存刷新周期。