
 #1

 abraxas/qemu-colo-l4-oob
QEMU 11.1.2 - 高危 - 本地/远程 - 越界 - COLO filter-rewriter 短 IPv4 L4 堆溢出
 abraxas/qemu-xhci-complete-uaf
QEMU 11.1.2 - 高危 - 本地 - UAF - xhci_complete 遗留自 CVE-2026-17588 doorbell DMA
 ivancabrera02/whfb-pincapture
通过在 LogonUI.exe 中注入 DLL,在 NgcSerializeConvenienceCredential 上设置 CPU 硬件断点,从而在输入时捕获 Windows Hello PIN,并附带一个 WHFB/NGC/TPM 枚举器。
 hoodoer/vsockdrop-adapted-cve-2026-53365
由我的 agent 在测试过程中即时创建的 MaherAzzouzi 的 POC 的一个稍更健壮的版本。
 manalejandro/cve-2026-64507
针对 CVE-2026-64507 的 PoC 与检测工具:演示 classic-BPF JIT spray、JIT 内存复用,并通过内核符号与 ftrace 验证 IBPB 刷新缓解措施。
 dwexi/entropystrip
算法化PE去混淆器、香农熵雷达与事件分类引擎
 0xblackash/cve-2026-110912
针对 CVE-2026-110912(ARPBleed)的 Python/scapy 概念验证,该漏洞是 DragonFly BSD 中 ARP ar_hln/ar_pln 越界读取,会泄露内核堆和栈内存。
 fox-it/dissect.cobaltstrike
用于解剖和解析 Cobalt Strike 相关数据(如 Beacon 载荷和 Malleable C2 配置文件)的 Python 库。
 spydomain/cve-2021-22555-poc
CVE-2021-22555 的堆溢出漏洞利用,可在 Ubuntu 20.04(内核 5.8.0-48)上实现本地权限提升至 root。
 princessauroraj/chinese-cybercrime-research
了解更多关于中文网络犯罪行为者的资源。
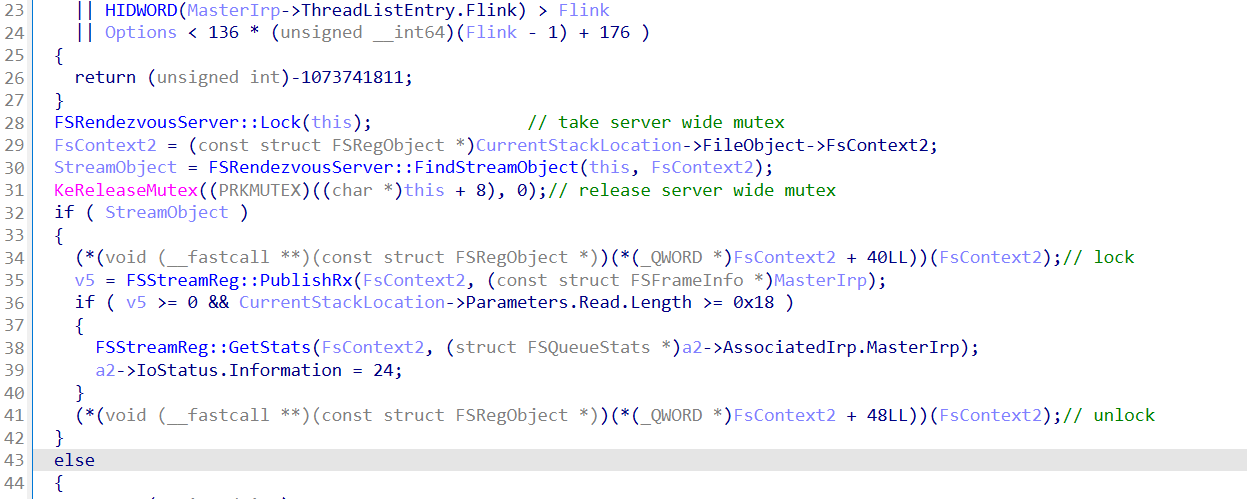 wkpwn/cve-2026-83834
对 FSRendezvousServer::PublishRx 和 ConsumeTx 中释放后使用竞态的分析,其中 Close() 可能在互斥锁释放与锁获取之间释放 FSStreamReg 对象。
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) 漏洞利用分支,适用于 RootMyVivo Neo — iQOO Neo 11(PD2520、SM8750、6.6.89)。仅限在自有设备上进行授权研究。
 remnux/distro
为专注于恶意软件分析、逆向工程和数字取证的专用 Linux 发行版提供补充文件和 Debian 软件包源。
 jamezx32/cve-2026-85046
V8 内联 Array.prototype.sort 元素类型混淆 - PoC + addrof(N-day 研究)
 olafhartong/sysmon-modular
一个 sysmon 配置模块的仓库
 didierstevens/didierstevenssuite
用于恶意软件分析、文件格式解析、哈希计算和取证分诊的 Python 脚本集合,包括 PDF、OLE 和 XOR 分析工具。
 cisagov/untitledgoosetool
Untitled Goose Tool 是一款强大且灵活的搜寻与事件响应工具,它引入了新颖的身份验证和数据收集方法,以便针对客户的 Azure Active Directory (AzureAD)、Azure 和 M365 环境开展全面调查。









