Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-83834 — 对 FSRendezvousServer::PublishRx 和 ConsumeTx 中释放后使用竞态的分析,其中 Close() 可能在互斥锁释放与锁获取之间释放 FSStreamReg 对象。 | Kitploit
工具/GitHubGitHub/wkpwn/cve-2026-83834
内存取证漏洞分析漏洞利用
GitHubwkpwn/cve-2026-83834

CVE-2026-83834

对 FSRendezvousServer::PublishRx 和 ConsumeTx 中释放后使用竞态的分析,其中 Close() 可能在互斥锁释放与锁获取之间释放 FSStreamReg 对象。

查看仓库
46522天前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

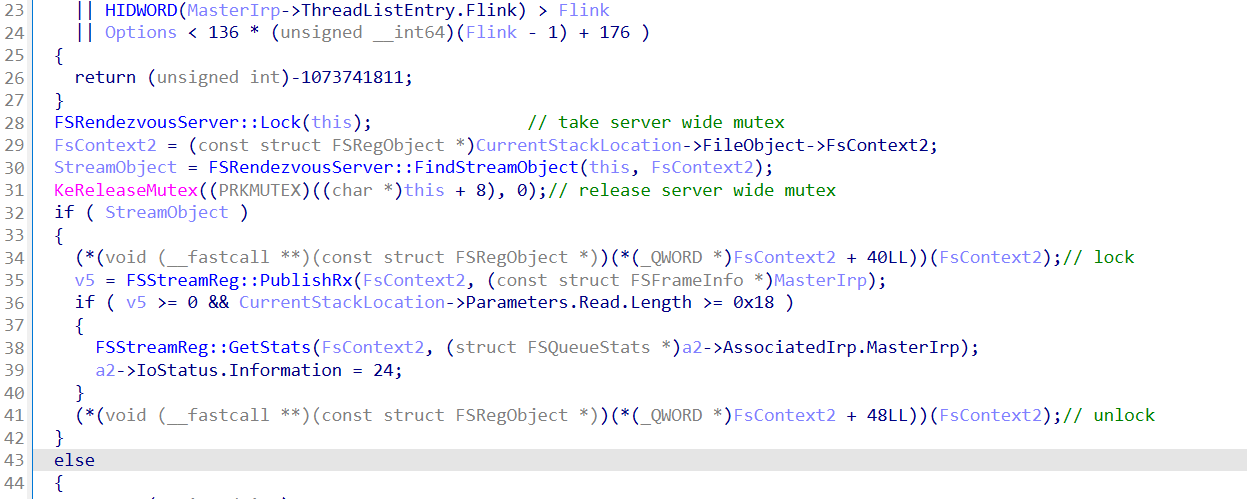
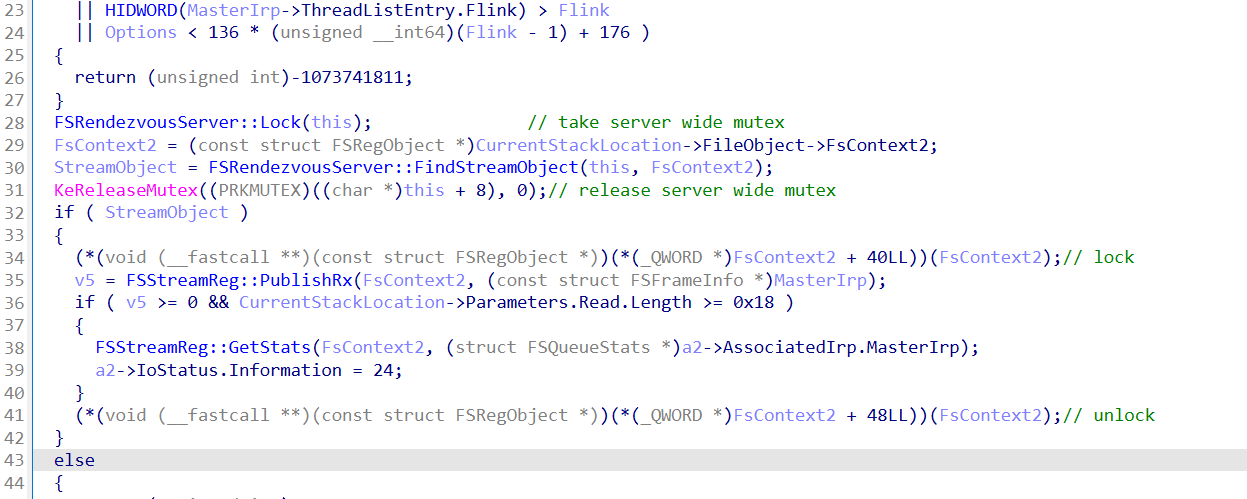
FSRendezvousServer::PublishRx 和 FSRendezvousServer::ConsumeTx 以完全相同且有缺陷的模式解引用 FSStreamReg 对象:获取服务器互斥锁,确认该对象仍在列表中,释放互斥锁,然后获取对象自身的锁——中间没有任何机制保证其存活。
image

由于没有获取引用,在服务器互斥锁被释放与对象自身锁被获取之间存在一个狭窄的时间窗口,在此期间 FSRendezvousServer::Close() 可以释放该对象,从而导致释放后使用(use-after-free)。

致谢:@zoverin

下载工具