Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
分类

数字取证

用于为法律或调查目的获取、保存和分析数字证据的工具。

Kitploit 推荐

精选工具

10 已选择
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6个月前
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k6天前
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k1个月前
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k3天前
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k1个月前
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k13小时59分前
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5k8天前
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1k2天前
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23013天前
avml preview#10

avml

GitHubmicrosoft/avml
1.1k7天前
最新相关性最受欢迎最近更新
1453 结果
volatility-gui preview

volatility-gui

GitHubhamza-megahed/volatility-gui

基于 PyQT5 编写的 Volatility 取证工具 GUI

memory-forensicsforensicsdigital-forensics
605年前
RdpCacheStitcher preview

RdpCacheStitcher

GitHubbsi-bund/rdpcachestitcher

RdpCacheStitcher 是一款支持取证分析师从 RDP 缓存位图中重建有用图像的工具。

forensicsdata-recoverydigital-forensics+1
3315年前
bmc-tools preview

bmc-tools

GitHubanssi-fr/bmc-tools

RDP位图缓存解析器

memory-forensicsforensicsinformation-gathering+1
6956个月前
Squalr preview

Squalr

GitHubsqualr/squalr

一个从头开始用 Rust 编写的通用游戏/软件破解工具。

dynamic-analysis-sandboxingmemory-forensicsexploitation+5
1512天前
mailMeta preview

mailMeta

GitHubgr33nm0nk2802/mailmeta

一个有助于基于邮件头部调查欺骗邮件的取证工具。

osintphishing-toolsforensics+2
1755年前
DFIR_Resources_REvil_Kaseya preview

DFIR_Resources_REvil_Kaseya

GitHubcado-security/dfir_resources_revil_kaseya

面向应对REvil勒索软件Kaseya供应链攻击的DFIR专业人员的资源

ioc-managementforensicsmalware-analysis+3
1825年前
frida preview

frida

GitHubfrida/frida

主仓库,用于托管发布二进制文件

android-securitydynamic-analysis-sandboxingios-security+9
21.4k11小时35分前
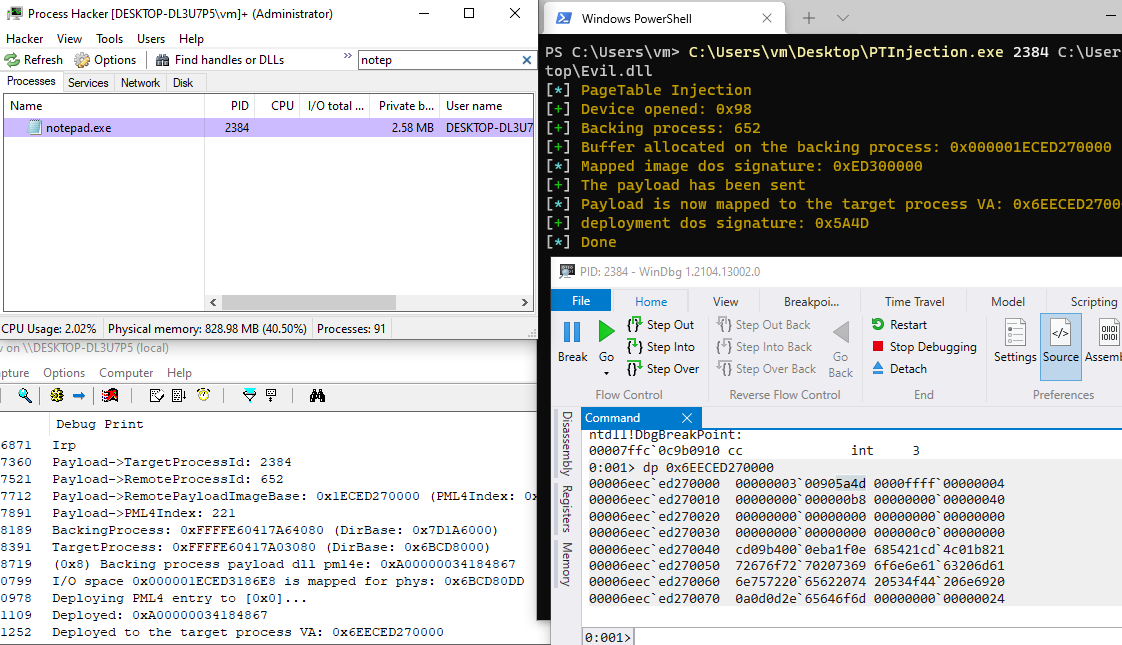
PageTableInjection preview

PageTableInjection

GitHubkkent030315/pagetableinjection

代码注入,通过页表 pml4 注入恶意载荷。

memory-forensicsexploitationbinary-exploitation
2445年前
xwf-yara-scanner preview

xwf-yara-scanner

GitHubcrowdstrike/xwf-yara-scanner

面向 X-Ways Forensics 的原生 YARA 扫描器扩展(X-Tension),支持快照内文件扫描、多线程 RVS 功能、报告表格输出,且无需磁盘写入。

static-analysisforensicsmalware-analysis+1
931年前
Process-Dump preview

Process-Dump

GitHubglmcdona/process-dump

用于将恶意软件PE文件从内存转储到磁盘进行分析的Windows工具。

memory-forensicsreverse-engineeringforensics+2
1.9k1个月前
MEAT preview

MEAT

GitHubjfarley248/meat

该工具包旨在帮助取证人员对iOS设备执行不同类型的获取操作。

ios-securityforensicsmobile-forensics+2
1686年前
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter 是一款工具/脚本,旨在帮助分析人员筛选数据包捕获文件(pcap)以发现值得关注的流量。PacketSifter 接受一个 pcap 文件作为参数,并输出多个文件。

defensive-toolsioc-managementpacket-sniffing-analysis+5
935年前
BeaconEye preview

BeaconEye

GitHubccob/beaconeye

找出 CobaltStrike 信标并记录操作员命令输出

memory-forensicsmalware-analysisdigital-forensics+2
9642年前
HandleKatz preview

HandleKatz

GitHubcodewhitesec/handlekatz

基于PIC的Lsass内存转储工具,利用克隆句柄规避检测,生成混淆转储文件且内存占用极低,专为红队行动设计。

defensive-toolsmemory-forensicspayload-generation+3
5984年前
AzureHunter preview

AzureHunter

GitHubdarkquasar/azurehunter

一个用于在Azure和O365数据上运行威胁狩猎剧本的云取证PowerShell模块

information-gatheringdigital-forensicscloud-security+3
7954年前
misp-wireshark preview

misp-wireshark

GitHubmisp/misp-wireshark

用于从Wireshark提取数据并将其转换为MISP格式的Lua插件
packet-sniffing-analysisnetwork-forensicsforensics+2
503年前
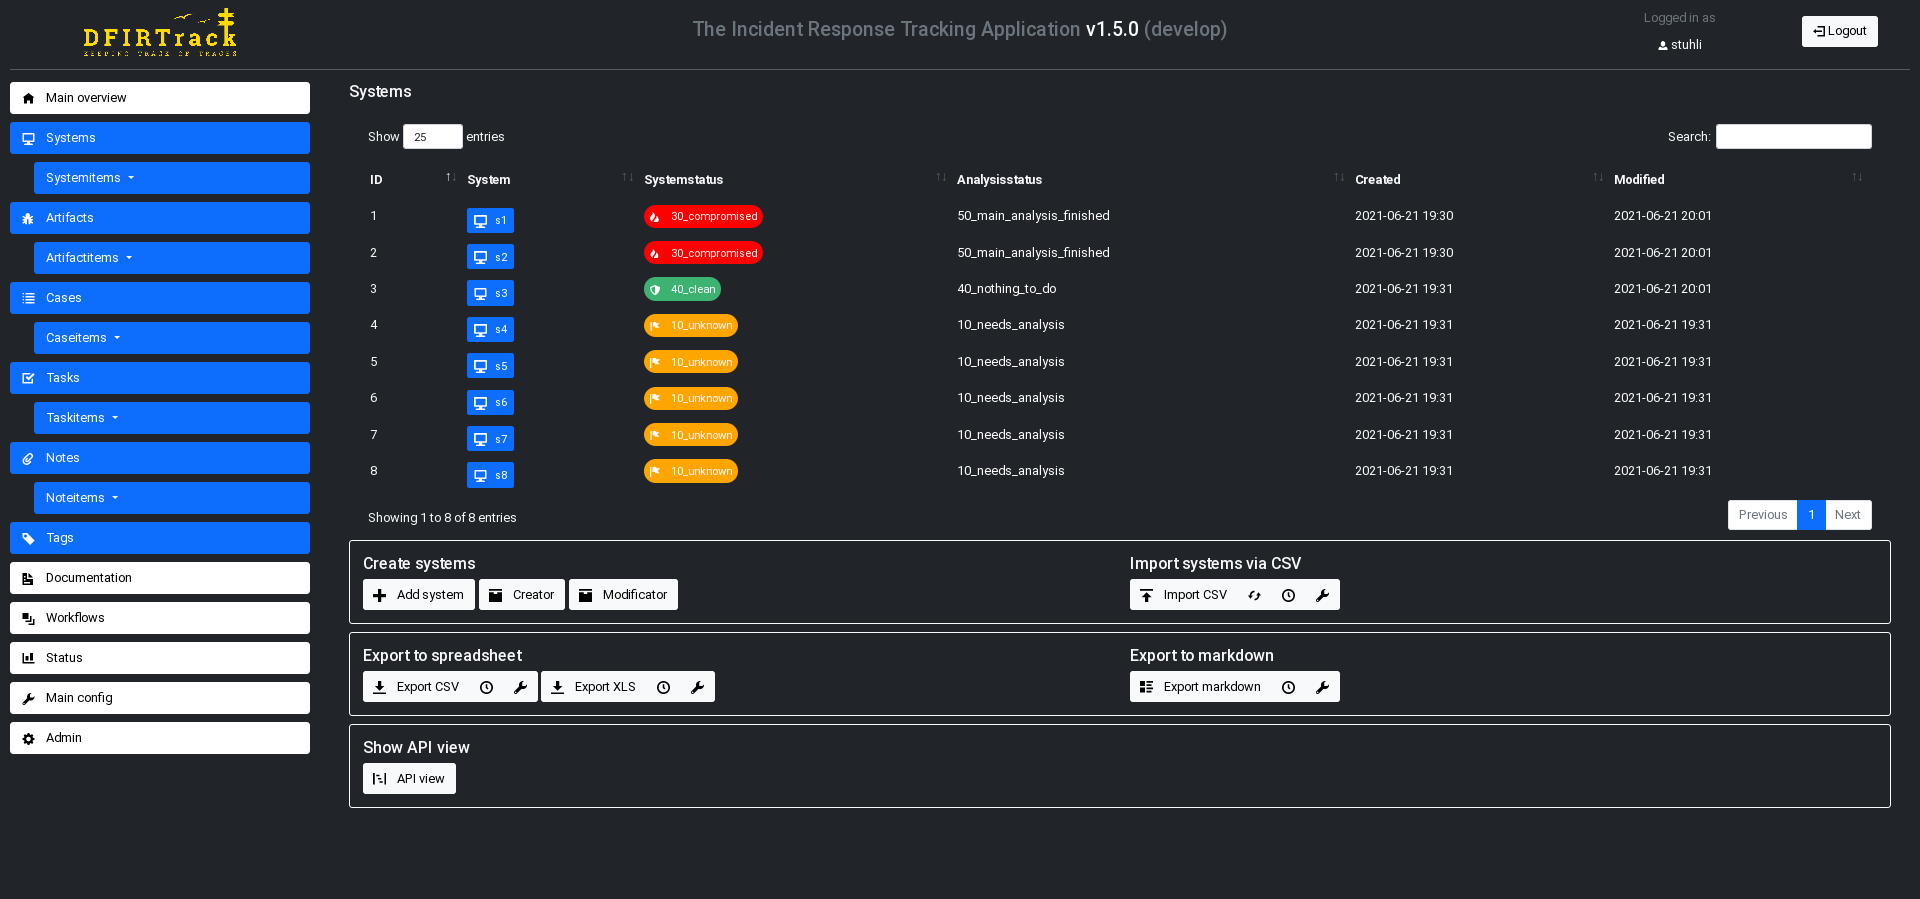
dfirtrack preview

dfirtrack

GitHubdfirtrack/dfirtrack

基于系统的应急响应跟踪应用,用于管理大规模数字取证与事件响应(DFIR)案件,支持导入/导出、任务工作流以及通过Django Web界面进行工件追踪。

forensicsdigital-forensicsincident-response
53810个月前
RsWindowsThingies preview

RsWindowsThingies

GitHubforensicmatt/rswindowsthingies

基于Rust的Windows取证工具包,用于实时MFT监控、事件日志流式传输和通道枚举,支持实时系统分析和应急响应。

digital-forensicsincident-responselog-analysis
236年前
上一页1…707172…81下一页