
 #1

 functori/argos/argos
可疑操作图的分析与表示(Analyse et Représentation des Graphes des Opérations Suspectes)
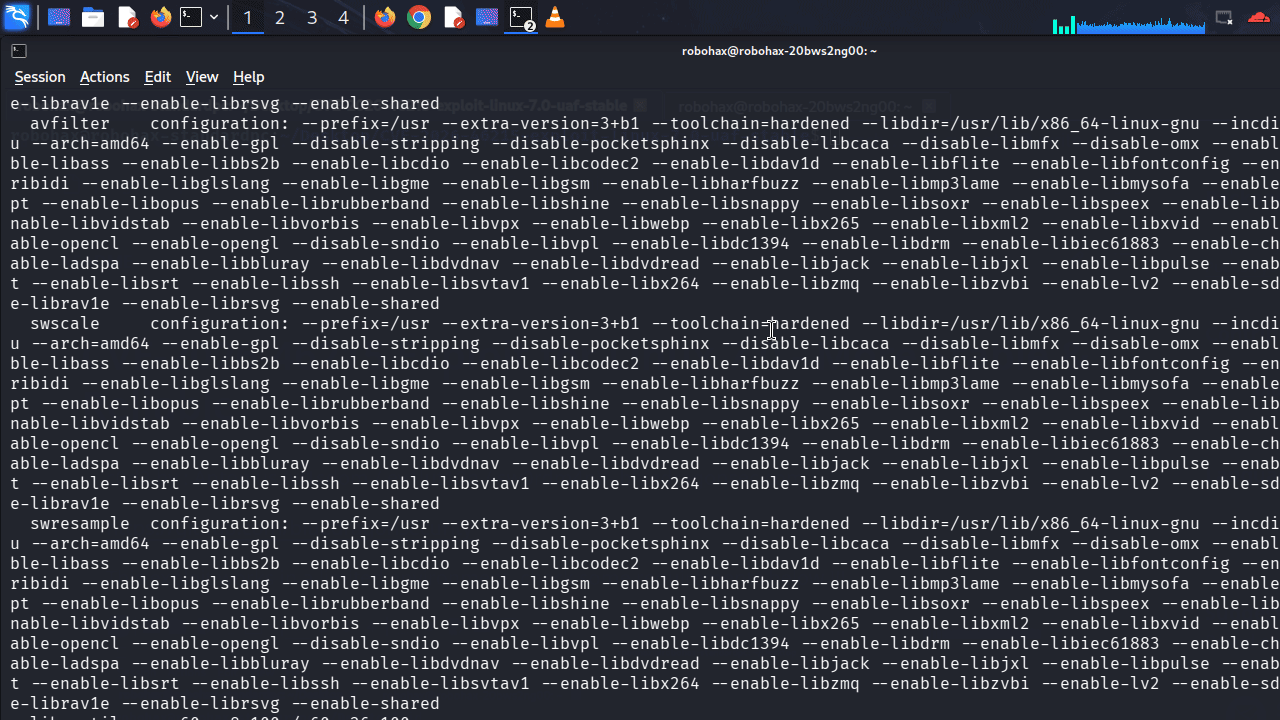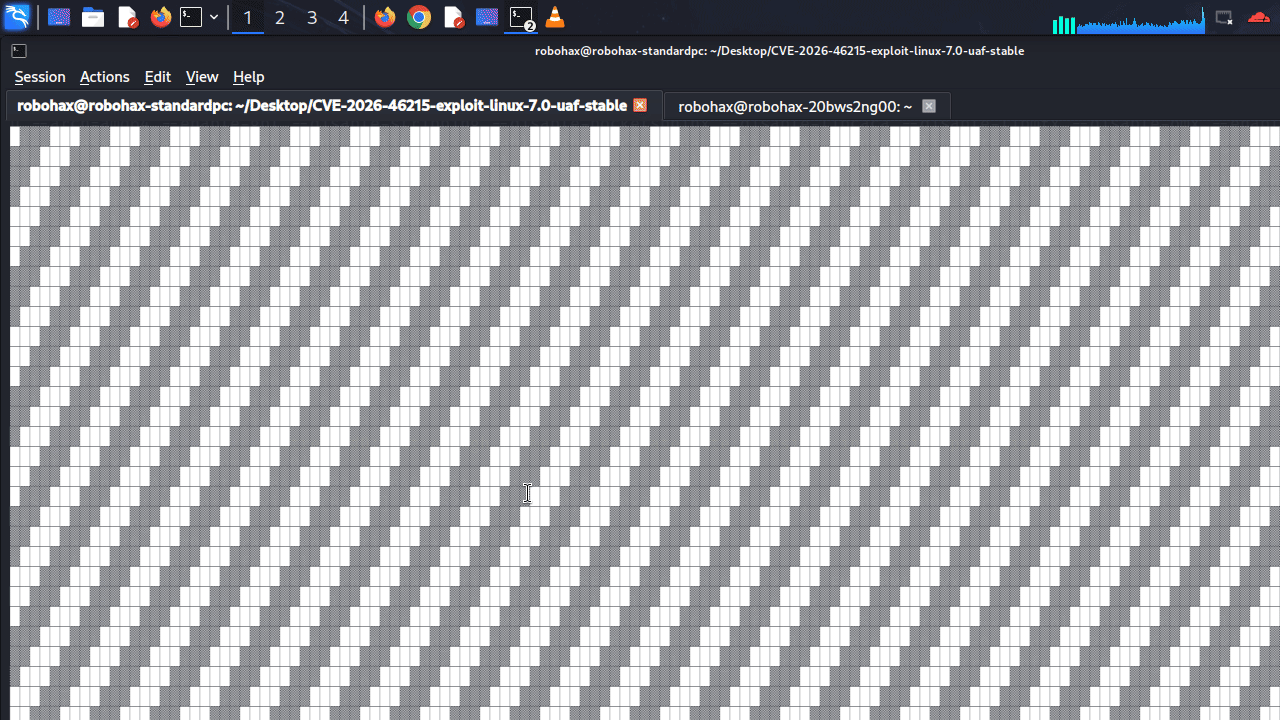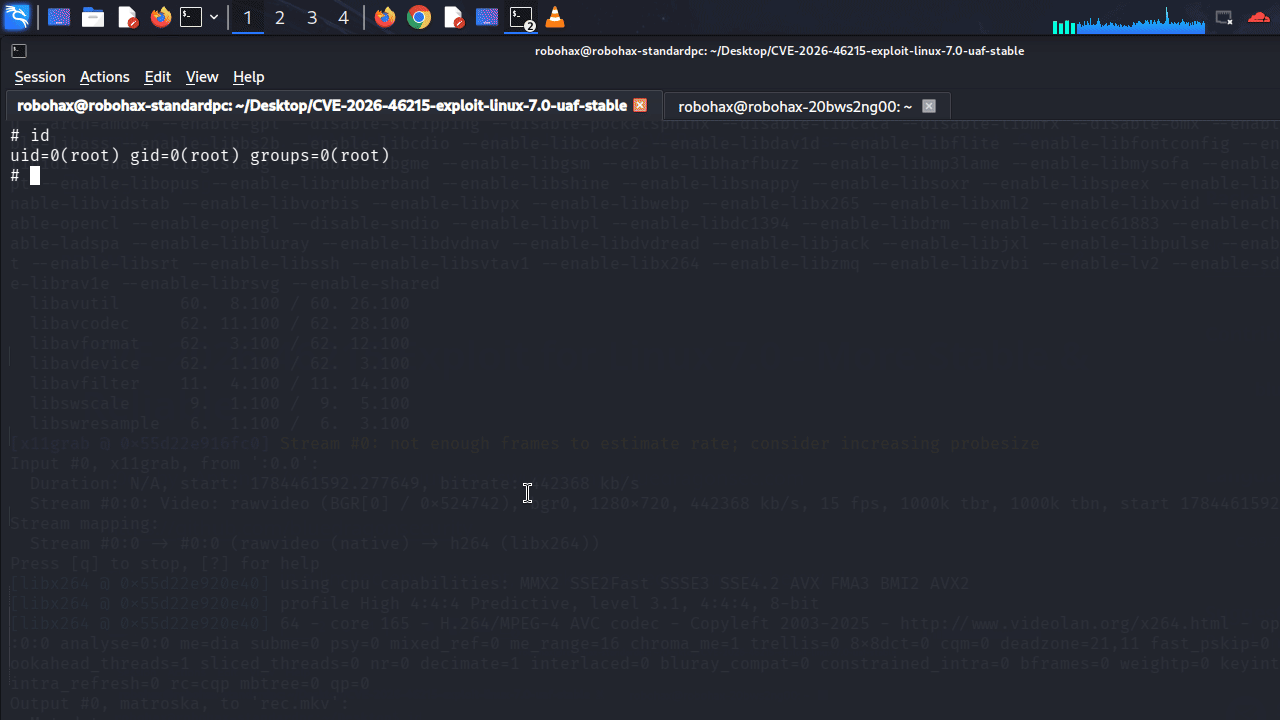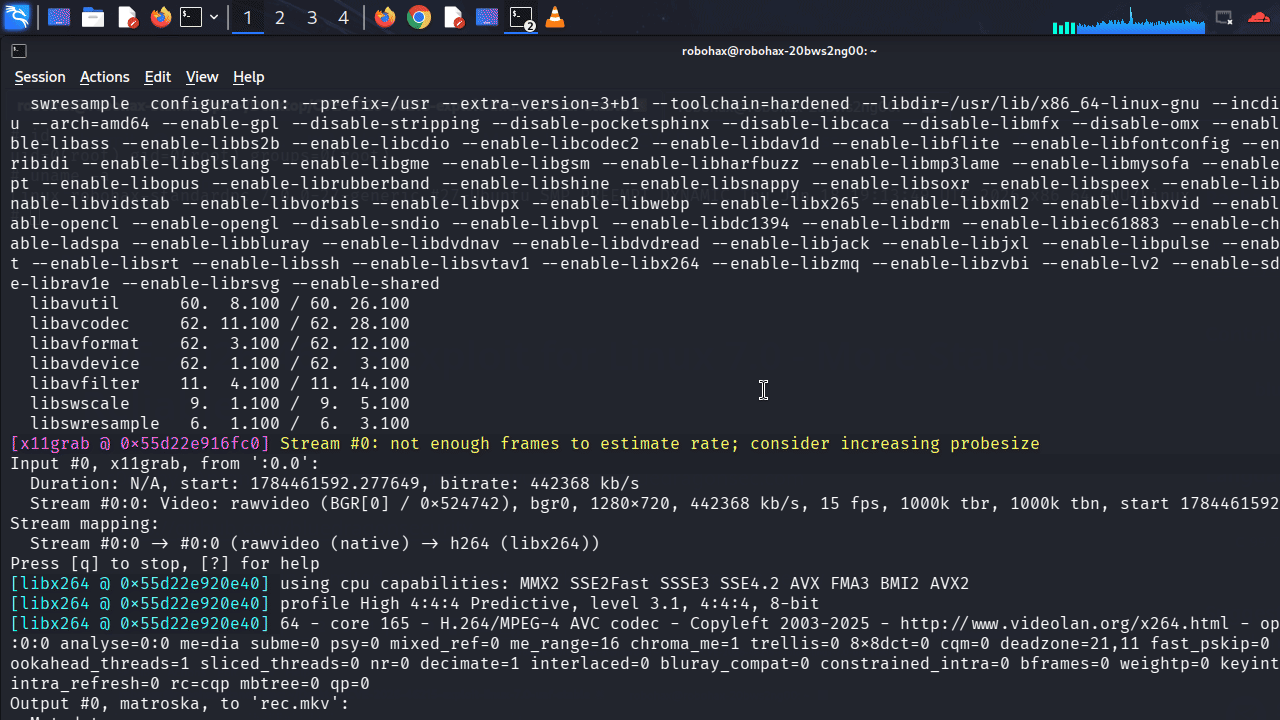
 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 DRM GEM UAF Exploit for Linux 7.0 - 针对 Linux 内核 7 释放后使用(use-after-free)漏洞的首个可运行 PoC - 作者:Antonius(sw0rdm4n、w1sdom、ev1lut10n)
 eyesecurity/wp2shell-compromise-scanner-plugin
只读 WordPress 插件,用于扫描 wp2shell 利用链 (CVE-2026-63030 / CVE-2026-60137) 的痕迹。
 kalendsi/cve-2020-1020
Windows 字体驱动程序 Type 1 VToHOrigin 栈损坏
 maldiohead/cve-2019-8540
exportObjectToClient 函数中的内核栈信息泄露
 maldiohead/cve-2019-6207
xnu 内核 堆 信息泄露
 dimitrifourny/cve-2019-6207
macOS 内核内存泄漏(4 字节)
 onsec-fr/cve-2019-19781-forensic
自动化的CVE-2019-19781取证脚本搜索工具
 fysac/cve-2019-20326
GNOME gThumb 和 Linux Mint Pix 中的堆缓冲区溢出
 manhndd/cve-2019-19012
Oniguruma 中的整数溢出
 tarantula-team/cve-2019-19012
Oniguruma 6.x(6.9.4_rc2 之前版本)中 regexec.c 文件的 search_in_range 函数存在整数溢出,导致越界读取。
 natleoj/cve-2019-11933
WhatsApp媒体选择器中的堆损坏
 sophoslabs/cve-2019-0888
PoC for CVE-2019-0888 - Windows ActiveX 数据对象(ADO)中的释放后使用漏洞
 sandi-go/cve-2018-8389
针对CVE-2018-8389的技术分析与概念验证,这是Internet Explorer的jscript.dll中的一个释放后使用漏洞,允许通过精心构造的ActiveXObject调用实现远程代码执行。
 nanabingies/cve-2018-19321
CVE-2018-19321
 sandi-go/cve-2018-12798
CVE-2018-12798 的概念验证漏洞利用程序,该漏洞是 Adobe Acrobat Reader 中的一个堆溢出漏洞,可通过恶意 PDF 文件实现远程代码执行。
 tylepr96/cve-2018-1000030
Python 2.7.14 竞争条件 UAF 概念验证









