
 #1

 microsoft/avml
用于取证和应急响应的便携式 Linux 内存采集工具,可捕获与 LiME 兼容的内存镜像,并支持可选压缩与远程流式传输。
 mvt-project/mvt
面向 Android 和 iOS 设备的取证收集与分析工具包,利用公开和私有的入侵指标(IOC)识别由已知间谍软件造成的潜在入侵。
 cgsecurity/testdisk
恢复丢失的分区并修复引导扇区;从损坏的磁盘和文件系统中提取480多种文件格式,用于数据恢复和取证。
 abrignoni/aleapp
Android 日志事件和 Protobuf 解析器
 abrignoni/ileapp
解析 iOS 和 iPadOS 取证提取,生成 HTML、TSV、时间线、KML 和 LAVA 报告,支持模块化工件发现和加密 iTunes 备份。

 mgreen27/detectraptor
一个用于分享公开可用的 Velociraptor 检测内容的仓库。
 securityronin/memory-forensic
浏览任意内存转储。发现隐藏之物。通过单个静态 Rust 二进制文件进行 Linux + Windows 内核取证——无需 Python。
 cherojeong/extundelete
从 ext3 和 ext4 文件系统中恢复意外擦除的文件,利用 inode 扫描和块恢复技术进行取证与数据丢失恢复。
 gnu-mirror-unofficial/ddrescue
从损坏或故障的存储设备中复制数据,处理读取错误,并执行高效的救援操作,以尽可能多地恢复数据。
 wireshark/wireshark
捕获和分析网络流量,具备深度数据包检测、数百种协议的协议解码以及捕获文件支持,可用于故障排除、取证和安全调查。
 security-onion-solutions/securityonion
用于威胁狩猎、入侵检测、日志管理、事件响应和端点可见性的开源安全监控平台,集成了 SIEM 和全数据包捕获功能。
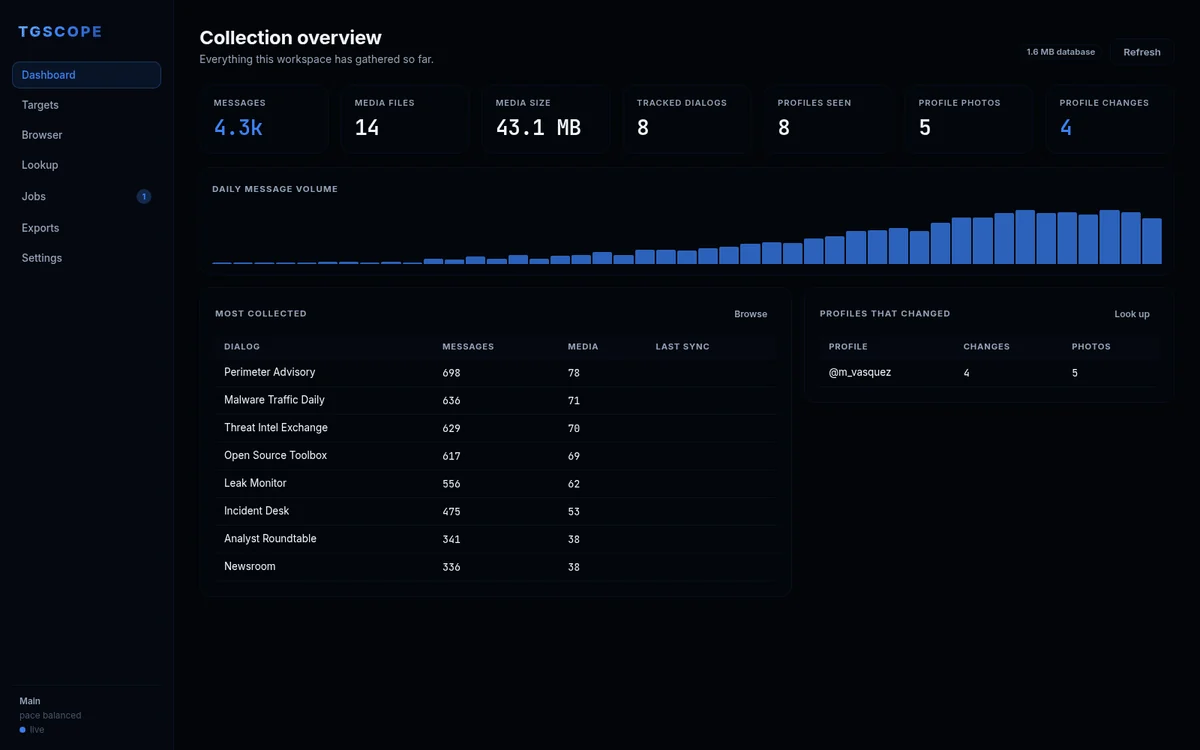 itsmoorgrove/tgscope
Telegram OSINT、抓取和归档,以本地 Web 应用形式呈现。多账号收集、个人资料查询(含历史照片和变更差异)、十种导出格式。
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
针对 Dropper GCleaner 的逆向工程分析,该恶意软件使用具有弹性的 C2 基础架构、内核驱动程序加载、PowerShell/Conhost 执行以及 .rdata 载荷提取。包含 30+ 个 C2 域名、NtLoadDriver 及完整 API 列表。
 cenobyte-vincit/memdumper
滥用 macOS 调试器授权和 DYLD_INSERT_LIBRARIES 来转储或搜索正在运行进程的内存,同时将 EDR 归因转移到已签名的辅助二进制文件。
 0x0allenace/soc-analyst-portfolio
一个精选作品集,展示我的SOC调查、威胁狩猎项目、DFIR实验室、检测工程、技术博客和网络安全研究。
 0x0allenace/windows-malware-behavioral-analysis
使用 FLARE-VM 和 REMnux 对模拟的多阶段 Windows 恶意软件样本进行行为恶意软件分析。以证据驱动的 DFIR 调查,包含 IOC 提取、MITRE ATT&CK 映射和检测工程。






