
 #1

 basil00/windivert
用于捕获、过滤、丢弃、修改和重新注入网络流量的用户态 Windows 数据包拦截库,可用于构建嗅探器、防火墙、NAT、VPN 和 IDS。
 akshay-m-singh/ocaml-marshal-vulnerability
我发现了一个整数溢出漏洞,可绕过 OCaml 针对 CVE-2026-28364 的修复:通过 Marshal 反序列化导致堆内存泄露和 SIGBUS 崩溃。包含 PoC、安全公告和建议补丁——已在 OCaml 5.5.1 中修复(OSEC-2026-18)。
 kolbicz/wqfiles
File browser, app data manager and cache cleaner for iOS 26 and 27 (worse_query, no jailbreak)
 forensicworks/hopline
Bitcoin investigation tools in your browser: follow the money, label wallets, flag patterns with reasons and write a verifiable report. Nothing to…
 djad04/php2shell-deep-dive
深入解析 PHP2Shell 的技术细节:将两个 PHP 核心 CVE(内存耗尽崩溃与释放后使用)串联起来,进而实现堆布局操纵、ASLR 信息泄露以及远程代码执行。
 iartorias/coffee_explorer
熟悉的 PE 编辑器,采用 Visual Studio 风格重新设计,支持高 DPI 及更多功能。
 nighth4wkk/pe-parser
适用于 Linux 上可移植可执行文件的轻量级 C 解析器:提取头部、节区、导入、导出、资源、熵以及 MD5/SHA256 哈希,并输出 JSON 报告。
 macawad/whatsapp-valleyrat-analysis
通过 WhatsApp 投递的 Winos 4.0 / ValleyRAT 分阶段加载器:DLL 侧加载、BYOVD 终止 Defender(CVE-2026-36425)、基于 TCP 443 的自定义 C2 协议,以及此前未报告的 C2 基础设施。
 0xh3y3/cve-2026-42533
Reproduction lab for CVE-2026-42533 (nginx two-pass capture clobbering): HTTP and stream PoCs, heap leak/DoS tests, gdb analysis, and a full RCE…
 wtcyj/cve-2026-43805-analysis
CVE-2026-43805 的一天分析与净化器 PoC(IOKit IODMACommand DriverKit RPC 竞态,CWE-362)
 manalejandro/cve-2026-64507
针对 CVE-2026-64507 的 PoC 与检测工具:演示 classic-BPF JIT spray、JIT 内存复用,并通过内核符号与 ftrace 验证 IBPB 刷新缓解措施。
 chayewuu/prague-cve-2026-64560-os4.0
Kernel UAF exploit chain for CVE-2026-64560 on REDMI K90 Max (Android 17): race in posix-cpu-timers, KASLR leak, cred overwrite, and KernelSU module…
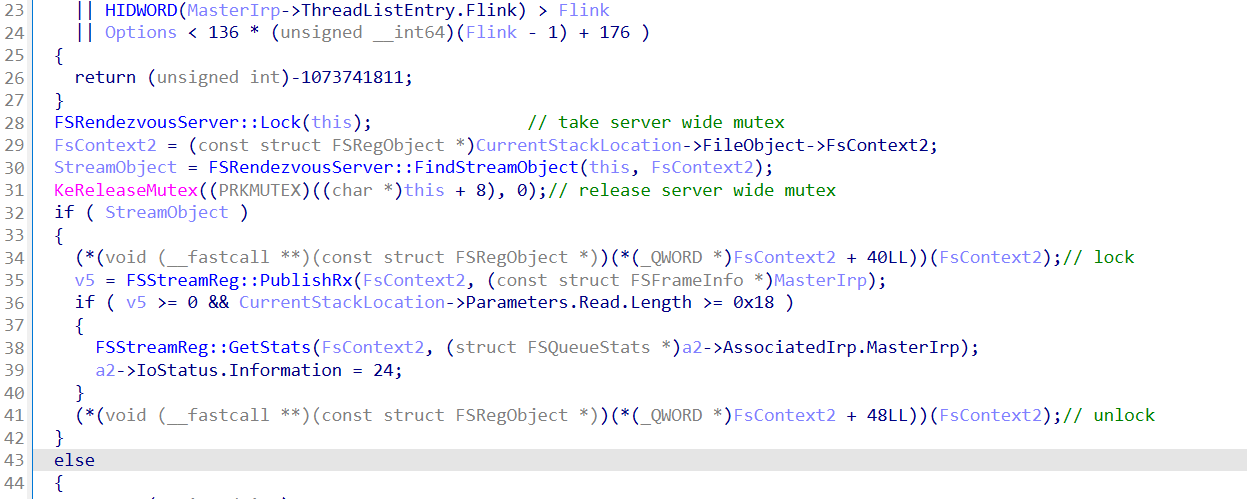 wkpwn/cve-2026-83834
对 FSRendezvousServer::PublishRx 和 ConsumeTx 中释放后使用竞态的分析,其中 Close() 可能在互斥锁释放与锁获取之间释放 FSStreamReg 对象。
 ylh440104/infinitycore-android-cve-2026-98256
ARM64 Android port of the official PoC for CVE-2026-98256, a Signal subsystem kernel race-condition local privilege escalation with hardcoded heap…
 tani2shell/node2shell-lab
Node.js Brotli OOB-write (CVE-2026-111497) practice lab — black-box, crash-gated double flag, AI-calibrated kill chain.









