
 #1
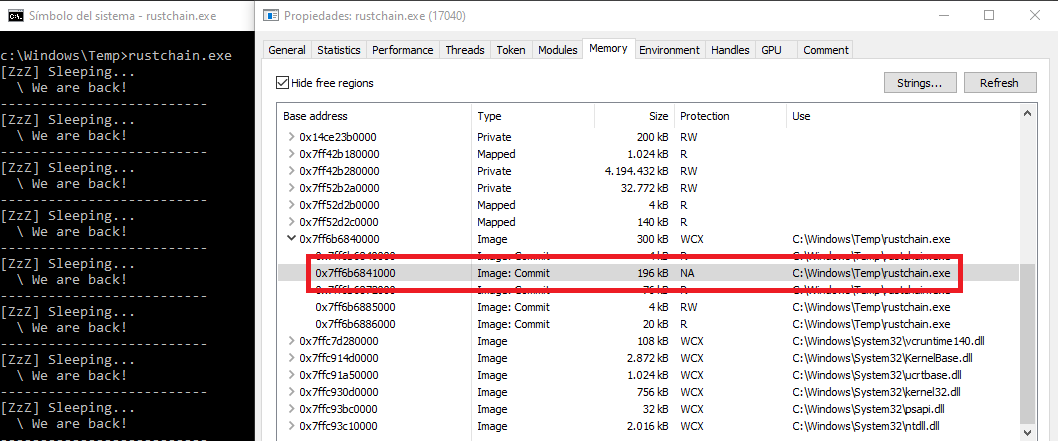

 smolfiddle/sentinelnav
SentinelNav:零依赖、纯 Python 二进制可视化和取证工具。
 attackercan/teamviewer-dumper
从内存中导出 TeamViewer ID 和密码。比其他工具效果好得多。
 airbus-cert/yara-ttd
在时间旅行调试跟踪中使用 YARA 规则
 packtpublishing/learning-linux-binary-analysis
学习Linux二进制分析,由Packt出版
 almandin/ntdsdotsqlite
一个用于将 NTDS.dit 文件转换为 SQLite 格式的小工具。
 essexrich/threatactors-ttps
该仓库旨在共享威胁行为者使用的战术、技术和程序相关信息。最初针对勒索软件团伙,随后扩展到其他类型的威胁。
 fishermavis/bsod_bitlocker_recover
用于提取Bitlocker VMK密钥的Python脚本
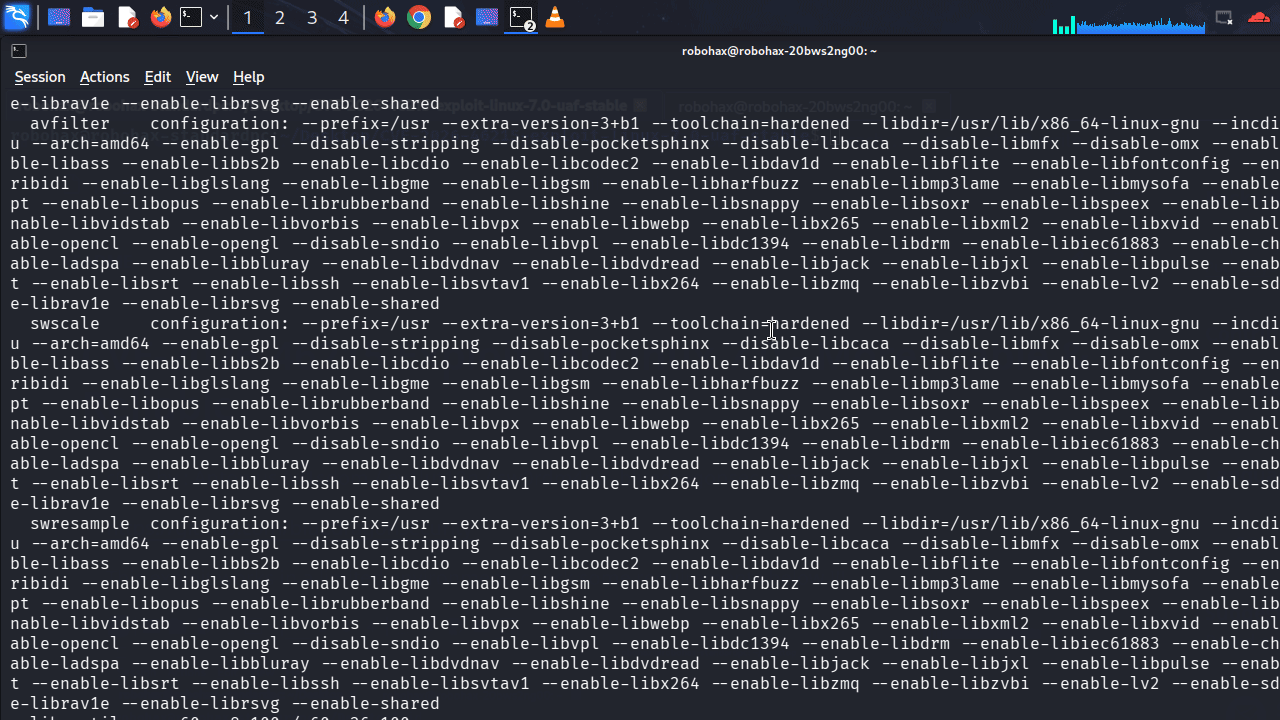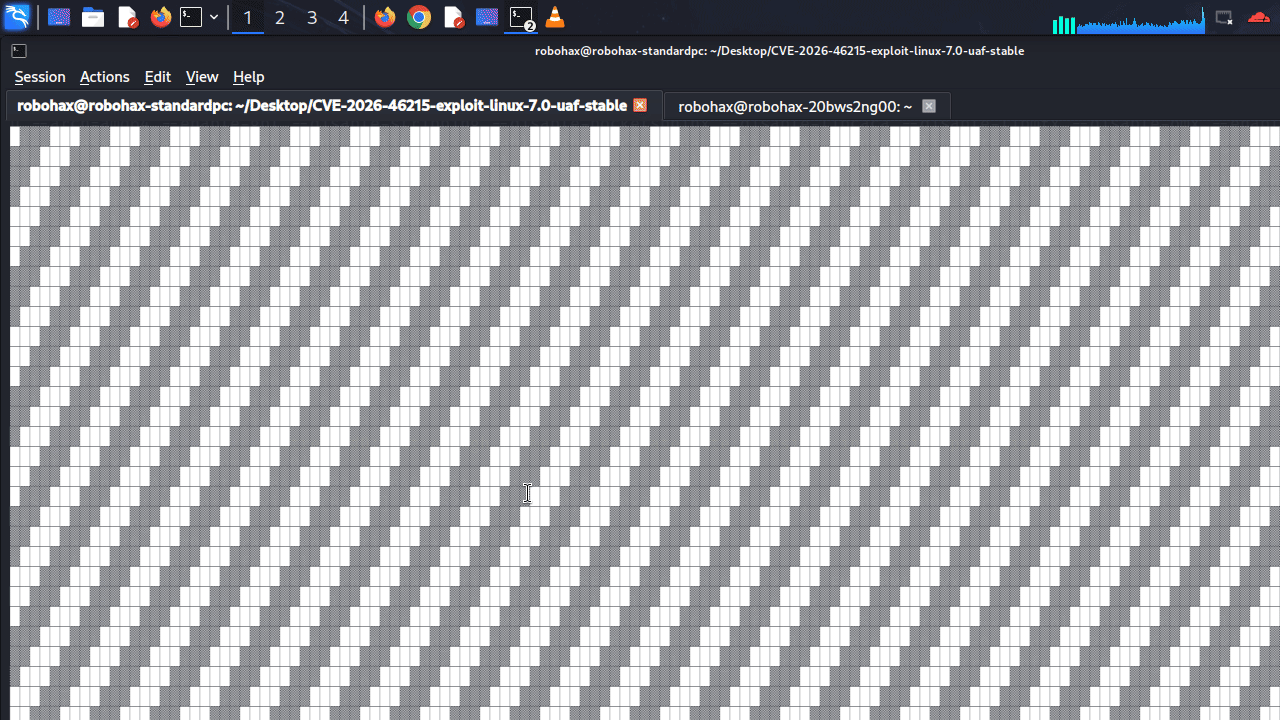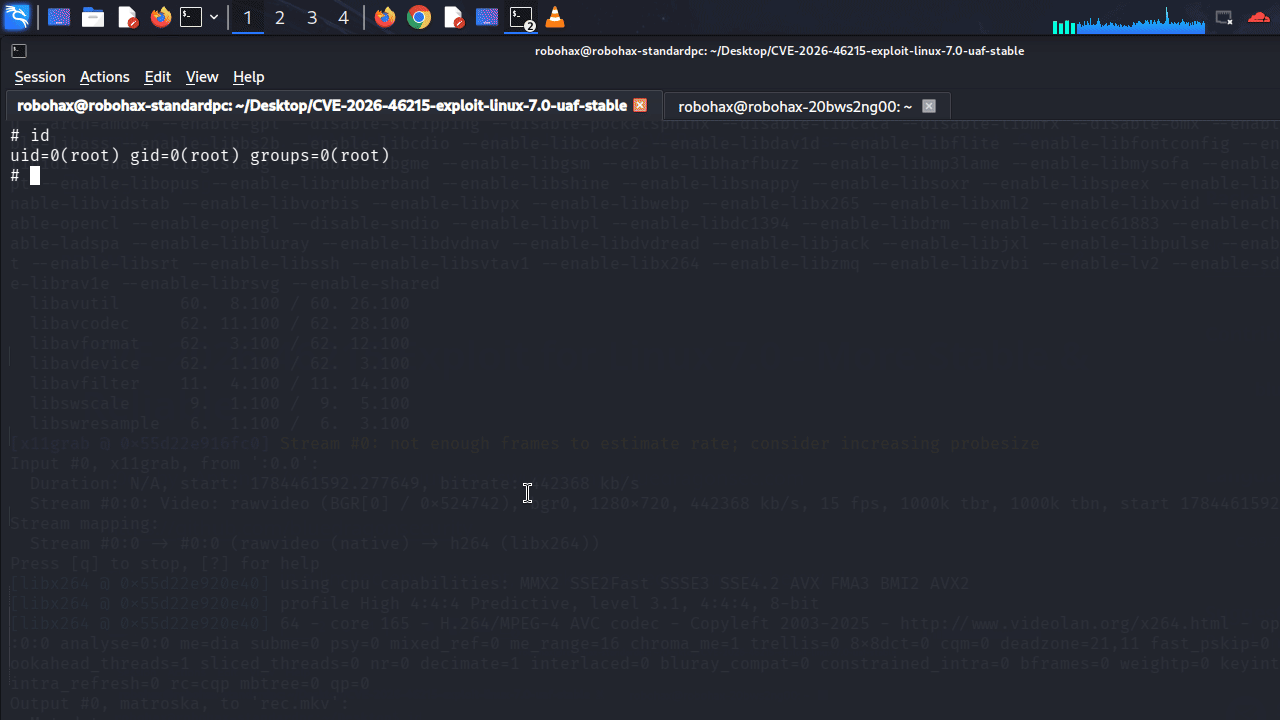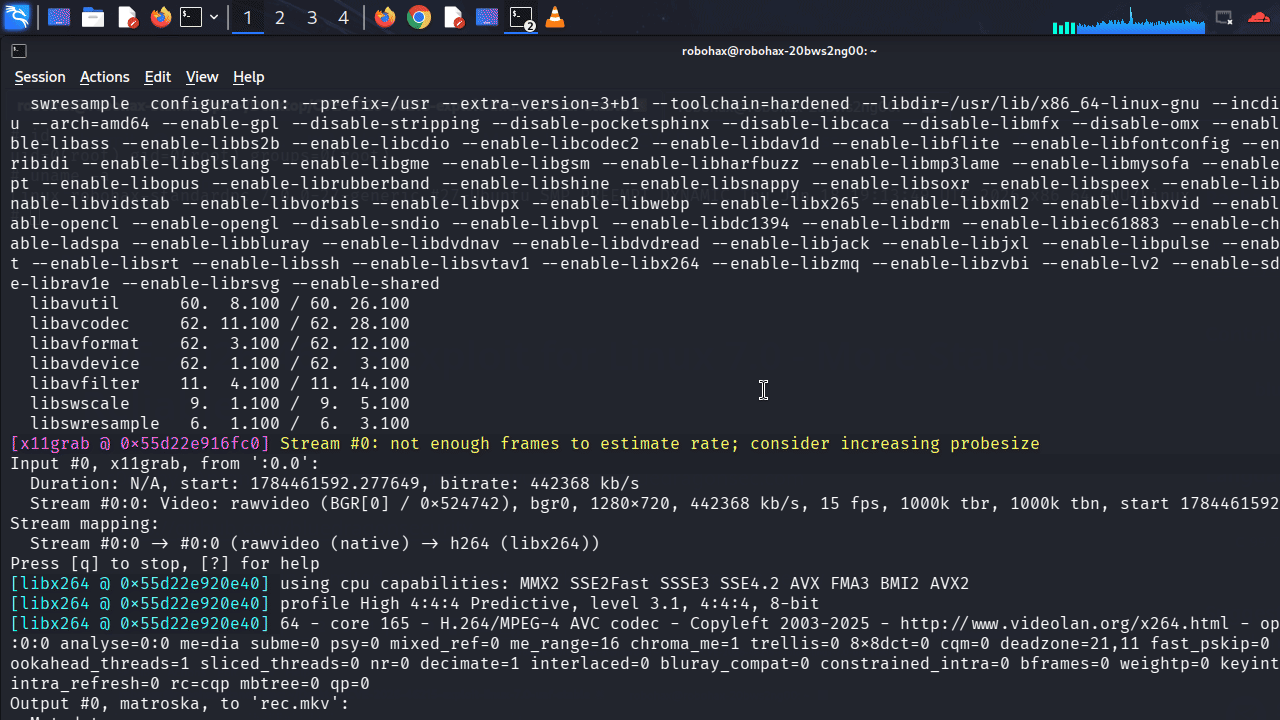 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 DRM GEM UAF Exploit for Linux 7.0 - 针对 Linux 内核 7 释放后使用(use-after-free)漏洞的首个可运行 PoC - 作者:Antonius(sw0rdm4n、w1sdom、ev1lut10n)
 nao-sec/ramnit_traffic_parser
解析 Ramnit 的流量
 salaheldinfikri/kalim_backdoor
卡利姆后门恶意软件报告
 securest8/npm-incident-response
用于检测 keyv/cacheable 供应链攻击的扫描器:可发现受感染的 npm 包、验证 payload 哈希,并在仓库(repo)与主机(host)两种模式下查找持久化植入。
 zach115th/toolshellfinder
扫描 Windows IIS 日志,查找 CVE-2025-53770 和 CVE-2025-53771 的迹象
 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
使用EDR遥测和静态恶意软件分析,对严重级别的零点击远程代码执行漏洞(CVE-2025-21298)进行技术调查和主机遏制。
 ra3edaj/lab-dfir-cve-2023-38831
d
 renukaselvar/libunwind_cve-2015-3239_after
用于展开处理器调用栈的库,支持多种架构和操作系统,包含构建和回归测试说明。
 clausing/scripts
用于数字取证、事件响应和网络分析的Python和Perl脚本集合,包括哈希签名工具和报文grep实用程序。









