
 #1

 lethal-forensics/macos-collector
macos-collector - 面向 DFIR 的 macOS 取证痕迹自动化收集工具

 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
逆向工程 Vidar Stealer:从混淆的内存字符串到 Chrome 进程注入、恶意 JS 执行,以及在 Google 和 Reddit 上的活动会话劫持。
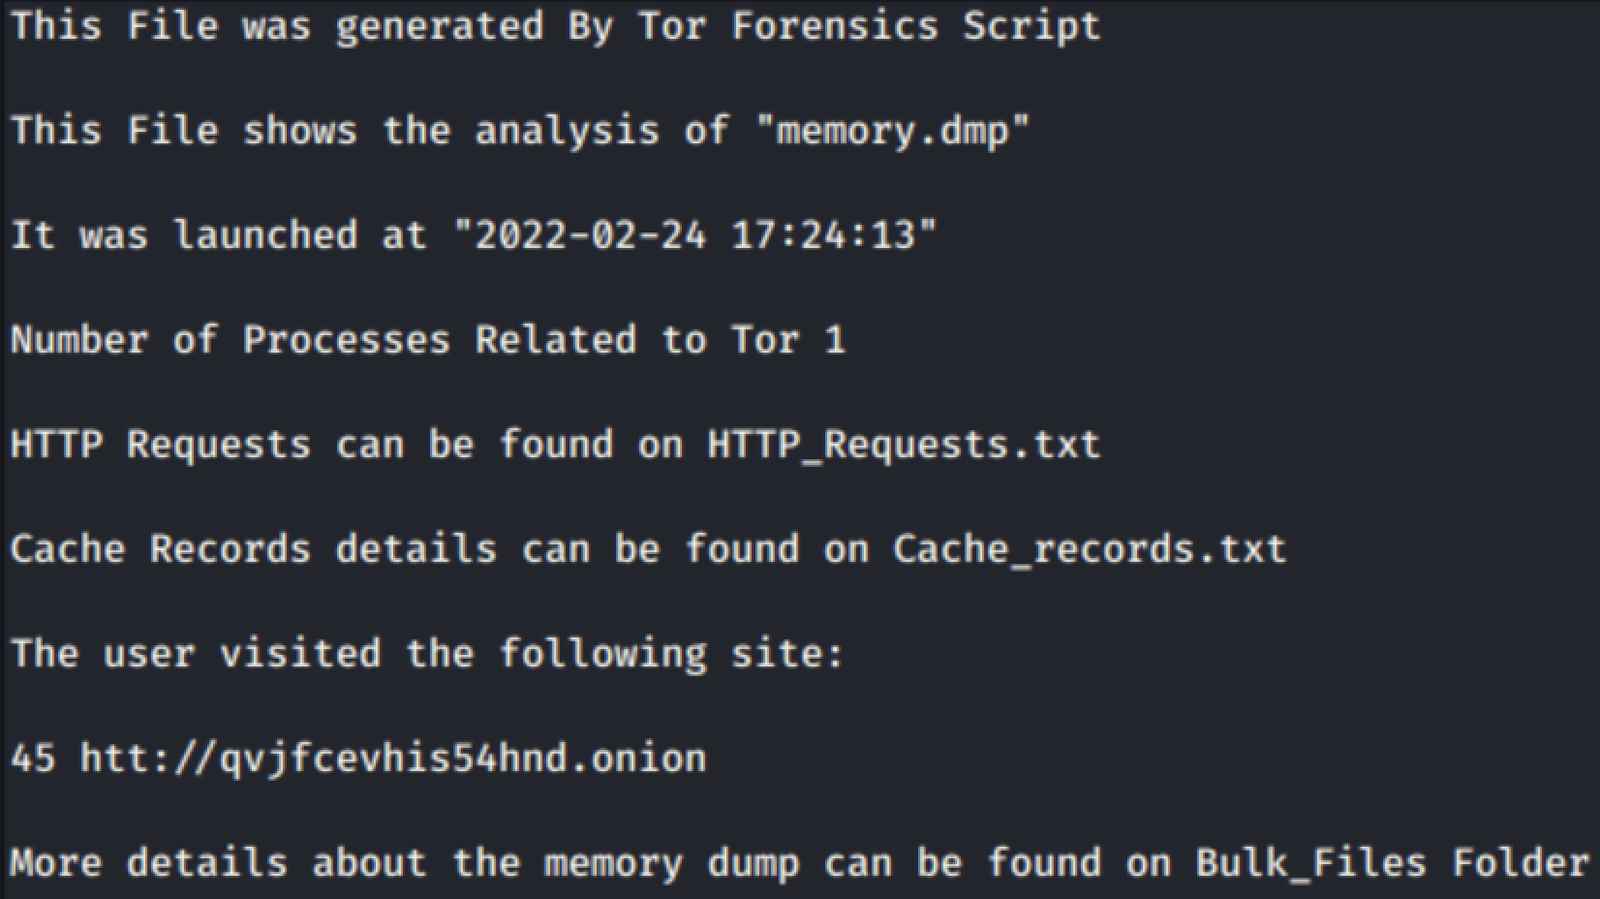 exmak-s/cve-2021-46702
概念验证脚本,用于分析 Windows 内存转储以恢复访问过的 Tor 洋葱服务,通过利用不当的内存释放机制绕过 Tor 浏览器的匿名性。
 mmozeiko/aes-finder
用于在运行进程中查找AES密钥的工具
 memn0ps/matrix-rs
Rusty Hypervisor - 使用 Rust 编写的 Windows 内核 Blue Pill Type-2 虚拟机监控器(代号:Matrix)
 certcc/keyfinder
一个用于查找和分析私钥(及公钥)文件的工具,包括对 Android APK 文件的支持。
 packetsifter/packetsiftertool
PacketSifter 是一款工具/脚本,旨在帮助分析人员筛选数据包捕获文件(pcap)以发现值得关注的流量。PacketSifter 接受一个 pcap 文件作为参数,并输出多个文件。
 3nou9h/cve-2026-9256-poc
演示 nginx 的 ngx_http_rewrite_module 中 CVE-2026-9256 堆缓冲区溢出漏洞,附带用于堆/libc 泄漏及 worker 崩溃的 PoC 脚本。
 star-laboratory/prism
PrISM:一种可扩展的概率性 RowHammer 缓解方案(ISCA 2026)。Ramulator2 源码与评估脚本。
 dwexi/entropystrip
算法化PE去混淆器、香农熵雷达与事件分类引擎
 bobikl/cve-2026-43499-t807d
Android kernel exploit research package for CVE-2026-43499, containing popsicle exploit source, embedded su payload, root bridge helper, and…
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
只读 IOC 扫描器与缓解工具包,用于 cPanel 与 WHM EmailTrack SQL 注入(CVE-2026-67401)。执行版本指纹识别、文件完整性检查、日志分类,并为防御者提供加固指导。
 adilkurtulmus/linux-copy-fail-cve-2026-31431
CVE-2026-31431(Copy-Fail)的概念验证漏洞利用程序,该漏洞是 Linux 内核中 AF_ALG 与 splice() 的缺陷,可实现页缓存投毒和本地权限提升。包含分析、实验室结果和检测脚本。











