Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
ThreatHound — 针对Windows事件日志的自动化威胁狩猎和事件响应工具,集成Sigma规则、实时检测和取证工件分析。 | Kitploit
工具/GitHubGitHub/mazx0p/threathound
数字取证威胁情报事件响应日志分析
GitHubmazx0p/threathound

ThreatHound

针对Windows事件日志的自动化威胁狩猎和事件响应工具,集成Sigma规则、实时检测和取证工件分析。

查看仓库
160162592年前Kitploit 审核通过
分享

Threathound--logo

ThreatHound

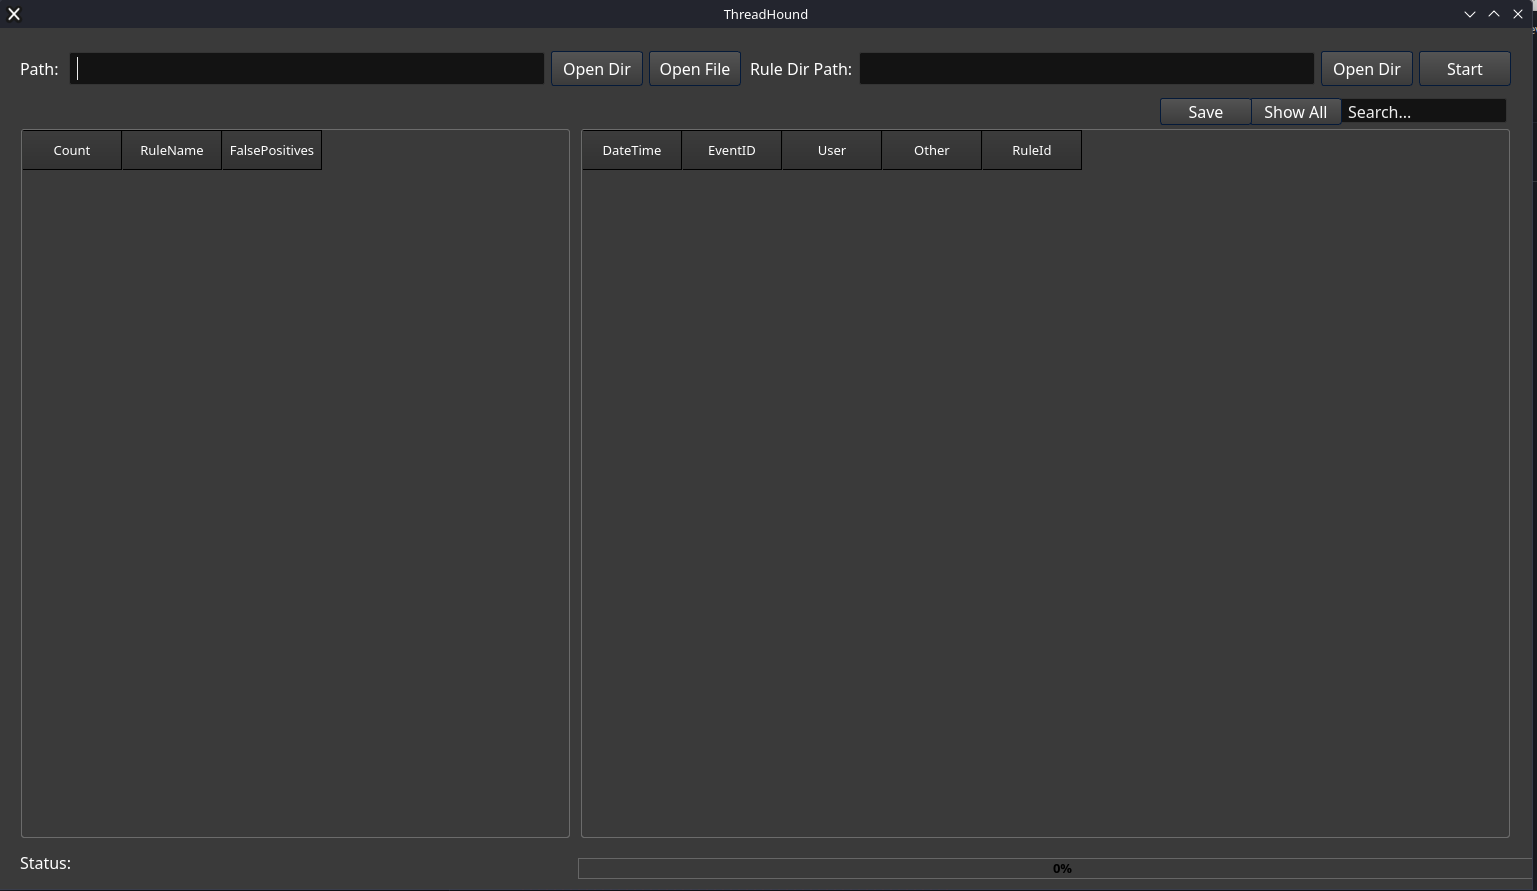
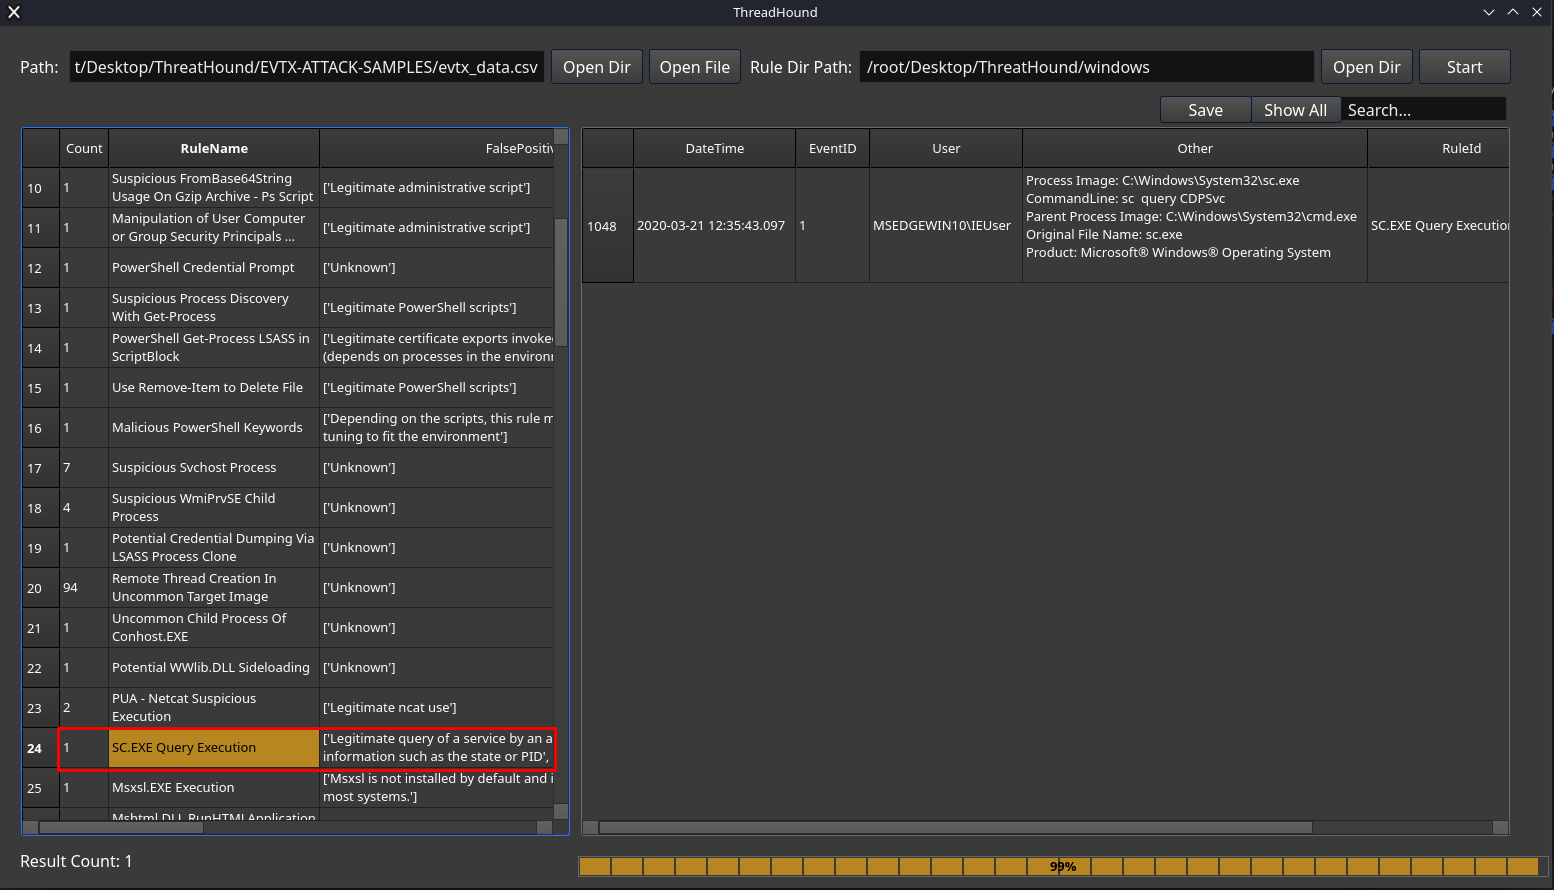
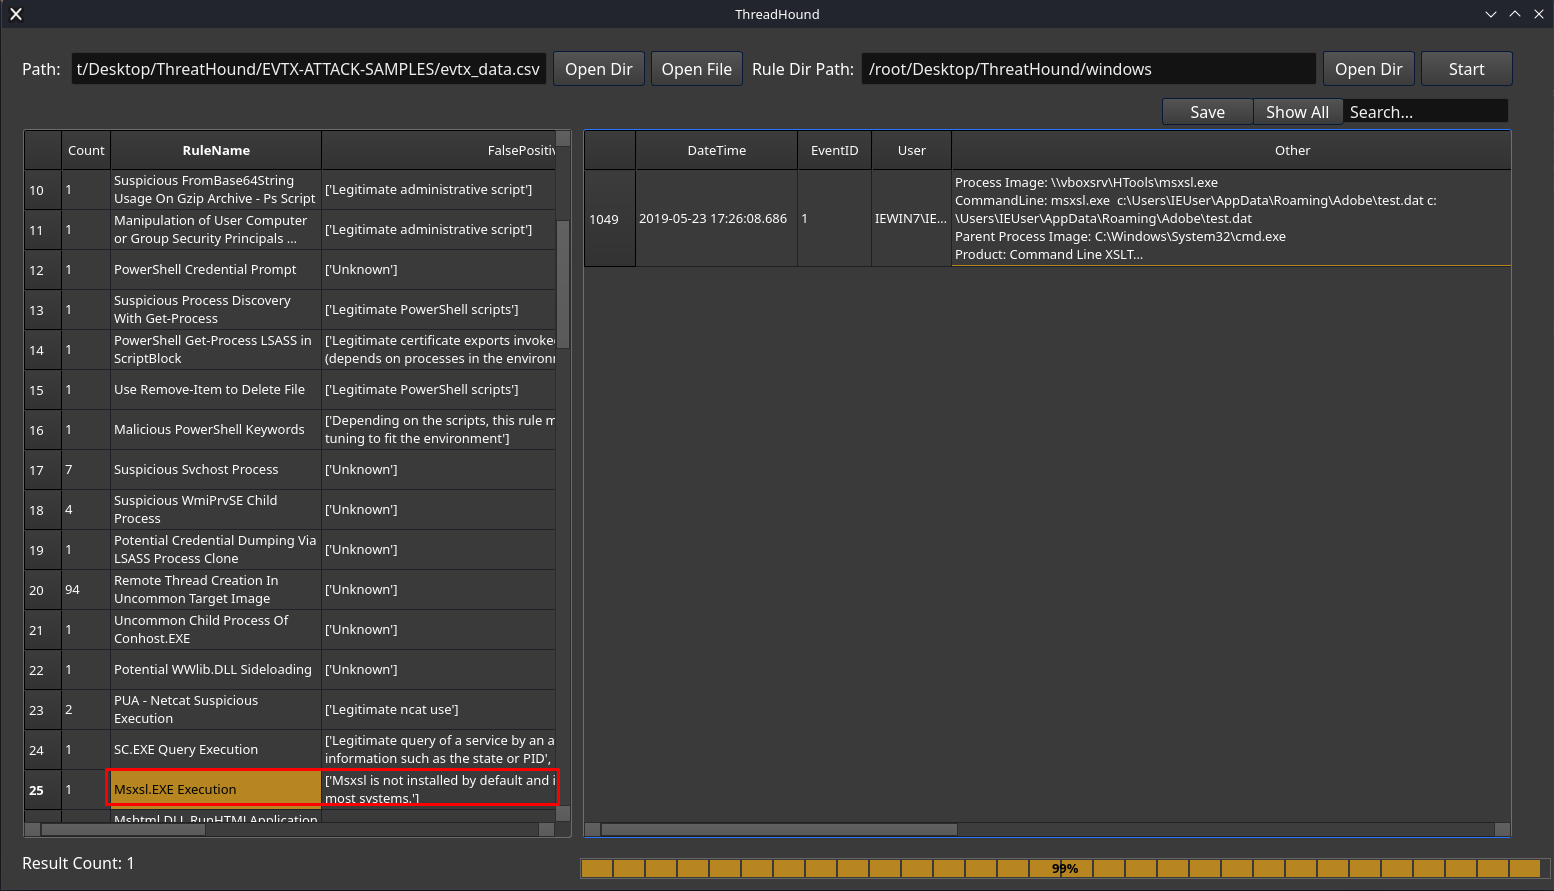
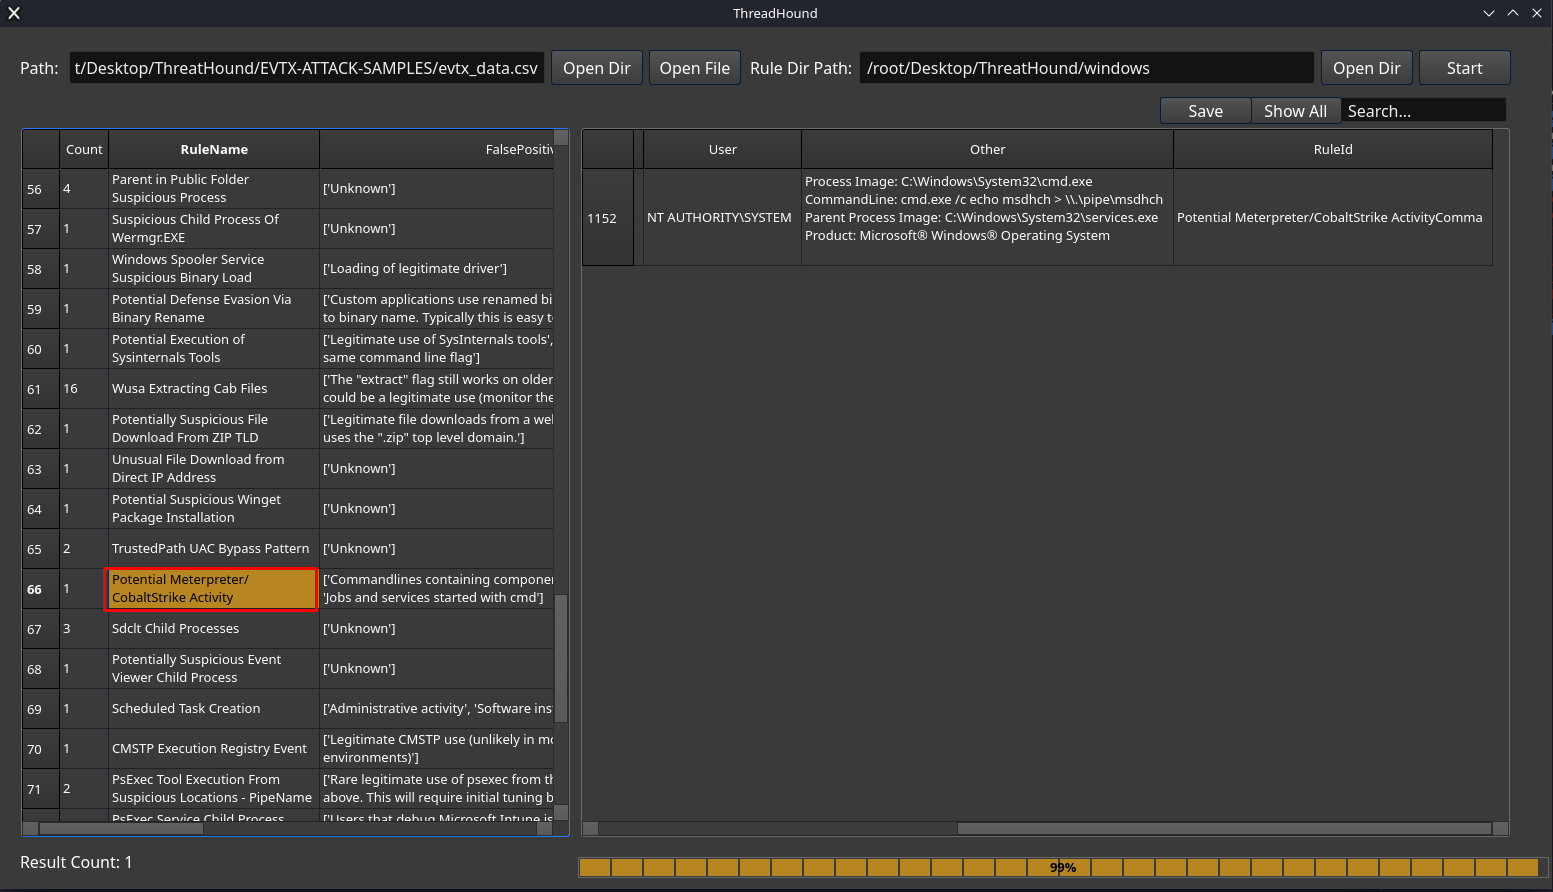
ThreatHound 是一款先进的网络安全工具,旨在实现高效的威胁检测与分析,专注于 Windows 事件日志。它提供了用户友好的界面来管理和分析安全数据。主要功能包括日志分析、Sigma 规则集成以及实时威胁检测。

主要特性:

  • 针对 Windows 事件日志的威胁狩猎、受损评估和事件响应自动化
  • 每日从源头下载并更新 Sigma 规则
  • 包含超过 50 条内置检测规则
  • 支持超过 2300 条 Sigma 检测规则
  • 动态支持新的 Sigma 规则,并可将其加入检测规则库
  • 轻松添加任何你偏好的检测规则
  • 可轻松在 mapping.py 中添加新的事件日志源类型
  • Sigma 规则管理:无缝管理和处理 Sigma 规则。

    V2 特性:

    • 更快!
    • 将所有输出以 CSV 格式保存,包含完整详情。
    • 搜索功能。
    • 日志分析:使用自定义映射和过滤器分析日志。
    • 用户界面:直观的图形界面,便于交互和可视化。
    • 命令界面:也可仅使用命令行。
    • 数据可视化:以图形方式呈现数据,便于洞察。
    • 实时分析:实时处理和分析数据。
    • 可定制性:易于根据不同的网络安全需求进行定制。
    • 兼容性:跨平台兼容,支持多种数据格式。

DFIR 专业人员专有特性:

  • 取证数据分析:具备分析取证工件的能力,助力数字调查。
  • 事件响应工具包:提供安全事件快速响应的必要工具,帮助 DFIR 团队快速评估和应对威胁。
  • 时间线分析:支持构建和分析事件时间线,对理解事件活动顺序至关重要。
  • 工件关联:促进不同数字工件之间的关联,帮助识别恶意活动和入侵点。
  • 日志整合与分析:整合并分析来自不同来源的日志,提供安全相关事件的全面视图。
  • 与取证工具集成:提供与流行取证工具的集成能力,增强其在 DFIR 场景中的实用性。

理想使用场景:

  • 安全监控:对于希望加强安全监控能力的组织,ThreatHound 提供实时分析和告警。
  • 事件调查:在发生安全事件时,其深度分析功能有助于快速理解和响应。
  • 合规与报告:凭借全面的数据处理能力,ThreatHound 协助维护合规标准,并为审计生成详细报告。
  • 教育与培训:其用户友好的界面和全面的功能集使 ThreatHound 成为网络安全培训教育环境的绝佳工具。

我构建了以下内容:

  • 一个专为 Python 支持 Sigma 规则的后端
  • 一个专为 Python 解析 evtx 的后端
  • 一个专为 CSV 与 Sigma 规则匹配的后端
  • 一个专为 evtx 与 Sigma 规则匹配的后端

待办事项:

  • 支持专用于 DNS 查询的 Sigma 规则
  • 修改检测算法的速度,使其更快
  • 添加支持 SIEM 的 CSV 输出
  • 更多功能

安装:

$ git clone https://github.com/MazX0p/ThreatHound.git
$ cd ThreatHound
$ pip3 install - r requirements.txt
$ pyhton3 ThreatHound.py
  • 注意:glob 不支持包含空格的文件夹路径获取,请确保工具路径中没有空格(文件夹名称)。

演示:

tool

截图:

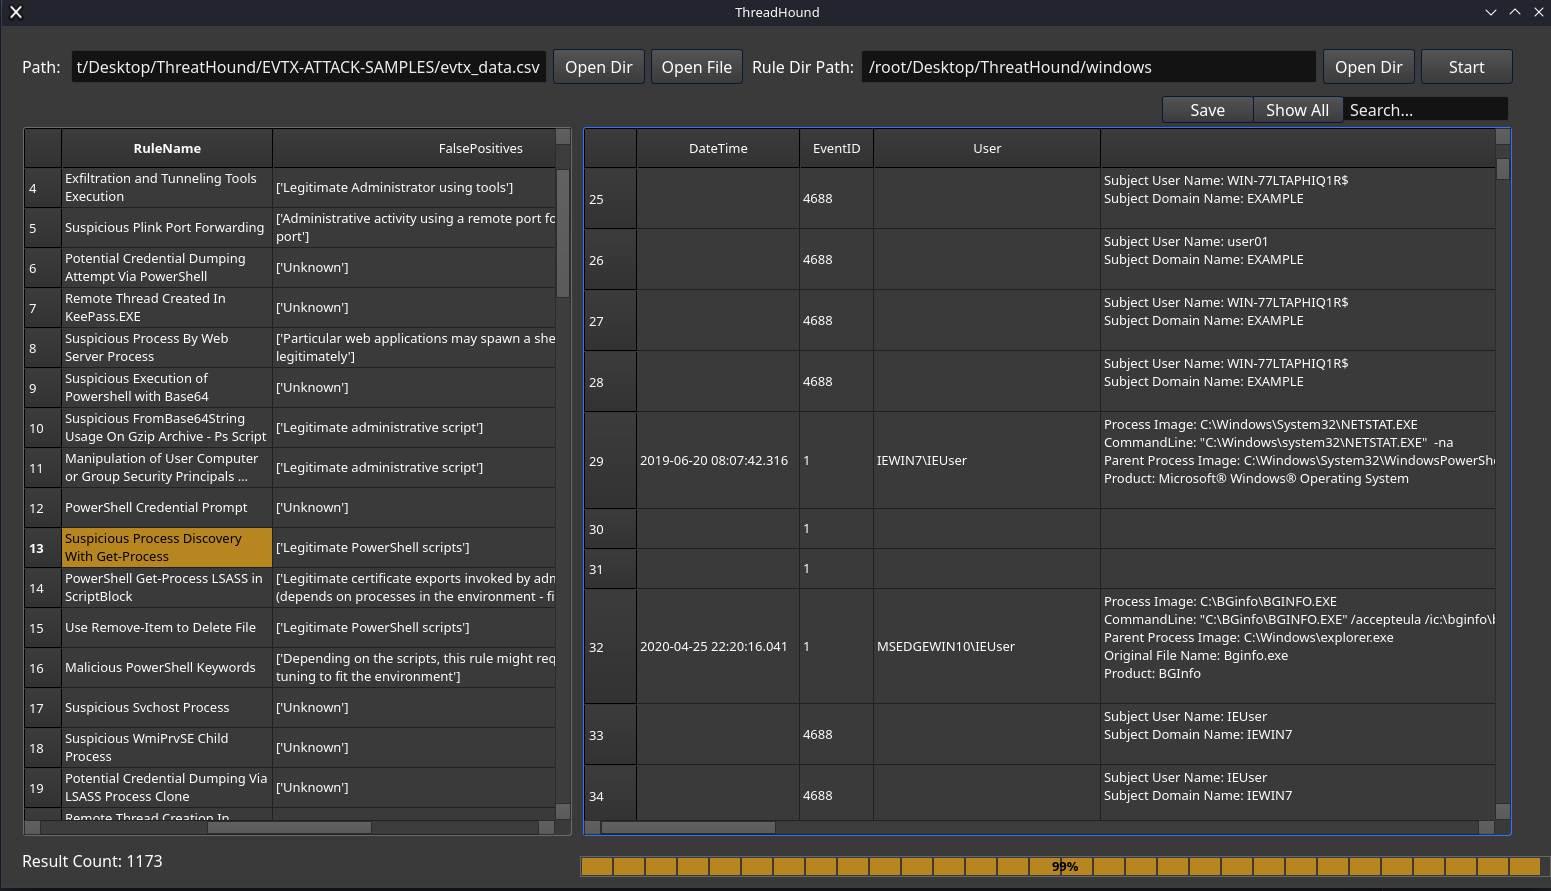
图形界面:

image

image

image

image

image

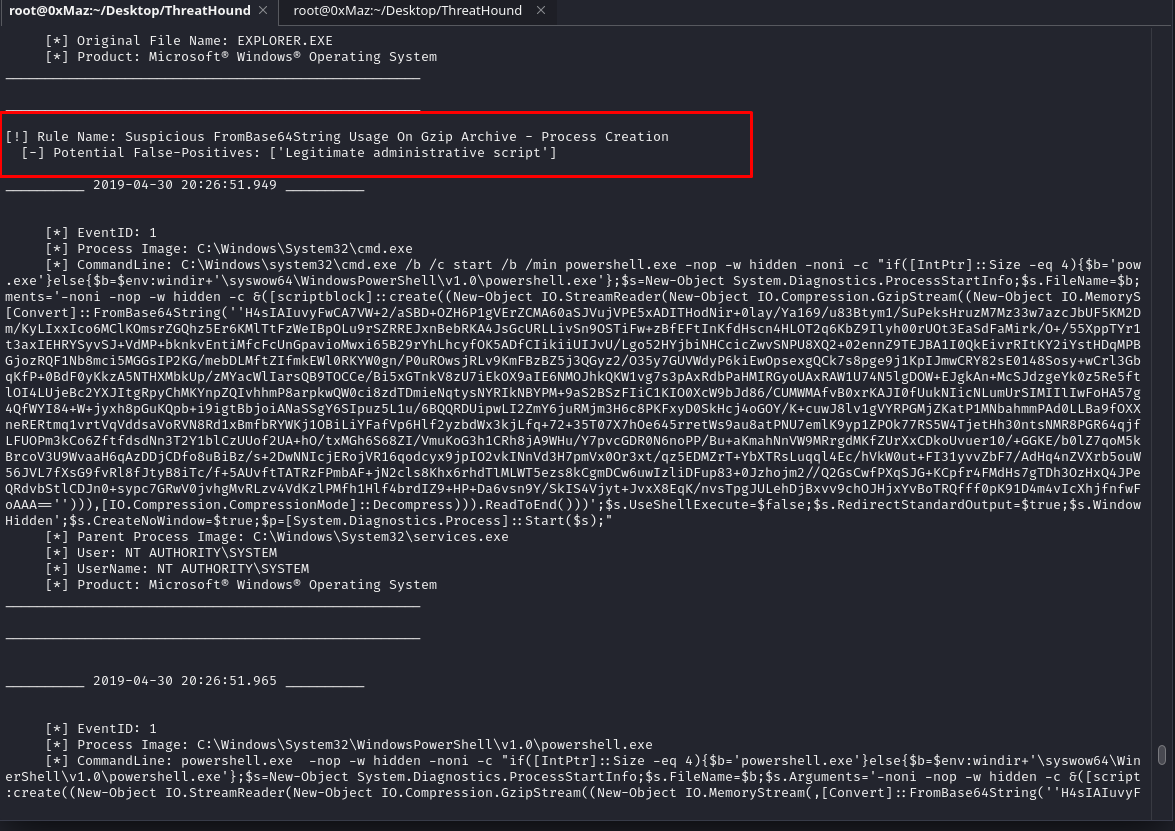
命令行:

image

image

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    402
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    260
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259

探索所有工具

浏览我们的工具集合

查看所有工具 →