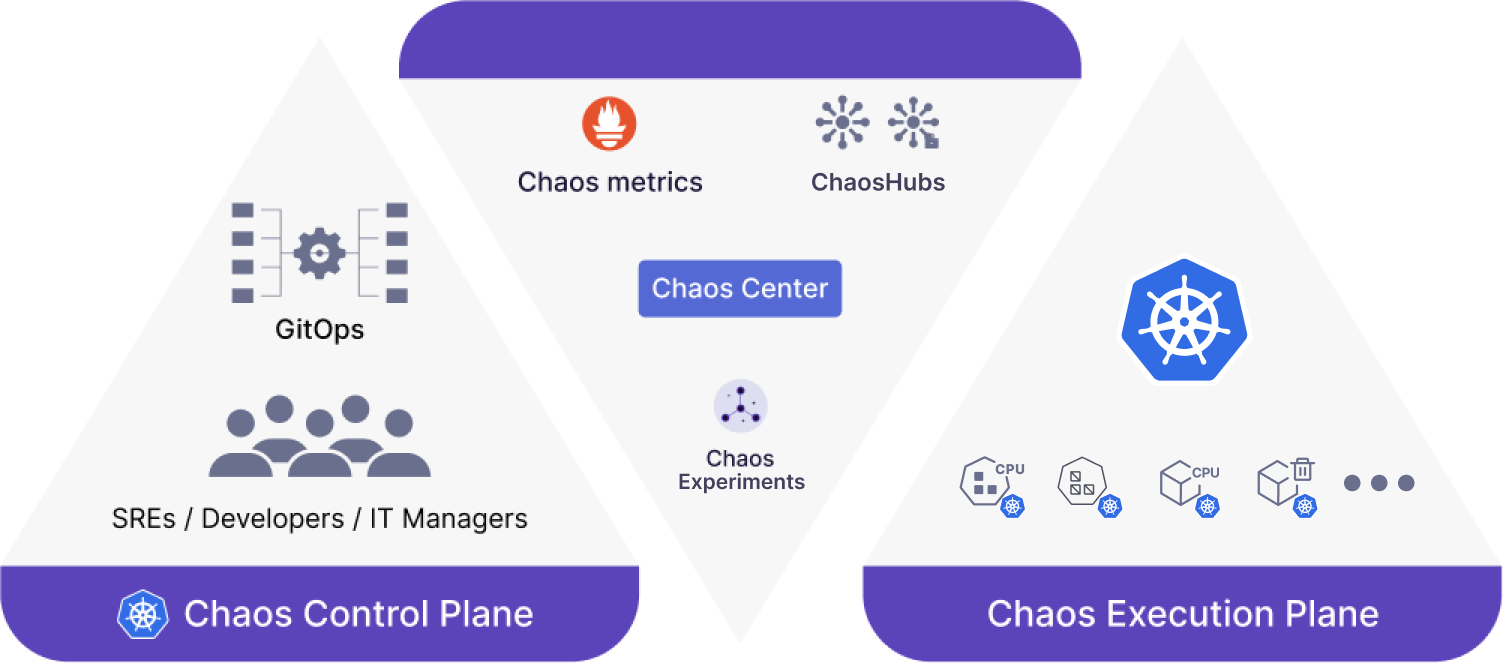
#1


 dependencytrack/dependency-track
利用SBOM(软件物料清单)识别并降低软件供应链风险的智能组件分析平台,通过持续的漏洞检测和策略执行实现。
 netalertx/netalertx
集中式网络可见性和持续的资产发现。监控设备,检测变化,并在分布式网络中保持感知。
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ 为网络安全蓝队精心策划的精选资源、工具及其他精彩内容合集。
 greenbone/openvas-scanner
该仓库包含 Greenbone Community Edition 的扫描器组件。
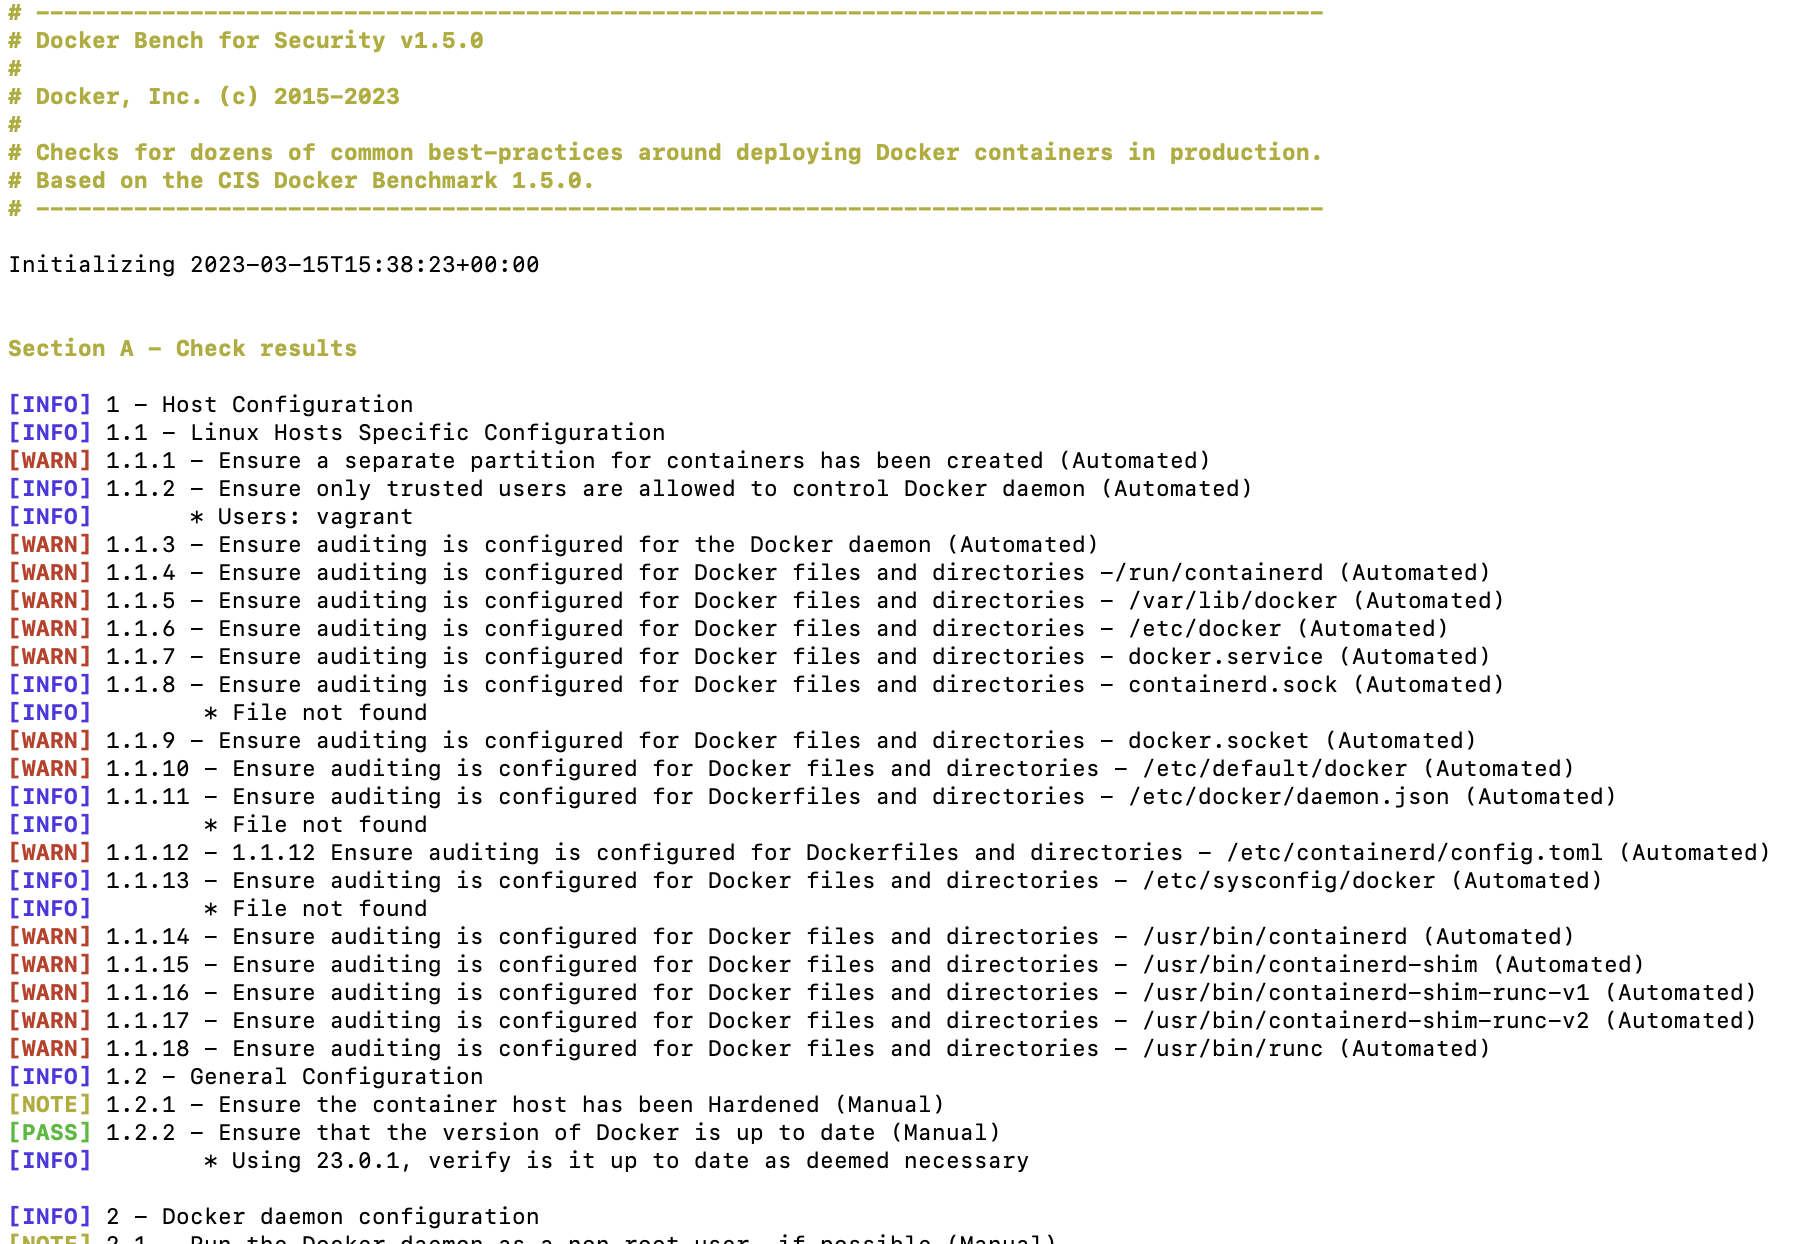 docker/docker-bench-security
The Docker Bench for Security 是一个脚本,用于检查在生产环境中部署 Docker 容器时的数十项常见最佳实践。
 open-policy-agent/gatekeeper
Kubernetes 策略引擎,提供基于 OPA 的准入控制、变更和审计功能,用于强制实施安全与合规配置。
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 zizmorcore/zizmor
静态分析工具,用于CI/CD系统,检测并修复GitHub Actions、Dependabot和pre-commit配置中的安全问题,包括模板注入、凭证泄露和权限错误配置。
 hahwul/dalfox
快速XSS扫描器,具备参数分析、WAF指纹识别和DOM/AST验证功能。支持通过CLI、管道或REST API进行反射型、存储型和基于DOM的XSS检测。
 perplexityai/bumblebee
只读的开发者端点扫描器,用于扫描磁盘上的包、扩展和开发者工具元数据,旨在检查对已知软件供应链入侵的暴露情况。
 complianceascode/content
生成 SCAP、Ansible、Bash 和 CEL 安全内容,用于 Linux 主机、容器和 Kubernetes 的合规性评估与自动化加固。
 pgbackrest/pgbackrest
Parallel backup and restore solution for PostgreSQL with encryption, delta restore, and multi-cloud object store support for enterprise disaster…
 dnscontrol/dnscontrol
Infrastructure as code for DNS!
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 semgrep/semgrep-rules
用于跨多种语言检测安全漏洞、危险代码模式和配置问题的静态分析规则包;可集成到 CI/CD 扫描工作流中。