
 #1
 digitalocean/nginxconfig.io
⚙️ 超强版 NGINX 配置生成器 💉
 zaproxy/zaproxy
开源Web应用安全扫描器,支持自动化漏洞检测、手动渗透测试和API安全测试,并内置基于代理的拦截引擎。
 nvidia/openshell
面向自主 AI 代理的沙箱运行时,通过声明式 YAML 策略强制执行文件系统、网络和进程约束,并支持端点绑定的凭据注入。
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 getsops/sops
简单灵活的机密管理工具
 prowler-cloud/prowler
Prowler 是全球使用最广泛的开源云安全平台,可在任何云环境中自动化安全与合规。立即连接你的代理,并基于 Agentic Cloud Defender 进行构建。
 facebook/infer
一个用于 Java、C、C++ 和 Objective-C 的静态分析器
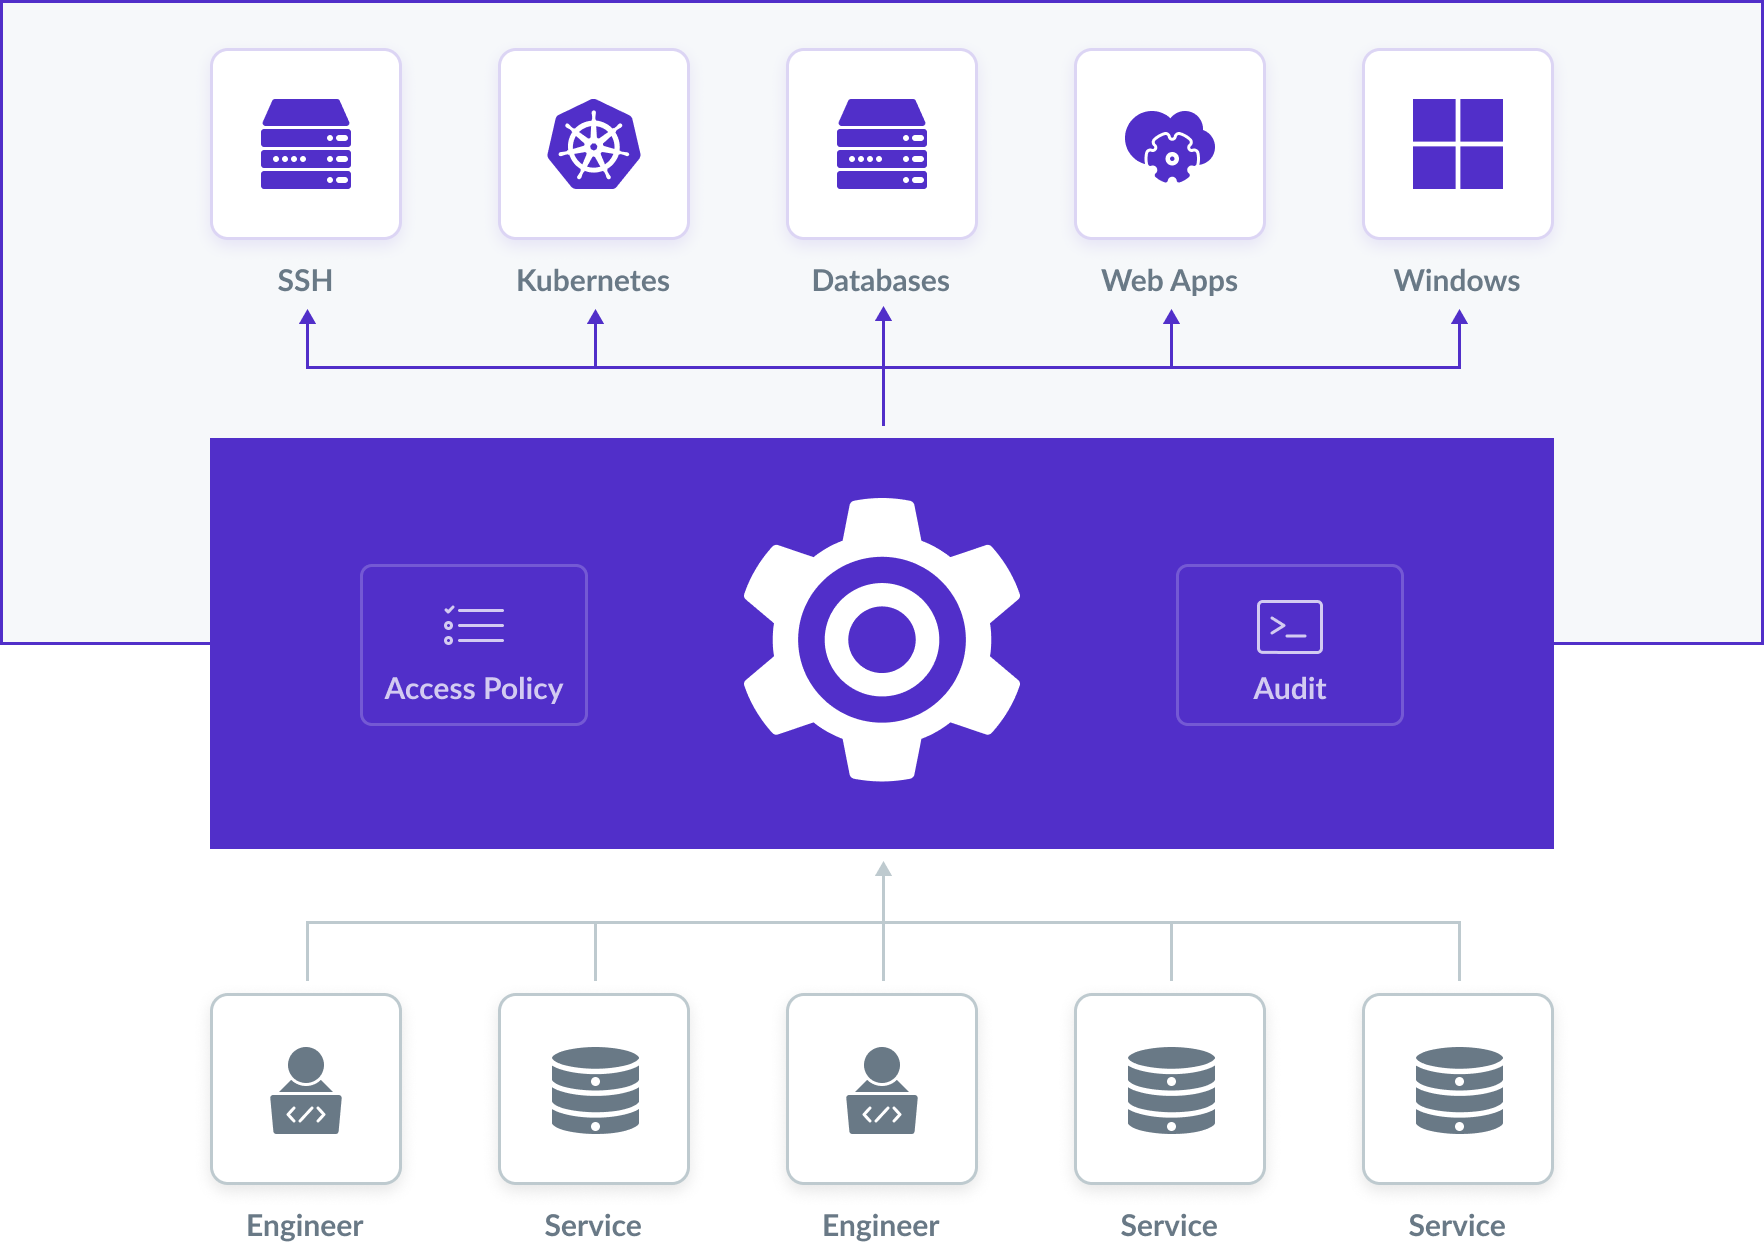 gravitational/teleport
访问并保护您全部基础设施的最简单、最安全的方式。
 semgrep/semgrep
Lightweight static analysis for many languages. Find bug variants with patterns that look like source code.
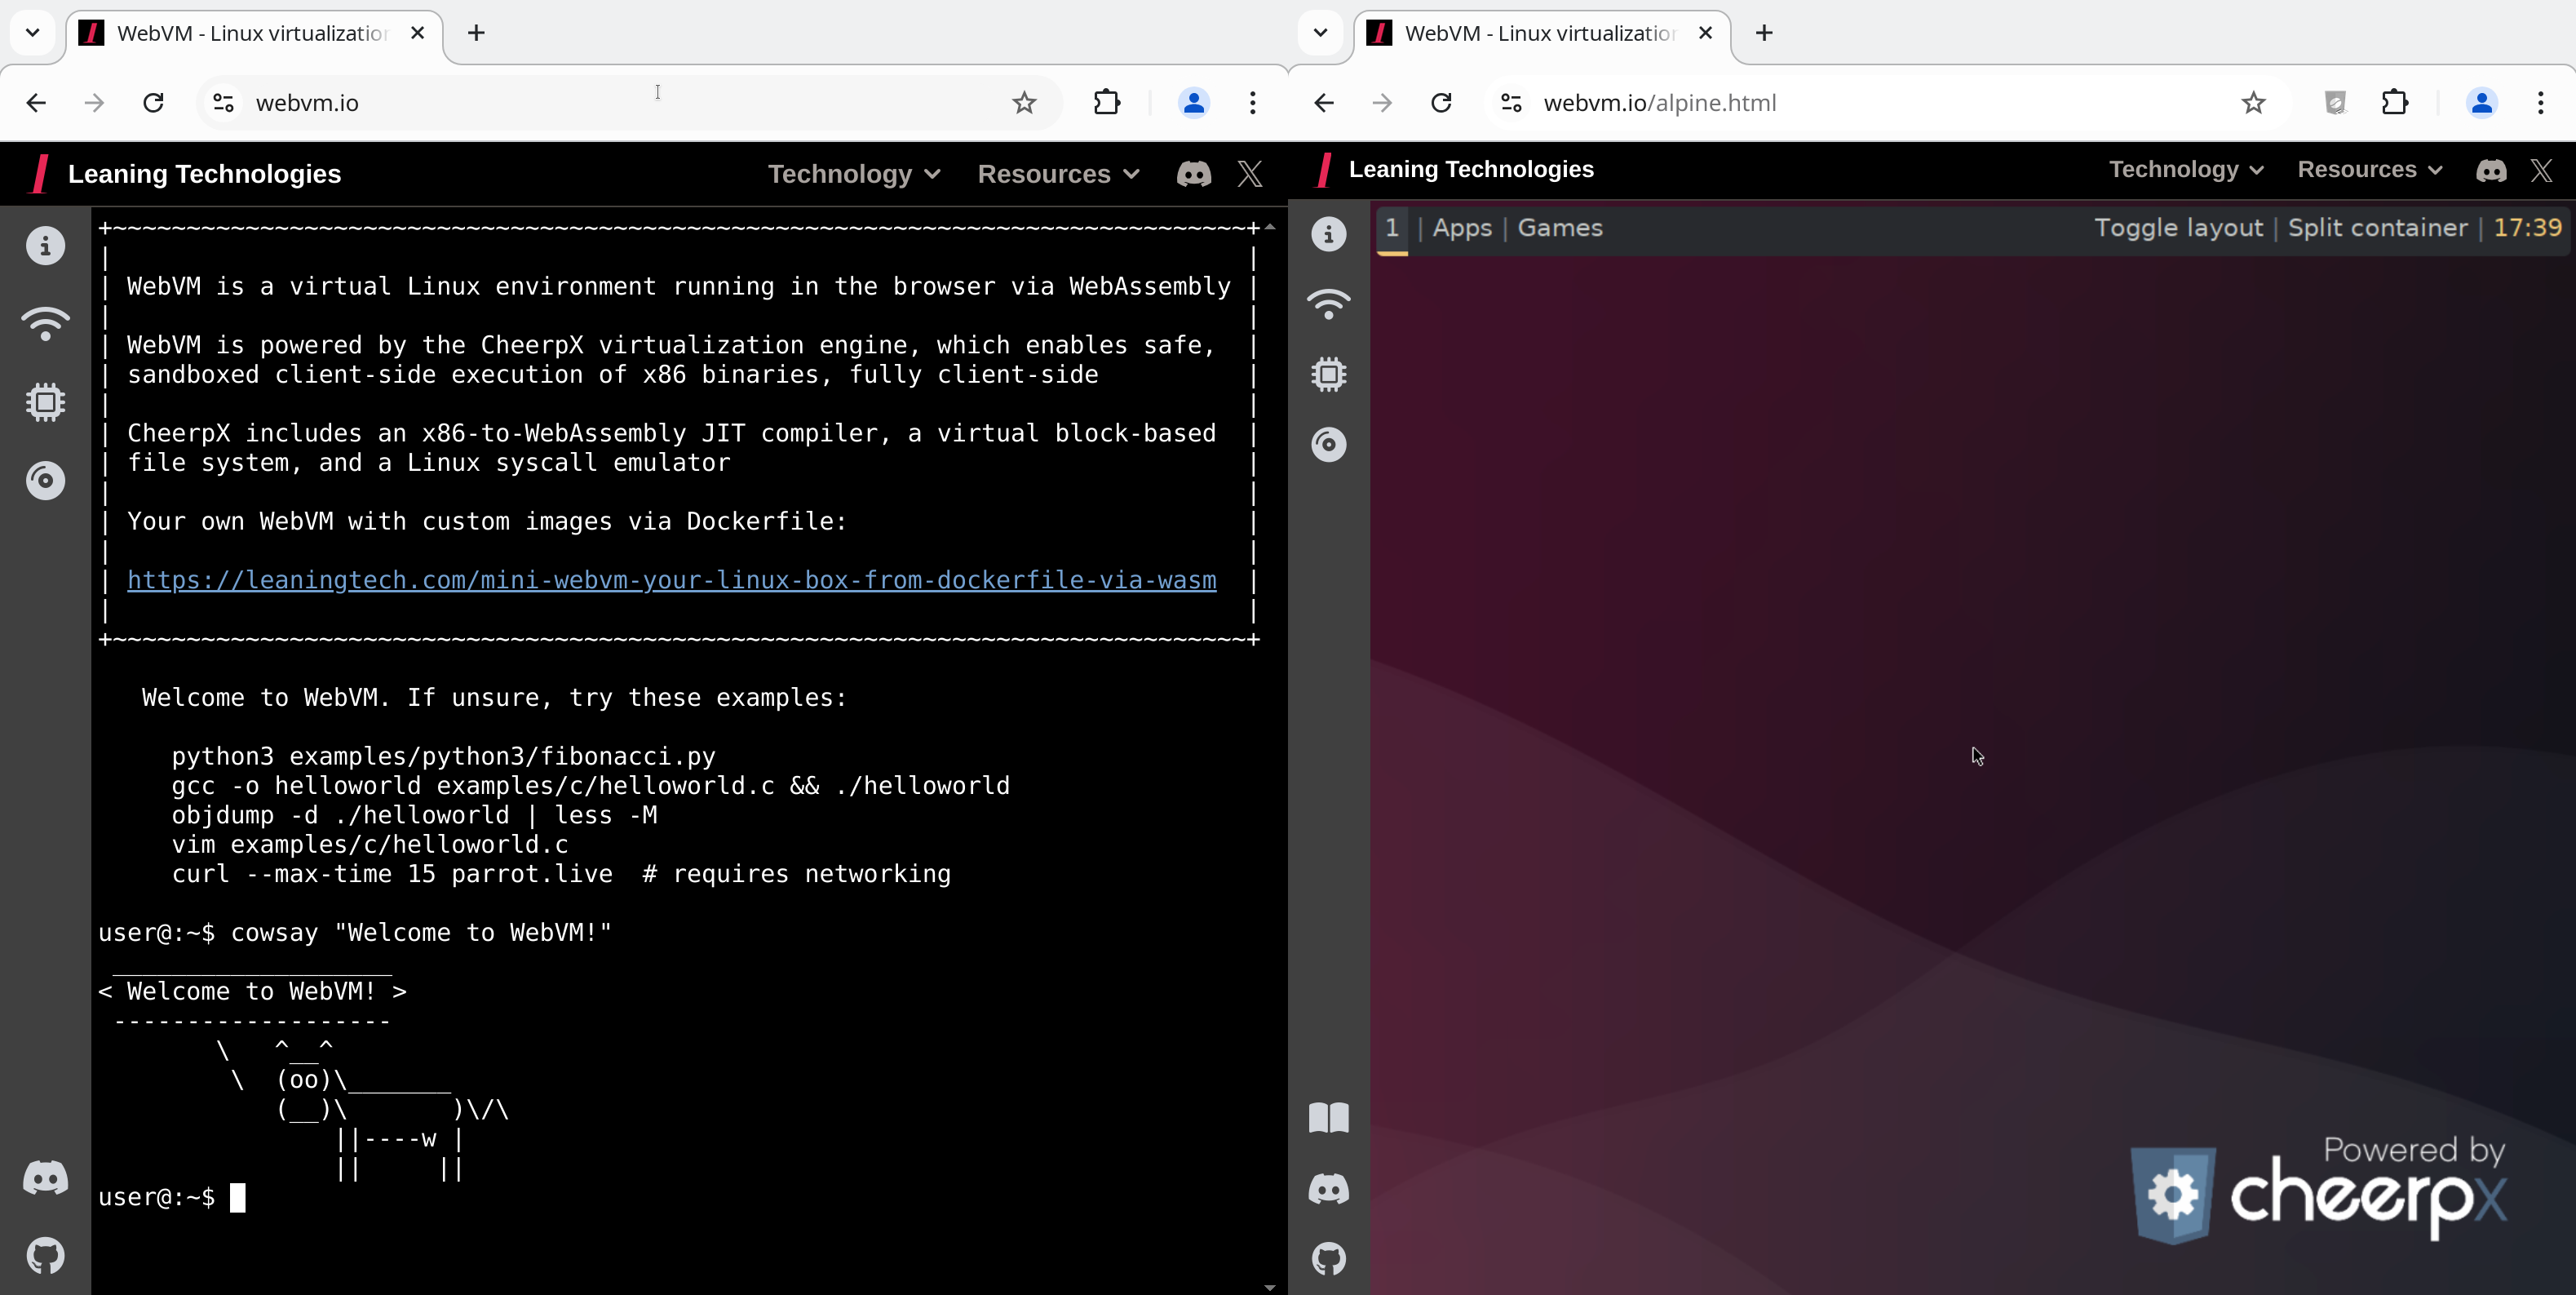 leaningtech/webvm
基于WebAssembly在浏览器中运行的客户端Linux虚拟机,支持Tailscale网络、基于Dockerfile的自定义镜像以及CTF挑战,用于安全教育和开发。
 trailofbits/skills
Trail of Bits Claude Code 技能,用于安全研究、漏洞检测和审计工作流程
 github/codeql
CodeQL:为全球安全研究人员提供支持,以及GitHub高级安全中代码扫描功能的库和查询。
 ccfos/nightingale
开源时间序列监控数据告警引擎。连接Prometheus、VictoriaMetrics、ElasticSearch等数据源。支持20+通知渠道、告警降噪、升级与自愈自动化。
 1n3/sn1per
Automated penetration testing & attack surface management platform. Recon, scan, exploit, report - 600+ exploits, 90+ integrations, 10K+ detections.
 future-architect/vuls
无代理漏洞扫描器,支持 Linux、FreeBSD、容器、WordPress、编程语言库、网络设备
 open-policy-agent/opa
声明式策略引擎,支持使用 Rego 语言在服务、Kubernetes、Terraform、Docker 和 API 之间实施授权与策略执行。








