#1
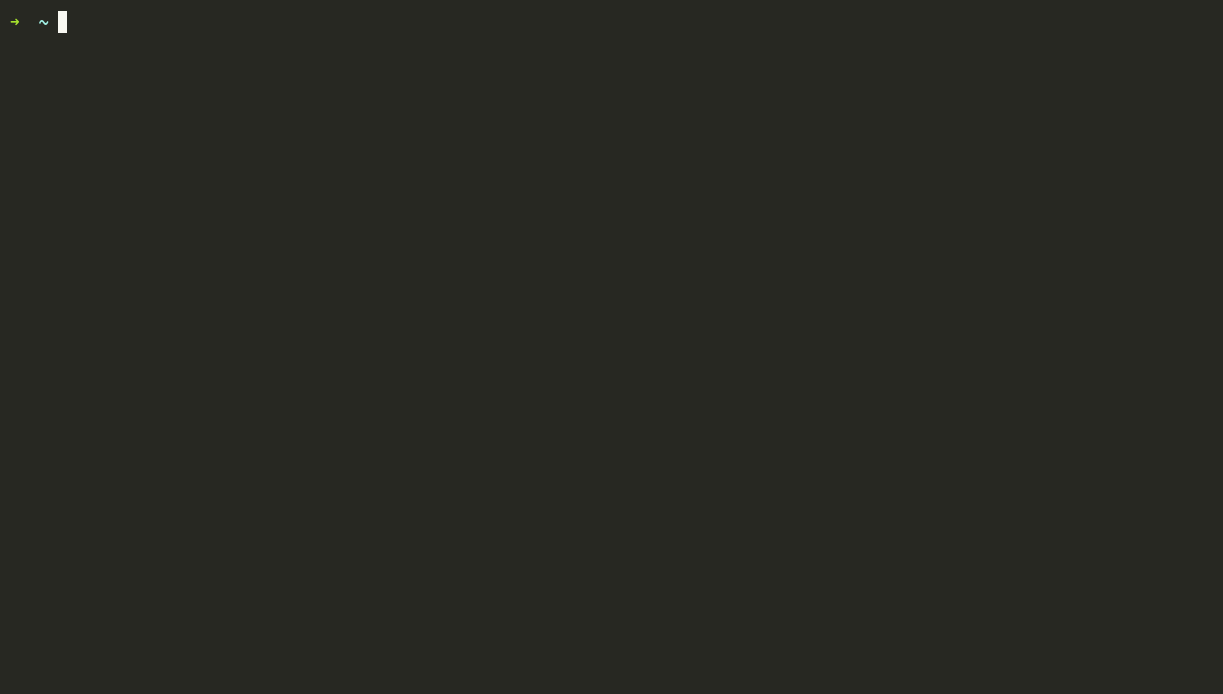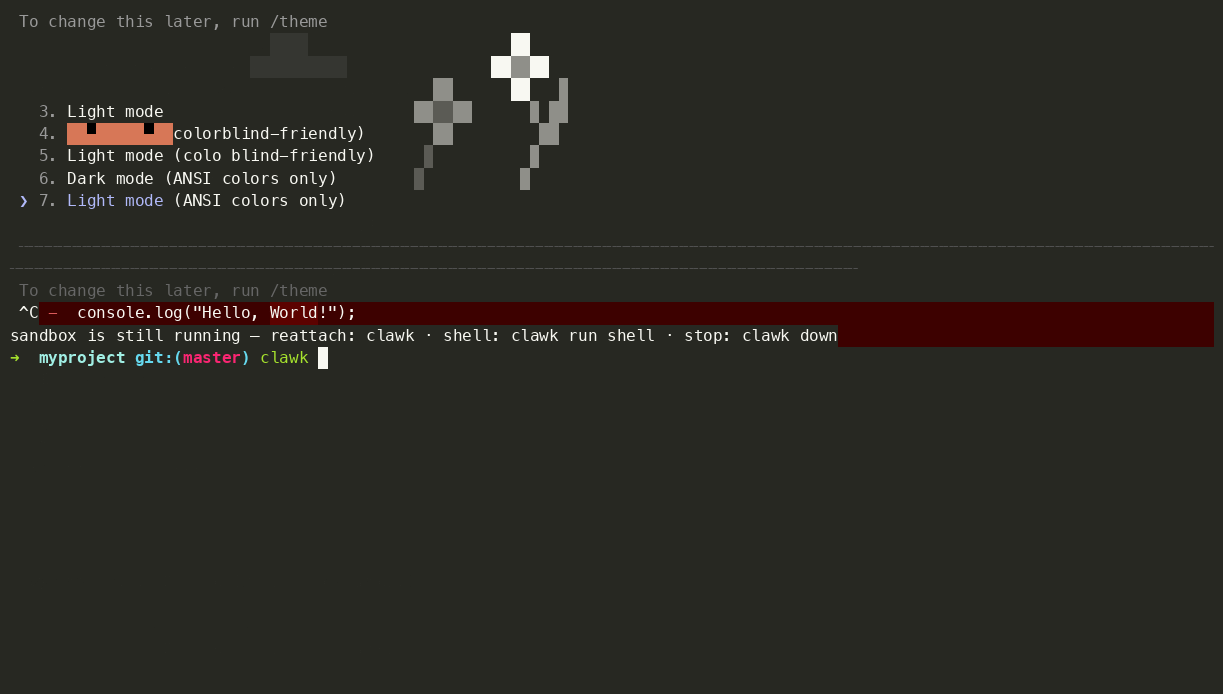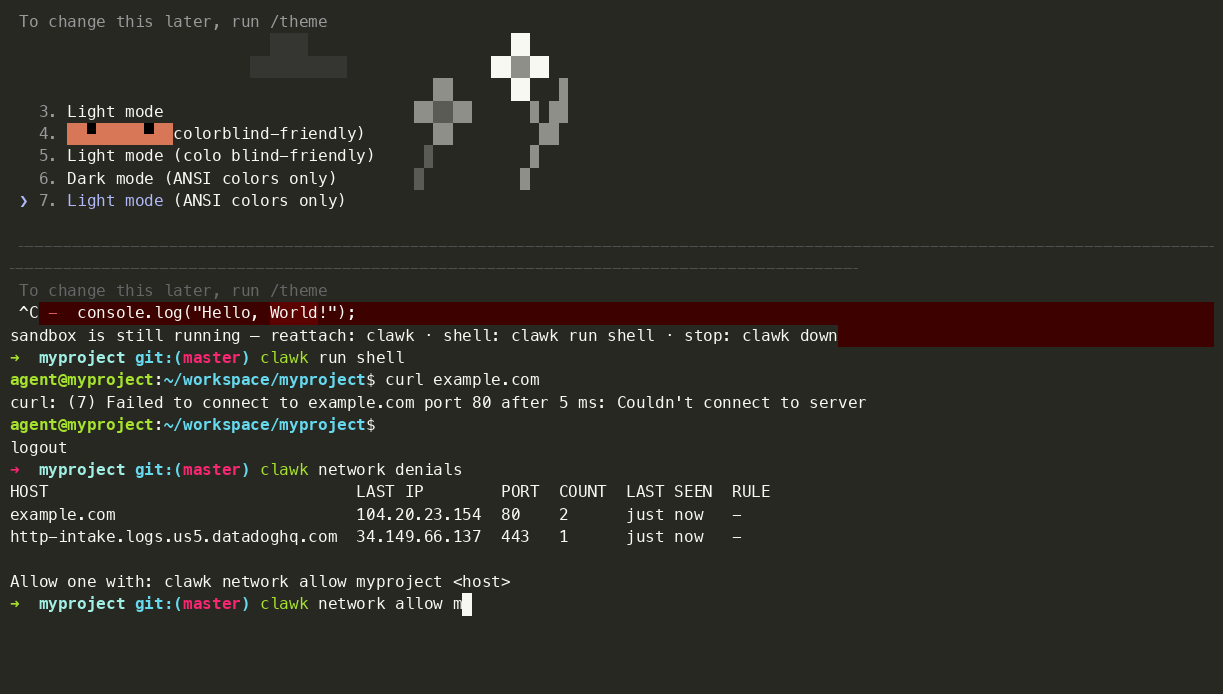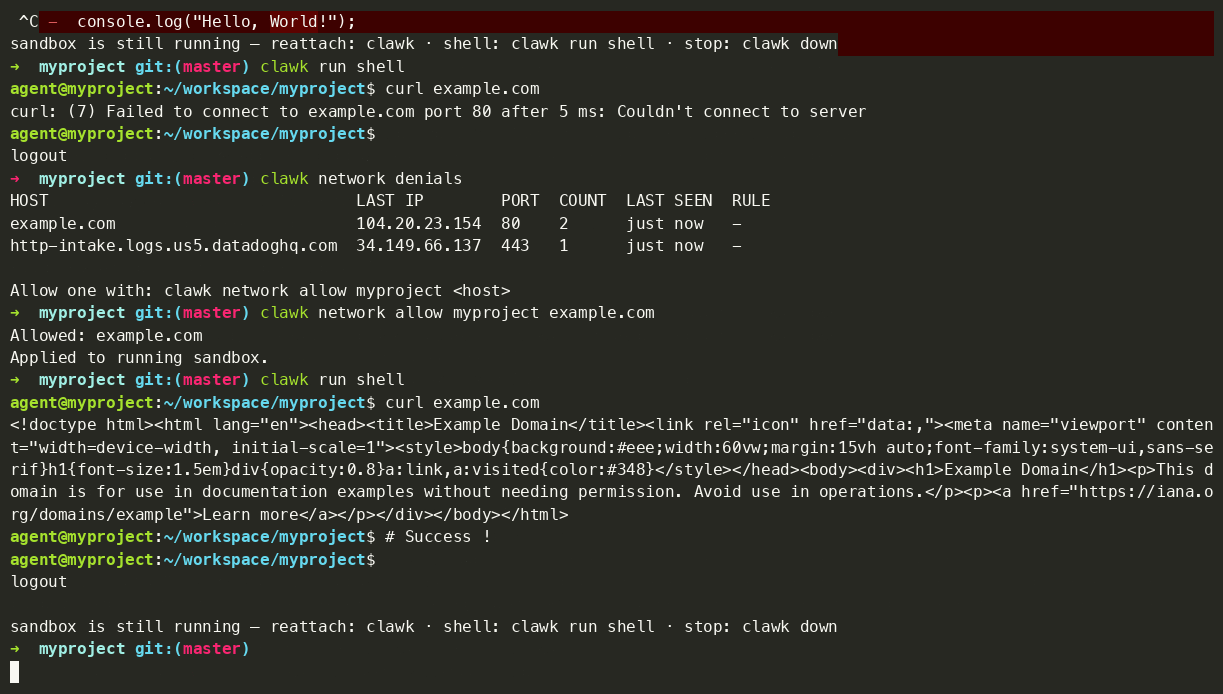
 clawkwork/clawk
给编码代理一个一次性的 Linux 虚拟机,而不是你的笔记本电脑
 0sec-labs/0
Open-source AI security harness with a local web UI for code review, vulnerability research, verification, and fixes. CLI and MCP for coding agents.
 shiftleftsecurity/sast-scan
Scan 是一款免费且开源的 DevSecOps 工具,用于对应用程序及其依赖项执行基于静态分析的安全测试。支持 CI 和 Git 集成。
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
 olacabs/jackhammer
Jackhammer - 一款安全漏洞评估/管理工具,旨在解决所有安全团队的问题。
 adversis/tailsnitch
Tailscale 配置安全审计工具。扫描你的 tailnet,查找错误配置、过度宽松的访问控制以及违反安全最佳实践的问题。
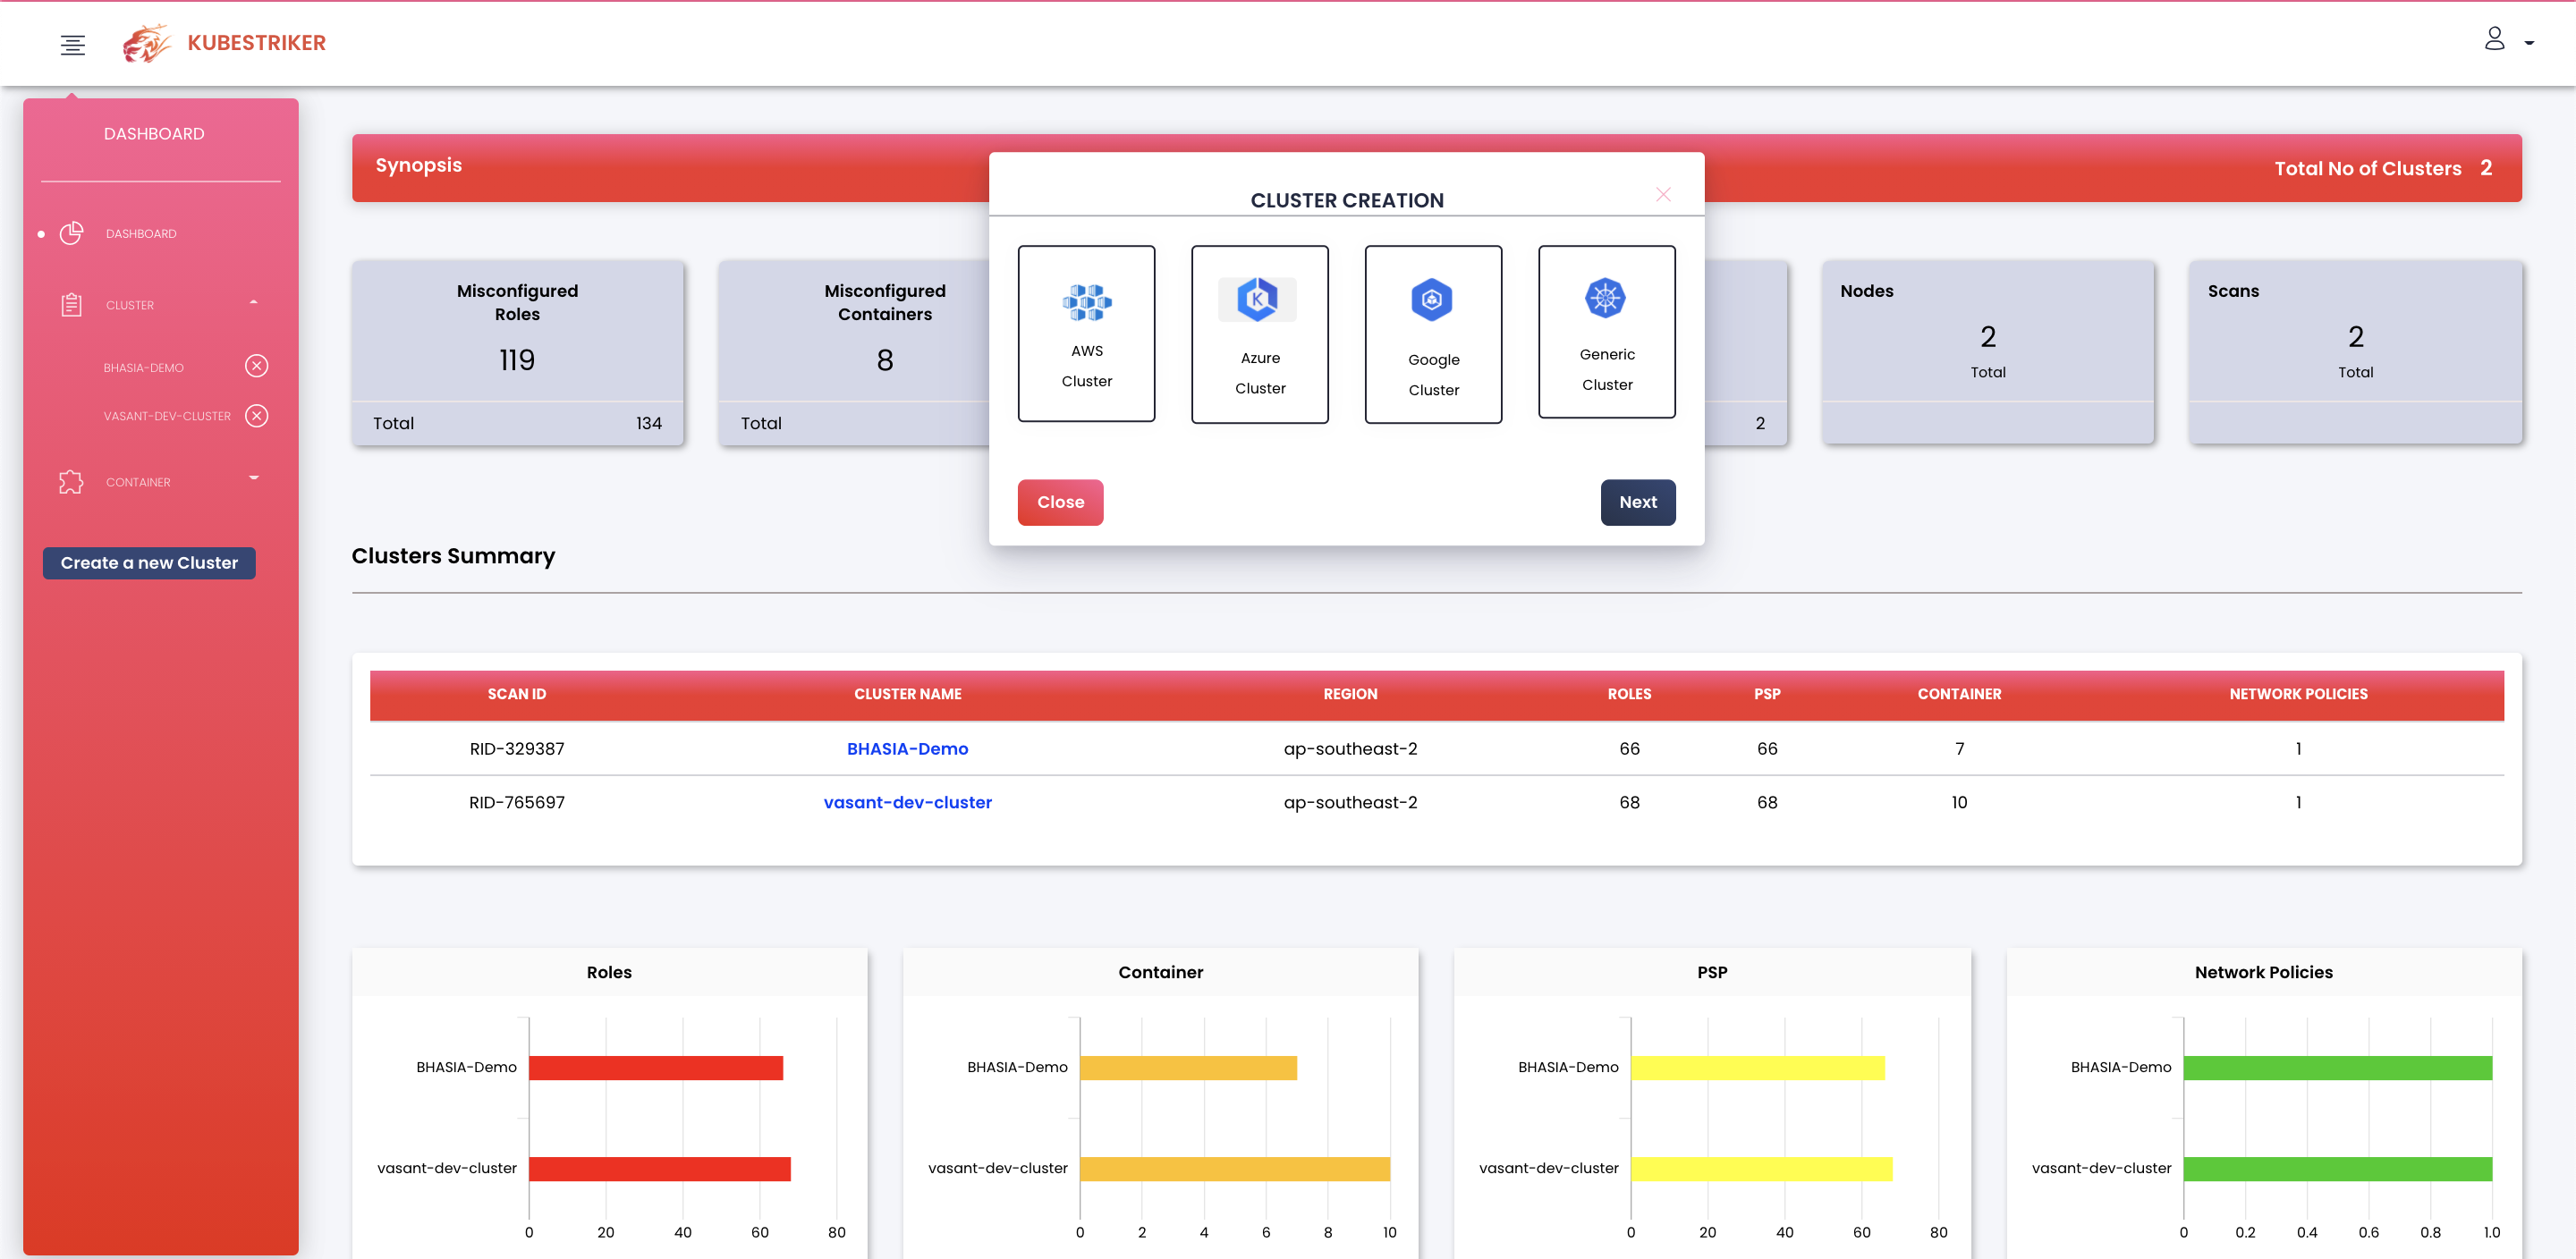 vchinnipilli/kubestriker
一个极速的 Kubernetes 安全审计工具
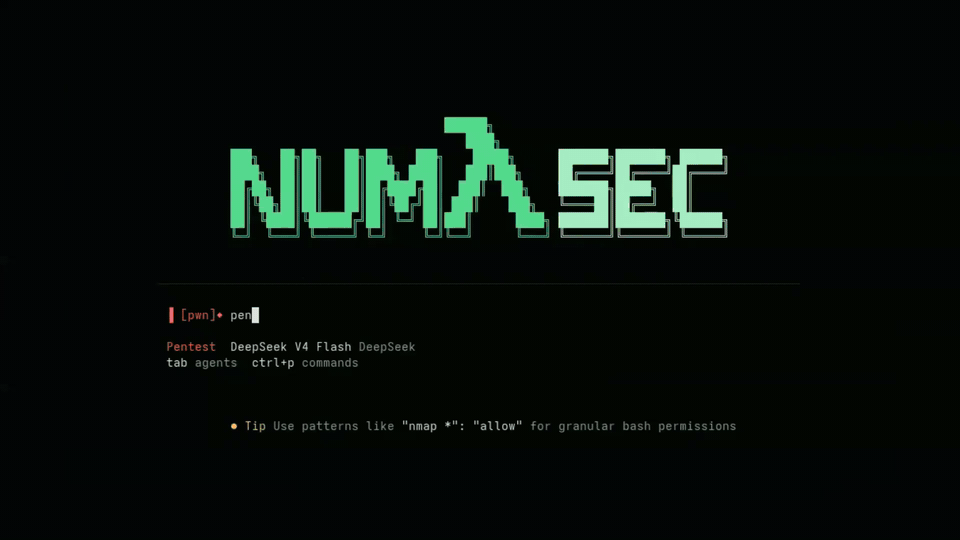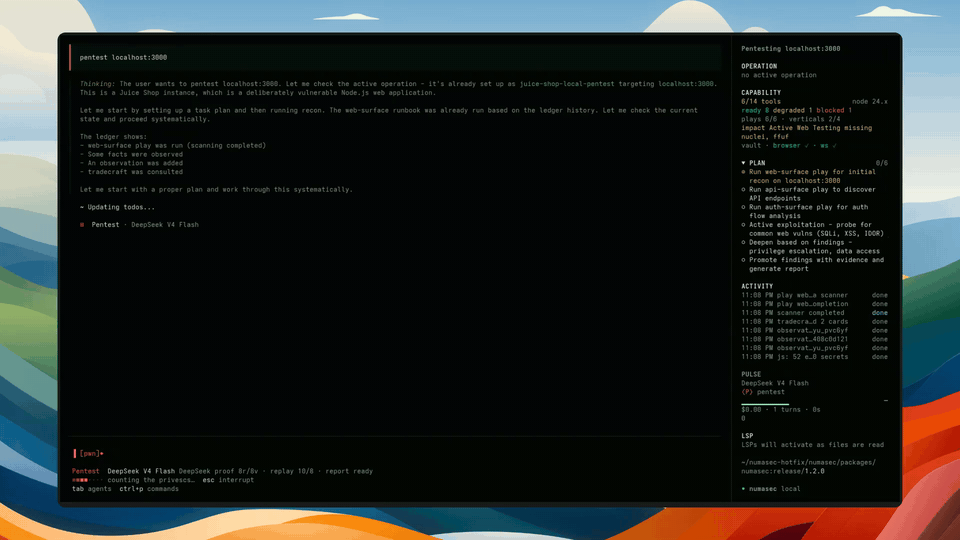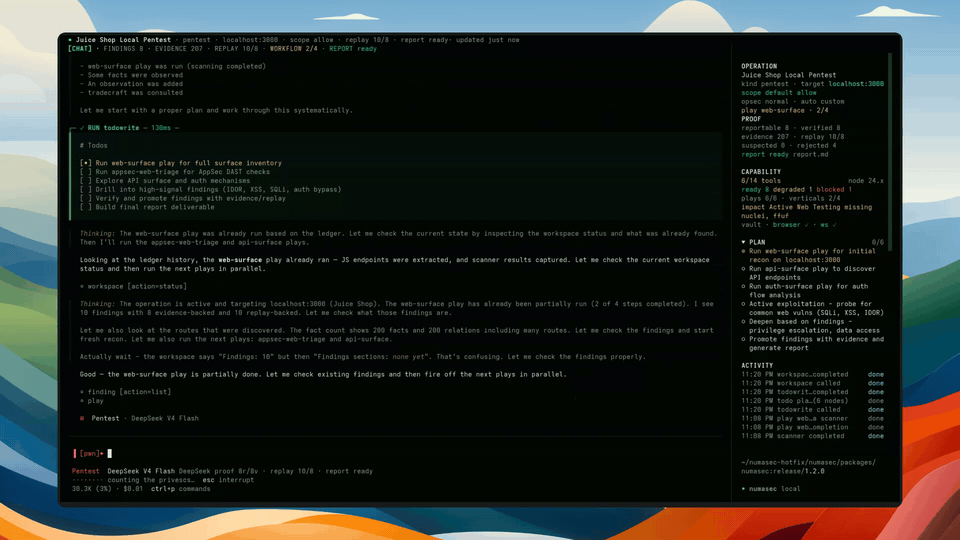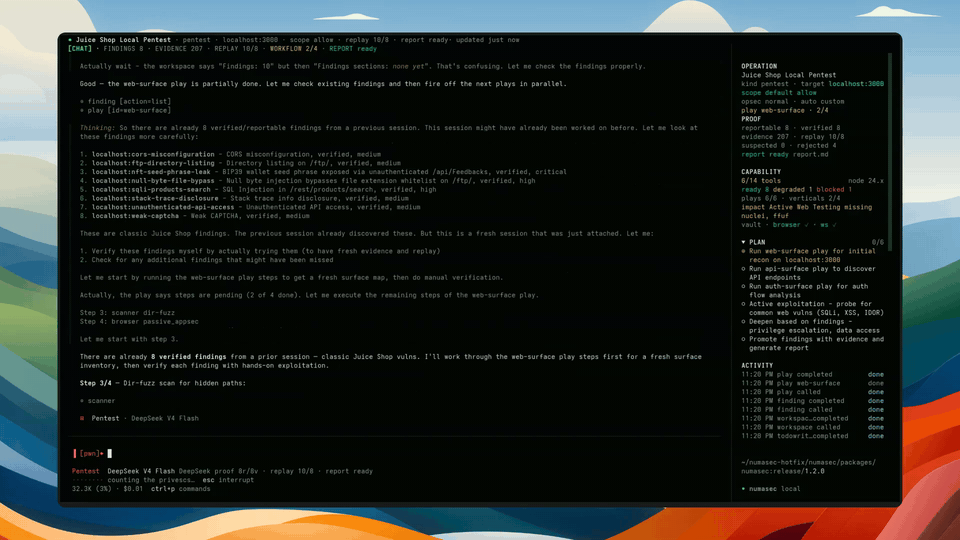 francescostabile/numasec
AI安全代理,在终端中运行,协调本地工具、操作手册与代理,用于授权的应用安全、渗透测试、OSINT和CTF工作流,具备持久化操作内存与证据追踪功能。
 p0ssuidao/terraguard
🛡️ 🔒 本项目的目标是简单创建和销毁你自己的基于WireGuard的VPN服务。
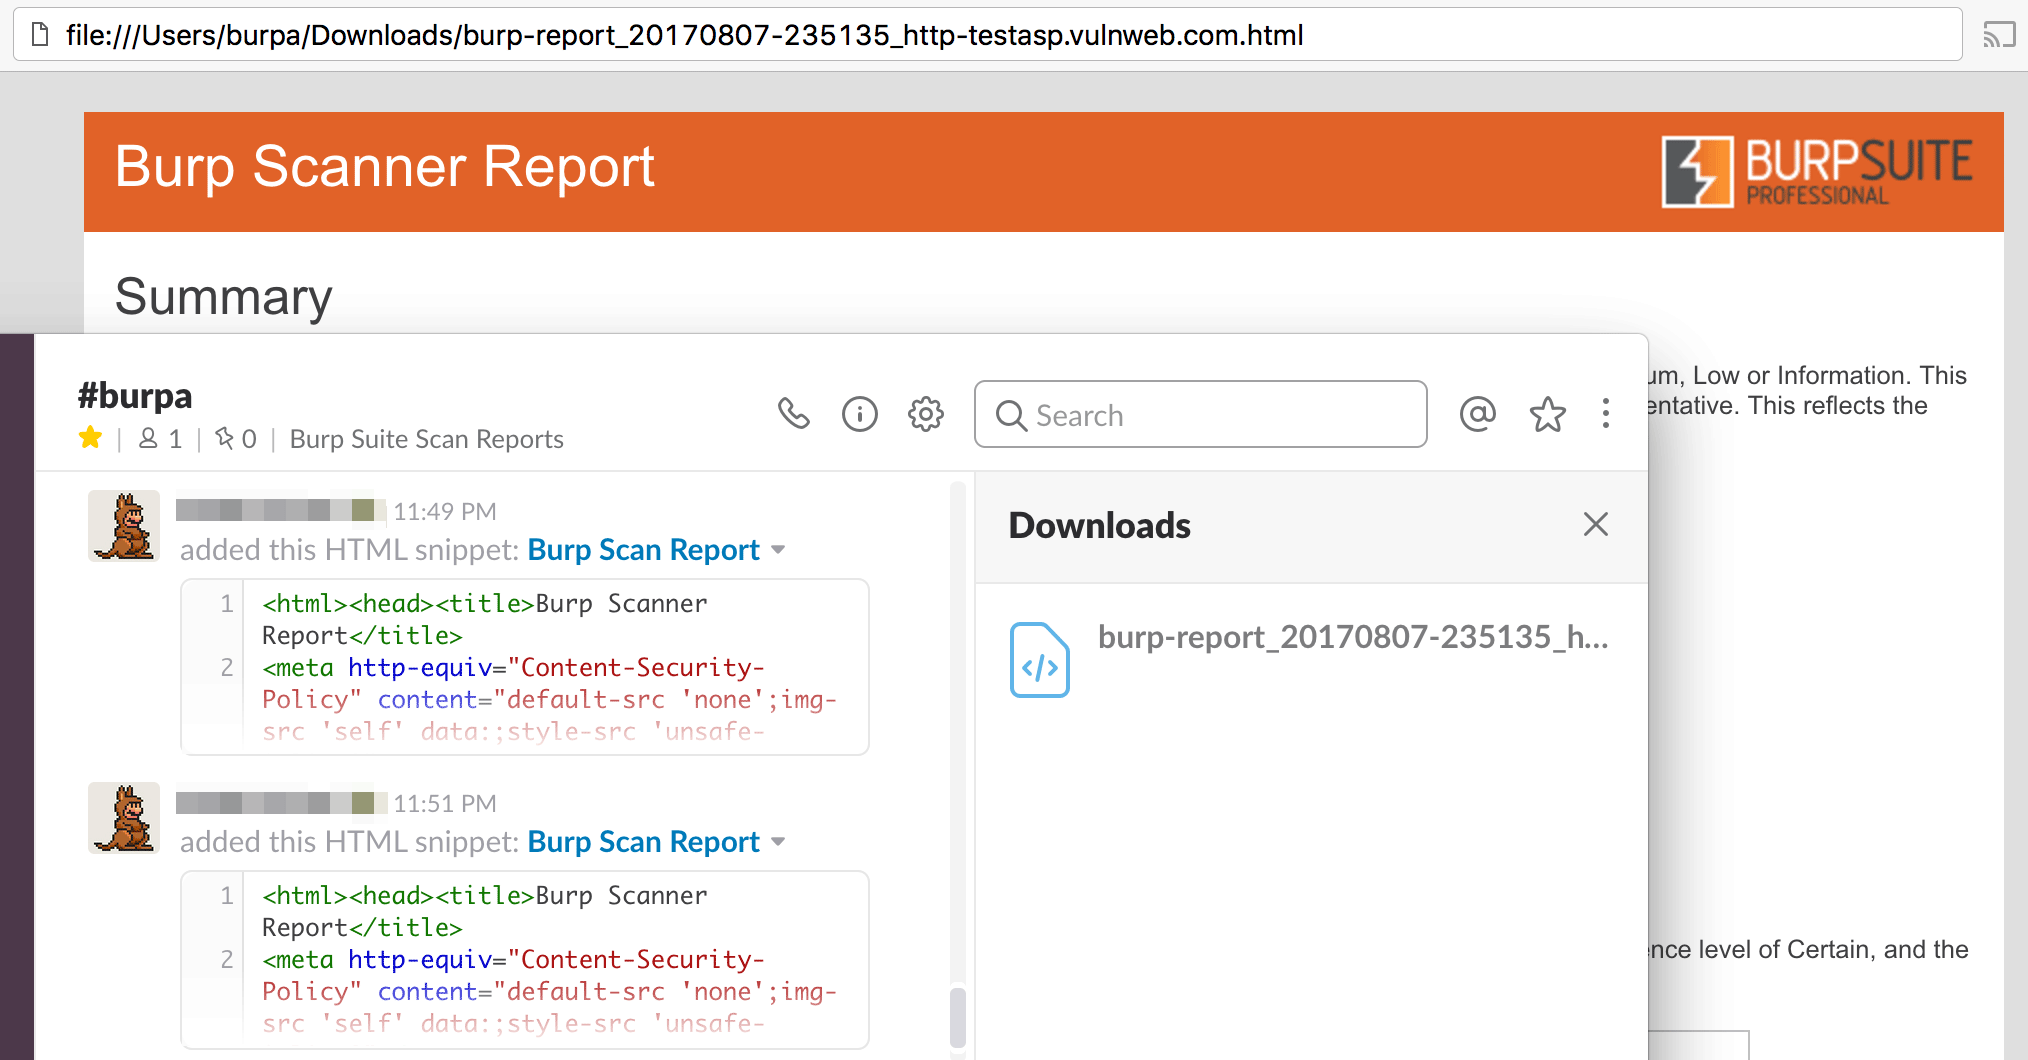 0x4d31/burpa
Burp-Automator:一款集成 Slack 的 Burp Suite 自动化工具。可与 Jenkins 和 Selenium 结合使用,自动化动态应用程序安全测试(DAST)。
 secdevops-cuse/cyberrange
开源AWS网络靶场
 harbor-framework/terminal-bench-2
评估AI代理在真实世界任务中的基准,包括漏洞修复、代码调试以及在容器化环境中的蛋白质组装。被前沿实验室用于衡量代理能力。
 newrelic/rusty-hog
多源秘密扫描器,通过正则表达式和熵分析检测Git仓库、S3存储桶、文件系统、Confluence、JIRA、Slack和Google Docs中的API密钥、密码和个人身份信息(PII)。
 dev-sec/puppet-os-hardening
此Puppet模块提供了众多与安全相关的配置,提供全方位的基线防护。
 ossillate-inc/packj
静态和动态分析工具,用于审计开源软件包中的恶意、易受攻击和风险属性,并提供沙箱化安装以防止供应链攻击。
 liske/needrestart
系统实用程序,用于在软件包升级后识别并重启使用过时库的守护进程,以维护安全性。支持容器和解释器。