#1
 mehmet-emir-eroglu/cve-2026-119977
只读本地检测器,将 WordPress 核心版本声明与 CVE-2026-119977 的受影响分支和已修复分支进行比对,输出 VULNERABLE、NOT_VULNERABLE 或 INCONCLUSIVE 的 JSON 结果。
 tc4dy/cve-2026-119977-toolkit
针对 CVE-2026-119977 WordPress 核心升级窗口 RCE 的红队/蓝队工具包:版本排查、WAF 源站发现、竞态预言机、分阶段 wp-config 接管以及 Bait MySQL 验证。
 foxcornlab/wordpress-core-scanner
Detection-only local triage scanner for CVE-2026-119977 (CISA KEV 2026-11-03) in WordPress Core: grades versions 4.7-7.1.3 against per-branch fixes…
 quaerendir/openssl-cve-2026-121481-audit
用于 OpenSSL CVE-2026-121481(EVP_EncodeBlock 溢出)的只读审计脚本。初步信息:受影响范围来自第三方追踪器,尚未确认。
 tc4dy/cve-2026-121529-toolkit
针对 CVE-2026-121529 FortiClient CORS 源验证漏洞的红/蓝队工具包:包含交互式 shell 的 RCE 漏洞利用、浏览器载荷服务器、批量扫描,以及非侵入式 CORS 验证器。
 ashrafzaryouh/cve-2026-121529
CVE-2026-121529 的研究文档,该漏洞是 FortiClient 在本地 API 及浏览器与 localhost 通信中的源验证弱点(CWE-346),文档涵盖攻击面、检测与加固指导。
 weitek/nginx2root
对 nginx 的 CVE-2026-123007、-123634、-123633、-121810 和 -113425 漏洞暴露情况进行安全的外部检查。不进行利用:仅进行握手、指纹识别和配置解析。
 josueportillo/nginx2root-scanner
仅检测型 Web 扫描器,用于检测 nginx2root nginx 漏洞(CVE-2026-123007、-123634、-123633、-121810、-113425)以及链式 SCTP 内核本地提权(LPE)
 samjuk/nginx2root-check
针对 nginx2root(CVE-2026-123007)的安全本地补丁检查工具,采用有界 HTTP/2 记账以及软件包和进程验证。
 jenic/nginx2root-ioc-scan
查找与 CVE-2026-123007 HTTP/2 流控利用相关的访问日志行为
 mazeresearch/nginx-h2-probe
针对 CVE-2026-123007(nginx HTTP/2 RCE)的安全远程扫描器。
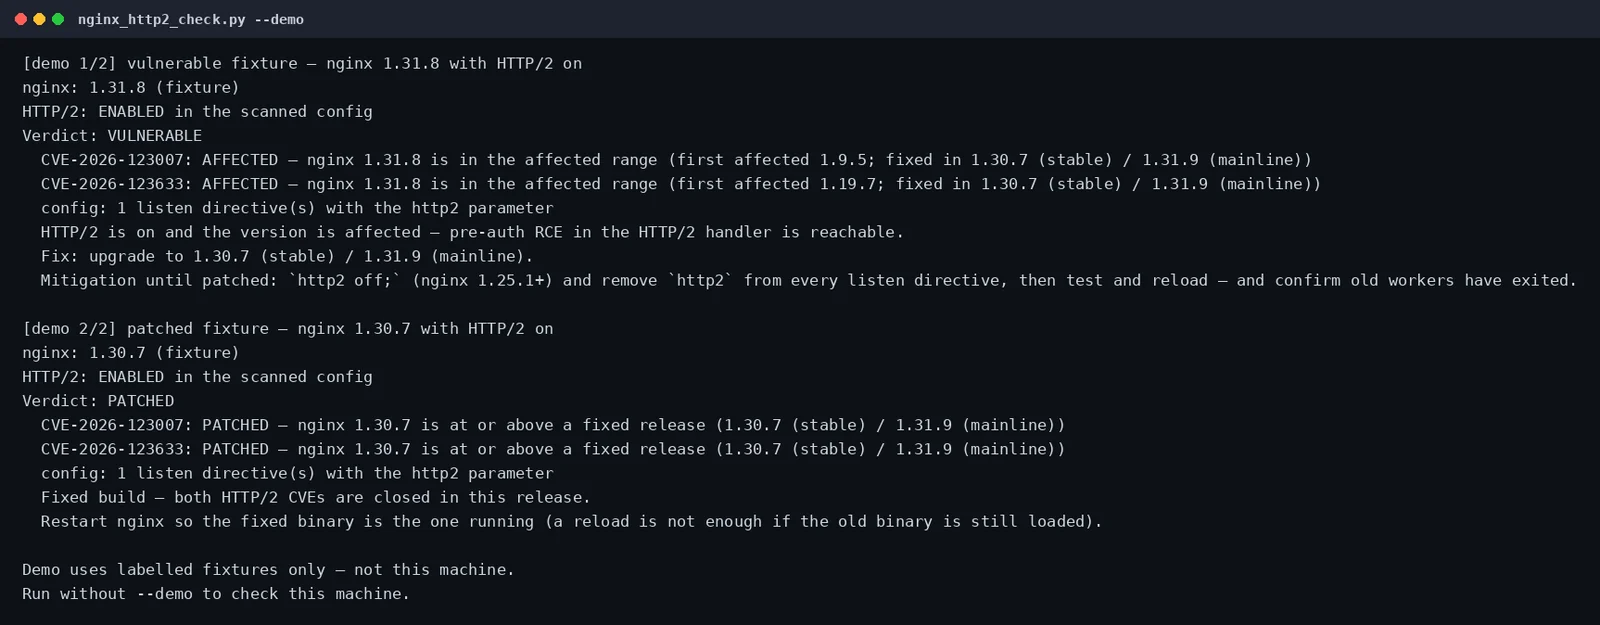 mahgal/nginx-http2-rce-check
用一条命令回答“我是否暴露于 Nginx HTTP/2 RCE?”——对照 CVE-2026-123007 / CVE-2026-123633(披露于 2026-11-18,CVSS 9.2)检查你的 nginx 版本和 HTTP/2 配置。
 foxcornlab/nginx-scanner
仅检测的分诊扫描器,依据 nginx2root CVE 修复情况对 nginx 和 NGINX Plus 版本进行评级,探测 HTTP/2、HTTP/3、resolver、邮件代理和 TLS 1.3 暴露面,并审计本地配置。不发送任何载荷。
 materaj2/cve-2026-123007-scanner
一款安全、无依赖的扫描器,用于对 NGINX 服务器进行指纹识别,以检测 F5 于 2026-11-18 披露的两个 HTTP/2 内存损坏漏洞
 maizarrahman/nginx_cve_2026_audit
审计 Nginx 配置中是否存在 CVE-2026-123007、CVE-2026-123633、CVE-2026-123634、CVE-2026-121810、CVE-2026-113425 漏洞
 ashrafzaryouh/cve-2026-123007
对 CVE-2026-123007 的公告与技术分析,该漏洞是 NGINX HTTP/2 流控整数溢出,可导致堆损坏及潜在的 RCE,并附检测与缓解步骤。
 rogersouzak8s/nginx-http2-check
针对 nginx CVE-2026-123007(HTTP/2 流控 RCE)的只读检查。可在 Kubernetes(包括 ingress-nginx)、Docker 或主机中发现 nginx,并生成带时间戳的证据报告。