#1
 pr0fes0r-x/php2shell-checker-v-1.0-cve-2026-115560-
用于检测你的 PHP 版本是否受 PHP2Shell(CVE-2026-109618 / 109619)漏洞影响的脚本
 foxcornlab/puppet-enterprise-scanner
针对 Puppet Enterprise / OpenVox CVE-2026-115731(报告反序列化 RCE,CVSS 9.4)和 CVE-2026-115732 的仅检测式分诊——版本评级、8140 端口探测、报告/日志 IOC 排查。不含任何载荷。
 foxcornlab/zip-cloaking-scanner
针对 Rust zip 隐蔽 CVE-2026-115905 的仅检测分诊扫描器:Cargo 版本检查以及中央目录与本地文件头对比。无载荷,无解压。
 capivara-research/cve-2026-116000
针对 CVE-2026-116000 的仅限回环地址的安全 PoC 与技术分析,该漏洞是 PrivateGPT 的 URI 工件加载器中的服务端请求伪造(CWE-918),包含复现脚本与修复指导。
 capivara-research/cve-2026-116004
针对 CVE-2026-116004 的安全本地概念验证与技术分析,该漏洞是 Onyx 预览中的 iframe 沙箱绕过与存储型 XSS,包含源码检查与浏览器复现。
 afsharid/gitea-cve-2026-116289-detection
针对 CVE-2026-116289 的 Sigma 检测规则、实验环境与发现(Gitea 仅公开范围的 PAT 到组织 Actions runner)
 foxcornlab/mlflow-scorer-scanner
Detection-only triage scanner for MLflow scorer RCE CVE-2026-116692: version check via the /version endpoint. No payloads, no scorer invocation.
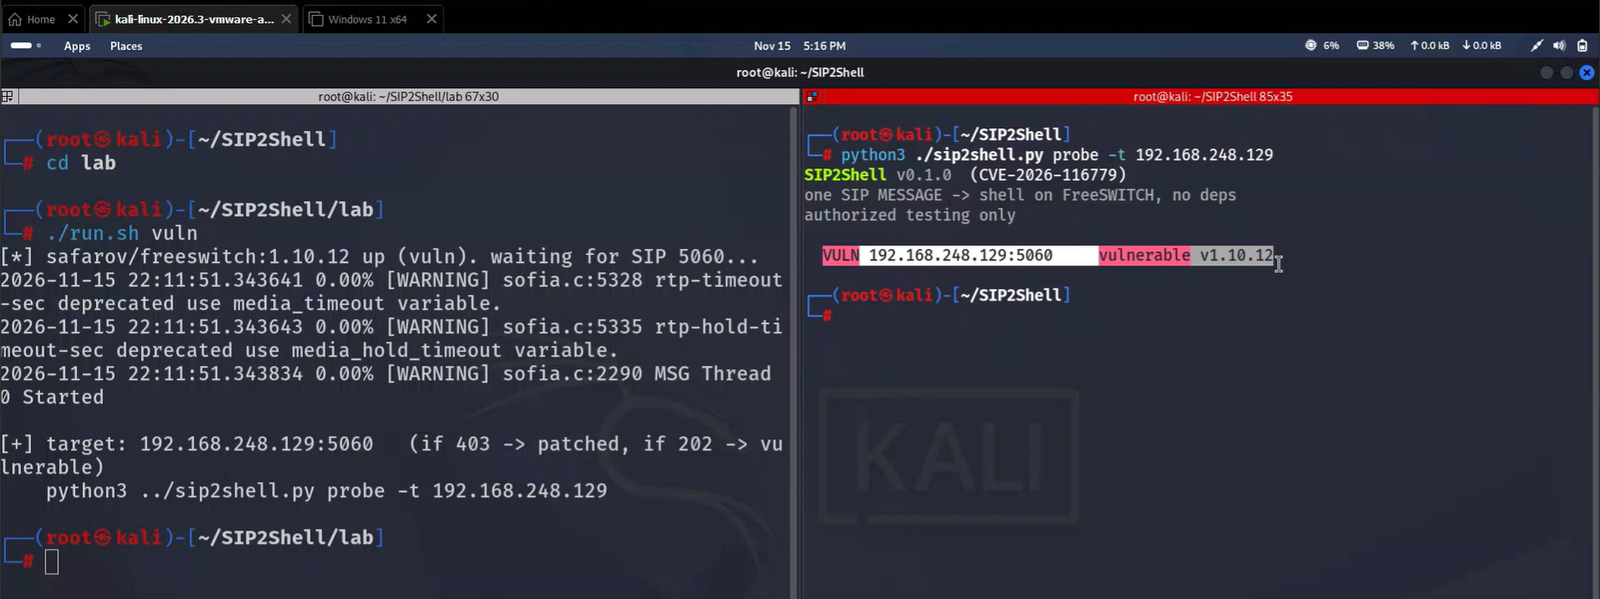 ashrafzaryouh/cve-2026-116779
关于 CVE-2026-116779 的研究通告,该漏洞是 mod_sofia 中 FreeSWITCH SIP MESSAGE 的严重远程命令执行缺陷,通告包含根本原因分析、检测命令和加固指导。
 mehmet-emir-eroglu/cve-2026-116779
只读源码审计工具,用于检查本地 FreeSWITCH 检出中是否存在 CVE-2026-116779 mod_sofia chat api-proto 命令注入特征,并报告 VULNERABLE、NOT_VULNERABLE 或 INCONCLUSIVE。
 foxcornlab/keycloak-saml-scanner
Detection-only triage for CVE-2026-117691 (CVSS 9.1): Keycloak SAML HTTP-Redirect binding signature bypass, fixed in 26.8.2
 sable-research/cve-2026-118423-wp-libre-form
Sable Research — CVE-2026-118423 分析:WP Libre Form(≤ 1.5.0.1)中的未认证任意文件上传导致远程代码执行(RCE)
 llcforge/cve-2026-119179
针对 CVE-2026-119179 的确定性本地 PoC:MongoDB Node.js 驱动在 CSOT 超时后出现连接池失步,导致泄露其他用户的文档。对比存在漏洞的驱动与已修复的驱动。
 dansaurabh/h2race-check_cve-2026-119618
针对 CVE-2026-119618(Apache mod_http2 的 assign_headers() 竞态条件)的被动扫描器。它检查 HTTP/2 协商(ALPN/h2c)以及 Apache 版本。仅用于检测,不进行漏洞利用。
 qcg5olf5zu9l2w/cve-2026-119618-yara
用于清点 Apache mod_http2 是否存在、HTTP/2 配置指令以及 CVE-2026-119618 暴露分诊所需源标记的 YARA 规则,并附带固定构建哈希允许列表。
 jeffschafer/apache-http2-rce-heap-corruption-cve-2026-119618-stand-alone-scanner
面向 Windows、Linux 和 macOS 的 Apache mod_http2 CVE-2026-119618 独立社区 CLI 扫描器。
 jeffschafer/bigfix-apache-http2-vulnerability-scanner-cve-2026-119618
被动式 BigFix Apache mod_http2 CVE-2026-119618 评估试点;已归档的审查快照。
 foxcornlab/apache-httpd-scanner
Detection-only triage for Apache HTTP Server 2.4.71 batch: CVE-2026-119618 (mod_http2 RCE, CVSS 9.8), CVE-2026-106023, CVE-2026-109163. Grades httpd…