SIP2SHELL
🔴 VOIP 安全 • SIP 协议 • 漏洞研究
对 SIP 攻击面与 FreeSWITCH API 执行的技术分析。
SIP2SHELL 是一个网络安全研究项目,记录了 CVE-2026-116779,这是一个影响 FreeSWITCH 的严重远程命令执行漏洞。
该漏洞涉及入站 SIP MESSAGE 处理,以及通过 api 聊天协议暴露 FreeSWITCH API 执行功能。
在存在漏洞的配置下,此行为可能允许未经授权的 API 命令执行,并可能以 FreeSWITCH 服务的权限执行操作系统命令。
| 属性 | 详情 |
|---|---|
| CVE ID | CVE-2026-116779 |
| 项目 | SIP2SHELL |
| 厂商 | SignalWire |
| 产品 | FreeSWITCH |
| 类别 | 远程命令执行 |
| CVSS | 9.8 / 10.0 |
| 严重性 | 🔴 严重 |
| 攻击向量 | 网络 |
| 入口点 | SIP MESSAGE |
| 受影响组件 | mod_sofia |
| 修复版本 | 1.11.3 |
┌────────────────────────────────────────────┐
│              REMOTE ATTACKER               │
└──────────────────────┬─────────────────────┘
                       │
                       ▼
              ┌────────────────┐
              │   SIP MESSAGE  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │    mod_sofia   │
              └───────┬────────┘
                      │
                      ▼
       ┌──────────────────────────────┐
       │ sofia_presence_handle_sip_   │
       │         i_message()          │
       └──────────────┬───────────────┘
                      │
                      ▼
              ┌────────────────┐
              │  API PROTOCOL  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │switch_api_execute()
              └───────┬────────┘
                      │
                      ▼
          ┌────────────────────────┐
          │   POTENTIAL RCE IMPACT │
          └────────────────────────┘
主处理函数
sofia_presence_handle_sip_i_message()
API 执行函数
switch_api_execute()
该安全问题涉及入站 SIP MESSAGE 请求与 FreeSWITCH API 命令执行之间的处理路径。
当不受信任的 SIP 流量能够触达特权 API 功能时,这条暴露的执行路径便构成了安全边界问题。
| 影响 | 描述 |
|---|---|
| 远程执行 | 潜在的 OS 级命令执行 |
| 机密性 | 敏感配置泄露 |
| 完整性 | 未经授权的系统修改 |
| 可用性 | 潜在的服务中断 |
| 电话功能 | 未经授权的呼叫操纵 |
| 凭据 | 潜在的凭据泄露 |
sip2shell0
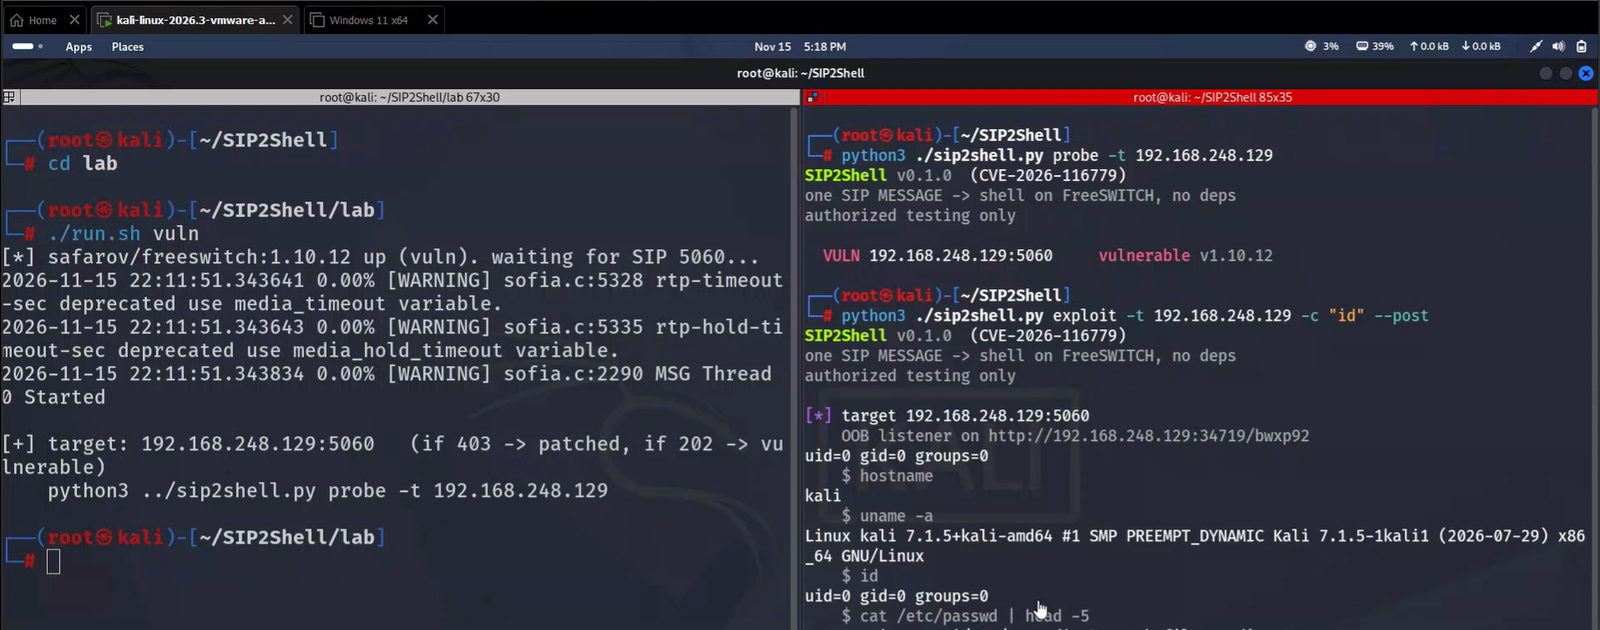
| FreeSWITCH 版本 | 状态 |
|---|---|
| 1.11.2 及更早版本 | 🔴 存在漏洞 |
| 1.11.3 及更高版本 | 🛡️ 已修复 |
💻 检查已安装版本
fs_cli -x "version"
⚙️ 检查 SIP 配置
grep -RniE 'enable-chat|enable-chat-api-proto|auth-messages' \
/etc/freeswitch/
🔍 查看服务日志
journalctl -u freeswitch --since "24 hours ago"
调查:
SIP2SHELL/
│
├── README.md
│
├── docs/
│   ├── vulnerability-analysis.md
│   ├── technical-breakdown.md
│   ├── attack-surface.md
│   └── mitigation.md
│
├── research/
│   ├── cve-details.md
│   └── references.md
│
├── screenshots/
│   └── .gitkeep
│
└── LICENSE
| 资源 | 参考 |
|---|---|
| 🔴 厂商公告 | SignalWire 安全公告 |
| ⚙️ 安全补丁 | GitHub 拉取请求 |
| 🛡️ 修复版本 | FreeSWITCH 1.11.3 |
| 📚 CVE 数据库 | NIST NVD |
本仓库旨在用于网络安全研究、漏洞分析、防御性安全测试和教育目的。
所有测试必须在您拥有或已获得明确授权进行评估的系统上进行。
🔴 分析协议。理解暴露面。保护系统。🔴
SIP2SHELL • CVE-2026-116779 • 2026