
 #1

 detect-defenselab/cve-2026-31431-detection-defense
CVE-2026-31431 的研究与检测指南,该漏洞是基于 io_uring 的系统调用监控绕过。提供针对 Tetragon、Falco 和 Wazuh 的检测规则,以及加固策略。
 danindiana/cve-2026-32746-mitigation
CVE-2026-32746 的自动化缓解工具,提供原子回滚、多防火墙支持(UFW、firewalld、nftables、iptables),以及针对 Linux 系统的纵深防御修复。

 jvoisin/snuffleupagus
适用于 PHP7 和 PHP8 的安全模块 - 消灭漏洞类别并虚拟补丁其余部分!
 pandaadir05/ghost
检测恶意软件使用的进程注入和内存操纵技术。可发现 RWX 内存区域、shellcode 模式、API 钩子、线程劫持和进程镂空(process hollowing)。使用 Rust 构建以实现高速运行。包含 CLI 和 TUI 界面。

 netbiosx/digital-signature-hijack
二进制文件、PowerShell脚本以及关于数字签名劫持的信息。
 0xkirisame/spica
基于eBPF的Linux rootkit检测器,使用多通道交叉视图分析(sched_switch、NMI、/proc)来检测DKOM、tracepoint篡改和进程隐藏,并具备硬件级完整性验证。

 check-risk-waf/check-risk-waf
基于云的Web应用防火墙(WAF),提供L3/L7层防护,抵御SQL注入、跨站脚本、DDoS和机器人攻击。具备AI助手、反机器人验证码、速率限制和托管DNS功能,保障Web应用和API安全。
 arcanum-sec/spikestrip
可逆的 HTML 和 JavaScript 提示诱饵,每次插入使用不透明的密钥。
 0xajstrike/emsign-trust-scan
针对 2026 年 10 月 eMudhra/emSign CA 密钥泄露事件的离线扫描器,可在操作系统信任存储、CA 证书包、Java cacerts、NSS 和容器镜像中查找受影响的证书。

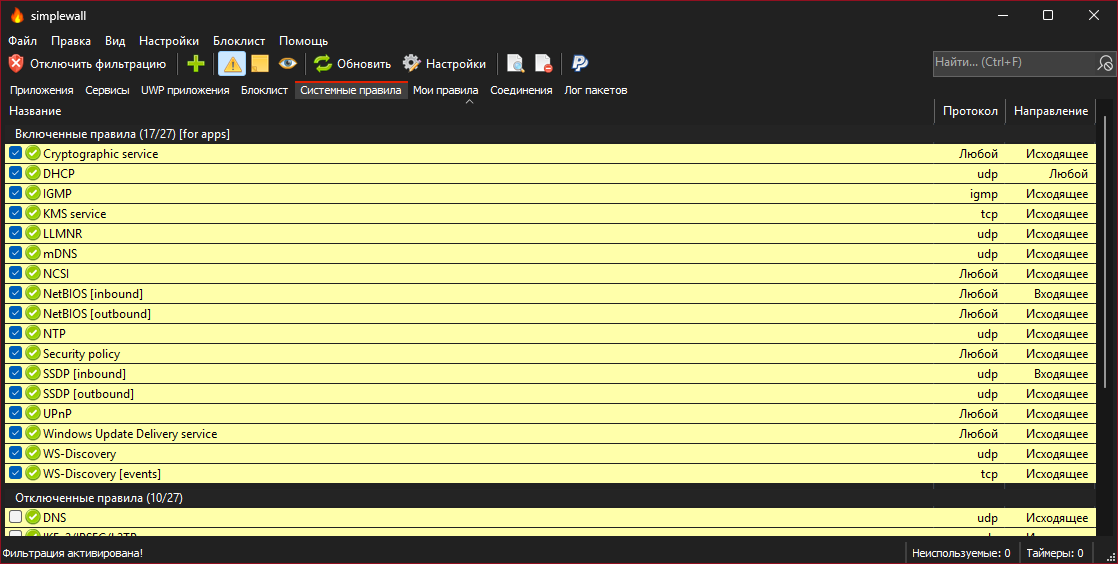 henrypp/simplewall
一个简单的工具,用于配置 Windows 过滤平台 (WFP),它可以配置您计算机上的网络活动。
 rfxn/linux-malware-detect
多引擎 Linux 恶意软件扫描器,具有五个检测阶段(MD5、HEX 模式、YARA、ClamAV、统计),支持实时 inotify 监控、隔离和多渠道告警。
 mohamedlahmeri01/vi-bot
基于客户端的机器人检测库,包含28个加权模块、行为分析、浏览器指纹识别、蜜罐以及服务端验证。可检测无头浏览器、Selenium、Puppeteer、Playwright以及隐形自动化框架。
 jenderal92/ddos-traffic-monitor
一款实时流量监控工具,可检测并显示每个 IP 地址的网络流量,以识别潜在的 DDoS 攻击。










