 #1

 jaf0rk/cve-2026-5281
CVE-2026-5281 的概念验证漏洞利用程序,针对 Chromium 的 Dawn WebGPU 实现中的堆释放后使用(heap-use-after-free)漏洞,附带 ASAN 日志和构建配置。
 gmh5225/ida-sdk
用于在 IDA 逆向工程环境中构建可反汇编、反编译和分析二进制文件的插件的官方 IDA Pro SDK 头文件和库。
 ngtuonghung/cve-2022-27666
针对 Linux 内核 IPsec ESP6 实现中 CVE-2022-27666 的堆缓冲区溢出漏洞利用。包含内核构建、带 GDB 存根的调试设置,以及针对 5.13.19 版本的利用步骤。
 kaleth4/cve-2025-60751
针对CVE-2025-60751的技术分析与专业exploit,该漏洞是GeographicLib中的一个基于栈的缓冲区溢出。包含一个基于pwntools的Ret2Libc exploit,具有动态ROP gadget发现、GDB集成以及利用后验证功能,用于教育性渗透测试。
 sudo-wp/sudowp-hooks-visualizer
一个安全加固版的 "Simply Show Hooks" 分支。替换了被入侵的原版(CVE-2024-6297)并修补了未列出的跨站脚本(XSS)漏洞。
 canomer/cve-2026-36980-kernel-bsod-dos-poc
项目日期:2026年2月/发现内核驱动程序IOCTL处理程序中的缓冲区溢出漏洞。该漏洞允许无特权的本地攻击者破坏内核池内存,触发立即系统崩溃(BSOD)和拒绝服务。
 benmevic/cve-2025-22457
我为Altay团队周报演示制作的cve-2025-22457漏洞演示应用
 gmh5225/ollytlscatch
OllyDbg 插件,在调试会话期间拦截并转储 TLS/SSL 明文流量,助力对加密网络通信进行逆向工程和恶意软件分析。
 moniik/cve-2019-11043_env
用于 CLion 的远程调试环境
 whatswrongandwhy/ptrace
基于ptrace的Linux进程跟踪和调试工具,用于检查系统调用、内存和程序执行流。
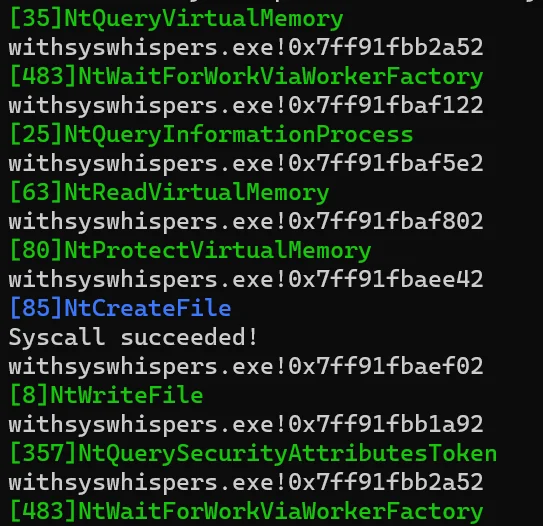 gmh5225/ntstrace
基于 frida-stalker 的 Windows(x64) 系统调用跟踪器。
 themalwareguardian/cve-2003-0264
SLMail 5.1 中的经典基于栈的缓冲区溢出漏洞,展示了早期邮件服务器如何因超大的 SMTP 和 POP3 命令而被攻破。
 halcy0nic/cve-2022-43343
(CVE-2022-43343) 的概念验证
 cdacesec/cve-2022-31902
CVE-2022-31902 的概念验证,这是 Notepad++(x86)中的一个拒绝服务漏洞,由“全部查找”功能在处理特制文本文件时触发,通过内存分配失败导致崩溃。
 themalwareguardian/cve-2025-5548
FreeFloat FTP Server 1.0 中的缓冲区溢出,展示了单个不安全的处理程序如何在不同命令中产生多个 CVE 条目。
 themalwareguardian/cve-2017-14980
Sync Breeze Enterprise 10.0.28 中通过 `/login` 处理器可触发的基于栈的缓冲区溢出,演示了未检查的输入长度如何破坏栈内存。
 halcy0nic/cve-2022-41220
CVE-2022-41220 的概念验证