 #1
 canomer/cve-2026-36981-kernel-eop-poc
项目日期:2026年2月 / MiniTool 内核驱动程序中的内存损坏漏洞。演示了一种借助调试器实现的任意内核写入原语,可用于权限提升。
 lr-m/icseeu
这是一套针对使用 iCSee 应用的摄像头的工具/PoC/漏洞利用集。是的——它可以运行 NES 游戏!
 theman001/cve-2025-62215
CVE-2025-62215:Windows 内核竞态条件 + 双重释放权限提升
 tufanturhan/cve-2022-21971-windows-runtime-rce
针对CVE-2022-21971的概念验证利用程序,这是Windows运行时中prauthproviders.dll的一个未初始化指针释放漏洞,通过Word或写字板中精心构造的RTF文档触发。
 phantomn/virtualbox_cve-2019-2525-cve-2019-2548
对于VirtualBox虚拟机逃逸漏洞CVE-2019-2525和CVE-2019-2548的概念验证漏洞利用代码,附带一个用于HGCM接口实验的Python库以及一个针对VBoxSharedCrOpenGL服务的简单模糊测试器。
 pravin761/cve-2026-54107
CVE-2026-54107 的根因分析:Windows win32kfull.sys 中的一个释放后使用(use-after-free)漏洞,涵盖竞态条件调试、静态分析、MSRC 分流洞察,以及实用的内核漏洞利用研究。
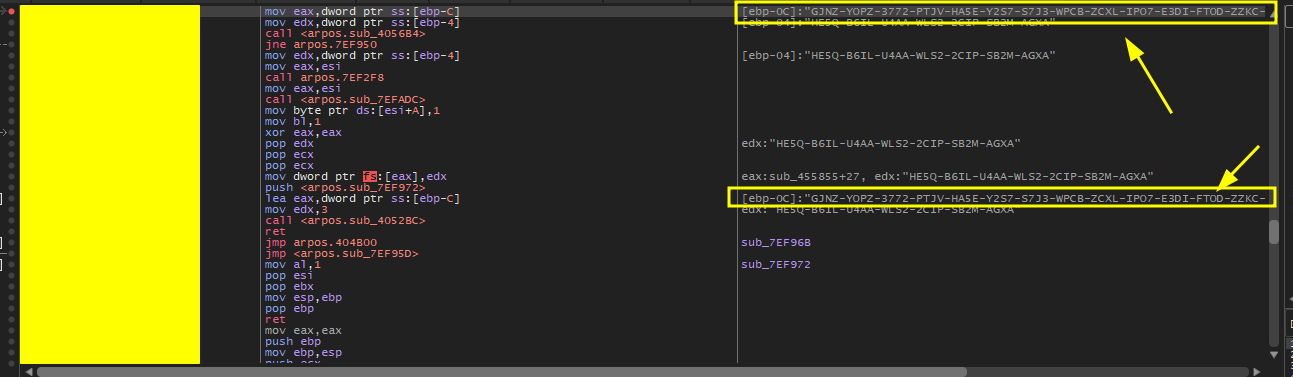 yonathanpy/cve-2025-65320
CVE-2025-65320 概念验证,演示通过调试器附加从进程内存中提取明文许可证密钥,从而在 Abacre Restaurant POS 上实现软件激活绕过。
 hoangrealer/cve-2023-27216
新手固件黑客方法
 gmh5225/frida-stalker-ntstrace
基于 frida-stalker 的 Windows(x64) 系统调用跟踪器。
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
借助 GDB 辅助漏洞利用的概念验证(仅供教育/实验室使用)
 gmh5225/ida-claude-code-plugins
将 Claude Code 与 IDA Pro 集成的插件,通过 AI 驱动的反汇编和代码理解来辅助逆向工程和二进制分析工作流程。
 ypl6/heaplens
# CMPT733 网络安全实验室 II 项目:受 CVE-2021-3156 启发的堆利用 GDB 插件
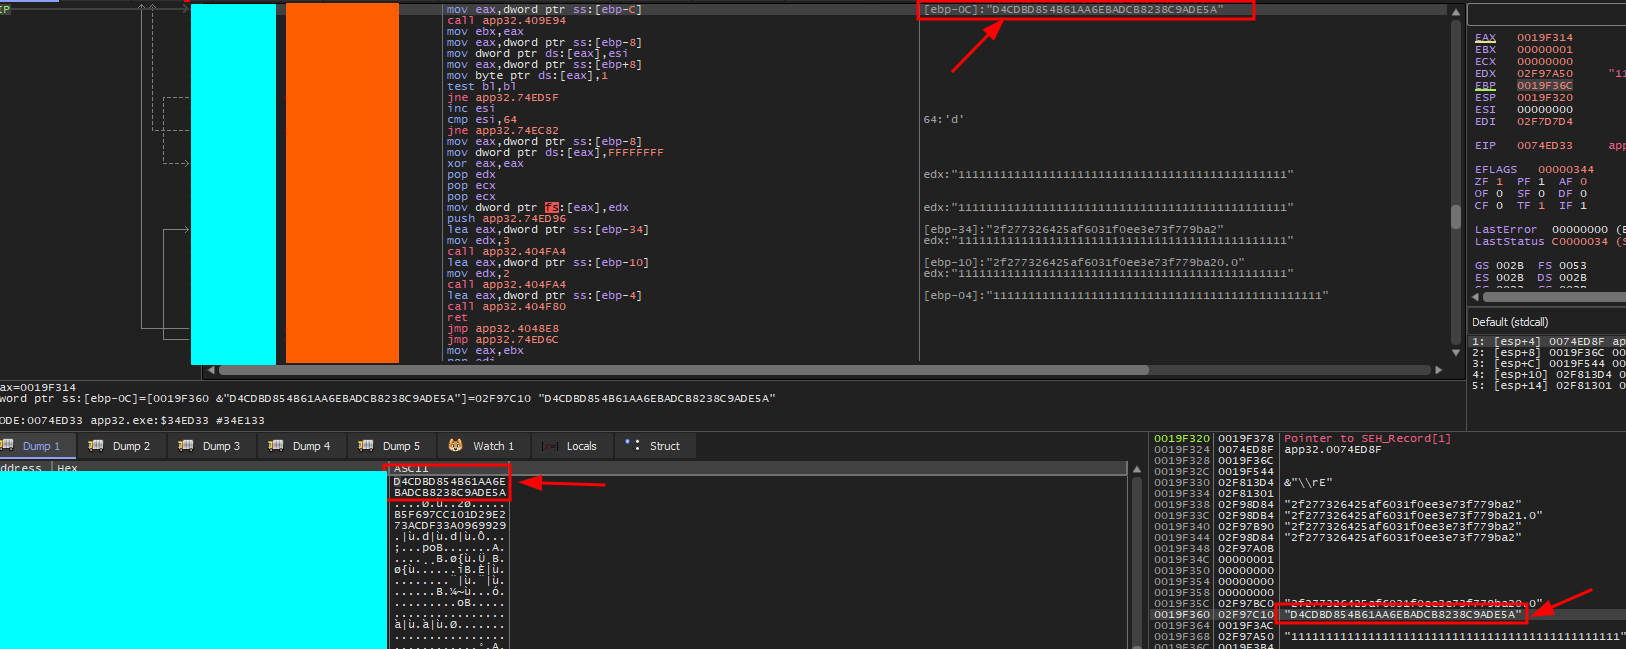 smarttfoxx/cve-2025-60791
Easywork Enterprise 2.1.3.354 存在内存中明文存储敏感信息的漏洞。该应用程序在激活尝试失败后,会将有效的设备绑定许可证密钥留在进程内存中。
 halcy0nic/cve-2023-40294-and-cve-2023-40295
CVE-2023-40294 与 CVE-2023-40295 的概念验证
 themalwareguardian/cve-2025-70330
Easy Grade Pro 4.1 文件解析漏洞被用作教育示例,向初学者展示如何通过逆向工程开始漏洞研究。
 humoud/hooketh
一组简化 frida 使用的脚本