
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
分类

调试器

专门用于分析恶意软件执行流程和识别漏洞的调试工具。

Kitploit 推荐

精选工具

10 已选择
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1k6天前
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8k1天前
gef preview#3

gef

GitHubhugsy/gef
8.3k2个月前
delve preview#4

delve

GitHubgo-delve/delve
25.0k15小时9分前
rr preview#5

rr

GitHubrr-debugger/rr
10.7k8天前
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4k16小时9分前
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5k1小时56分前
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1k12小时17分前
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9k2天前
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2k13小时47分前
最新相关性最受欢迎最近更新
564 结果
CVE-2024-30052 preview

CVE-2024-30052

GitHubynwarcs/cve-2024-30052

CVE-2024-30052的材料。

payload-generationvulnerability-analysisexploitation+3
122年前
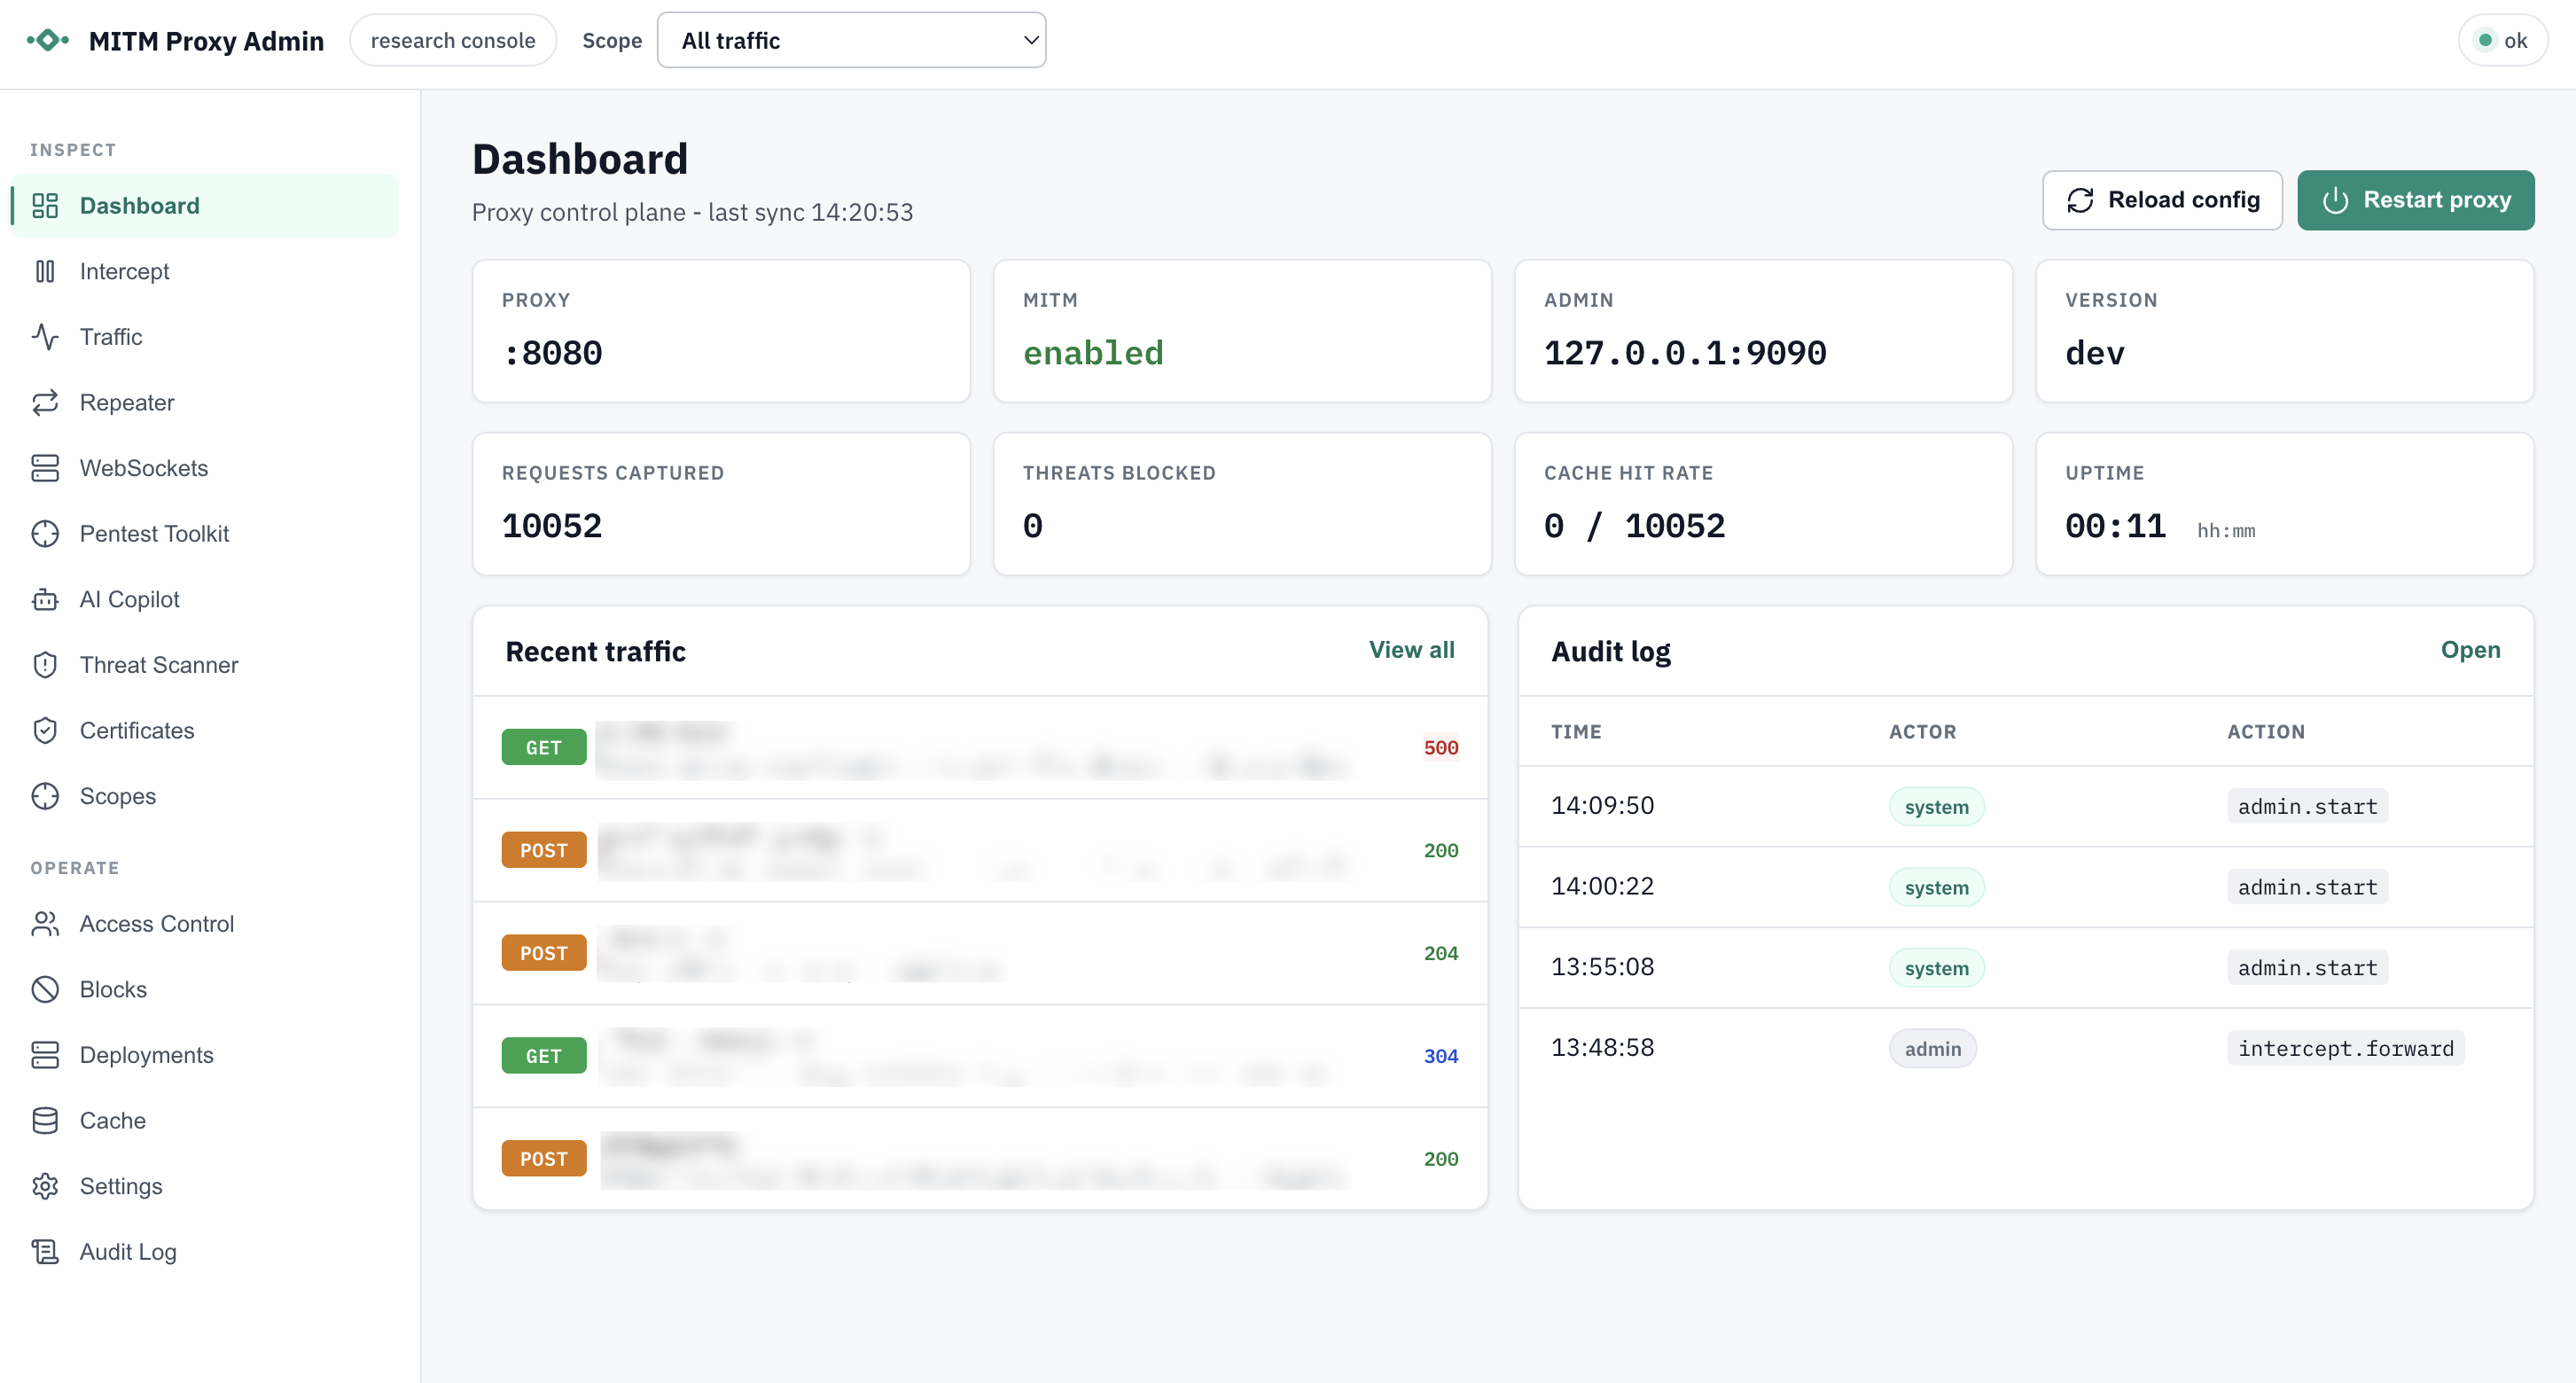
mitm-proxy preview

mitm-proxy

GitHubwelfordian/mitm-proxy

基于 Go 的 MITM HTTP/HTTPS 代理,支持 HTTP/2 和 HTTP/1.1 拦截、本地 CA/每主机证书生成、CONNECT/WebSocket 隧道、磁盘缓存、管理仪表板、流量捕获、阻止策略,以及可选的 AI 支持威胁扫描,具有编辑、隔离和审计日志功能。

web-proxies-interceptionapi-security-testingdebuggers+5
144个月前
reverse-engineering-browser preview

reverse-engineering-browser

GitHubsunghoojung/reverse-engineering-browser

基于自定义 Brave 构建的本地优先 macOS 研究浏览器,可捕获网络流量、指纹、脚本和运行时证据,用于对 Web 应用进行逆向工程。
packet-sniffing-analysisdynamic-analysis-sandboxingweb-proxies-interception+9
61天前
CVE-2017-0038-EXP-C-JS preview

CVE-2017-0038-EXP-C-JS

GitHubk0keoyo/cve-2017-0038-exp-c-js

C和JavaScript编写的CVE-2017-0038漏洞利用程序,演示通过基于调试的内存泄漏观察来进行内存破坏利用。

memory-forensicsvulnerability-analysisexploitation+2
69年前
CVE-2022-0853 preview

CVE-2022-0853

GitHubbytehackr/cve-2022-0853

演示 JBoss 客户端重复使用 UserTransaction 时的内存泄漏,包含 CVE-2022-0853 的 PoC 和分析。
memory-forensicsvulnerability-analysiscode-analysis+2
94年前
renef-skills preview

renef-skills

GitHubvichhka-git/renef-skills

用于操作 renef.io 的 Agent 技能 — Android ARM64 动态插桩:挂钩 native/Java、修补内存、追踪系统调用、绕过 SSL 固定/root 检测;将 Frida 与 GameGuardian 脚本移植到 renef Lua。
android-securitydynamic-analysis-sandboxingmemory-forensics+9
114个月前
MOEW preview

MOEW

GitHubharryeetsource/moew

白皮书

defensive-toolsexploitationreverse-engineering+4
1611个月前
Driver-kaldereta preview

Driver-kaldereta

GitHubgmh5225/driver-kaldereta

未签名的内核模式驱动程序,用于内存修改

general-purpose-utilitiesdynamic-analysis-sandboxingmemory-forensics+8
114年前
Formbook-Payload-Extraction-XOR-Decryption-Net-Assembly-Analysis preview

Formbook-Payload-Extraction-XOR-Decryption-Net-Assembly-Analysis

GitHubkaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis

对Formbook的逆向工程分析,这是一种利用.NET程序集操作和XOR解密的信息窃取程序。通过x32dbg提取了完整载荷,包括XOR解密循环、CLR初始化、SQLExpress诱饵以及键盘记录/剪贴板API。

static-analysisdynamic-analysis-sandboxingreverse-engineering+6
71个月前
Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis preview

Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis

GitHubkaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis

使用 x64dbg 逆向分析 Amadey Loader:动态 API 解析、令牌权限提升、键盘记录器钩子、剪贴板捕获,以及为窃密程序部署而滥用命令行。
dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
517天前
CVE-2021-3156 preview

CVE-2021-3156

GitHubchenaotian/cve-2021-3156

CVE-2021-3156 POC and Docker and Analysis write up
privilege-escalationvulnerability-analysiscode-analysis+8
114年前
c2-printf preview

c2-printf

GitHubjaydcarlson/c2-printf

通过 Silicon Labs C2 调试器连接打印跟踪消息
embedded-systems-securitydebuggershardware-hacking+2
128年前
CaptainHook preview

CaptainHook

GitHubsynacktiv/captainhook

通过 JDWP 和 Frida 追踪用户输入,以检测 Java 方法中的注入漏洞,识别潜在的命令注入和 SQL 注入点。
dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+2
94年前
fatal_core_dump preview

fatal_core_dump

GitHubaxlan/fatal_core_dump

一场核心转储调试的谋杀谜案。

memory-forensicsexploitationreverse-engineering+5
128个月前
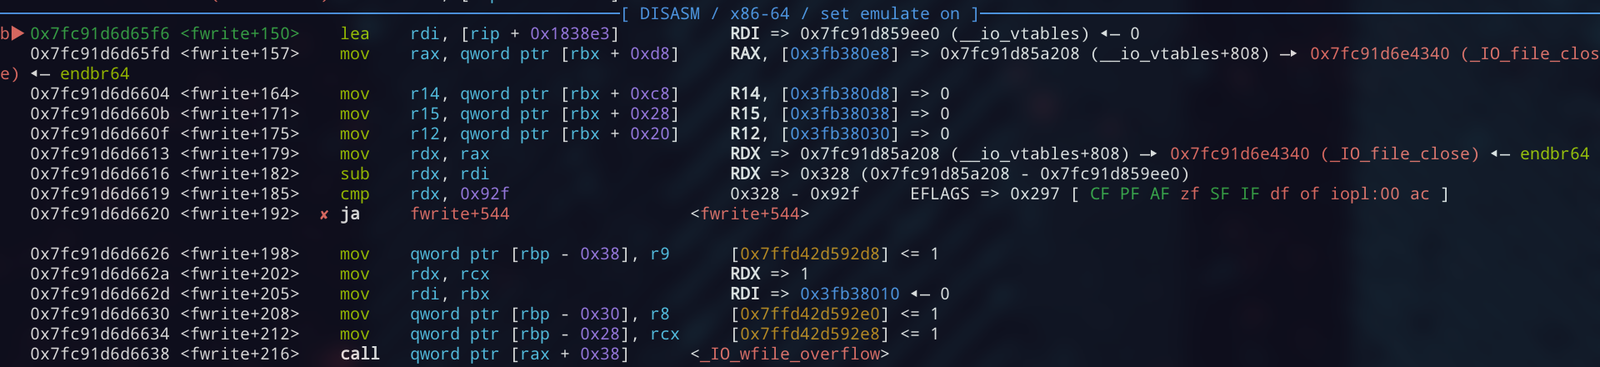
house_of_apple_2 preview

house_of_apple_2

GitHubjazho76/house_of_apple_2

glibc 2.43 上 House of Apple 2 FSOP 技术的交互式 GDB 演练,附带可复现的沙箱环境,涵盖 vtable 绕过、栈迁移和 ROP。
memory-forensicsexploitationreverse-engineering+7
52个月前
CheatSheetHost preview

CheatSheetHost

GitHubjimmyader/cheatsheethost

一个本地托管的速查表页面。目前用于逆向工程并在实验室中托管,以便我可以限制或放弃(锁定防火墙)实例外部的流量。
static-analysisreverse-engineeringdebuggers+3
157个月前
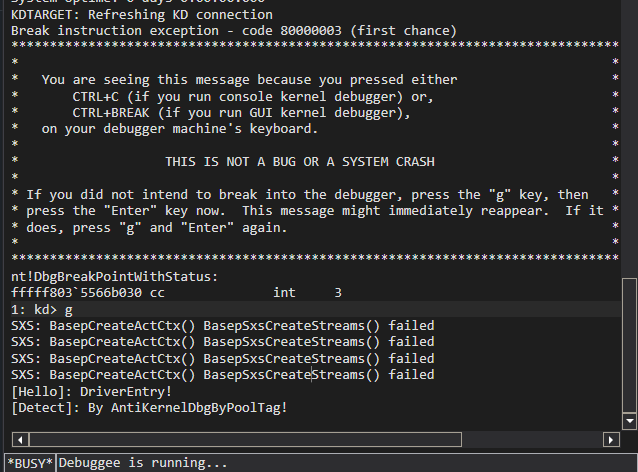
AntiKernelDebug-POC preview

AntiKernelDebug-POC

GitHubgmh5225/antikerneldebug-poc

关于如何通过 Pool Tag 检测 Windows 内核调试的 POC。
defensive-toolsdebuggersmalware-analysis
123年前
LiberationPlay-CVE-2025-24132-AirBourne-POC preview

LiberationPlay-CVE-2025-24132-AirBourne-POC

GitHubthegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc

CVE-2025-24132 (AirBourne) 的 POC。目前仅触发溢出并导致崩溃。

embedded-systems-securityiot-securityvulnerability-analysis+7
88个月前
上一页1…222324…32下一页