
 #1

 kernelzeroday/cve-2021-3156-baron-samedit
1day 研究努力
 velteyn/unbattletech
BattleTech:新月之鹰的起源 逆向工程
 thisistfs/rogue-framework
用于 AFL++ 模糊测试、跨架构 QEMU 模拟、harness 开发、Ghidra 无头分析、自定义变异器以及针对漏洞利用开发的补丁对比的桌面工作台。
 nccgroup/libtalloc
libtalloc 是一个用于 GDB 的 Python 脚本,可用于分析“简单分配器”(talloc)。
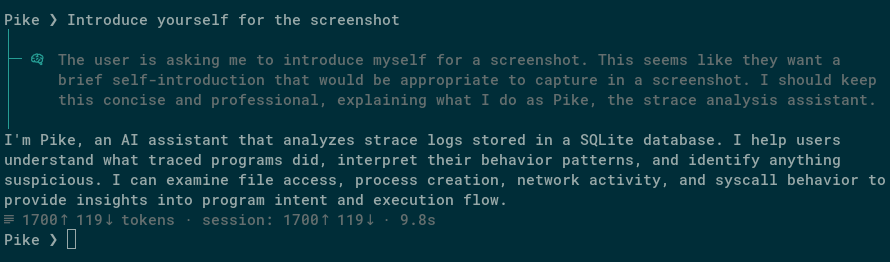 synacktiv/pike-agent
实验性 Linux strace LLM 代理
 ejfkdev/dae
基于配置驱动的 Dart AOT 快照分析器,可导出与 blutter 兼容的符号和结构体,供 IDA、radare2 和 Frida 使用,并能将函数反编译为 dart-analyze-clean Dart,无需 Dart SDK。
 martinclauss/exim-rce-cve-2018-6789
该仓库提供了一个学习环境,用于理解针对CVE-2018-6789的Exim远程代码执行漏洞利用的工作原理。
 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Z2A-BlackLotus 挑战赛第 2 阶段 bootkit-rootkit 分析
 fatmike-gh/mcpdebugger
一个用于Windows可执行文件(x86和x64)的MCP调试器服务器。通过干净的接口,将调试器功能暴露为MCP工具,用于对调试对象进行静态/动态分析以及内存检查。
 gmh5225/frida-il2cpp-datacollector
基于 Frida 的工具,将 Cheat Engine 的 MonoDataCollector 移植到 Android 和 iOS,实现对移动应用的运行时 Mono/IL2CPP 数据收集和内存检查。

 asherdll/r2gopclntabparser
一个用于解析gopclntab的radare2脚本,以辅助逆向工程Go二进制文件。
 gmh5225/letmegg
Windows 内核概念验证,演示了一种反调试技术,通过操纵内核异常分发路径来阻止 WinDbg 断点。
 webraybtl/cve-2023-40031
notepad++堆缓冲区溢出漏洞CVE-2023-40031 分析与复现
 veridiff/veridiff
用于原生代码的动态分支分歧查找器——跟踪两次 Frida 执行并找出它们发生分歧的确切指令。
 xv4l3x/hermit
检查、反编译并结构化修补来自 React Native 应用的 Hermes 字节码(HBC),具备 GDB 风格的 REPL、CFG、反编译器和可重新序列化的修补器。









