#1
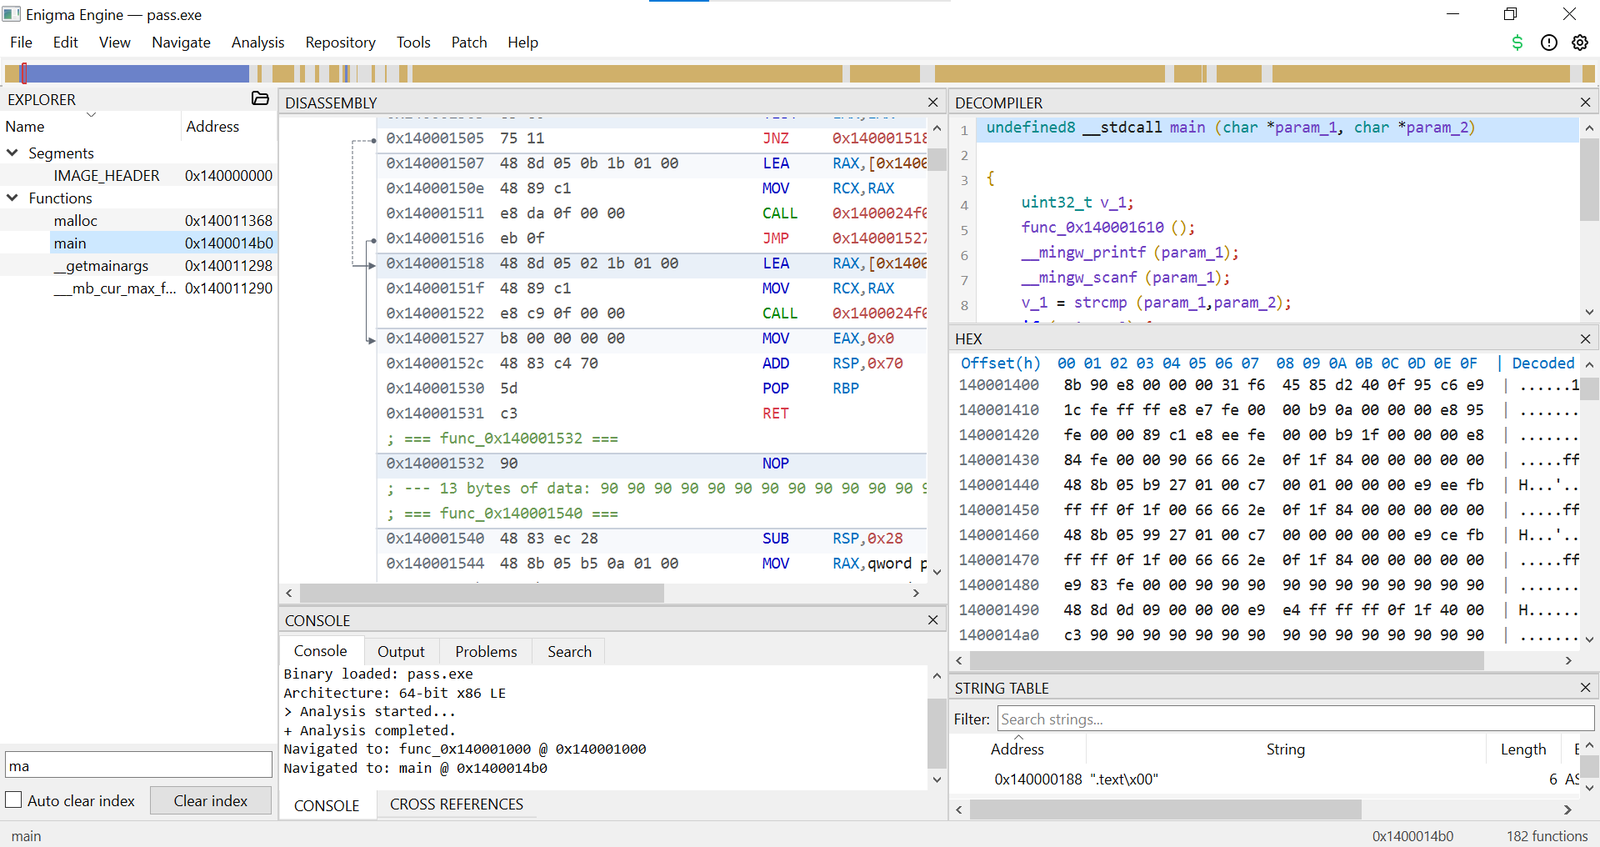
 bunnybuzz/enigma
Native C++ reverse-engineering engine with disassembly, decompilation, and analysis pipeline for PE/ELF binaries, featuring interactive GUI and…
 alvarosr/cve-2025-5548
对 FreeFloat FTP Server 中 CVE-2025-5548 的文档化技术分析与受控利用,涵盖实验室搭建、静态/动态二进制分析、漏洞定位及用于教育目的的漏洞利用验证。
 idamcp/idamcp
MCP server integrating IDA Pro with AI agents, featuring a stateless gateway for multi-session management, a relational SQL query engine for binary…
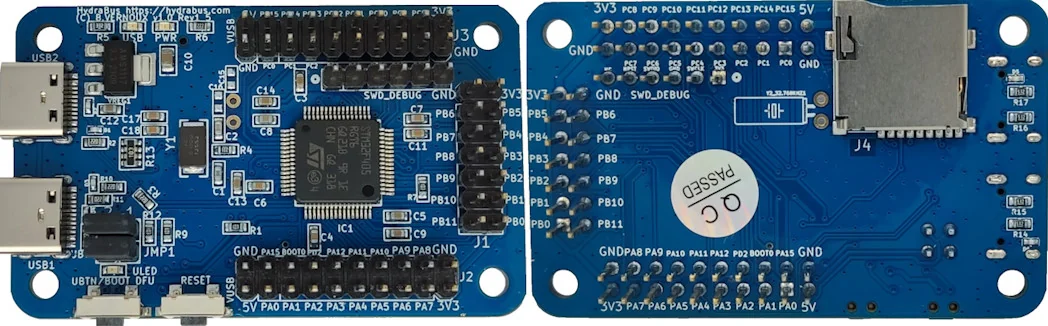 hydrabus/hydrafw
HydraBus 的开源固件,HydraBus 是一款用于嵌入式硬件调试、黑客攻击和渗透测试的多功能工具,支持 SPI、I2C、CAN 等协议。
 anpa1200/aidebug
以证据为核心的恶意软件逆向工程,具备深度PE/.NET检查、Ghidra重构、AI交叉验证、YARA及ELF调试能力
 canomer/cve-2026-36981-kernel-eop-poc
项目日期:2026年2月 / MiniTool 内核驱动程序中的内存损坏漏洞。演示了一种借助调试器实现的任意内核写入原语,可用于权限提升。
 ypl6/heaplens
# CMPT733 网络安全实验室 II 项目:受 CVE-2021-3156 启发的堆利用 GDB 插件
 thisistfs/rogue-framework
Desktop workbench for AFL++ fuzzing, cross-architecture QEMU emulation, harness development, Ghidra headless analysis, custom mutators, and patch…
 elderlypirate/bus_pirate
用于硬件黑客工具的多协议固件,支持 SPI、I2C、JTAG、UART、1-Wire、总线嗅探、逻辑分析以及微控制器编程。
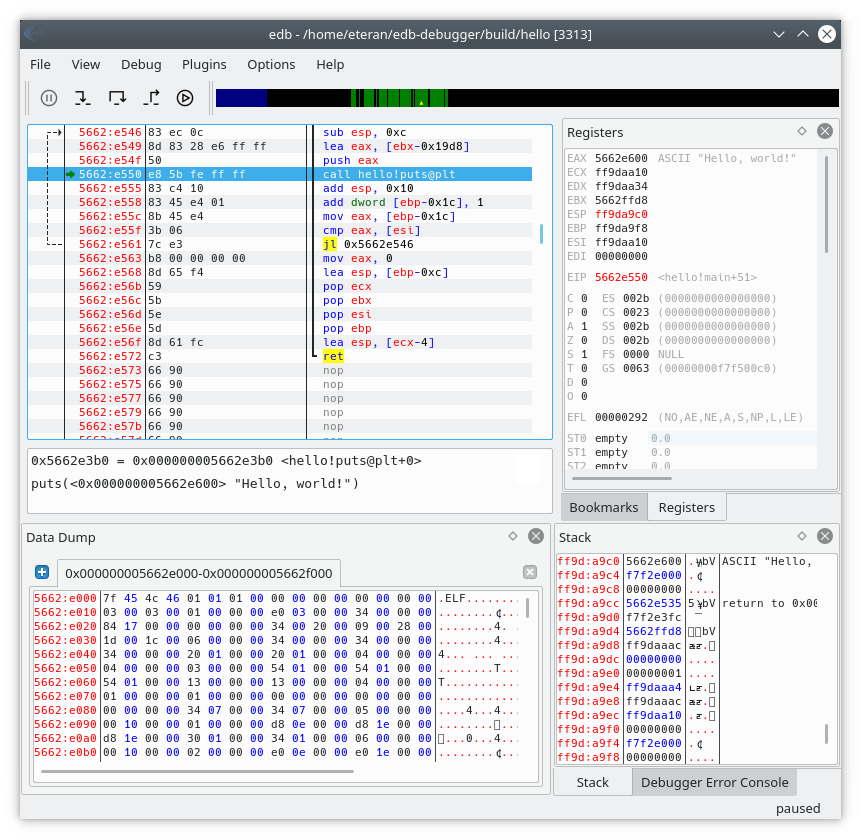 eteran/edb-debugger
edb 是一个跨平台的 AArch32/x86/x86-64 调试器。
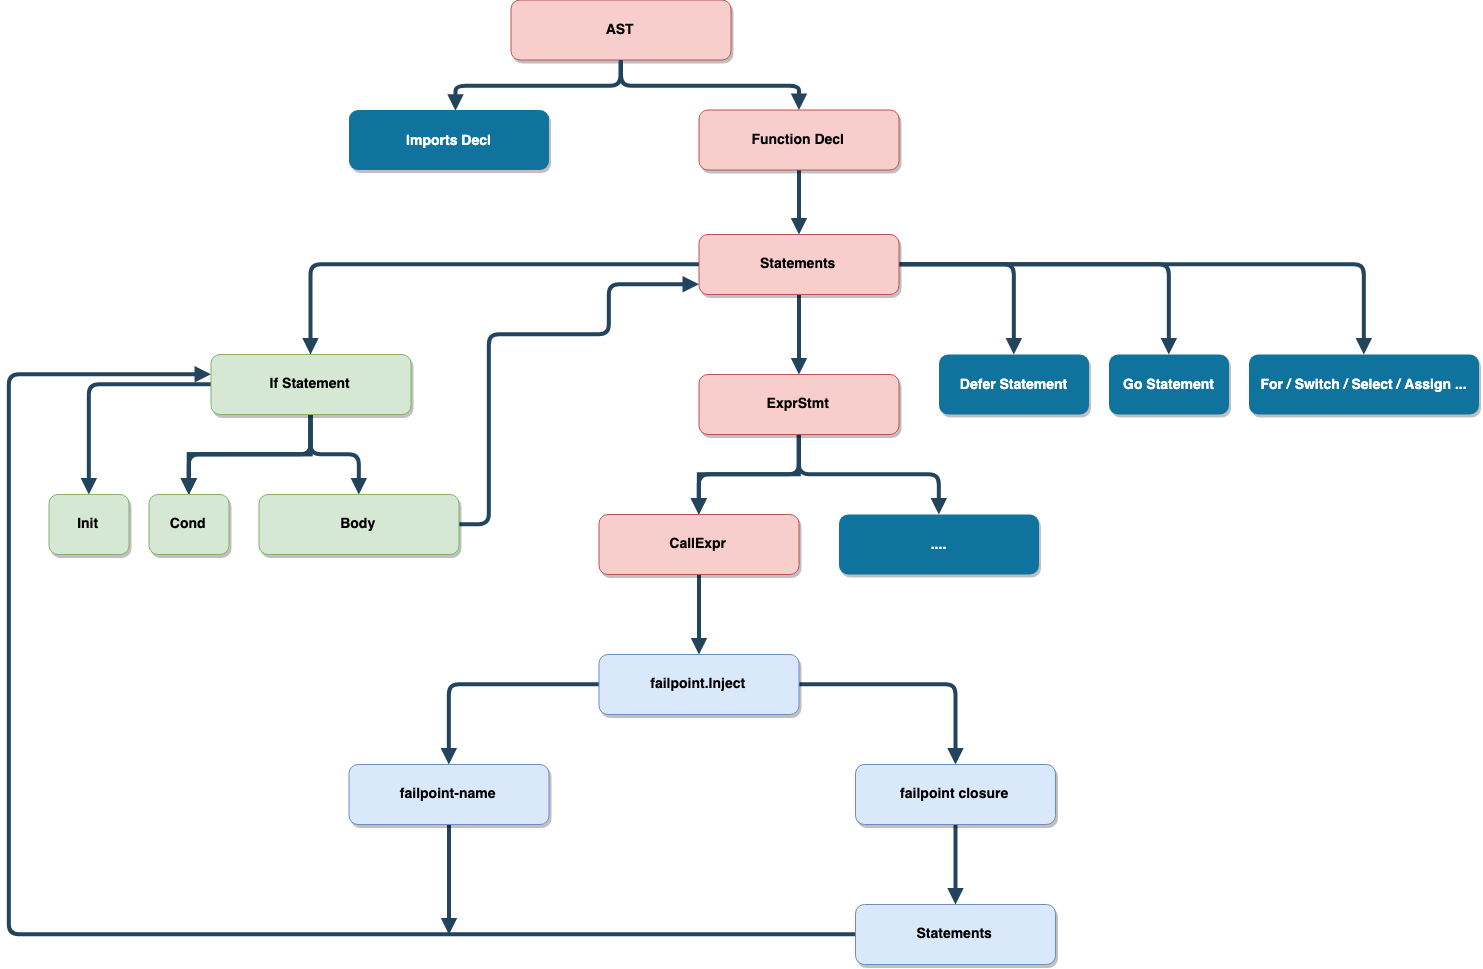 pingcap/failpoint
用于 Go 的故障注入库,通过环境变量添加运行时可控的故障点,以触发 panic、休眠、返回以及条件错误路径。


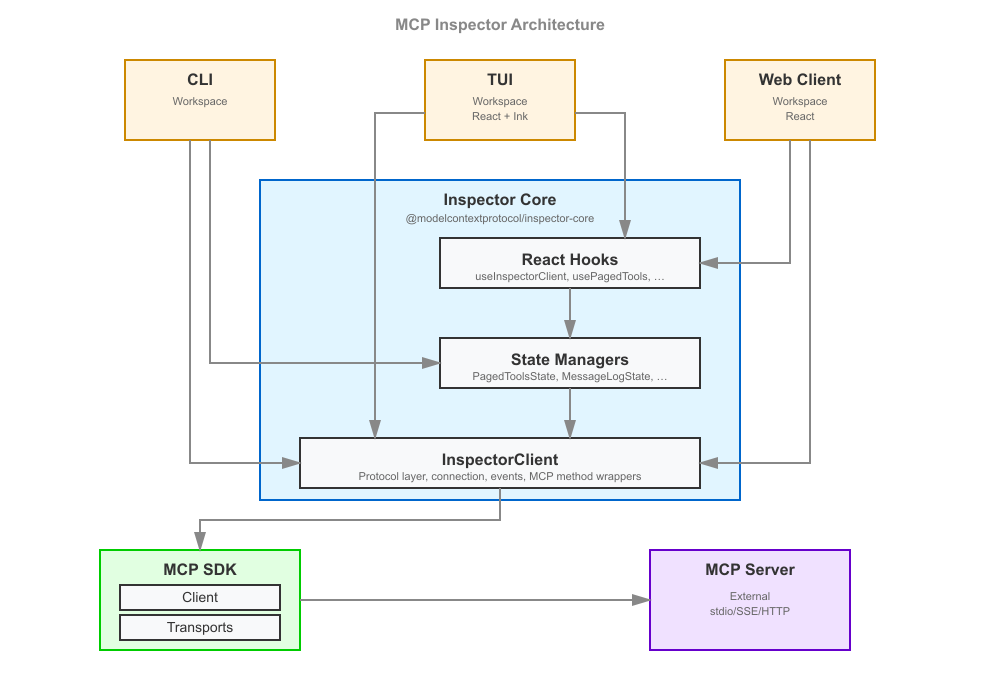 modelcontextprotocol/inspector
从 Web UI、CLI 或 TUI 检查、调试并可视化测试 Model Context Protocol (MCP) 服务器,支持工具/资源探索、请求日志记录和 OAuth 认证。
 rr-debugger/rr
用于多线程应用确定性调试的录制与回放框架,支持反向执行、硬件观察点及高效的时间旅行调试。
 go-delve/delve
Go 源码级调试器,支持 CLI、API 和无头模式;具备断点、变量检查与执行跟踪功能,以实现高效调试。