#1
 al1ex/cve-2021-27928
CVE-2021-27928 MariaDB/MySQL-'wsrep provider' 命令注入漏洞
 dwisiswant0/cve-2025-49844
针对 Redis 8.2.1 中 Lua 解析器释放后使用(use-after-free)漏洞的概念验证利用程序,通过精心构造的 loadstring 调用与垃圾回收机制竞争,以实现远程代码执行。
 tjnull/cygor
一个用Python编写的模块化资产发现框架,用于自动化重复的手动工作。
 neo23x0/mongobleed-detector
MongoBleed 漏洞利用检测脚本
 lorenzotullini/influxdb-exploit-cve-2019-20933
InfluxDB CVE-2019-20933漏洞利用
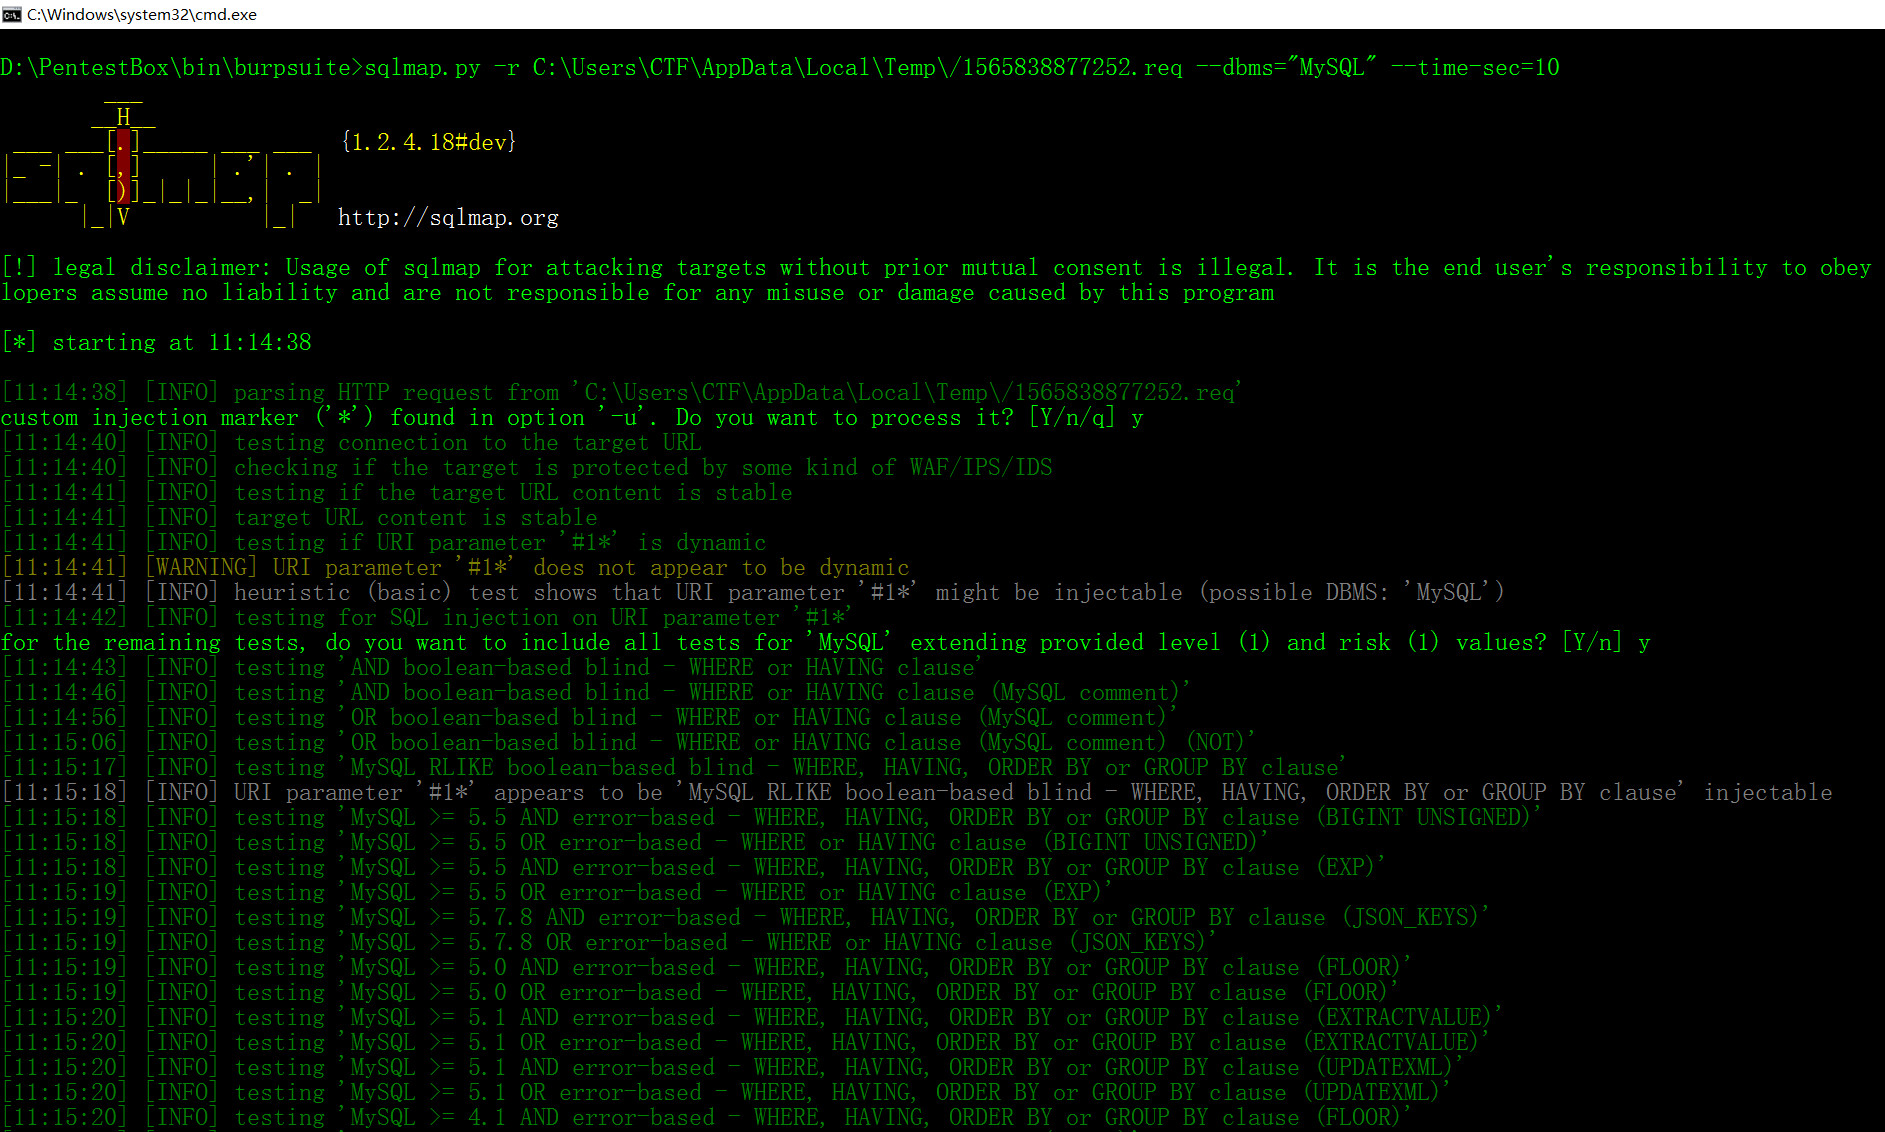 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 daniel2005d/mapxplore
允许将使用 sqlmap 下载的信息导出到关系型数据库,例如 Postgres 和 sqlite
 rootsecdev/microburstsecretshunter
扫描导出的 Azure 域转储文件,以查找明文密码、连接字符串、存储密钥及其他机密;生成经脱敏处理的 CSV/HTML 报告,用于只读审计工作流。
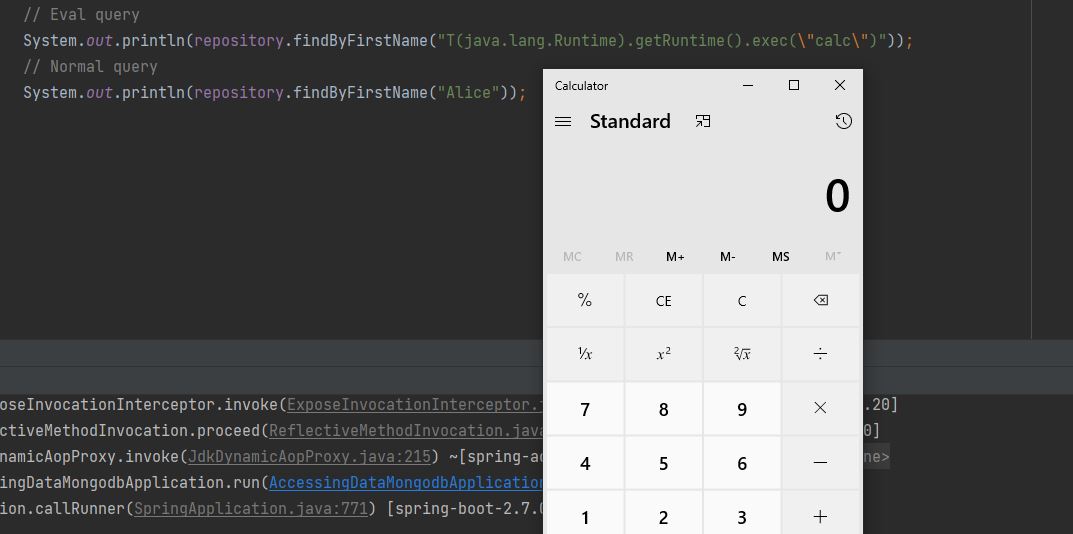 trganda/cve-2022-22980
针对Spring Data MongoDB的CVE-2022-22980概念验证漏洞利用工具。通过精心构造的MongoDB查询演示远程代码执行。需要本地MongoDB实例。
 codelatteid/carina
Webshell、虚拟专用服务器(VPS)和 cPanel 数据库
 jas502n/mssql-command-tool
mssql 终端连接工具|命令执行
 var77/cve-2026-2005
CVE-2026-2005的PoC
 yoyosh/darkreplica
CVE-2026-23631 (DarkReplica) Redis漏洞利用
 shieldersec/cve-2020-11579
针对 CVE-2020-11579 的漏洞利用代码,通过 PHPKB 中的 MySQL 客户端实现任意文件泄露。
 adityaks/strafer
Strafer: 用于检测Elasticsearch实例中潜在感染的工具
 trailofbits/cvedb
CVE 查询库和实用工具,利用本地存储直接与美国国家漏洞数据库(NVD)同步。