#1
 iriscouch/audit_couchdb
检测 CouchDB 服务器中或大或小的安全问题。
 jakabakos/cve-2023-27524-apache-superset-auth-bypass-and-rce
针对 Apache Superset 认证绕过与远程代码执行漏洞 CVE-2023-27524 的利用工具。伪造会话cookie,枚举数据库/用户,执行操作系统命令,并在易受攻击的实例上打开反弹shell。
 b4kesn4ke/cve-2019-9193
CVE-2019–9193 - PostgreSQL 9.3-12.3 认证远程代码执行
 sadshade/cve-2022-24706-couchdb-exploit
Apache CouchDB 3.2.1 - 远程代码执行 (RCE)
 cybertechajju/cve-2025-14847_expolit
MongoDB的zlib压缩处理中存在一个严重的内存泄露漏洞。该工具允许安全研究人员从易受攻击的MongoDB实例中提取敏感数据。
 infobyte/isr-sqlget
ISR-sqlget 这是一个用 Perl 开发的盲注 SQL 注入工具。
 otterhacker/labs4u2self
可部署的 AWS 托管的 Active Directory 渗透测试实验室,包含域控制器和存在漏洞的 MSSQL;练习 S4U2Self 滥用、SQL 暴力破解和 RCE。
 adityaks/melee
基于Python的工具,用于检测MySQL实例中的勒索软件感染和恶意代码。执行侦察、用户枚举和对受损数据库的深度扫描。
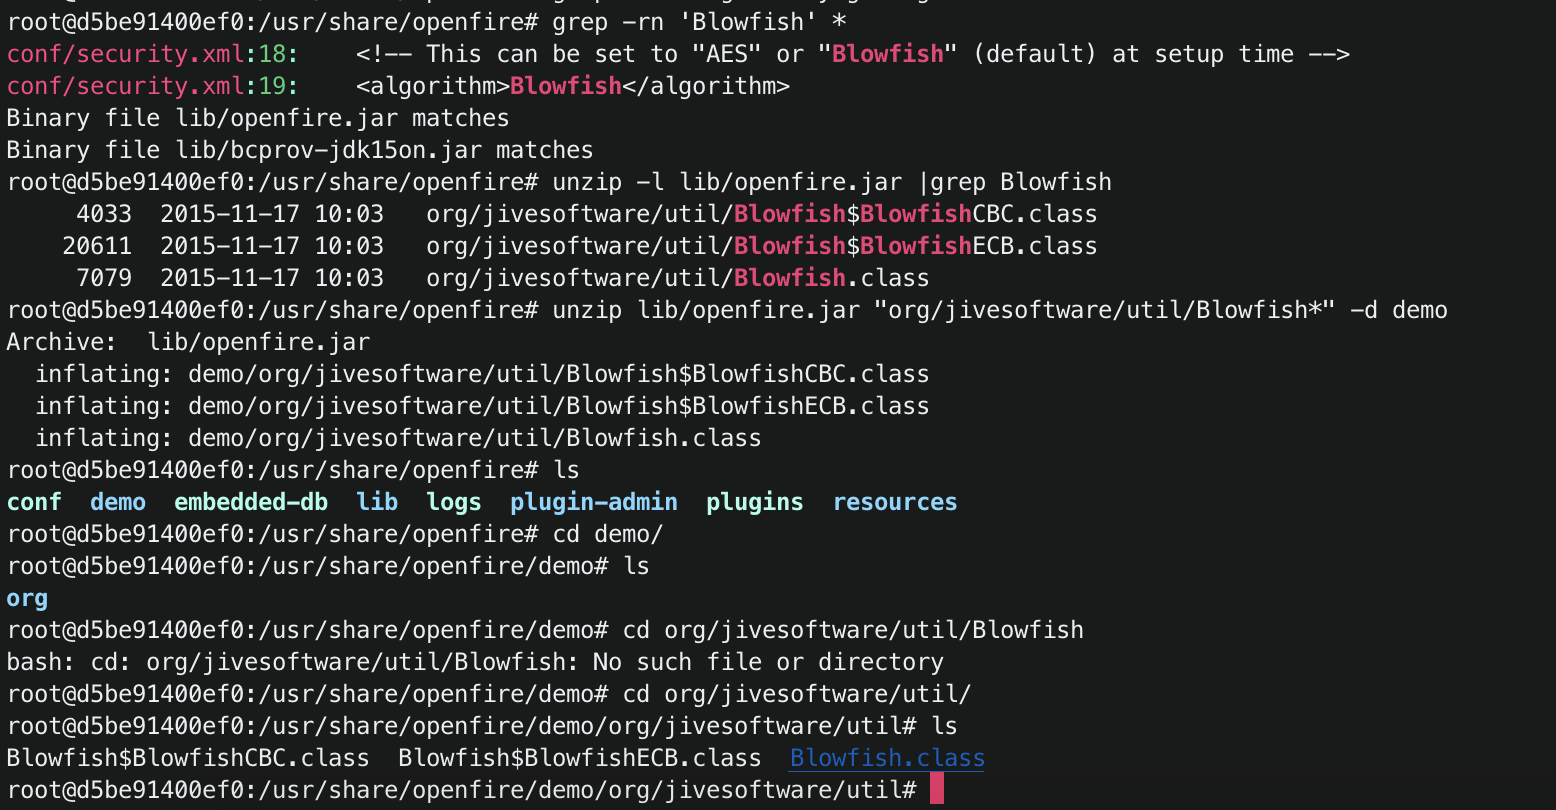 jas502n/openfire_decrypt
OpenFire 管理后台账号密码解密
 pgedge/pgedge-anonymizer
一个用于替换从生产环境复制的开发/测试数据库中的PII及类似数据的匿名化工具。
 probiusofficial/cve-2025-14847
CVE-2025-14847 的 PoC
 t0x1cx/cve-2021-36396-moodle-time-based-sqli-exploit
此脚本演示了针对Moodle平台的时间型盲SQL注入,利用响应延迟来提取数据。
 deepingh0st/cve-2022-28346
Django QuerySet.annotate(), aggregate(), extra() SQL 注入
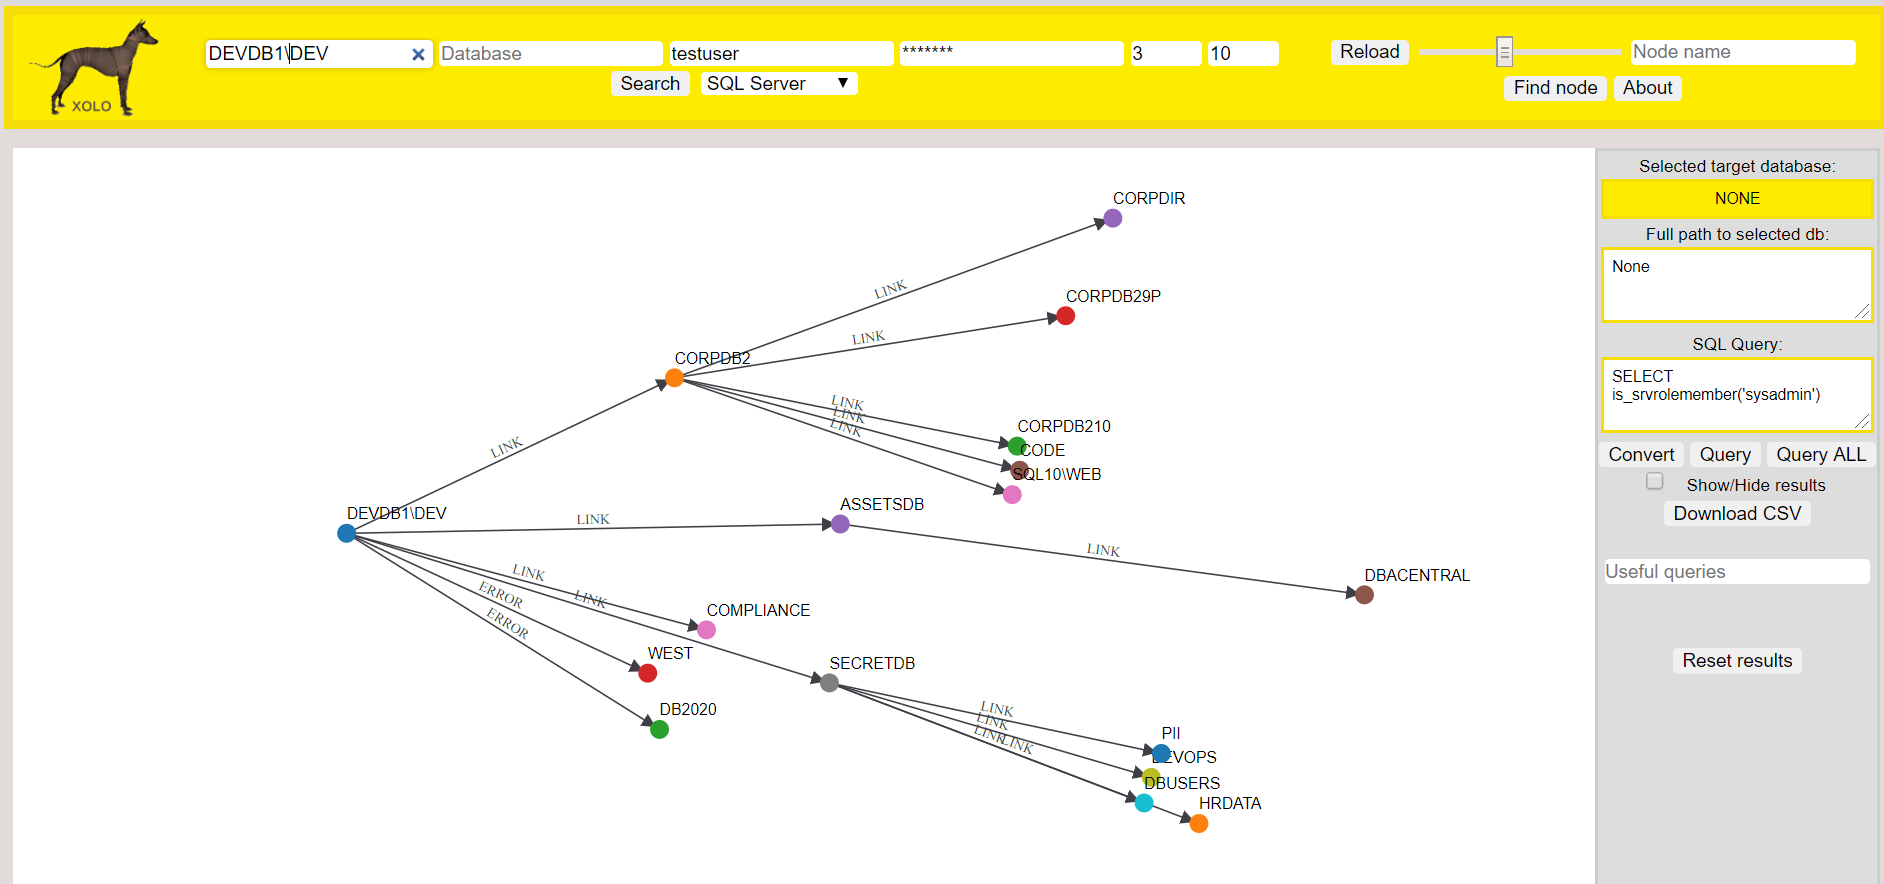 etlownoise/xolo
一个用于爬取、可视化并交互式展示SQL服务器链接的工具,以d3图形式呈现,帮助你在红队/蓝队/紫队/.../风险评估的渗透测试黑客团队演练中使用。
 ashrafdev/mysql-remote-root-code-execution
0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) MySQL远程Root代码执行/权限提升PoC漏洞利用 仅用于测试目的。请勿造成伤害。
 kyos-public/keycloak-cve-2026-18963-hunt
在 Keycloak 数据库中搜寻 CVE-2026-18963 的利用痕迹(Keycloak 未认证账户接管)
 jhs/audit_couchdb
检测 Apache CouchDB 服务器中的安全问题