
 #1
 slayerkkkk/cve-2025-46817-poc
基于 C 的 CVE-2025-46817 漏洞利用程序,该漏洞为 Redis 整数溢出漏洞,可实现崩溃检测,并可通过 Lua unpack() 载荷实现潜在远程代码执行(RCE)。
 malvika-thakur/cve-2019-14234
POC-Django JSONField/HStoreField SQL 注入漏洞 (CVE-2019-14234)
 xploitgh0st/cve-2025-26794-exploit
针对 Exim 4.98 中 CVE-2025-26794 的 SQL 注入利用工具。通过基于时间的盲 SQL 注入实现自动化数据提取。仅限授权的渗透测试使用。
 maliktawfiq/cve-2025-22953
# EPICOR HCM 未认证盲注 SQL 注入漏洞 CVE-2025-22953
 0xdeku/cve-2021-42667
CVE-2021-42667 - SQL注入漏洞存在于在线活动预订和预约系统中。
 afnaan-ahmed/cve-2025-14598
关于CVE-2025-14598的技术公告和分析,这是BET e-Portal中的一个严重未认证SQL注入,可导致数据库操作和潜在远程代码执行,并附有缓解指南。
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) 扫描器与利用工具。通过 zlib 解压缩实现未认证的 MongoDB 堆内存泄漏。包含检测、内存提取、凭据解析、CIDR/批量扫描、Nuclei 模板以及 CTF 实验室。
 xbz0n/cve-2024-33911
概念验证利用CVE-2024-33911,这是The School Management WordPress插件v10.3.4中的一个认证后SQL注入漏洞,允许通过admin-ajax.php端点执行任意SQL命令。
 randomrobbiebf/cve-2025-22954
Koha CVE-2025-22954:lateissues-export.pl中的SQL注入
 safe3s/cve-2022-21661
第一个展示来自(WordPress Core 5.8.2-'WP_Query' / CVE-2022-21661)的SQL注入测试的PoC视频
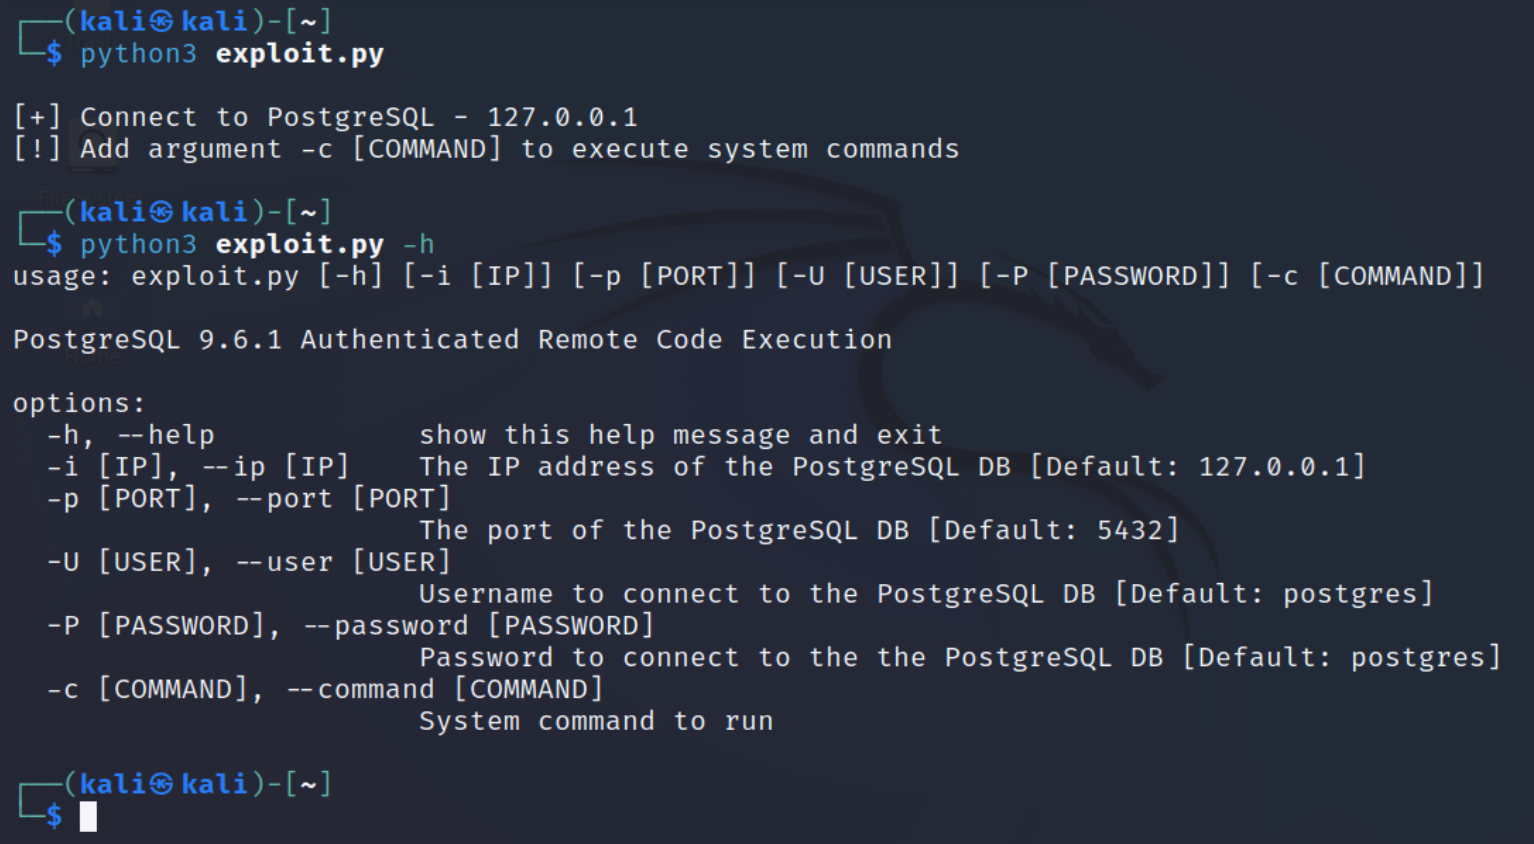 paulotrindadec/cve-2019-9193
概念验证漏洞利用,用于PostgreSQL 9.6.1中的认证远程代码执行,演示如何利用配置不当的数据库获取系统访问权限。
 ant1sec-ops/cve-2023-39593
数据库认证代码执行
 casp3r0x0/cve-2025-58443
FOGProject 身份验证绕过 CVE-2025-58443 漏洞利用
 nu1l0/cve-2024-46636-sqli-modaps
NASA EOSDIS MODAPS 中存在 SQL 注入漏洞,原因是 `category` 参数输入验证不完善。此漏洞允许攻击者操纵后端 SQL 查询,可能导致未经授权的数据访问和数据库泄露。
 jselliott/cve-2023-38891
VTiger Open Source CRM v7.5 中的已验证 SQL 注入漏洞
 bigzooooz/cve-2022-30511
学校宿舍管理系统 1.0 - 未授权SQL注入
 junghyeonkum/cve-2022-24706
Concept-proof exploit for CVE-2022-24706 targeting Apache CouchDB 3.2.1 and below. Demonstrates remote command execution via Erlang Distribution…









